
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Анализ вредоносных программ — Страница 71 | Kitploit
Категории

Анализ вредоносных программ

Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
yara-x preview#1

yara-x

GitHubvirustotal/yara-x
1.2k13 ч 5 мин назад
capa preview#3

capa

GitHubmandiant/capa
6.1k1 день назад
flare-floss preview#4

flare-floss

GitHubmandiant/flare-floss
4.1k13 дней назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k7 дней назад
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5k4 ч 41 мин назад
ghidra preview#7

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 день назад
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k10 ч 14 мин назад
theZoo preview#9

theZoo

GitHubytisf/thezoo
13.3k1 месяц назад
flare-vm preview#10

flare-vm

GitHubmandiant/flare-vm
8.9k28 дней назад
IntelOwl preview#11

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 месяцев назад
НовыеРелевантностьПопулярныеНедавно обновлённые
3935 результатов
SiMBA preview

SiMBA

GitHubdenuvosoftwaresolutions/simba

Эффективная деобфускация линейных смешанных булево-арифметических выражений
static-analysisreverse-engineeringcryptography+3
1893 лет назад
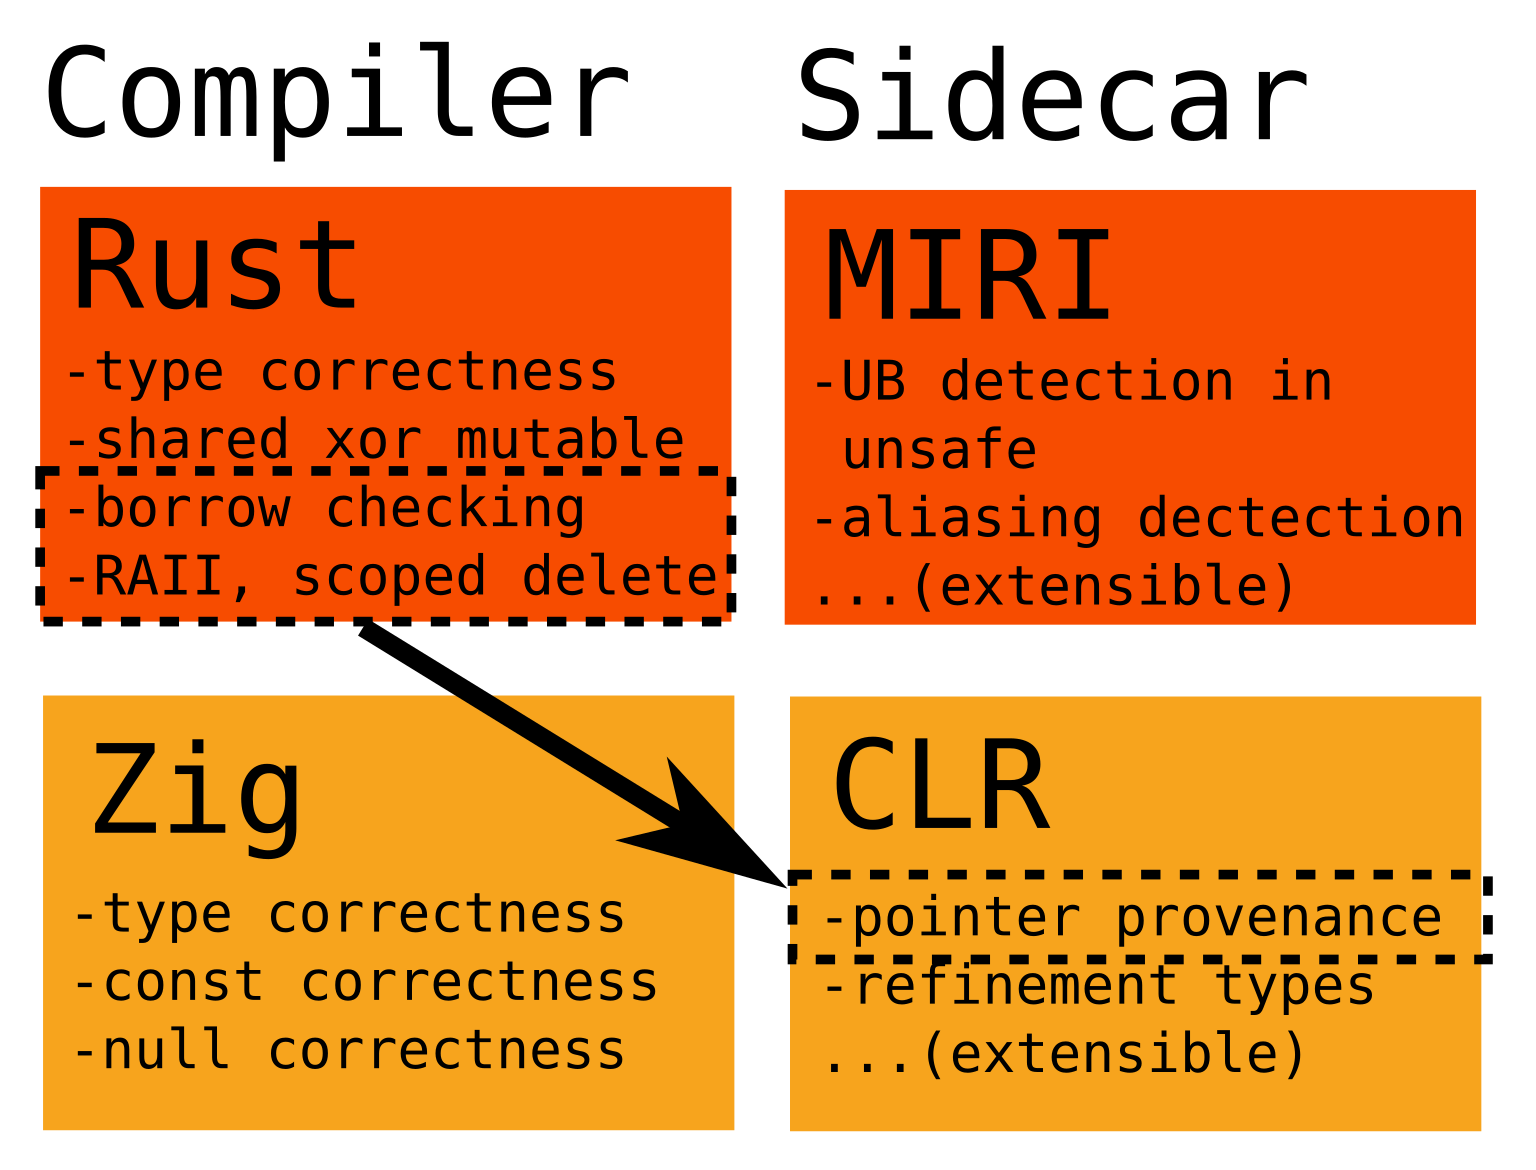
clr preview

clr

GitHubityonemo/clr

Проверка времен жизни и других уточняющих типов

static-analysisvulnerability-analysiscode-analysis+3
2773 месяцев назад
Lockbit3.0-MpClient-Defender-PoC preview

Lockbit3.0-MpClient-Defender-PoC

GitHubsh0ckfr/lockbit3.0-mpclient-defender-poc

Lockbit3.0 Microsoft Defender MpClient.dll DLL-перехват PoC

exploitationmalware-analysisred-teaming+2
1774 лет назад
cyberprobe preview

cyberprobe

GitHubcybermaggedon/cyberprobe

Захват, анализ и реагирование на кибератаки

defensive-toolspacket-sniffing-analysisdynamic-analysis-sandboxing+4
1742 лет назад
MalwareConfigLists preview

MalwareConfigLists

GitHubgi7w0rm/malwareconfiglists

Просто несколько списков конфигураций вредоносного ПО
malware-analysisthreat-intelligencecurated-resources
1751 год назад
hackEmbedded preview

hackEmbedded

GitHubdoudoudedi/hackembedded

Этот инструмент используется для шифрования бэкдоров, генерации shellcode и socks5-прокси, извлечения информации и организации POC для устройств с…
embedded-systems-securityencryption-decryption-toolsiot-security+8
2073 месяцев назад
Browser-Pwning- preview

Browser-Pwning-

GitHubspiralbl0ck/browser-pwning-

Правильная хорошо структурированная документация для начала работы с pwning Chrome и pwning V8.
vulnerability-analysisexploitationreverse-engineering+3
1974 лет назад
the-poor-mans-obfuscator preview

the-poor-mans-obfuscator

GitHubromainthomas/the-poor-mans-obfuscator

Бинарные файлы и скрипты, связанные с презентацией «The Poor Man's Obfuscator»

android-securityios-securityreverse-engineering+3
2284 лет назад
CVE-2023-23397_EXPLOIT_0DAY preview

CVE-2023-23397_EXPLOIT_0DAY

GitHubsqrtzeroknowledge/cve-2023-23397_exploit_0day

Эксплойт для CVE-2023-23397
vulnerability-analysisexploitationmalware-analysis+3
1593 лет назад
IDA2Obj preview

IDA2Obj

GitHubjhftss/ida2obj

Инструмент статической бинарной инструментации, который извлекает COFF-объектные файлы из исполняемых файлов, позволяя вставлять код/данные в любое…

static-analysisreverse-engineeringdebuggers+2
1215 лет назад
forticrack preview

forticrack

GitHubbishopfox/forticrack

Расшифровка зашифрованных образов прошивки Fortienet FortiOS

embedded-systems-securityencryption-decryption-toolsvulnerability-analysis+3
1613 лет назад
hdcp-genkey preview

hdcp-genkey

GitHubrjw57/hdcp-genkey

Генерация ключей источника и приемника HDCP из утекшего мастер-ключа
embedded-systems-securityencryption-decryption-toolsreverse-engineering+2
16213 лет назад
nuitka-static-unpacker preview

nuitka-static-unpacker

GitHubdimareverse/nuitka-static-unpacker

Статический исследовательский инструмент для распаковки бинарных файлов, скомпилированных Nuitka: извлекает константы, модули, восстанавливает .pyc…
static-analysisreverse-engineeringforensics+3
1282 месяцев назад
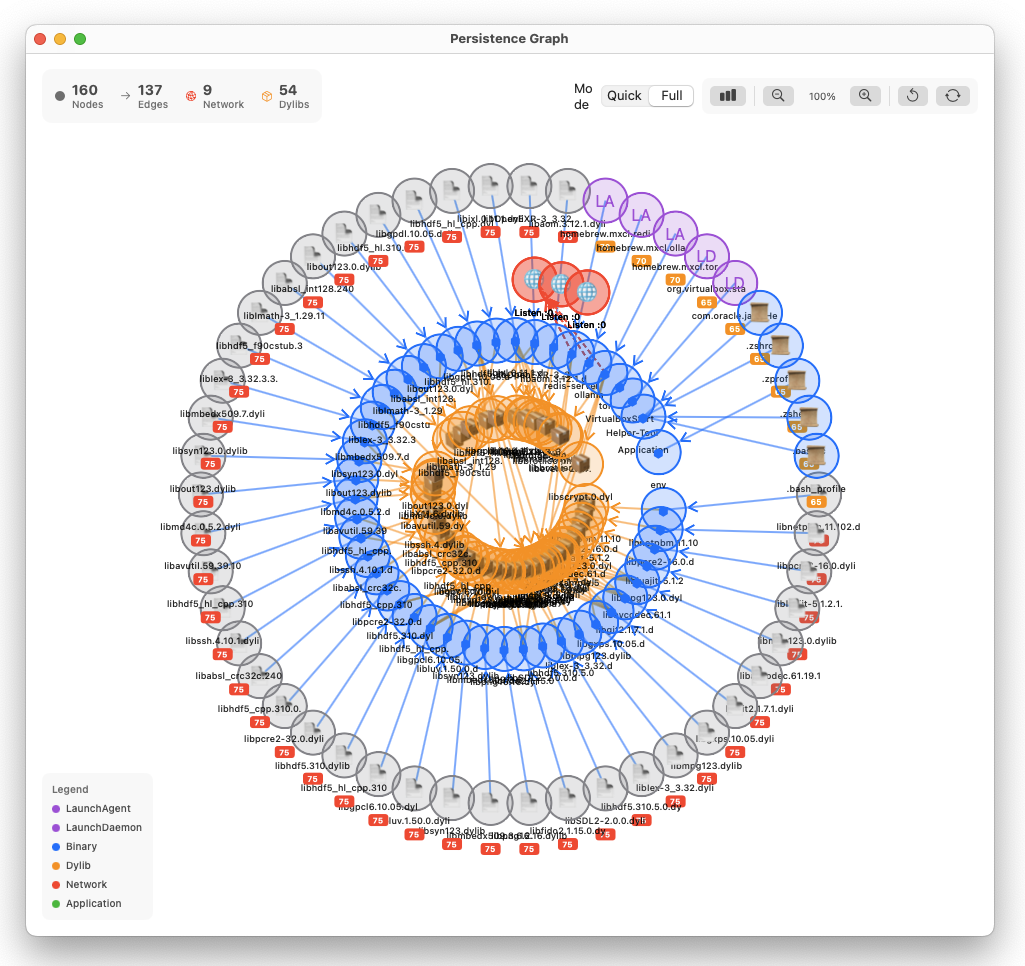
MacPersistenceChecker preview

MacPersistenceChecker

GitHubpinperepette/macpersistencechecker

Сканер механизмов персистентности macOS с проверкой цифровых подписей кода и отслеживанием временной шкалы.
osintpersistence-mechanismsvulnerability-analysis+7
2684 месяцев назад
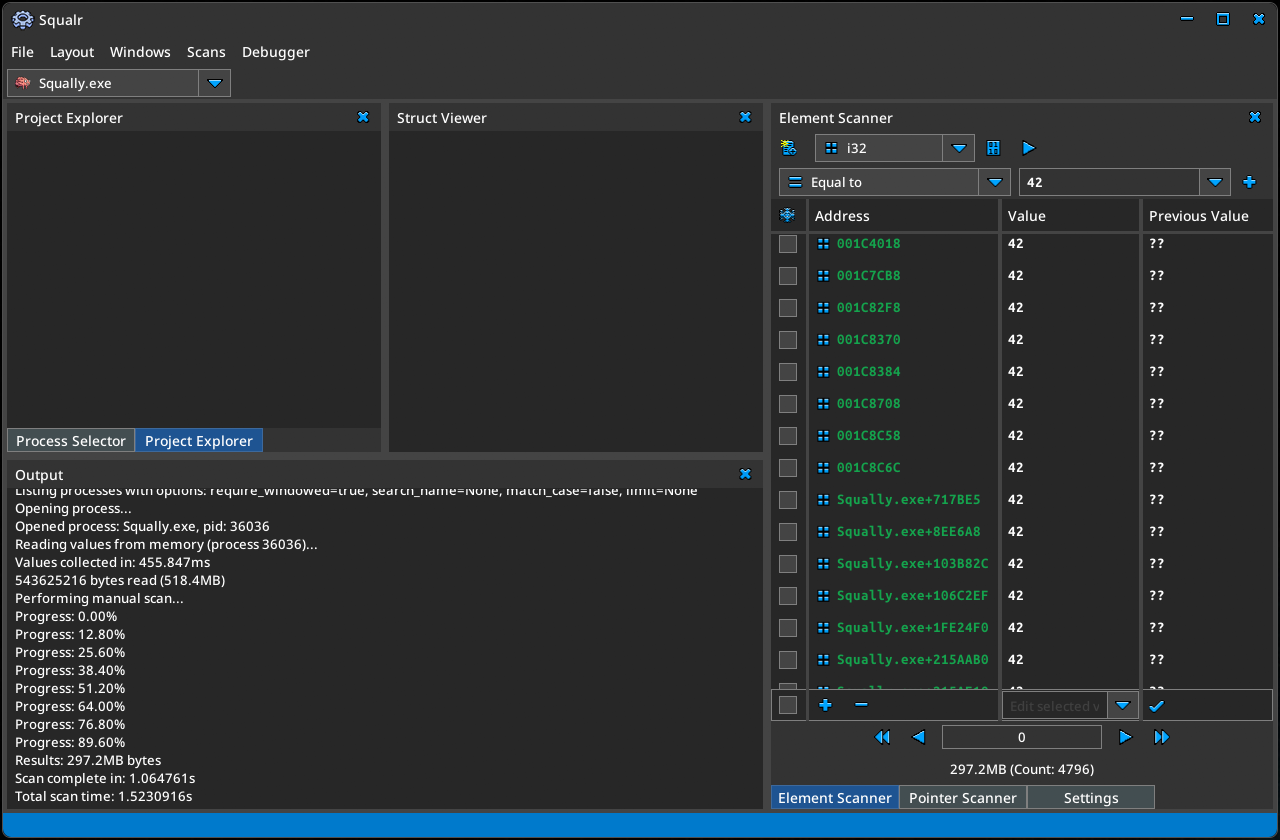
Squalr preview

Squalr

GitHubsqualr/squalr

Универсальный инструмент для взлома игр/программного обеспечения, написанный с нуля на Rust.

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
1514 месяцев назад
libslub preview

libslub

GitHubnccgroup/libslub

Python-библиотека для анализа SLUB-выделений и структур кучи ядра Linux в GDB, позволяющая глубже понять внутреннее устройство кучи ядра для…

exploitationreverse-engineeringdebuggers+1
1881 год назад
dezlock-dump preview

dezlock-dump

GitHubdougwithseismic/dezlock-dump

Инструмент для извлечения runtime schema и RTTI для Deadlock, CS2, Dota и других (Source 2). source2gen не требуется.
reconnaissancememory-forensicsdynamic-code-analysis+6
8217 дней назад
all-my-collection-repos preview

all-my-collection-repos

GitHubalphaseclab/all-my-collection-repos

Все репозитории коллекций ресурсов по безопасности, которые я опубликовал.

reverse-engineeringforensicsweb-security+6
1336 лет назад
Назад1…707172…100Вперёд








