
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Анализ вредоносных программ — Страница 70 | Kitploit
Категории

Анализ вредоносных программ

Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
yara-x preview#1

yara-x

GitHubvirustotal/yara-x
1.2k1 день назад
capa preview#3

capa

GitHubmandiant/capa
6.1k1 день назад
flare-floss preview#4

flare-floss

GitHubmandiant/flare-floss
4.1k14 дней назад
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k7 дней назад
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5k17 ч 23 мин назад
ghidra preview#7

ghidra

GitHubnationalsecurityagency/ghidra
71.1k8 ч 6 мин назад
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k12 ч 32 мин назад
theZoo preview#9

theZoo

GitHubytisf/thezoo
13.3k1 месяц назад
flare-vm preview#10

flare-vm

GitHubmandiant/flare-vm
8.9k29 дней назад
IntelOwl preview#11

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 месяцев назад
НовыеРелевантностьПопулярныеНедавно обновлённые
3941 результатов
oneiromancer preview

oneiromancer

GitHub0xdea/oneiromancer

Ассистент для реверс-инжиниринга, использующий локально запущенную LLM для помощи в анализе псевдокода.
static-analysisvulnerability-analysiscode-analysis+3
1445 дней назад
actual-php2shell preview

actual-php2shell

GitHubcookiengineer/actual-php2shell

:robot: (Vibecoded prototype) NO, There is an easy way to exploit this vulnerability!
container-securitymemory-forensicsvulnerability-analysis+5
8113 дней назад
ThreatKB preview

ThreatKB

GitHubinquest/threatkb

Управление рабочим процессом базы знаний для YARA-правил и C2-артефактов (IP, DNS, SSL) (НА ДАННЫЙ МОМЕНТ В АЛЬФА-СОСТОЯНИИ)
ioc-managementthreat-feeds-aggregatorsinformation-gathering+2
1047 месяцев назад
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

Набор инструментов для эксплуатации ядра Linux, предоставляющий библиотеку для создания эксплойтов, генераторы ROP-цепочек и стековых пивотов,…
exploit-frameworksvulnerability-analysisreverse-engineering+6
977 дней назад
MalPipe preview

MalPipe

GitHubsilascutler/malpipe

Движок приёма и обработки вредоносных программ/IOC

ioc-managementosintinformation-gathering+2
1107 лет назад
hermes-decomp preview

hermes-decomp

GitHubsymbioticsec/hermes-decomp

Мощный декомпилятор, который позволяет реверс-инжинирить мобильные приложения React Native, преобразуя их скомпилированные файлы байт-кода Hermes…

android-securitystatic-analysisios-security+8
1381 месяц назад
kaiju preview

kaiju

GitHubcmu-sei/kaiju

CERT Kaiju — это расширение фреймворка для бинарного анализа для пакета обратной инженерии Ghidra. Этот репозиторий является «зеркалом» — пожалуйста,…
static-analysisreverse-engineeringmalware-analysis+2
1448 месяцев назад
hyperion-disassembler preview

hyperion-disassembler

GitHubsidenai/hyperion-disassembler

Нативный мульти-архитектурный дизассемблер и декомпилятор — PE/ELF/Mach-O, x86/x64/ARM64, скриптинг на Lua, восстановление RTTI
static-analysisreverse-engineeringscripting-automation+5
2044 месяцев назад
GhidraEmu preview

GhidraEmu

GitHubnalen98/ghidraemu

Нативный эмулятор Pcode
dynamic-code-analysisreverse-engineeringdebuggers+1
3052 лет назад
nili preview

nili

GitHubniloofarkheirkhah/nili

Nili — это инструмент для сетевого сканирования, атак типа «человек посередине», обратной разработки протоколов и фаззинга.
packet-sniffing-analysisnetwork-mappingreverse-engineering+1
2188 лет назад
mmiotic preview

mmiotic

GitHubxoreaxeaxeax/mmiotic

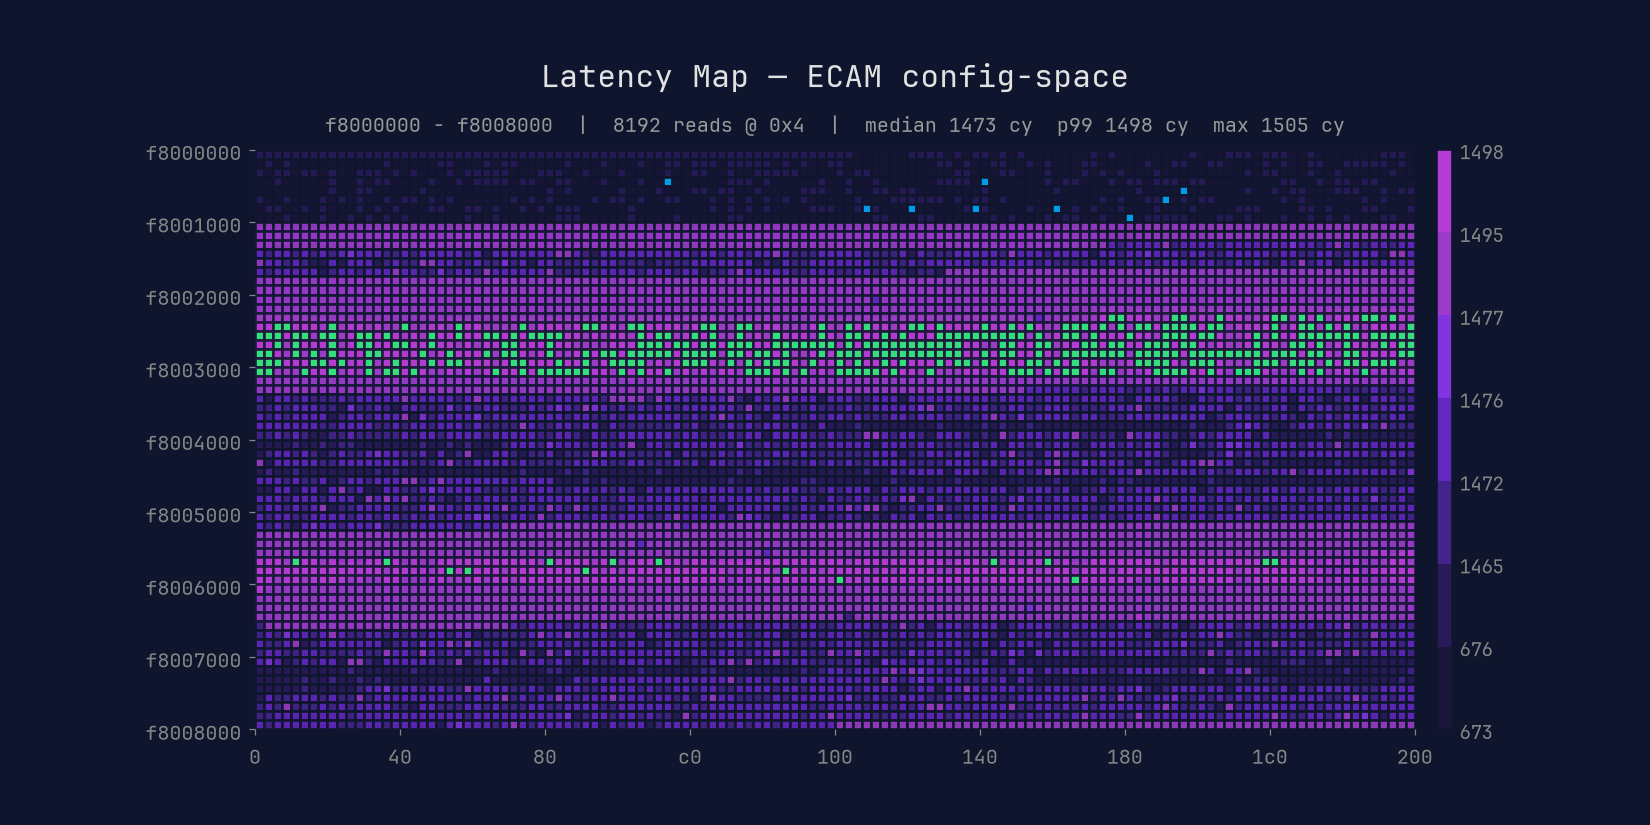
Рентген задержек для недокументированного оборудования
reconnaissancereverse-engineeringinformation-gathering+2
1442 месяцев назад
buttinsky preview

buttinsky

GitHubmushorg/buttinsky

Мониторинг ботнетов — ключевая часть анализа угроз, которой часто пренебрегают из-за отсутствия подходящих инструментов с открытым исходным кодом.…
information-gatheringnetwork-securitymalware-analysis+2
8213 лет назад
mzap preview

mzap

GitHubhahwul/mzap

⚡️ ZAP-сканирование нескольких целей
vulnerability-scannersdynamic-analysis-sandboxingapi-security-testing+3
11222 дней назад
llvm-jutsu preview

llvm-jutsu

GitHubthebabush/llvm-jutsu

Обфускация против LLM через подсчет пальцев

static-analysiscode-analysisreverse-engineering+3
23910 месяцев назад
haruspex preview

haruspex

GitHub0xdea/haruspex

Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.

static-code-analysisvulnerability-analysisreverse-engineering+1
1313 дней назад
ceasta preview

ceasta

GitHubngwg/ceasta

Дизассемблер, декомпилятор и отладчик в стиле x64dbg для бинарных файлов PE/ELF с листингом в стиле IDA, графами функций, плагинами Lua, CLI и…
static-analysisdynamic-analysis-sandboxingreverse-engineering+6
1811 месяц назад
NixImports preview

NixImports

GitHubdr4k0nia/niximports

Загрузчик вредоносного ПО на .NET, использующий API-Hashing для обхода статического анализа
malware-analysisbinary-analysispayload-development
2093 лет назад
CVE-2023-28252 preview

CVE-2023-28252

GitHubfortra/cve-2023-28252

Технический анализ и эксплойт proof-of-concept для CVE-2023-28252 — уязвимости повышения привилегий в драйвере Windows Common Log File System (CLFS),…


privilege-escalationmemory-forensicsvulnerability-analysis+4
1843 лет назад
Назад1…697071…100Вперёд







