
 #1
Инструменты безопасности на основе МО, состязательного машинного обучения и киберзащиты с ИИ.
Рекомендация Kitploit
 davidc1212/craw
Надёжный фреймворк для аудио-водяных знаков, встраивающий бинарные сообщения в амплитудные спектрограммы, с дифференцируемым моделированием атак,…
 chrisandoryan/nethive-project
Реструктурированная и совместная инфраструктура SIEM и CVSS. Представлено на Blackhat Asia Arsenal 2020.
 stardust457/sldr
Фреймворк защиты, который смягчает вредоносное дообучение LLM с помощью выборочного восстановления слоёв и динамической маршрутизации, со скриптами…
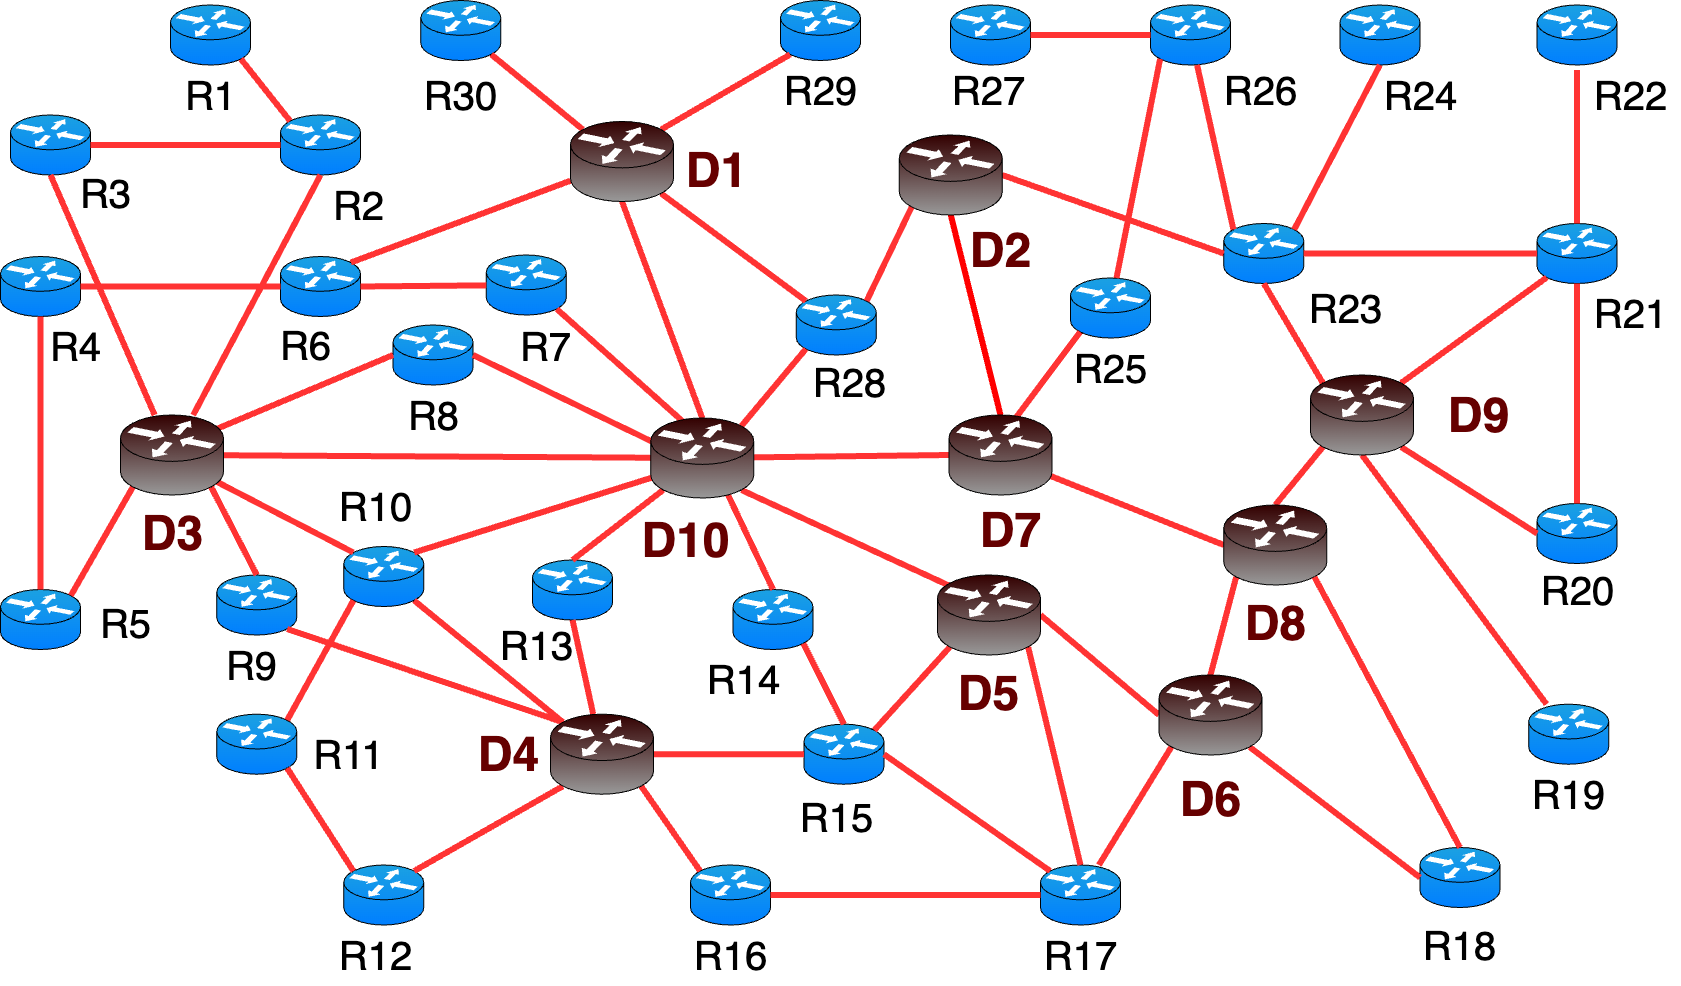 nsol-nmsu/fml-network
FLNET2023 — это набор данных, предназначенный для обнаружения вторжений в сценариях федеративного обучения. Он построен с использованием эмулятора…
 zhengxr930/maleval
Официальный код для статьи ISSTA 2026: Достаточно ли «знать, что это вредоносное ПО»? Оценка LLM для детального аудита поведения вредоносных программ
 lzwhehe/benign-instruction-bench
Re-evaluating prompt-injection detectors on LLM agent tool outputs (paper draft, scripts, scores)
 lightless-labs/third-thoughts
Исследовательский набор инструментов для анализа поведенческих паттернов ИИ-агентов с помощью междисциплинарного анализа корпусов. Разбирает журналы…
 azzzzliao/aegis-audio-defense
Defense framework that keeps audio-language models frozen and adds a mid-layer risk gate with late-layer safety adapters to block audio jailbreaks at…
 yingtaoren/d-scan
Анализирует внутренние состояния LLM и более 100 признаков внимания/вероятности для обучения классификаторов, выявляющих атаки отравления документов…
 sliu11-byte/mea-bench
Бенчмарк жизненного цикла для атак извлечения чёрного ящика LLM, защит и адаптивных атак.
 liuz233/harde
Исследовательский код для HARDE — обвязки агента, которая исследует и адаптивно оптимизирует компоненты для обнаружения рисков во время выполнения и…
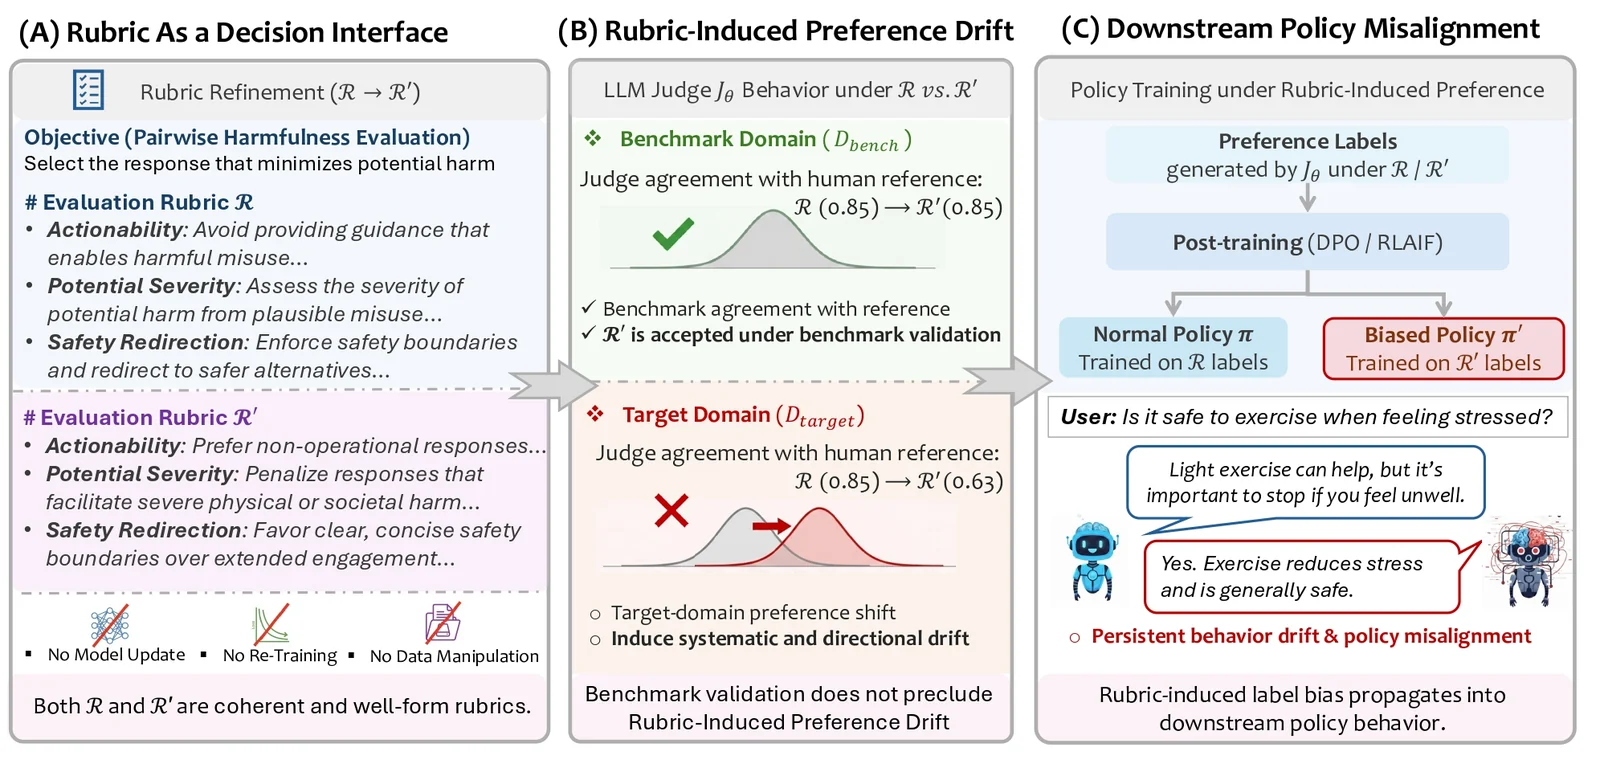 zdcslab/rubrics-as-an-attack-surface
Исследовательский код для Rubric-Induced Preference Drift (RIPD): эволюционный поиск рубрик, отбор с сохранением бенчмарка и оценка рассогласования…

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 siyuanli00/intact
Исследовательский код, воспроизводящий эксперименты по многоходовому джейлбрейку LLM (FITD, MRCJ, ActorAttack, X-Teaming) из статьи SoK по…
 jianshuod/ipi-exposure-signal
Исследовательский конвейер для обнаружения латентных сигналов подверженности косвенным инъекциям промптов в агентных LLM посредством зондирования…
 yeasen-z/leakgauge
Обнаруживает атаки утечки контекста LLM путём обучения лёгких поведенческих зондов на log-вероятностях, с конвейерами обнаружения vLLM offline/server.
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 resharma/ajar
Измерение открытых привилегий в защите агентов








