

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Nethive-Project — Реструктурированная и совместная инфраструктура SIEM и CVSS. Представлено на Blackhat Asia Arsenal 2020. | Kitploit
Инструменты/GitHubGitHub/chrisandoryan/nethive-project
Сканеры уязвимостейВеб-безопасностьМашинное ОбучениеОбнаружение ВторженийАнализ Журналов
GitHubchrisandoryan/nethive-project

Nethive-Project

Реструктурированная и совместная инфраструктура SIEM и CVSS. Представлено на Blackhat Asia Arsenal 2020.

Репозиторий
51463 лет назадЕщё не проверено
Поделиться

Nethive-Project


nethive-logo

Система мониторинга с нулевой или низкой задержкой

Возможности • Установка • Быстрый старт • Участники • Руководство пользователя

Проект Nethive предоставляет инфраструктуру управления информацией и событиями безопасности (SIEM), усиленную автоматическими измерениями CVSS.
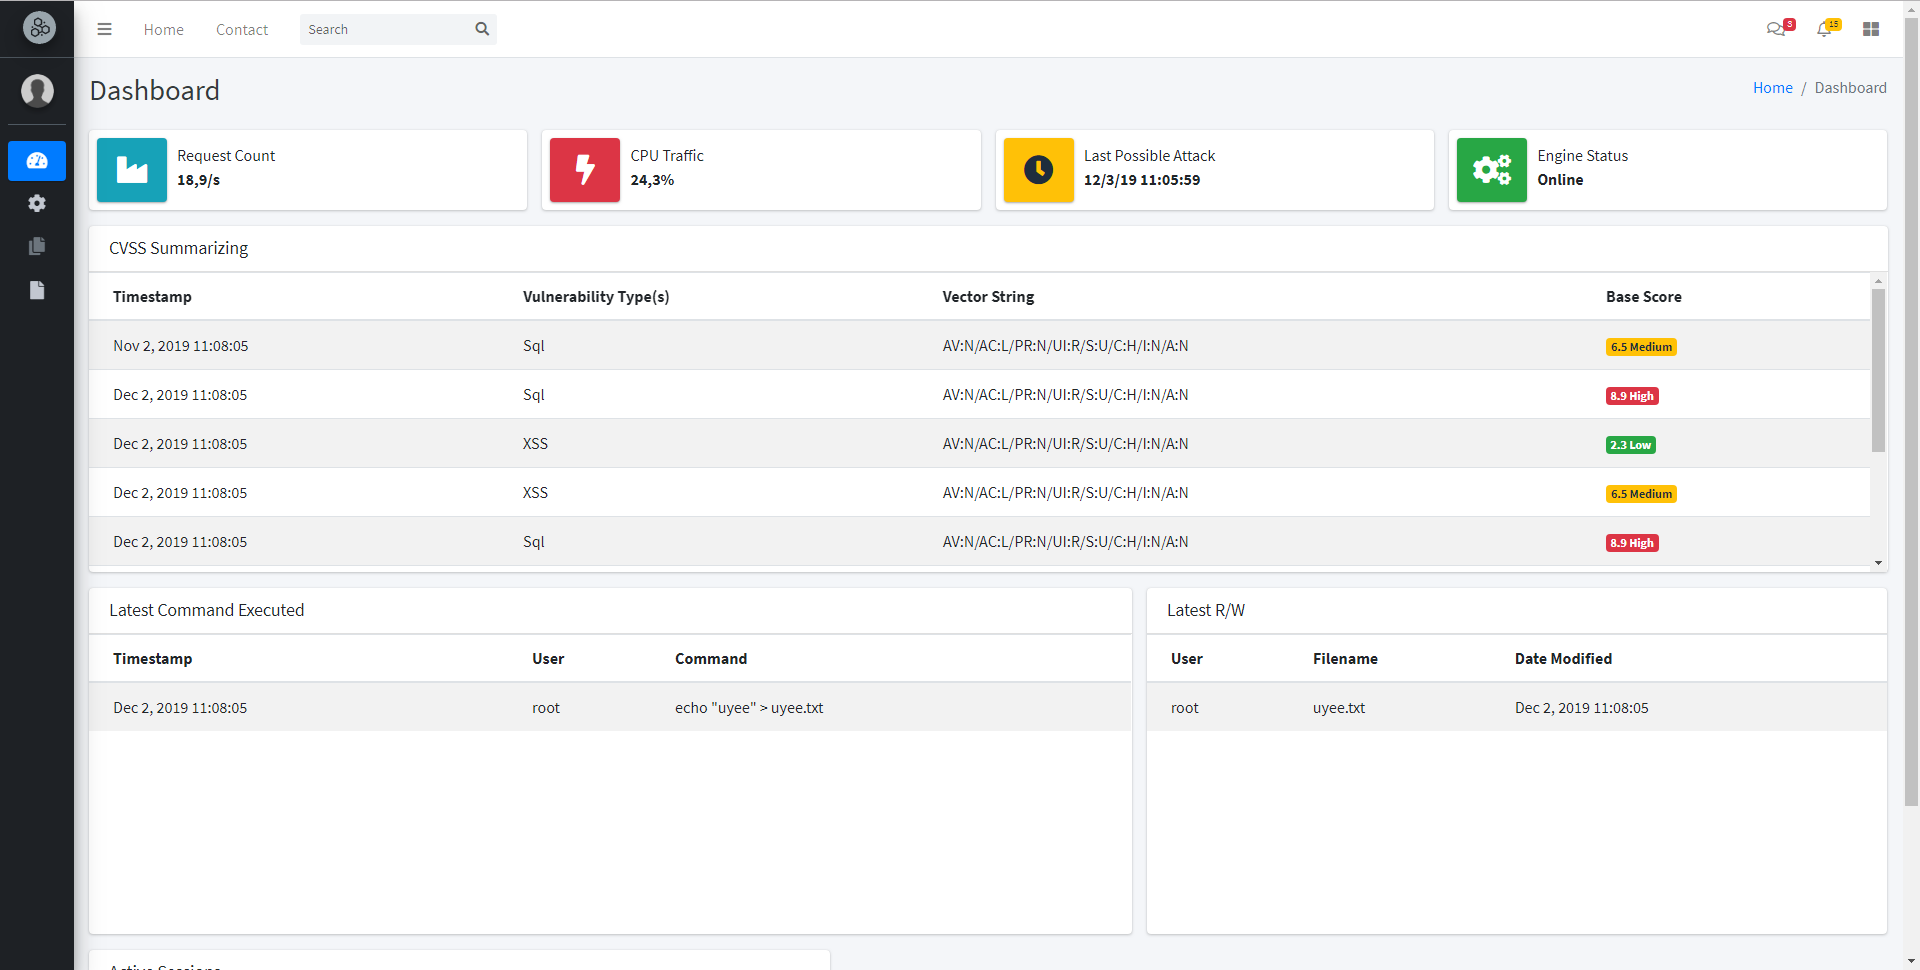
Предварительный просмотр панели управления

Возможности

  • Обнаружение SQL-инъекций на основе машинного обучения
  • Обнаружение XSS на стороне сервера на основе XSS Auditor от Chrome
  • Обнаружение пост-эксплуатации на основе Auditbeat
  • Отслеживание истории команд Bash
  • Измерение CVSS для обнаруженных атак
  • Хранение логов в реальном времени на базе Elasticsearch и Logstash
  • Базовый мониторинг системы
  • Многофункциональная панель управления
  • Уведомление о подозрительной активности по электронной почте

Установка

Перед установкой убедитесь, что установлены предварительные требования.

Вы можете установить Nethive с помощью менеджера пакетов PyPi, используя следующую команду:

[Скоро!]

или

Вы можете установить Nethive, используя последний репозиторий:

$ git clone https://github.com/chrisandoryan/Nethive-Project.git
$ cd Nethive-Project/
$ sudo bash install.sh
$ sudo pip3 install -r requirements.txt

Пожалуйста, убедитесь, что все зависимости установлены, если что-то из вышеперечисленного не удалось. Для более подробной информации обратитесь к руководству по установке.
Быстрый старт

Запуск Nethive

  1. Загрузите и запустите docker-контейнер nethive-cvss

    $ git clone https://github.com/Falanteris/docker-nethive-cvss/
    $ cd docker-nethive-cvss/
    $ docker build -t nethive-cvss .
    $ ./cvss
    
  2. Запустите Nethive и скопируйте конфигурацию по умолчанию

    $ cd Nethive-Project/
    $ cp .env.example .env
    
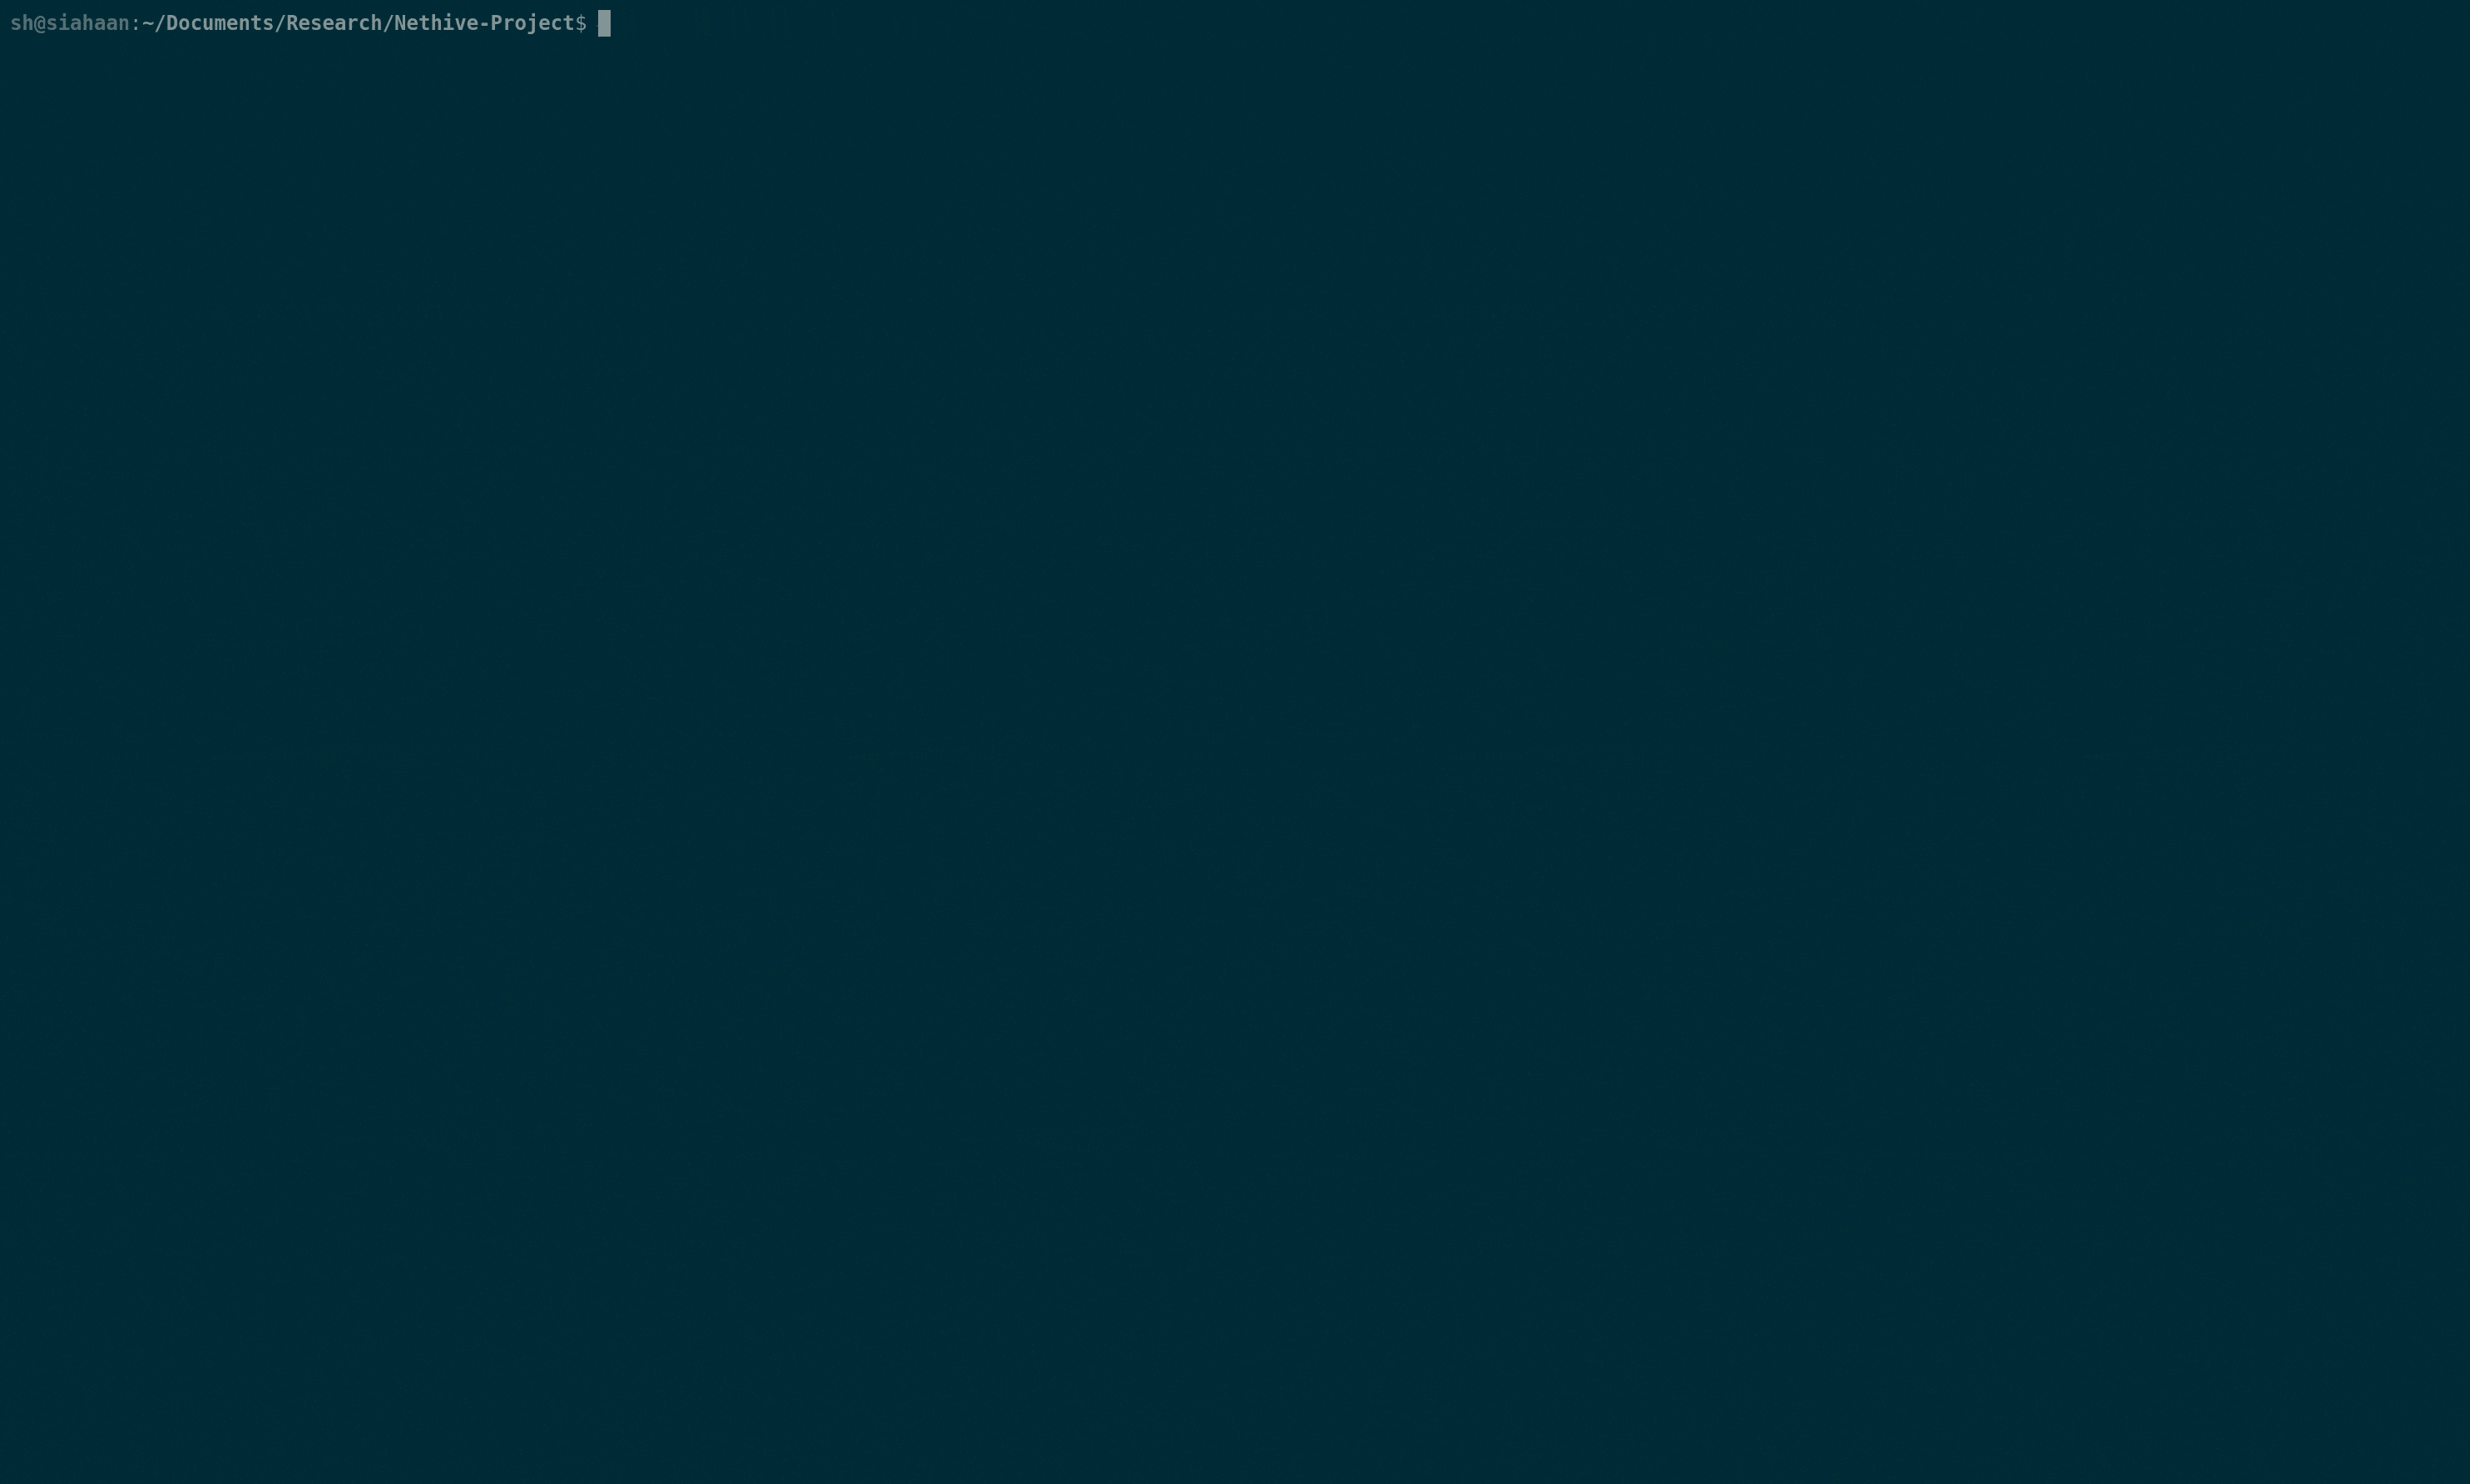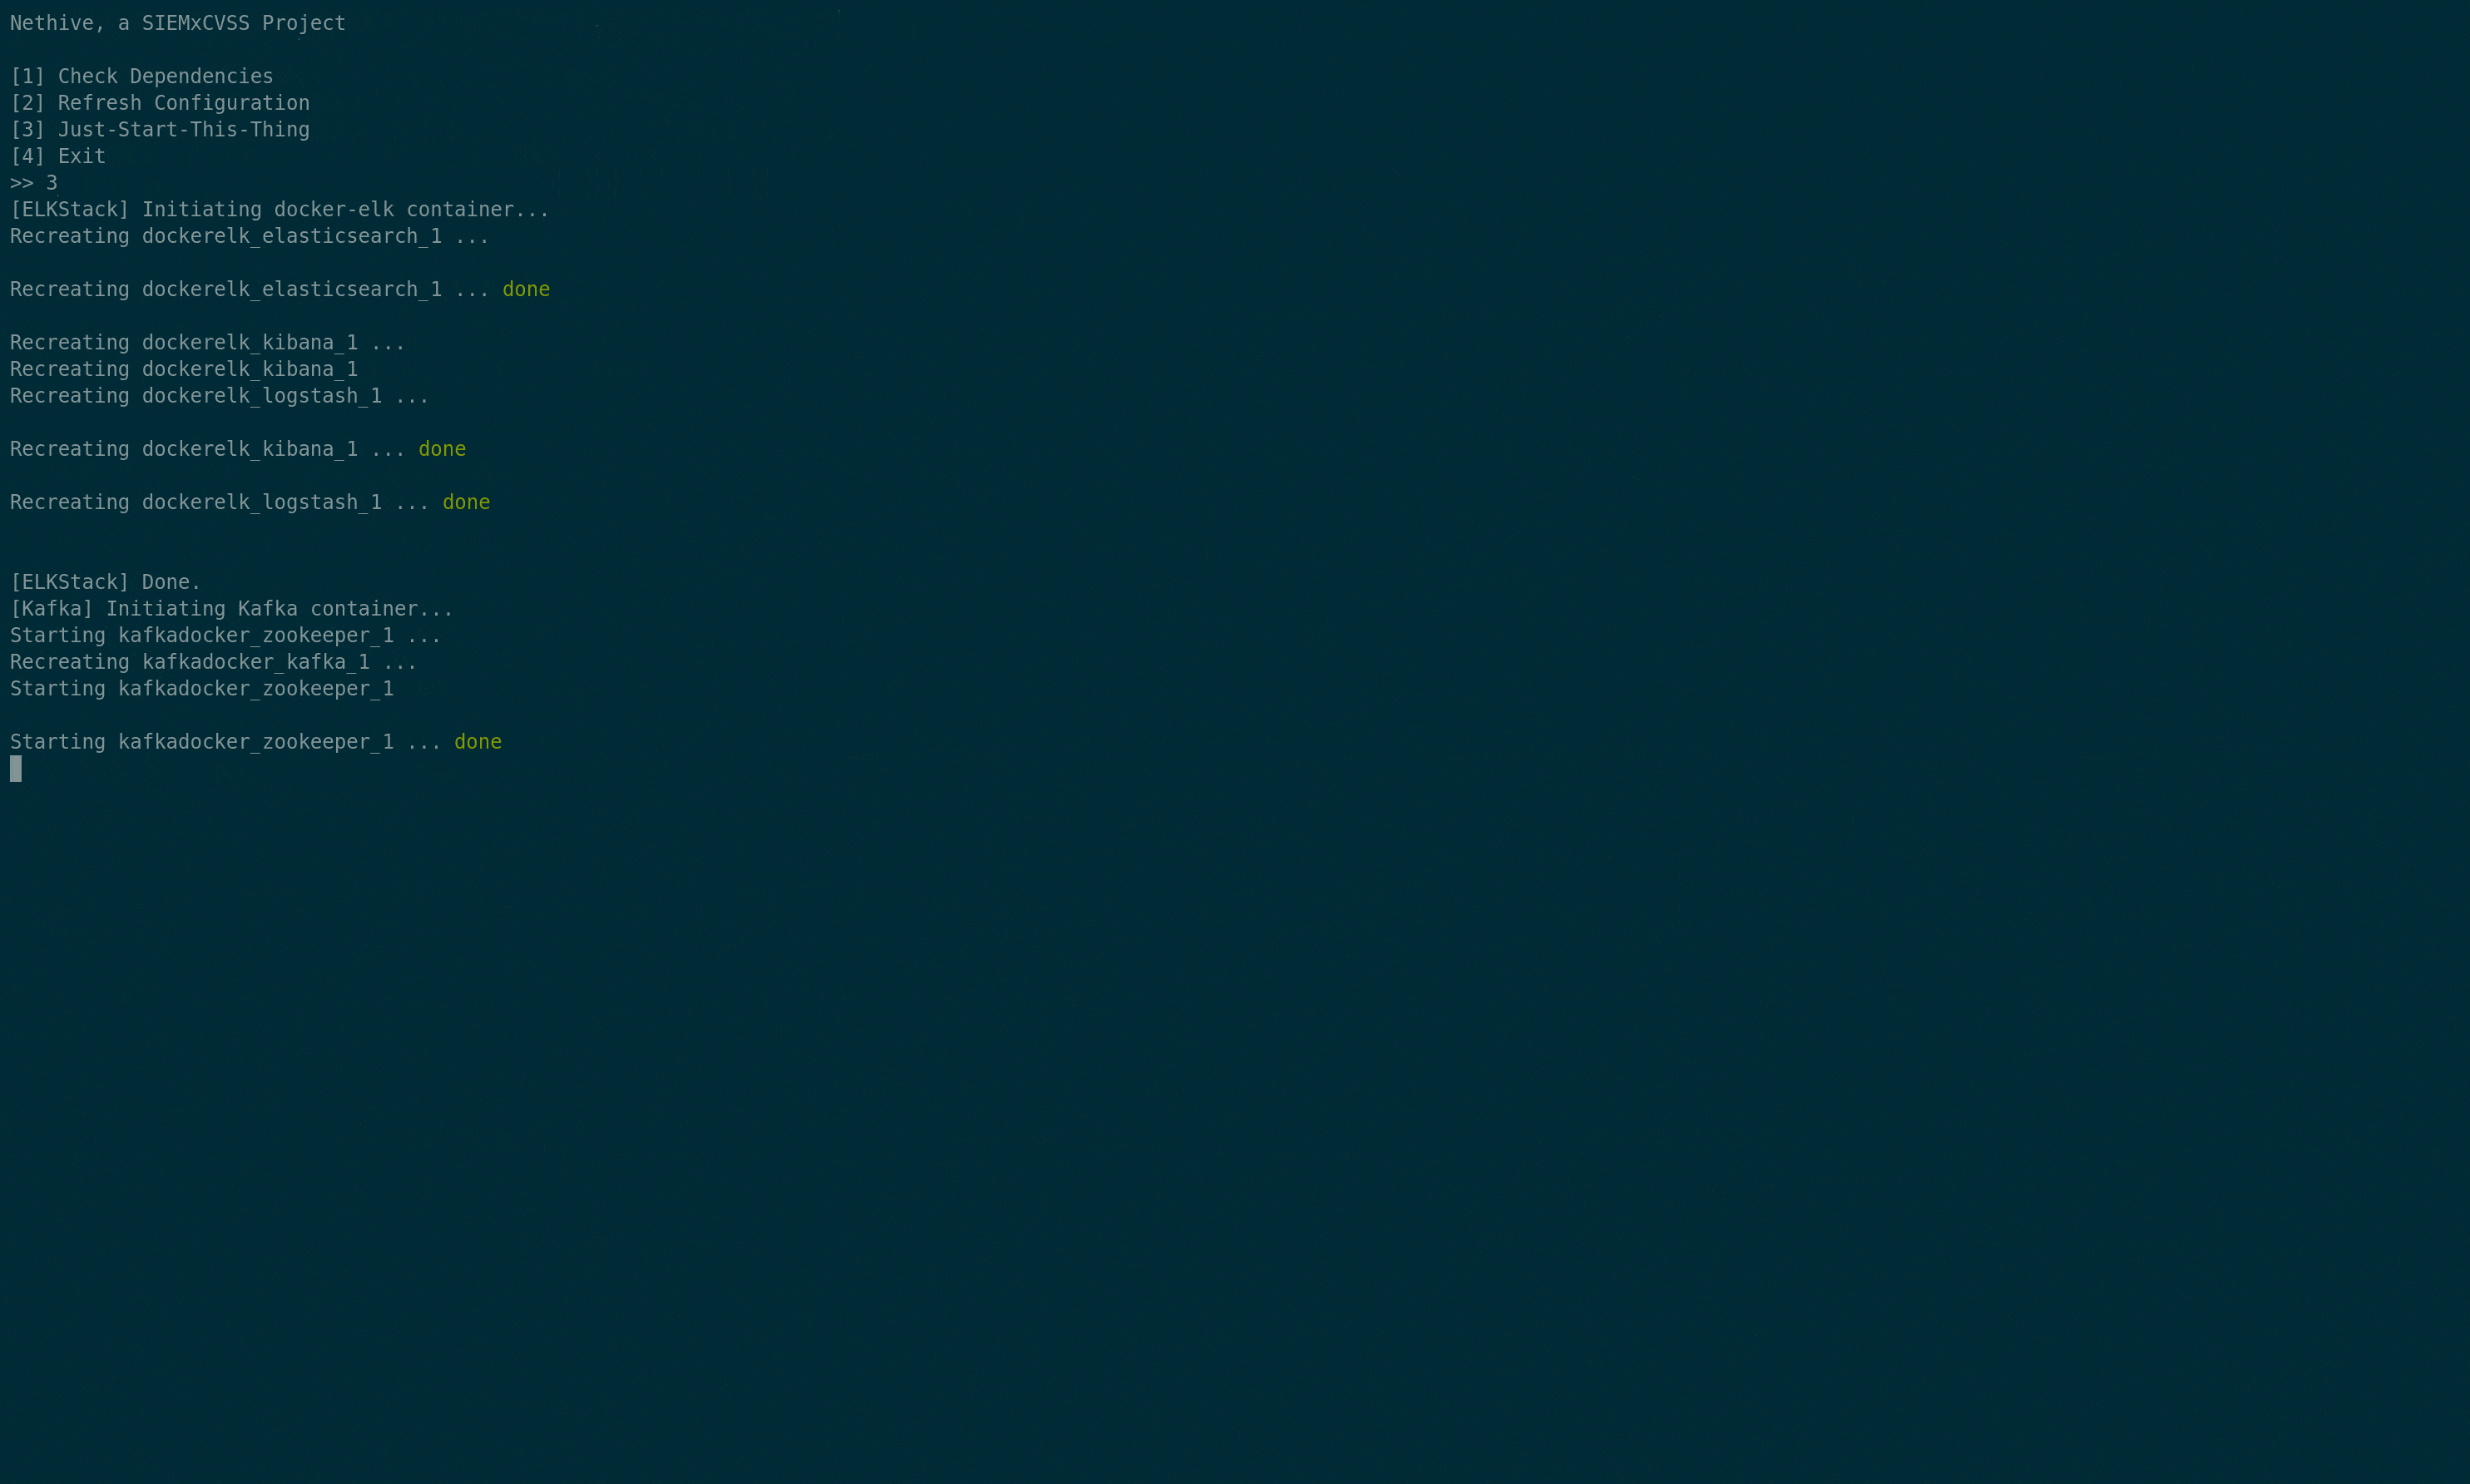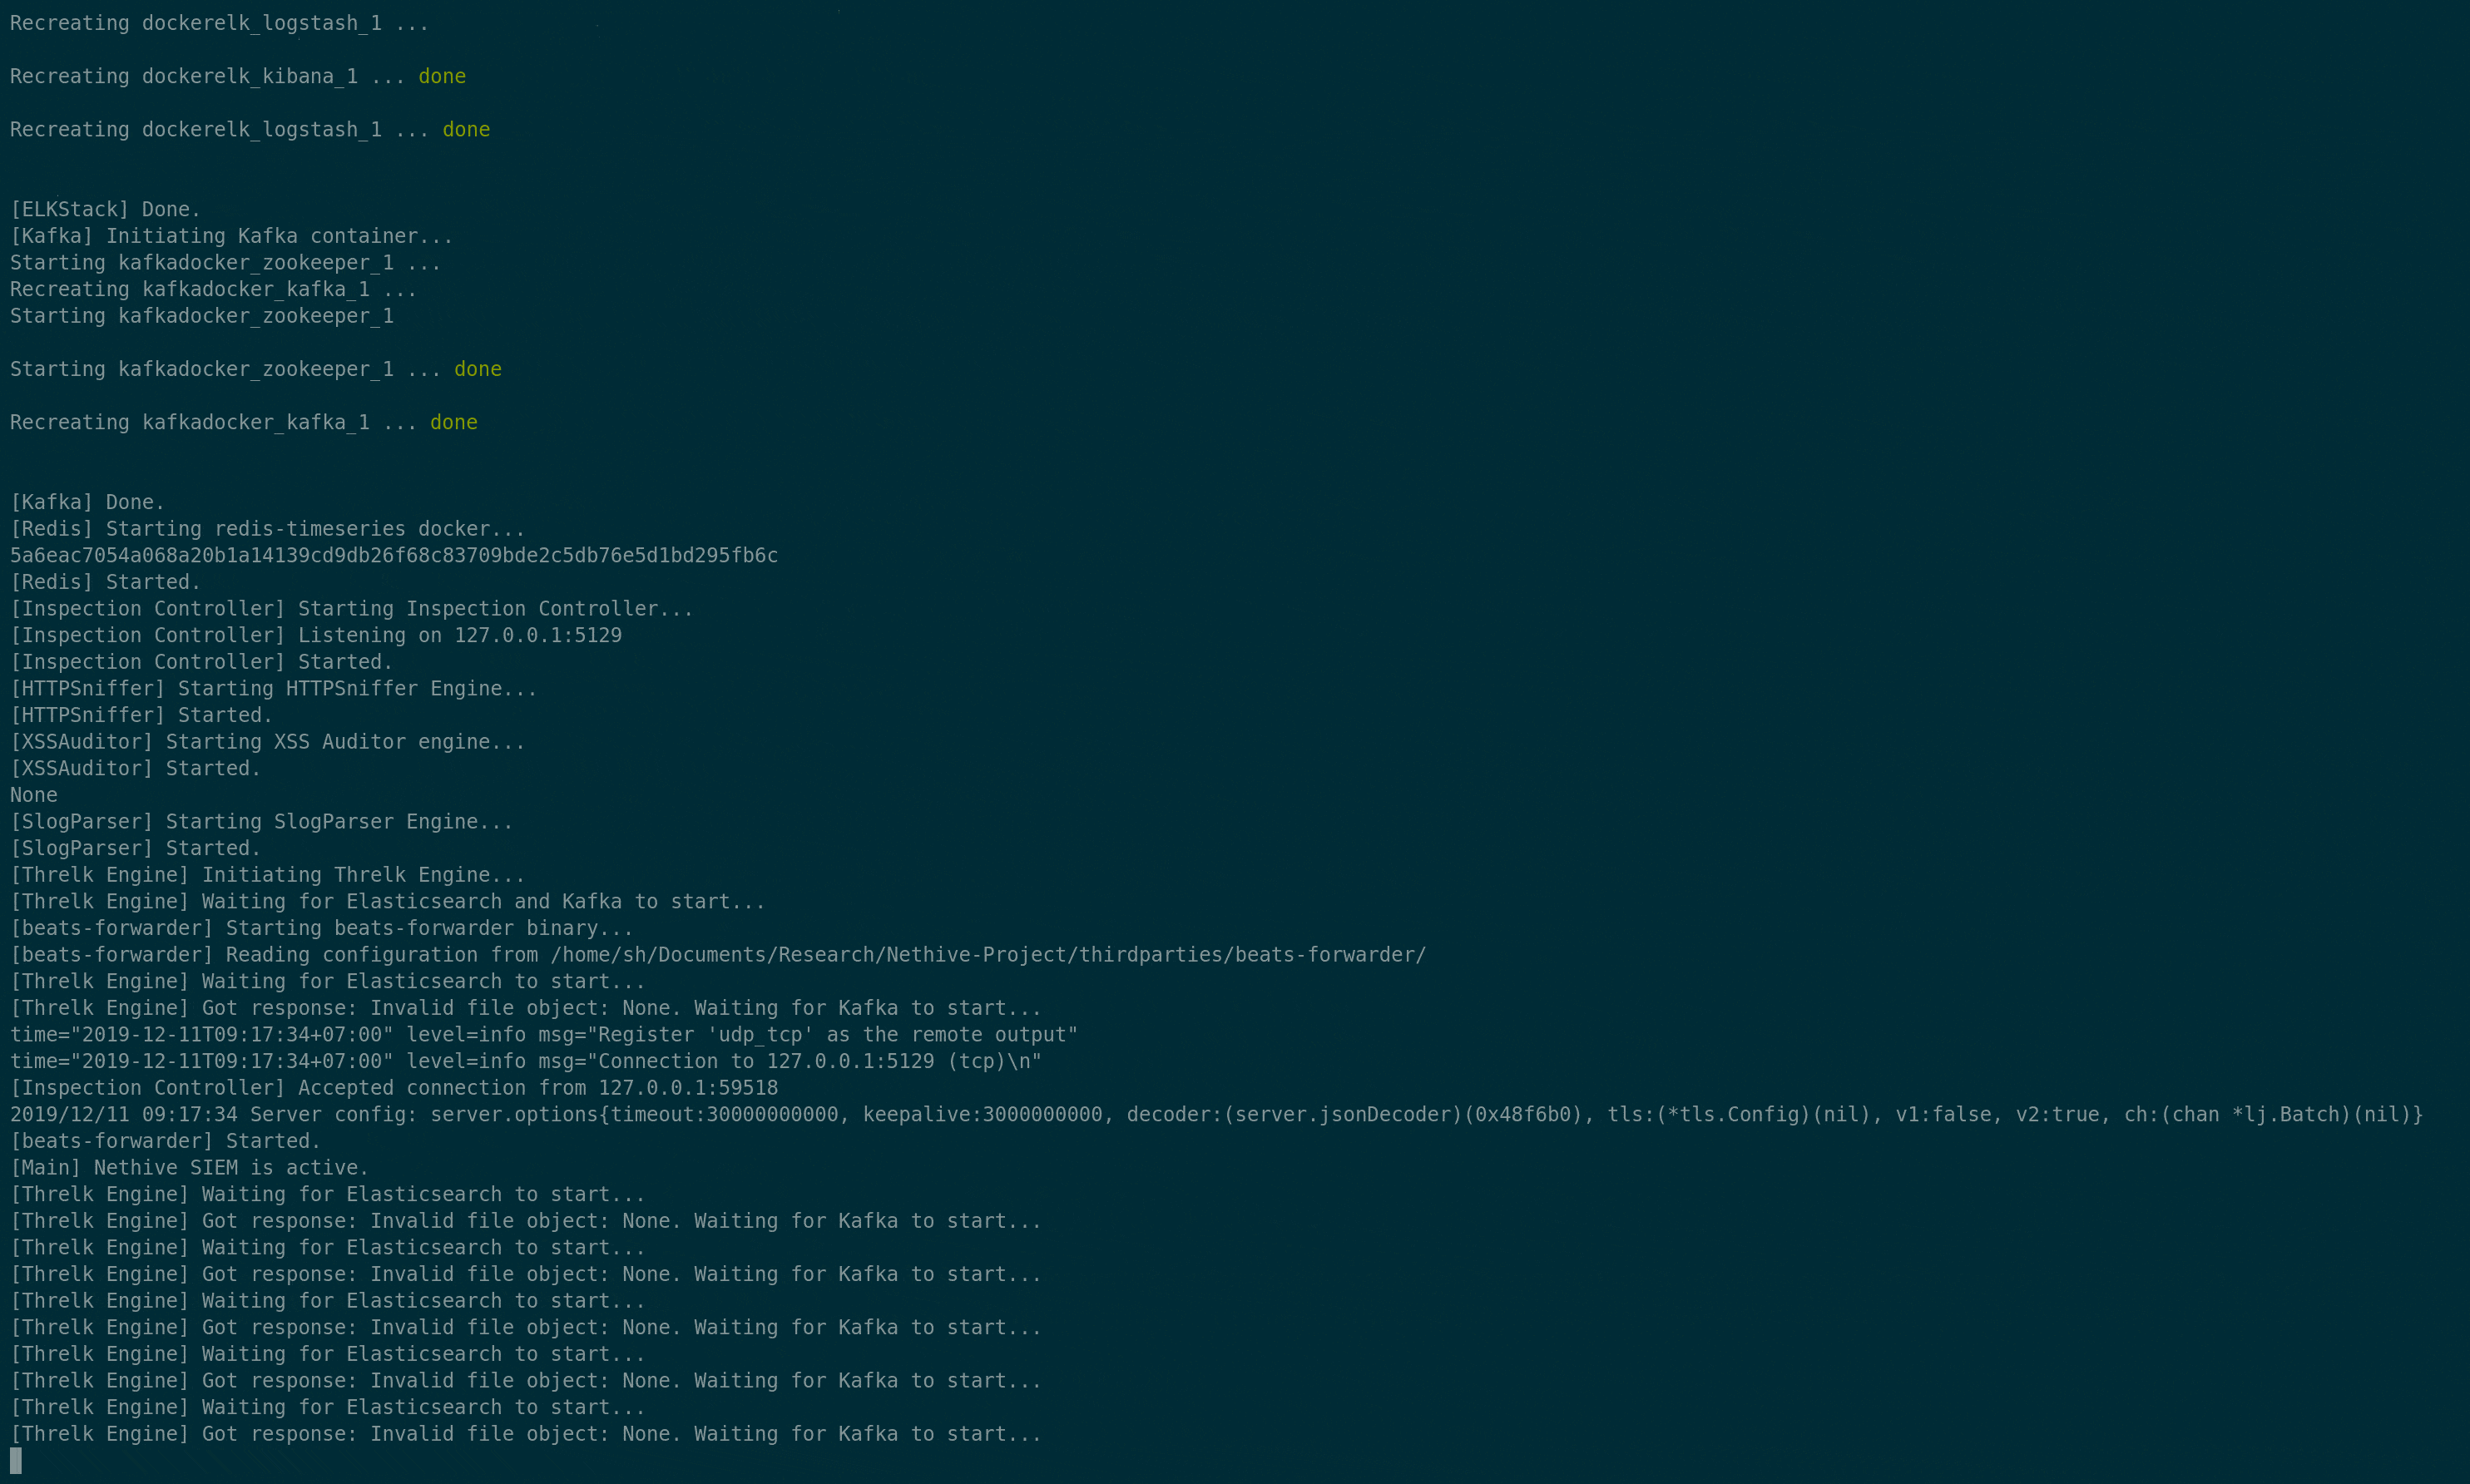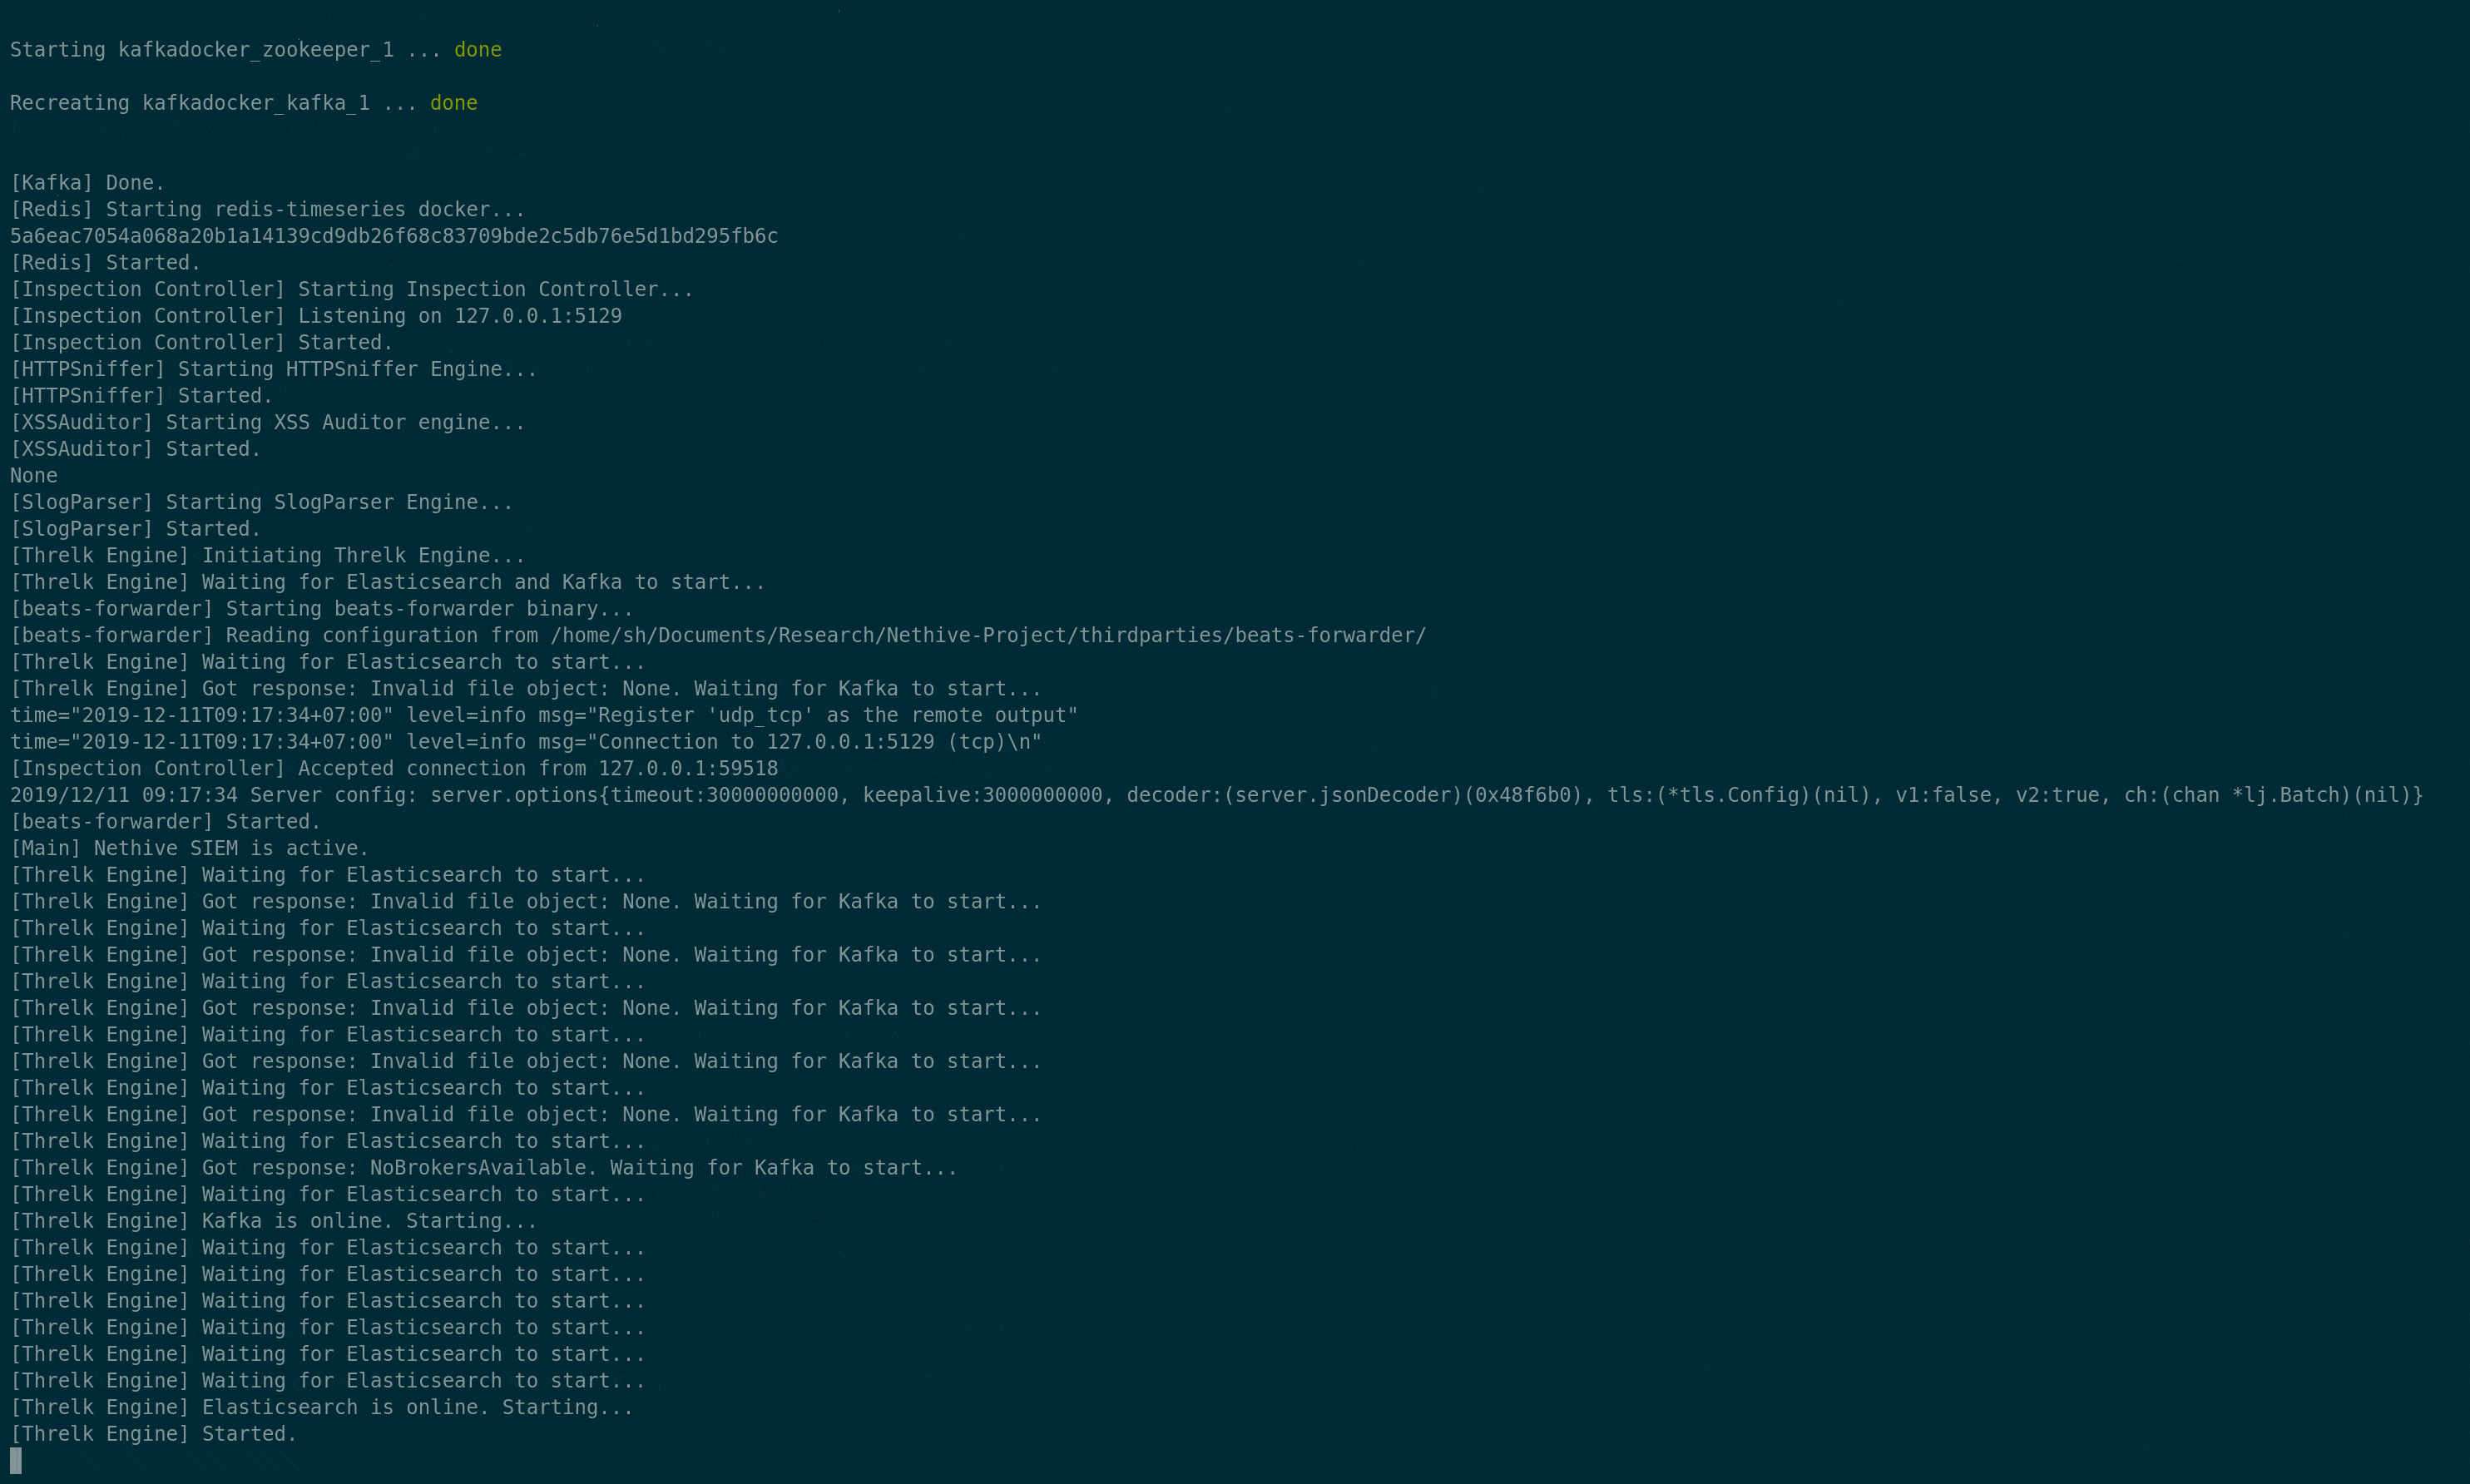
  3. Активируйте все движки обработки Nethive: $ sudo python3 main.py .
    В меню выберите [3] Just-Run-This-Thing, затем дождитесь инициализации движков.

  4. Запустите сервер Nethive UI

    $ cd Nethive-Project/dashboard/
    $ npm install && npm start
    
  5. Перейдите по адресу http://localhost:3000/

Участники

  • Chrisando Ryan LinkedIn
  • Rayhan Rabiul Tsani LinkedIn
  • Vandevlin Alfonso Wibawa LinkedIn
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





