
 #1
Инструменты безопасности на основе МО, состязательного машинного обучения и киберзащиты с ИИ.
Рекомендация Kitploit
 visma-prodsec/columbo
Инструмент криминалистического анализа с поддержкой машинного обучения, который автоматизирует исследование памяти, диска и работающей системы в…
 j4fsec/in0ri
Обнаружение атак дефейса веб-сайтов с помощью глубокого обучения
 agnuxo1/openclaw-p2p
Децентрализованный автономный исследовательский коллектив. Проверено в Lean 4, основано на IPFS, нативный для агентов. Статья о разработке:…
 albert-y1n/pismith
PISmith: Red Teaming на основе обучения с подкреплением для защиты от промпт-инъекций
 albert-y1n/piforge
Открытый фреймворк для red teaming промпт-инъекций на основе RL, с общим тренером, curriculum learning и бенчмарками, такими как AgentDojo,…
 zju-llm-safety/trace
Agentic jailbreak framework for LLM-based agents using scheme-based task decomposition, multi-turn disguising strategies, and adaptive self-evolution…
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…
 tejasprasad2008-afk/tracetree
Инструмент анализа поведения в реальном времени, который изолирует подозрительные пакеты в Docker, отслеживает системные вызовы с помощью strace,…
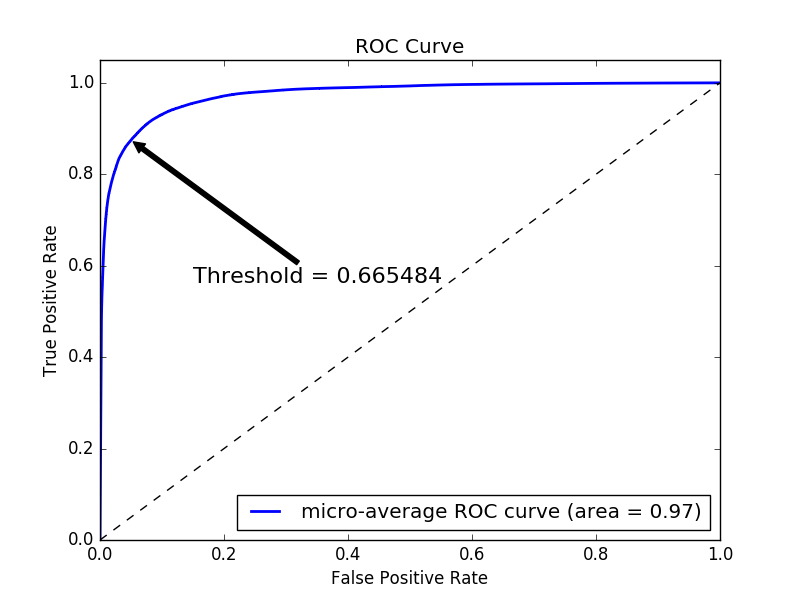 endgameinc/sans_thir16
SANS: недорогая охота
 munshi007/aura-state
Python-фреймворк для создания LLM-рабочих процессов в виде конечных автоматов с формальной верификацией через теорию доказательств Z3,…
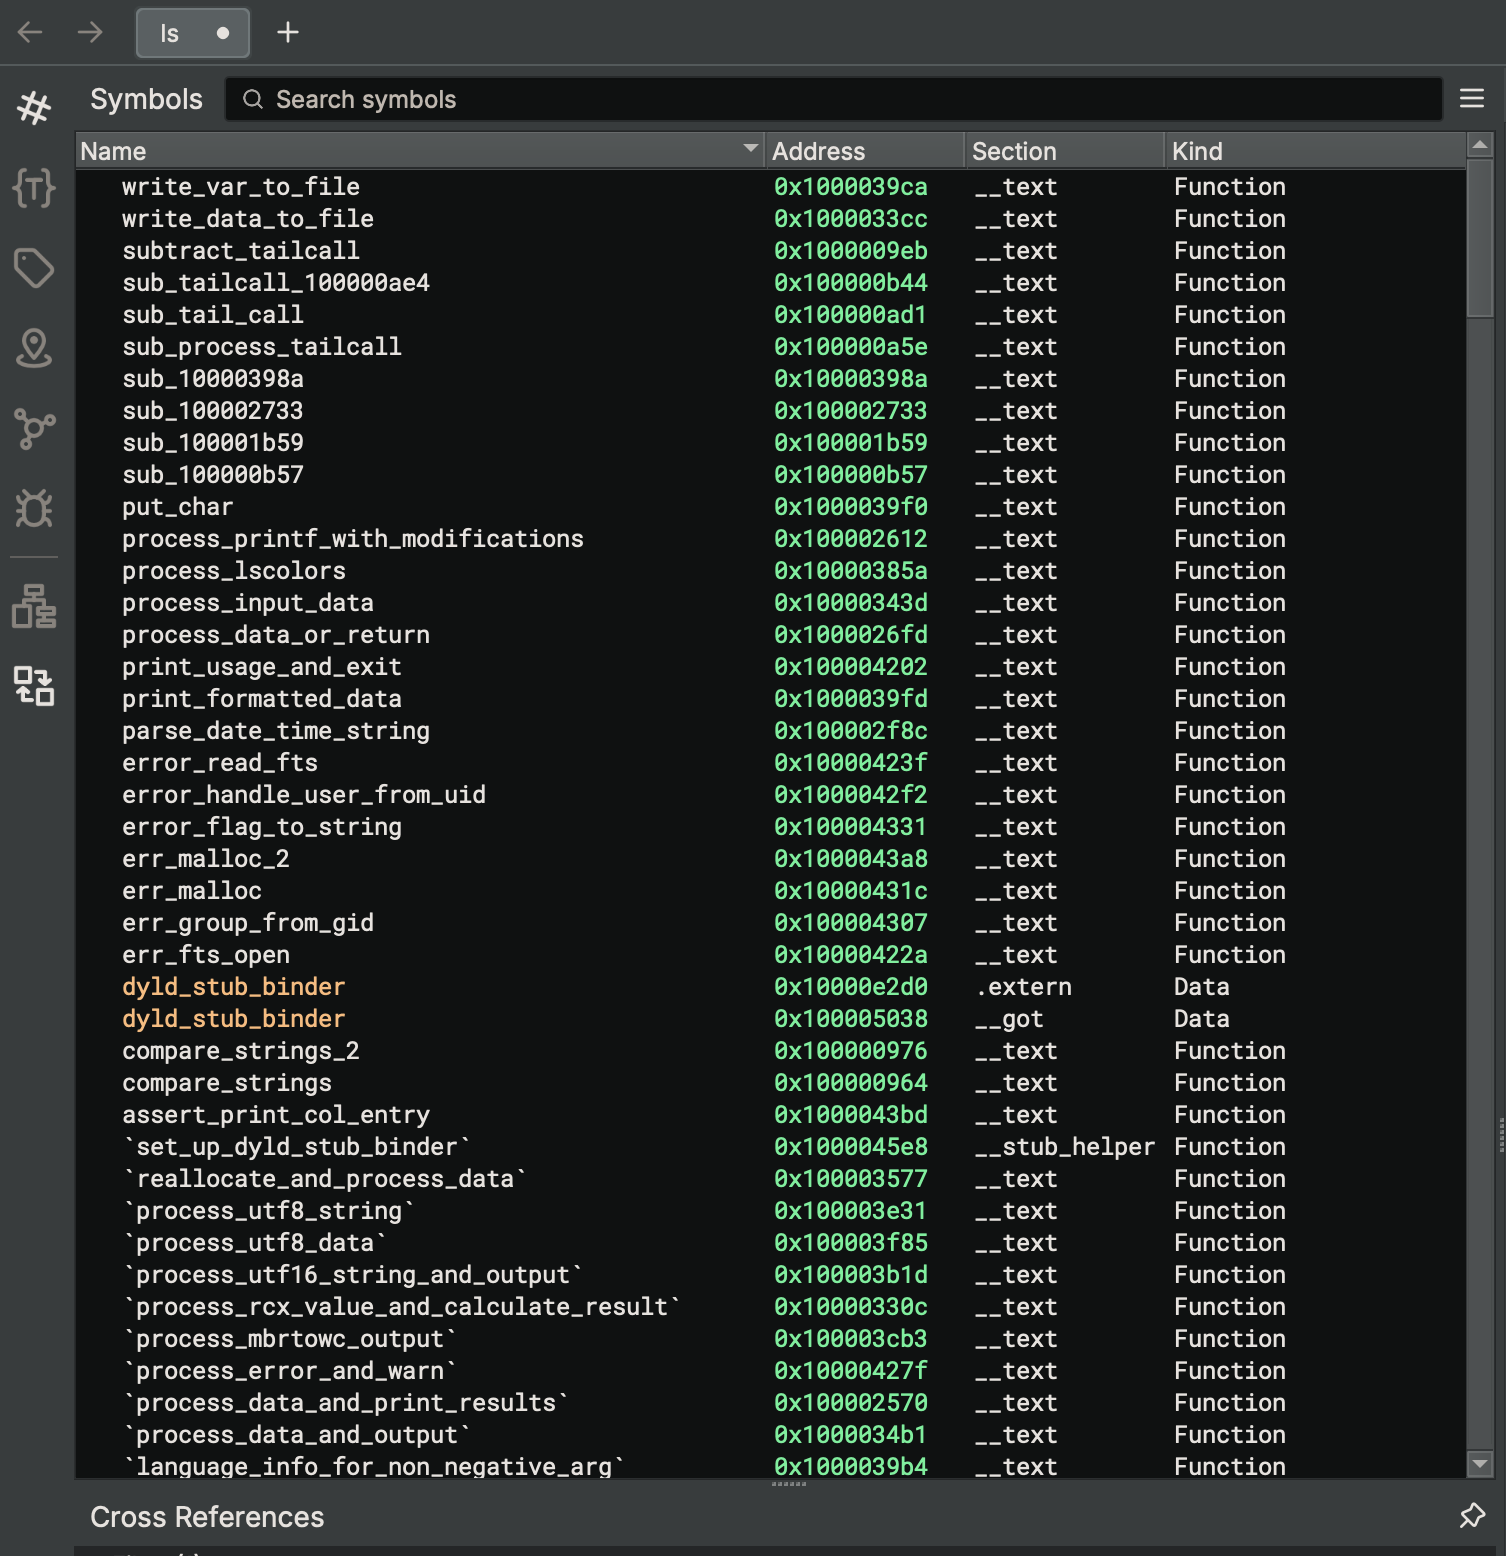 ahaggard2013/binaryninja-ollama
Плагин для Binary Ninja, который интегрирует локальные модели Ollama для переименования функций и переменных в декомпилированном коде HLIL, сохраняя…
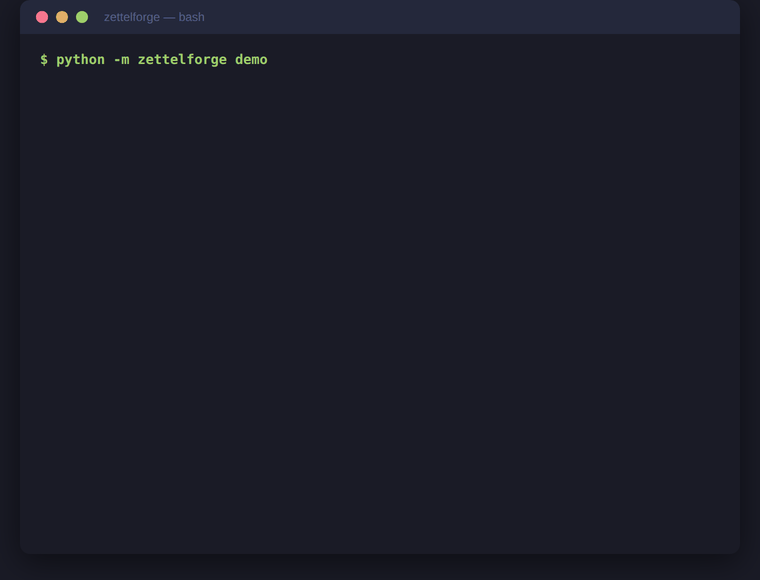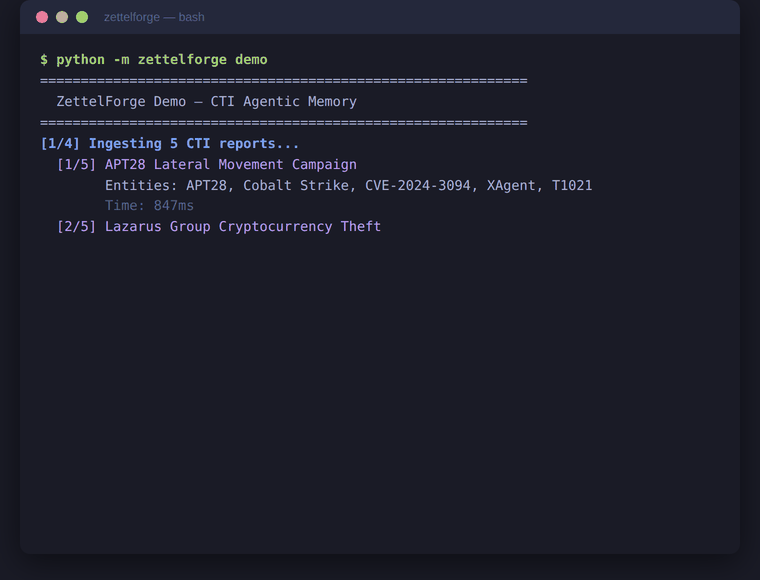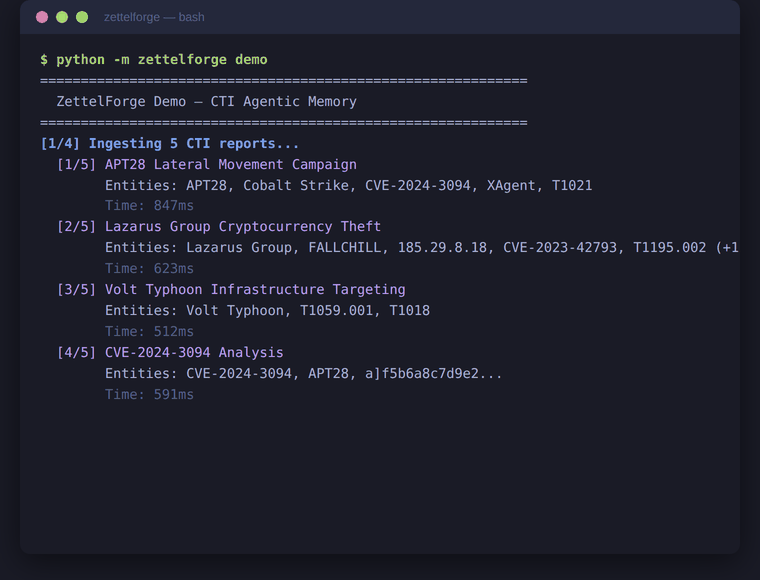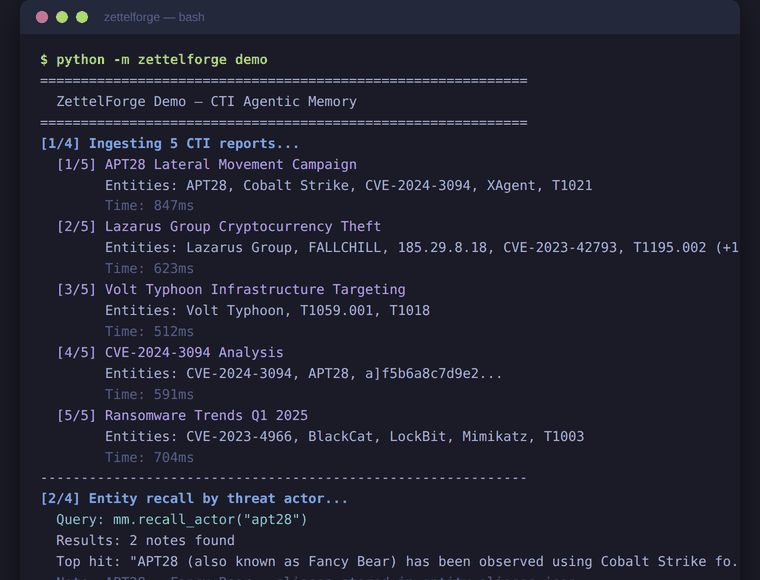 threatrecall/zettelforge
Агентная память для CTI на Python — графы знаний STIX, разрешение псевдонимов угроз, автономный RAG, MCP-сервер для агентов Claude Code и LangChain
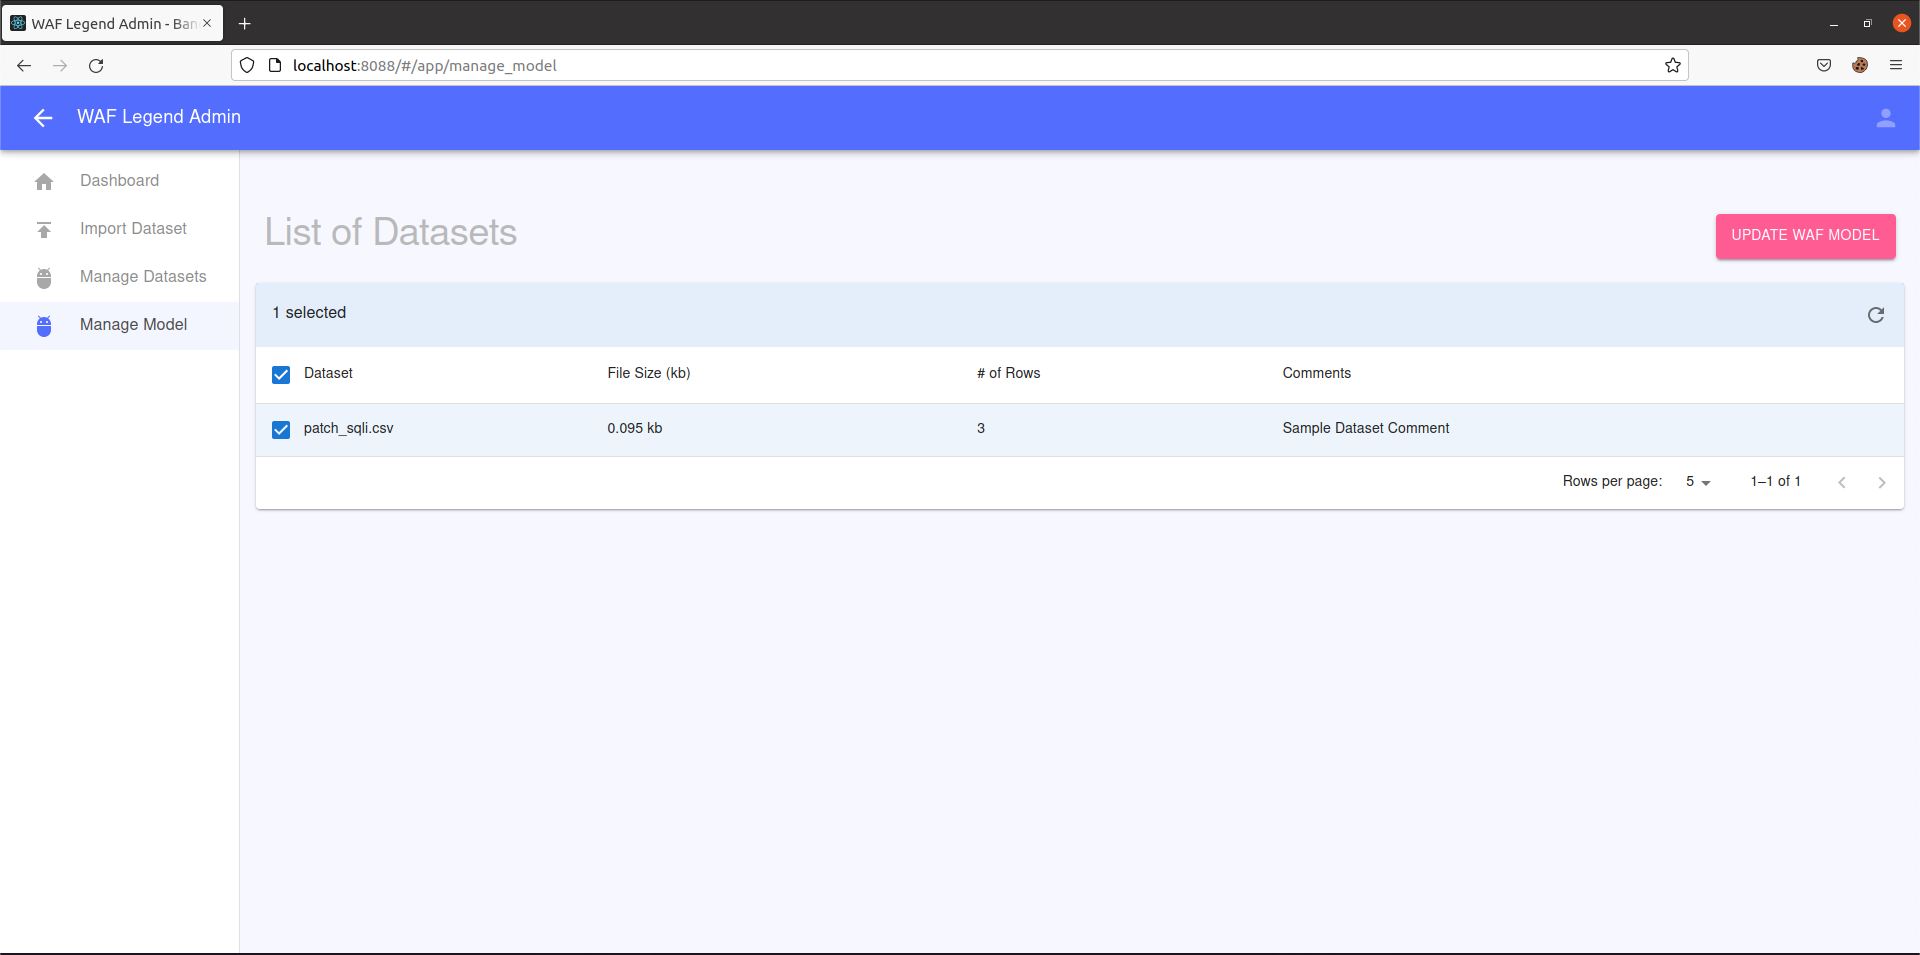 fa-pengfei/ngwaf
Первая итерация Feedback WAF на основе машинного обучения
 l33tdawg/aether
Фреймворк для анализа безопасности смарт-контрактов с помощью AI и генерации PoC
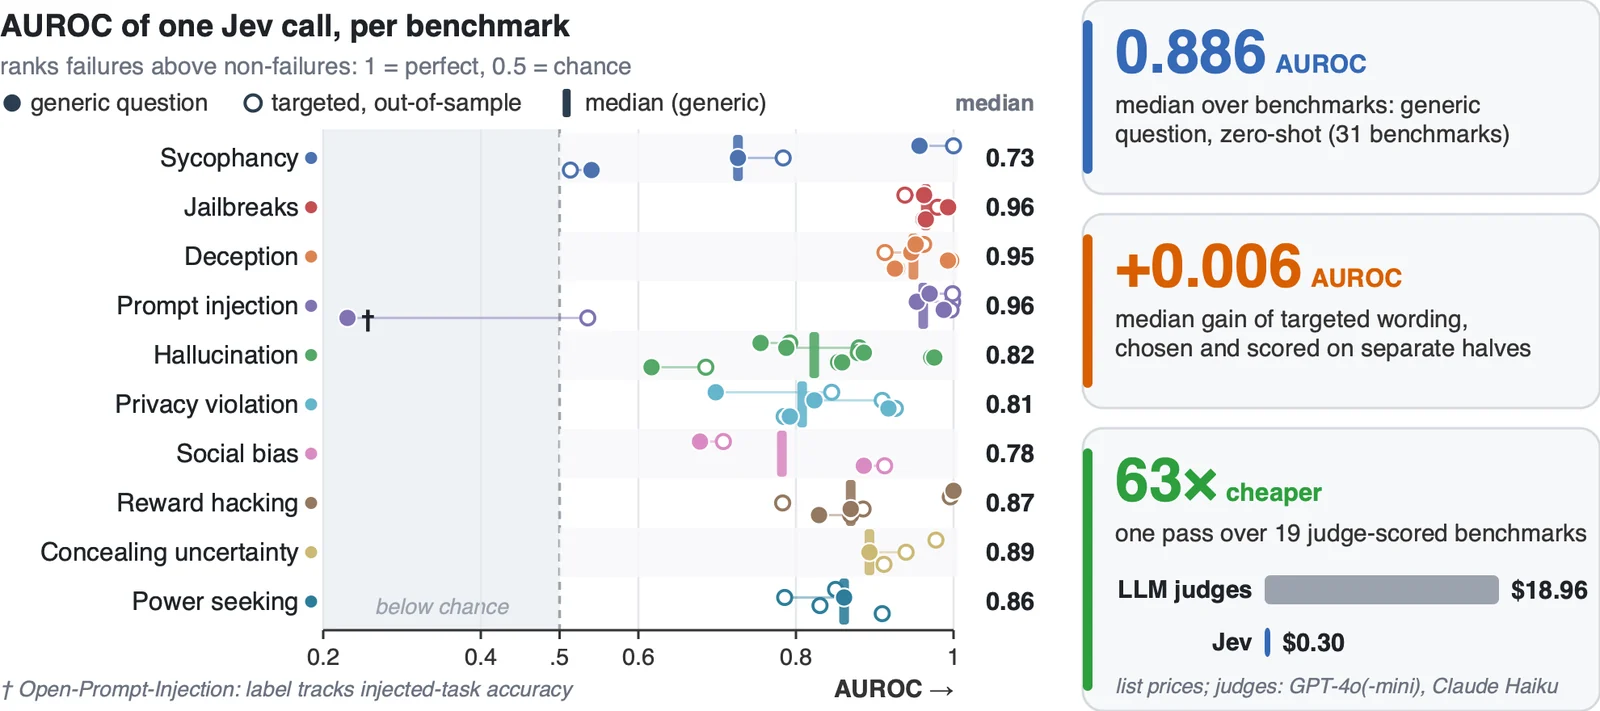 sumleo/rlcdalignbench
Benchmark suite and code for detecting AI alignment failures, with 44 benchmarks across ten failure types and a zero-shot RLCD detector evaluated on…
 umpolungfish/byvalver
берет shellcode с bad-bytes и изгоняет их, возвращая очищенный shellcode с сохраненной функциональностью
 svdwi/bluebox
Открытая платформа threat intelligence для анализа вредоносного ПО и наблюдаемых объектов. Обогащает IP-адреса, домены, URL и хэши данными из внешних…
 kaill-jlq/mmskillrisk
Стенд для бенчмаркинга и оценки, проверяющий, сопротивляются ли LLM-агенты вредоносным инструкциям, скрытым в мультимодальных изображениях навыков,…








