
Агентная память для CTI на Python — графы знаний STIX, разрешение псевдонимов угроз, автономный RAG, MCP-сервер для агентов Claude Code и LangChain
Единственная агентная система памяти, созданная для киберразведки угроз.
Когда уходит старший аналитик, вместе с ним уходят два-три года контекста — среды заказчиков, прошлые расследования, TTP злоумышленников, шаблоны ложных срабатываний, каждое с трудом добытое «погоди, мы это уже видели». ZettelForge — это агентная система памяти, созданная для того, чтобы этот контекст оставался у команды.
Она извлекает CVE, субъектов угроз, IOC и техники ATT&CK из заметок аналитиков и отчётов об угрозах, разрешает псевдонимы (APT28 = Fancy Bear = STRONTIUM = Sofacy), строит граф знаний STIX 2.1 и возвращает каждое прошлое расследование вашим аналитикам — и Claude Code через MCP — на естественном языке. Работает полностью в процессе. Без API-ключей. Без облака. Никакие данные не покидают хост.


Star · pip install zettelforge · Docs · ThreatRecall (hosted) · Changelog
v2.6.2 (2026-04-27): веб-редактор конфигурации поставляется с работающими выпадающими списками для всех перечислимых полей (провайдер LLM/эмбеддингов, уровень логирования, действие с PII, формат синтеза) и работающей кнопкой Apply. Новый extra
[crewai]предоставляет ZettelForge как инструменты CrewAI --pip install zettelforge[crewai]. Полный список изменений
Если ZettelForge вписывается в рабочий процесс CTI, который вы ведёте, звезда — самый быстрый сигнал о том, что в эту категорию стоит продолжать инвестировать.
Используйте Python 3.11 или новее и свежее виртуальное окружение. Это обновление безопасности временно отключает обнаружение имён пользователей Maigret, пока вышестоящий проект не поддержит исправленные зависимости; остальные OSINT-коллекторы остаются доступными. См. примечания по безопасности и обновлению.
Каждый SOC теряет аналитиков. Когда они уходят, вместе с ними уходят контекст расследований, атрибуция субъектов угроз и специфичные для среды шаблоны ложных срабатываний. Их замены заново открывают те же тикеты, перечитывают те же отчёты и заново выстраивают те же ментальные модели с нуля.
Системы памяти на основе ИИ общего назначения не решают эту проблему для команд безопасности. Они не отличают APT28 от Fancy Bear, не знают, что CVE-2024-3094 — это бэкдор XZ Utils, не умеют разбирать Sigma или YARA и не имеют понятия об идентификаторах техник MITRE ATT&CK. Когда аналитик CTI передаёт им год отчётов по разведке, в ответ они получают нечёткий семантический поиск по истории чата.
ZettelForge создан для аналитиков, которые мыслят графами угроз. Он автоматически извлекает CVE, субъектов угроз, IOC и техники ATT&CK, разрешает псевдонимы между разными соглашениями об именовании, строит граф знаний с причинно-следственными связями и извлекает воспоминания с помощью комбинированного поиска с учётом намерения — всё в процессе, без зависимости от внешних API.
Дополнение памяти закрывает 33% разрыва между малыми и большими моделями в задачах CTI (CTI-REALM, Microsoft 2026, с использованием GPT-4 в качестве базовой большой модели). Методология и сравнения приведены в полном отчёте о бенчмарке.
| Возможность | ZettelForge | Mem0 | Graphiti | Cognee |
|---|---|---|---|---|
| Извлечение CTI-сущностей (CVE, акторы, IOC) | Да | Нет | Нет | Нет |
| Онтология STIX 2.1 | Да | Нет | Нет | Нет |
| Разрешение псевдонимов threat actor | Да (APT28 = Fancy Bear) | Нет | Нет | Нет |
| Граф знаний с причинными триплетами | Да | Нет | Да | Да |
| Извлечение с классификацией по интенту (5 типов) | Да | Нет | Нет | Нет |
| Внутрипроцессная работа / без внешнего API | Да | Нет | Нет | Нет |
| Журналы аудита в схеме OCSF | Да | Нет | Нет | Нет |
| MCP-сервер (Claude Code) | Да | Нет | Нет | Нет |

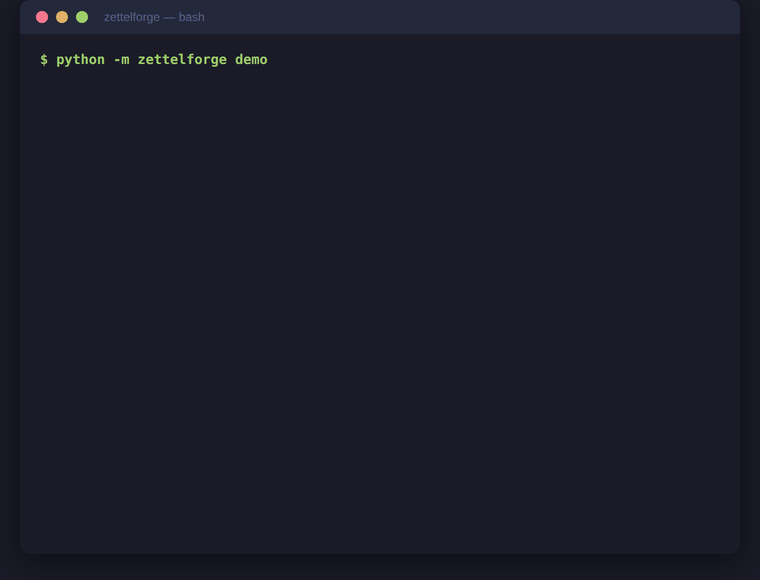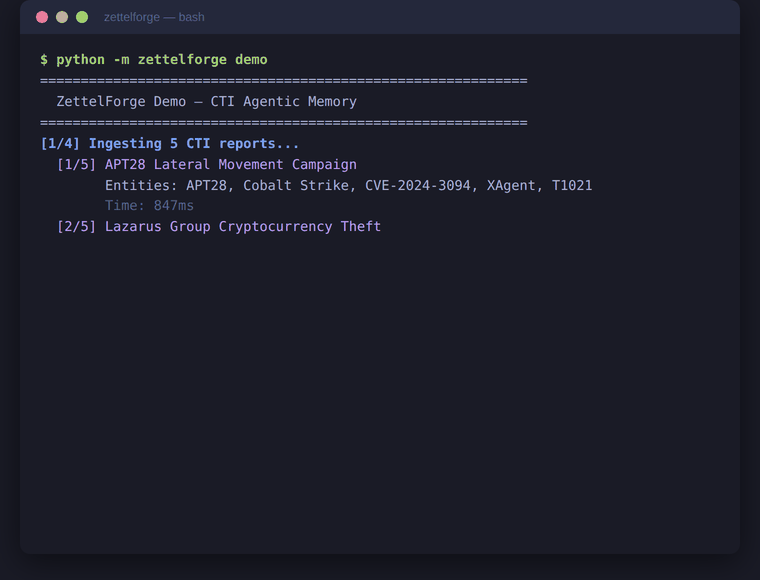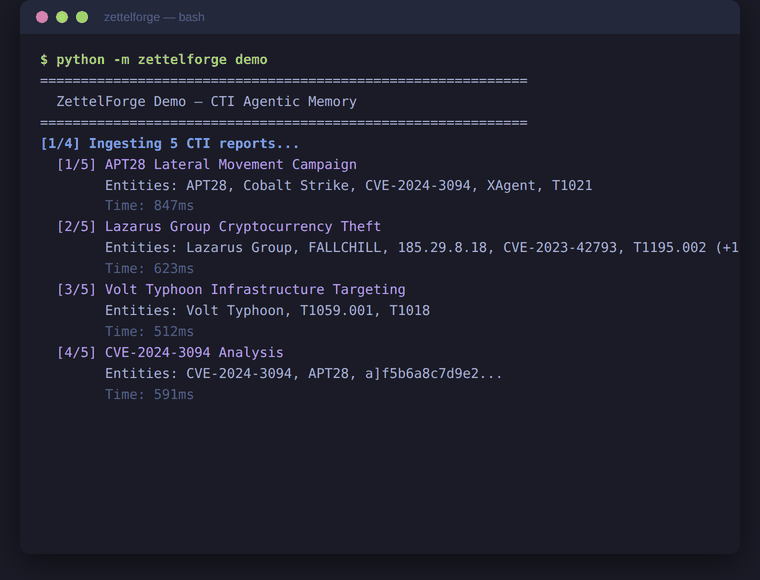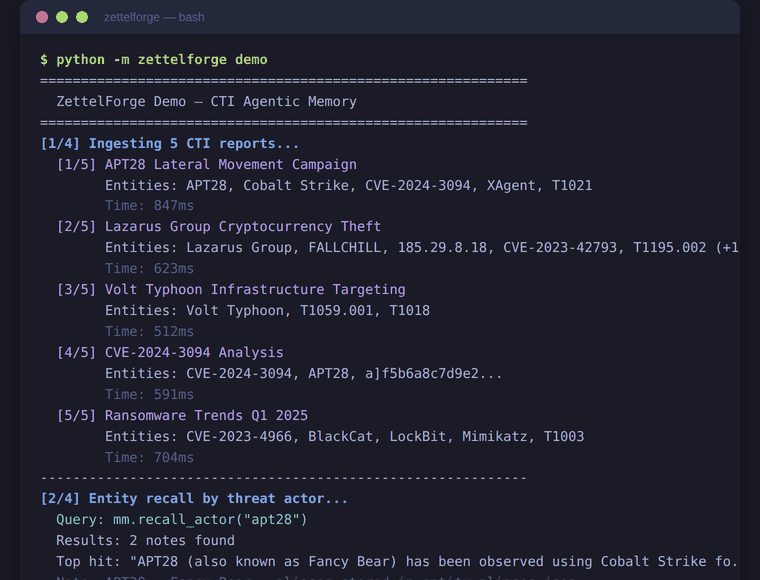
Извлечение сущностей -- Автоматически определяет CVE, threat actors, IOC (IP-адреса, домены, хеши, URL, email), техники MITRE ATT&CK, кампании, intrusion sets, инструменты, людей, местоположения и организации. Regex + LLM NER с типами STIX 2.1 на всех этапах.
Граф знаний -- Сущности становятся узлами, совместное вхождение становится рёбрами. LLM выводит причинные триплеты («APT28 использует Cobalt Strike»). Временные рёбра и замещение отслеживают эволюцию разведданных.
Разрешение псевдонимов -- APT28, Fancy Bear, Sofacy, STRONTIUM все разрешаются в один и тот же узел актора. Работает автоматически при сохранении и извлечении.
Смешанное извлечение -- Векторное сходство (768-мерный fastembed, ONNX) + обход графа (BFS по рёбрам графа знаний), взвешенные по классификации интента. Пять типов интента: фактический, временной, реляционный, исследовательский, причинный.
Эволюция памяти -- При evolve=True новые разведданные сравниваются с существующей памятью. LLM решает ADD, UPDATE, DELETE или NOOP. Устаревшие разведданные замещаются. Противоречия разрешаются. Дубликаты пропускаются.
RAG-синтез -- Синтез ответов по всем сохранённым воспоминаниям в формате direct_answer.
Внутрипроцессная работа по архитектуре -- fastembed (ONNX) для эмбеддингов, llama-cpp-python для опционального локального вывода LLM, SQLite + LanceDB для хранения и Ollama на localhost по умолчанию. Внешние API-ключи не требуются. Исходящий сетевой доступ может возникать при первом запуске при загрузке моделей эмбеддингов/LLM; после предварительной загрузки моделей работа может быть полностью офлайн (включая изолированные хосты).
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.


