
 #1
Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.
Рекомендация Kitploit

 fireeye/pywintrace
Python ctypes-обёртка для Event Tracing for Windows (ETW), обеспечивающая управление сеансами, захват событий и пользовательские обратные вызовы для…
 cocoadebug/cocoadebug
Инструмент отладки iOS 🚀
 goatmilkkk/tinyprocessor
Скрипт постобработки для TinyTracer
 kacos2000/evtx_log_browser
Evtx Log (xml) Browser
 otrf/ossem
Проект, управляемый сообществом, для документирования, стандартизации и моделирования журналов событий безопасности с целью улучшения аналитики…
 embee-research/sigma
Репозиторий для публикации правил обнаружения в открытый доступ.
 sbousseaden/evtx-attack-samples
Курируемая коллекция образцов атак Windows EVTX, сопоставленных с техниками MITRE ATT&CK, предназначенная для тестирования скриптов обнаружения,…
 ace-responder/cve-2022-47966_checker
Запустите на вашем сервере ManageEngine
 withsecurelabs/detectree
Интерактивный инструмент визуализации данных для синих команд, позволяющий анализировать данные обнаружения, понимать взаимосвязи, снижать усталость…
 trinitor/cve-vulnerability-information-downloader
Загружает и агрегирует данные о CVSS, EPSS и CISA известных эксплуатируемых уязвимостях в унифицированные файлы JSON/CSV и базу данных SQLite.…
 chrisandoryan/nethive-project
Реструктурированная и совместная инфраструктура SIEM и CVSS. Представлено на Blackhat Asia Arsenal 2020.
 d3sre/intelligentprocesslifecycle
Интеллектуальный жизненный цикл процессов активных киберзащитников
 scriptjunkie/fwallower
Анализ блокировок исходящих подключений в Windows Firewall и выборочное разрешение трафика
 grapl-security/grapl
Графовая платформа для обнаружения и реагирования
 kolya5544/bearftp
Honeypot FTP-сервер, написанный на .NET Core (C#) для Linux и Windows.
 danieleperera/onioningestor
Расширяемый инструмент для сбора, обхода и мониторинга onion-сайтов в сети Tor с индексацией собранной информации в Elasticsearch
 0xe7/wonkavision
Обнаруживает поддельные билеты Kerberos путем извлечения данных о сеансах и билетах, оценки аномалий и формирования индикаторов журнала событий…
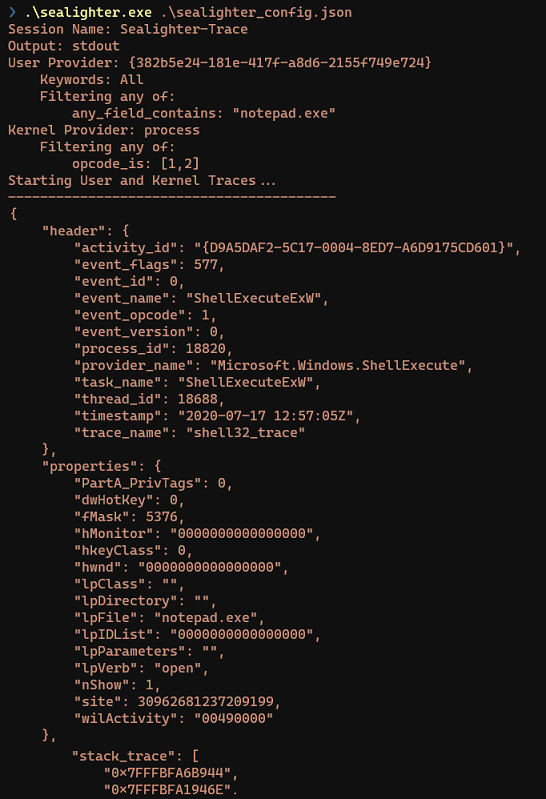 pathtofile/sealighter
ETW и WPP инструмент трассировки для исследований в области безопасности. Подписывается на несколько провайдеров, автоматически разбирает события в…








