
 #1
Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.
Рекомендация Kitploit

 aide/aide
Инструмент мониторинга целостности файлов, который обнаруживает несанкционированные изменения в отслеживаемых файлах и каталогах с помощью проверок…
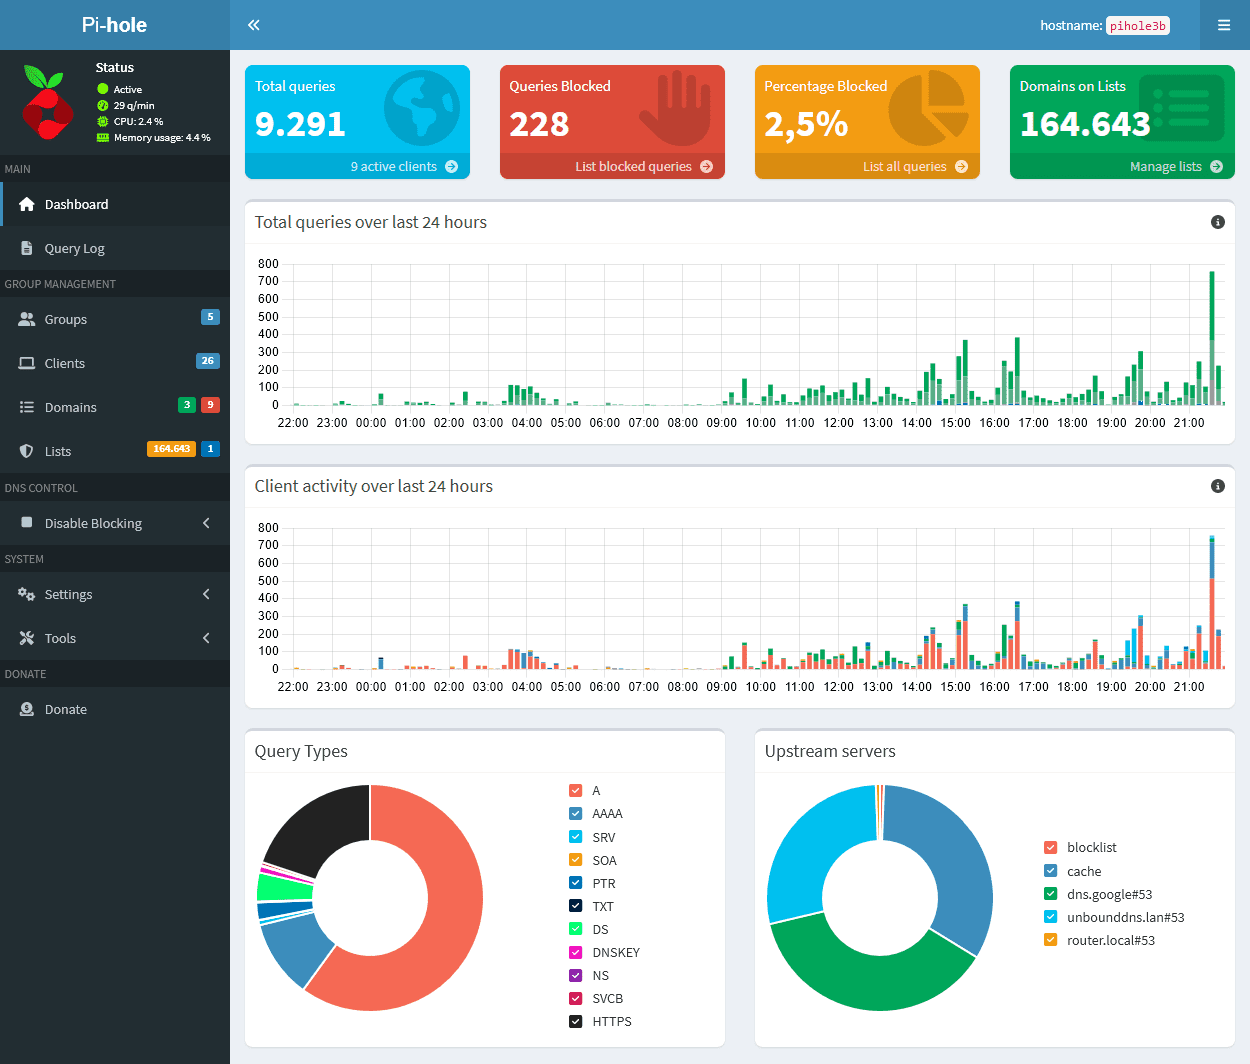 pi-hole/web
Панель мониторинга Pi-hole для статистики и не только
 kerlenton/mcpsnoop
Wireshark для MCP. Прозрачный прокси между вашим AI-клиентом и MCP-сервером. Наблюдайте за каждым вызовом в реальном времени в терминале,…
 zedocun/sharepoint-cve-2023-29375-incident-response
Сквозной сценарий анализа инцидентов SOC и охоты за угрозами, нацеленный на повышение привилегий в Microsoft SharePoint (CVE-2023-29357) с…
 guettaf-hossam/superdiagnostictool
Инструмент диагностики и автоматического восстановления Windows на основе ИИ с использованием Google Gemini. Обнаружение сбоев, оптимизация…
 owasp/piihunter
Сканирует базы данных PostgreSQL и задачи Jira на наличие PII с использованием regex, NER/ML и опционального обнаружения через self-hosted LLM, с…
 check-risk-waf/check-risk-waf
Reverse-proxy web application firewall with WAF, anti-bot and anti-DDoS protection at L3/L4/L7, custom rules, rate limiting, geo/IP filtering and…
 olafhartong/sysmon-modular
Репозиторий модулей конфигурации sysmon
 cisagov/untitledgoosetool
Untitled Goose Tool — это надежный и гибкий инструмент для охоты и реагирования на инциденты, который добавляет новые методы аутентификации и сбора…
 masriyan/cve-2026-85097
Набор инструментов для обнаружения, проверки и реагирования на инциденты для CVE-2026-85097: удалённая оценка Bricksforge, поиск IOC в журналах,…
 meirwah/awesome-incident-response
Курируемый каталог инструментов для реагирования на инциденты и цифровой криминалистики (DFIR), включая криминалистику памяти и дисков, сбор улик,…
 dahnutz/zimbra-cve-2026-73570-ir
Detection-first набор инструментов для реагирования на инциденты для администраторов Zimbra, расследующих CVE-2026-73570. Выполняет поиск по журналам…
 philippeabraxas-jpg/responsible-alliance-protocol
Безопасность не может быть инструкцией в промпте. TBP обеспечивает внешнюю границу уровня исполнения для автономных агентов, обеспечивая соблюдение…

 agentguard-ai/tealtiger
Мощная защита для AI-агентов - Открытое обеспечение безопасности и отслеживание затрат для AI-приложений
 karim852/kage-dfir-toolkit
Консоль DFIR-триажа для Windows-хостов, которая объединяет сбор артефактов, таймлайны с корреляцией по Sigma, сканирование YARA, проверку сокетов и…
 vighnesh91/cloudgarrison
Офлайн-инструмент на базе браузера для работы с многоклаудной конфигурацией, который моделирует пути атак, проверяет соответствие IaC, анализирует…
 0xajstrike/opcuatrap
Высокоинтерактивная приманка OPC UA для ICS/SCADA — многопрофильная (нефть и газ, водоснабжение, энергосеть), симуляция технологического процесса в…








