
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 khin-96/n8n-cve-2025-68613-thm
# Пошаговое руководство по эксплуатации CVE-2025-68613 — критическая RCE в n8n workflow automation Охватывает внедрение выражений, обход песочницы,…
 dlanang/homelab-cve-2025-68613
Среда homelab на базе Docker Compose для тестирования и эксплуатации CVE-2025-68613, с автоматизацией рабочих процессов n8n для экспериментов в…
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 рабочий эксплойт, сканер, объяснение.
 offsecplaybook/cve-2025-32462-
CVE-2025-32462 — это уязвимость локального повышения привилегий в sudo
 infosecantara/cve-2025-14765-and-cve-2025-14766
Интерактивная браузерная лаборатория, моделирующая уязвимости повреждения памяти Chrome (CVE-2025-14765/14766) для безопасного обучения в области…
 baktistr/cve-2025-59532-poc
Исследовательская среда на базе Docker для анализа CVE-2025-59532 — уязвимости обхода пути (path traversal) в OpenAI Codex CLI, которая позволяет…
 flame-11/cve-2016-15041-mainwp-dashboard
Лаборатория уязвимостей: MainWP Dashboard <= 3.1.2 Неаутентифицированная сохранённая XSS
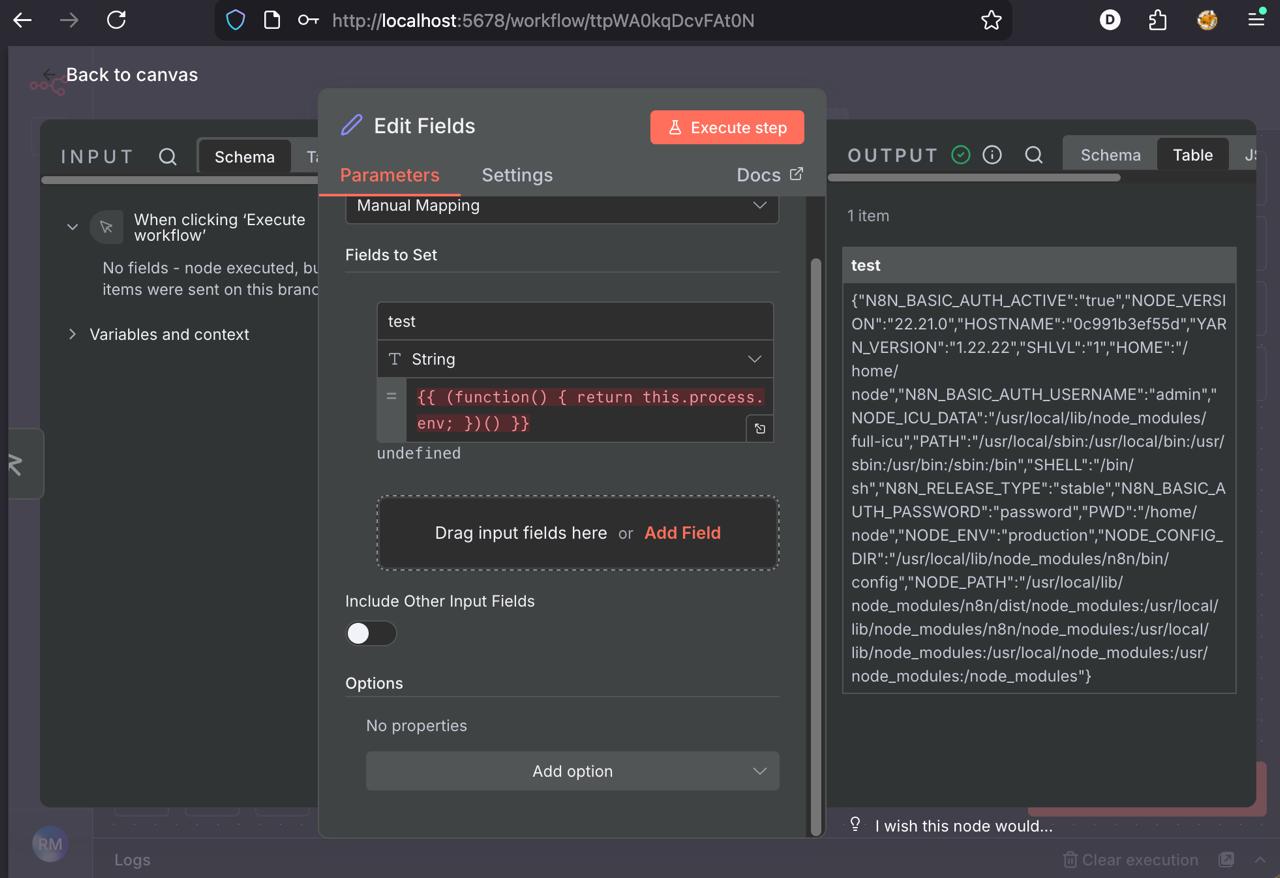 r4j3sh-com/cve-2025-68613-n8n-lab
Анализ уязвимости CVE-2025-68613
 bigbluewhale111/cve-2025-55182-lab
Практическая лабораторная среда для воспроизведения CVE-2025-55182, предоставляющая инструкции по настройке и заметки для исследователей безопасности…
 deepakkcybersec-eng/kioptrix-level1-vulnerability-analysis
Технический аудит Kioptrix Level 1. Основное внимание: эксплуатация Samba 2.2.1a (CVE-2003-0201), ручное перечисление и укрепление внутренней…
 flame-11/cve-2017-20192-formidable-forms
Воспроизводимый Docker-лабораторный стенд для CVE-2017-20192 (Formidable Forms < 2.05.03, хранимый XSS) с автоматизированным PoC-скриптом для…
 nulltrace1336/php-cgi-argument-injection-exploit
В этом видео демонстрируется эксплуатация уязвимости PHP CGI Argument Injection (CVE-2012-1823) на сервере Metasploitable 2 с помощью Kali Linux и…
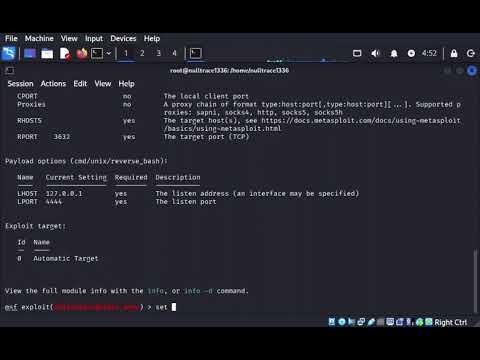 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
В этом видео показано, как, используя уязвимость в сервисе distccd в системе Metasploitable 2, получить удалённую оболочку (remote shell) через Kali…
 ckex/test-vuln
контролируемая среда для тестирования CVE-2025-55182.
 flame-11/cve-2024-3408-dtale
Лаборатория уязвимостей для CVE-2024-3408 - обход аутентификации и RCE в D-Tale
 machine-farmer/punchingbag-for-react2shell
Преднамеренно уязвимое приложение Next.js для исследования безопасности CVE-2025-55182 и задач CTF
 niokagi/react-cve-2025-55182
Тестирование и анализ уязвимости CVE-2025-55182 в Next.js Server Actions
 sobbing333/cve-2024-48990-poc
Простой PoC для уязвимости повышения привилегий CVE-2024-48990 в needrestart.








