
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 abhayclasher/cve-2026-33331
Локальная лаборатория, воспроизводящая хранимый XSS в генерации OpenAPI-документации oRPC (CVE-2026-33331), с уязвимой и исправленной версиями для…
 thecybergeek/cve-2026-3888-snap-confine-systemd-tmpfiles-lpe
Локальный эксплойт для повышения привилегий для CVE-2026-3888, нацеленный на snap-confine и systemd-tmpfiles в Ubuntu, предоставляющий варианты SUID…
 sowatkheang/cve_2026_2576_poc
CVE-2026-2576 — SQLi PoC для плагина Business Directory (локальная настройка). Неаутентифицированная time-based blind SQL-инъекция в плагине Business…
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker Compose настройка для демонстрации уязвимости отсутствия аутентификации в nginx-ui
 pinkarmor/cve-2025-1094-lab-setup
Практическая лаборатория для эксплуатации CVE-2025-1094 — SQL-инъекции в PostgreSQL psql, приводящей к RCE через COPY TO PROGRAM, с настройкой Docker…
 mkway/cve-2026-3304
# Лаборатория воспроизведения CVE-2026-3304 Лаборатория воспроизведения для CVE-2026-3304 — гонки в асинхронном fileFilter в Multer, приводящей к…
 mehdi-ben-hamou/cve-2026-30498
Образовательная демонстрация уязвимости CSRF в контролируемой лабораторной среде, включающая proof-of-concept эксплойт и исправленную версию с…
 pulentoski/cve-2026-31431
Модульная платформа для исследования и эксплуатации уязвимости повышения привилегий в ядре Linux с использованием AF_ALG и инъекции в page cache для…
 kondordevsecuritycorp/cve-2026-34197
Эксплойт для Apache ActiveMQ RCE через Jolokia API (CVE-2026-34197) с захватом вывода команд, массовым сканированием и автоматической эксплуатацией.
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Это простой PoC, который позволяет подчеркнуть серьёзность текущей и активно эксплуатируемой уязвимости Telnet, происходящей прямо сейчас. Почему…
 ret0x2a/cve-2025-8625
Эксплойт proof-of-concept для CVE-2025-8625, нацеленный на WordPress, с изолированной лабораторной средой на базе Docker и демонстрационным…
 furkankayapinar/cve-2026-24061-telnet2root
Сканер и интерактивный эксплойт для CVE-2026-24061 в inetutils-telnetd, обеспечивающий доступ root до аутентификации через специально сформированную…
 feryaeljustice/log4shell
Этот репозиторий предназначен для демонстрации и устранения уязвимости Log4j 2021 (CVE-2021-44228).
 m96dg/cve-2021-41773-exercise
Практическая лаборатория по эксплуатации обхода пути в Apache 2.4.49 (CVE-2021-41773) с использованием Docker, сканирования Nmap и curl для получения…
 dhiaelhak-rached/cve-2026-39987-lab-or-marimo-cve-lab
Образовательный Docker-лабораторный стенд, демонстрирующий CVE-2026-39987 — RCE без аутентификации через обход аутентификации WebSocket в marimo, с…
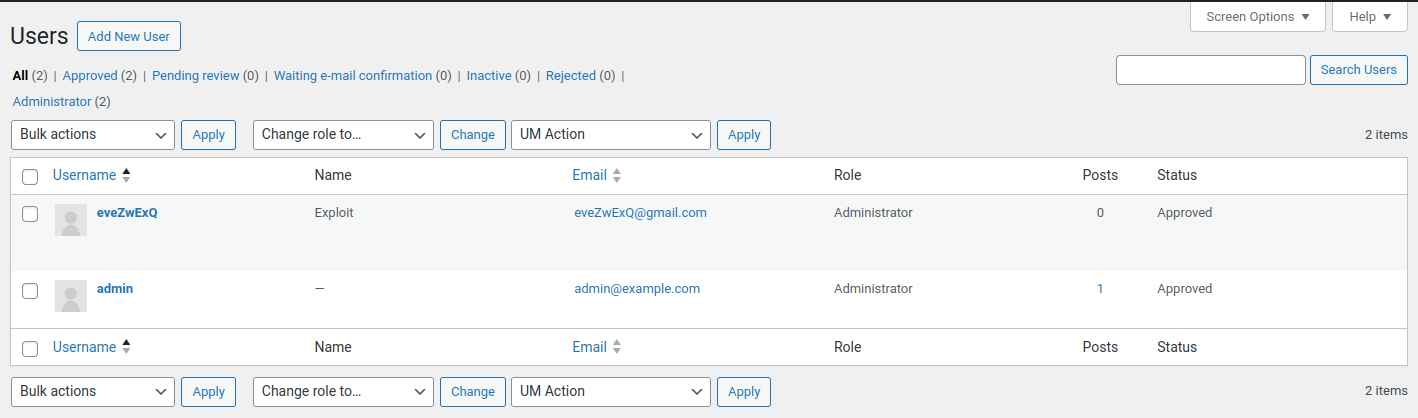 julienbrs/exploit-cve-2023-3460
Эксплуатация и анализ CVE-2023-3460 — критического повышения привилегий в плагине Ultimate Member для WordPress, с средой воспроизведения и…
 jxerome/log4shell
Образовательная демонстрация уязвимости Log4Shell (CVE-2021-44228) с JNDI LDAP-полезными нагрузками для экспериментального тестирования на ваших…
 cryingn/cve-2026-44656
Среда воспроизведения для CVE-2026-44656, уязвимости внедрения команд в modeline в Vim. Включает настройку Docker, PoC-файл и эксплойт-скрипт для…








