
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit
 michael-kanda/wp2shell-ioc-scanner
Обнаруживает теневые учётные записи администраторов в WordPress с помощью настраиваемых индикаторов и эвристик, затем удаляет выбранные учётные…
 hackinglz/panrapidcheck
Извлечь полезную информацию из файла поддержки PANOS для CVE-2024-3400
 grayxploit/cve-2026-0257
Автоматизированный сканер уязвимостей для CVE-2026-0257 (обход аутентификации GlobalProtect в PAN-OS) с перечислением TLS-сертификатов, проверкой…
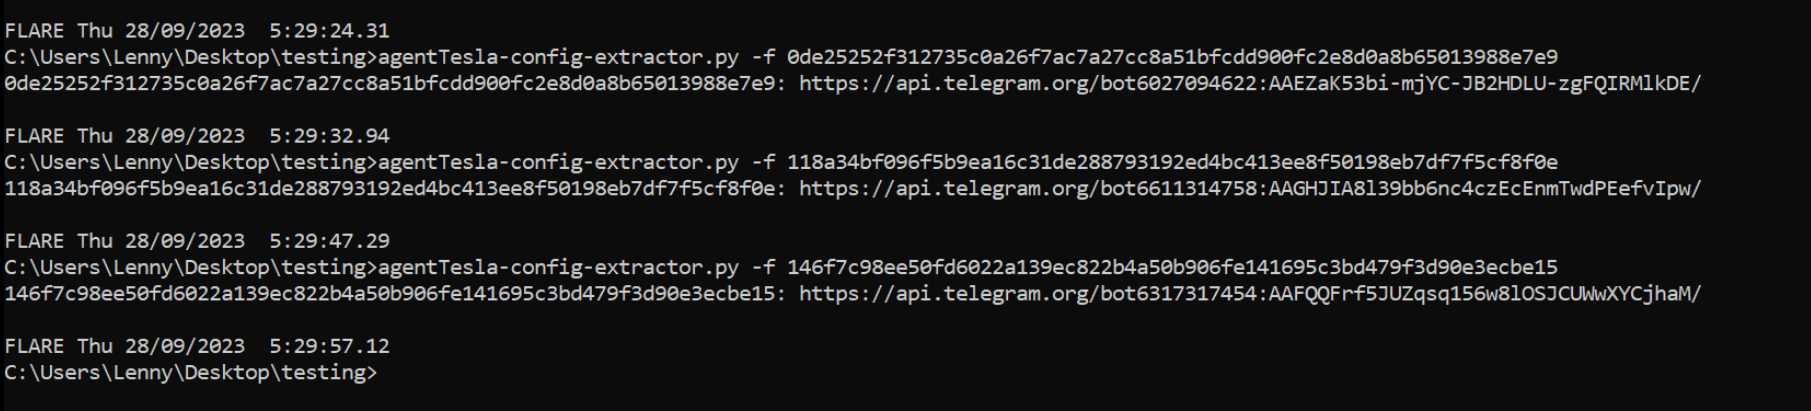 embee-research/agenttesla-config-extractor
Извлекатель конфигурации AgentTesla - вариант Discord/Telegram
 threatmonit/log4j-iocs
Публичные IOC о log4j CVE-2021-44228
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Технический анализ, разбор и правила YARA для кампании DLL Sideloading, замаскированной под HWMonitor
 lukeslp/redtail-ioc
IOCs и контрольный список для триажа (только чтение) из реального случая компрометации корневого доступа Linux: майнер RedTail, персистентность…
 lukehebe/kql-hunting_and_detection-queries
Некоторые из моих охотничьих запросов KQL
 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (обход каталогов в Gogs → RCE через Git-хуки): оборонительный разбор — анализ первопричины и патча, правила обнаружения Sigma/SIEM,…
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Аудитор безопасности PowerShell в режиме только для чтения для конечных точек и серверов Windows: проверяет конфигурацию Defender, статус обновлений,…
 corelight/zeek-cve-enrichment
Скрипт Zeek и утилита Python для обогащения журналов мониторинга сетевой безопасности идентификаторами CVE с целью улучшения анализа угроз и…
 respondiq/jsp-webshell-scanner
🔍 Простой Bash-скрипт для обнаружения вредоносных JSP-вебшеллов, включая те, что используются в эксплойтах для SAP NetWeaver CVE-2025-31324.
 byinarie/zirconium
Инструмент для поиска IOCs, связанных с HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
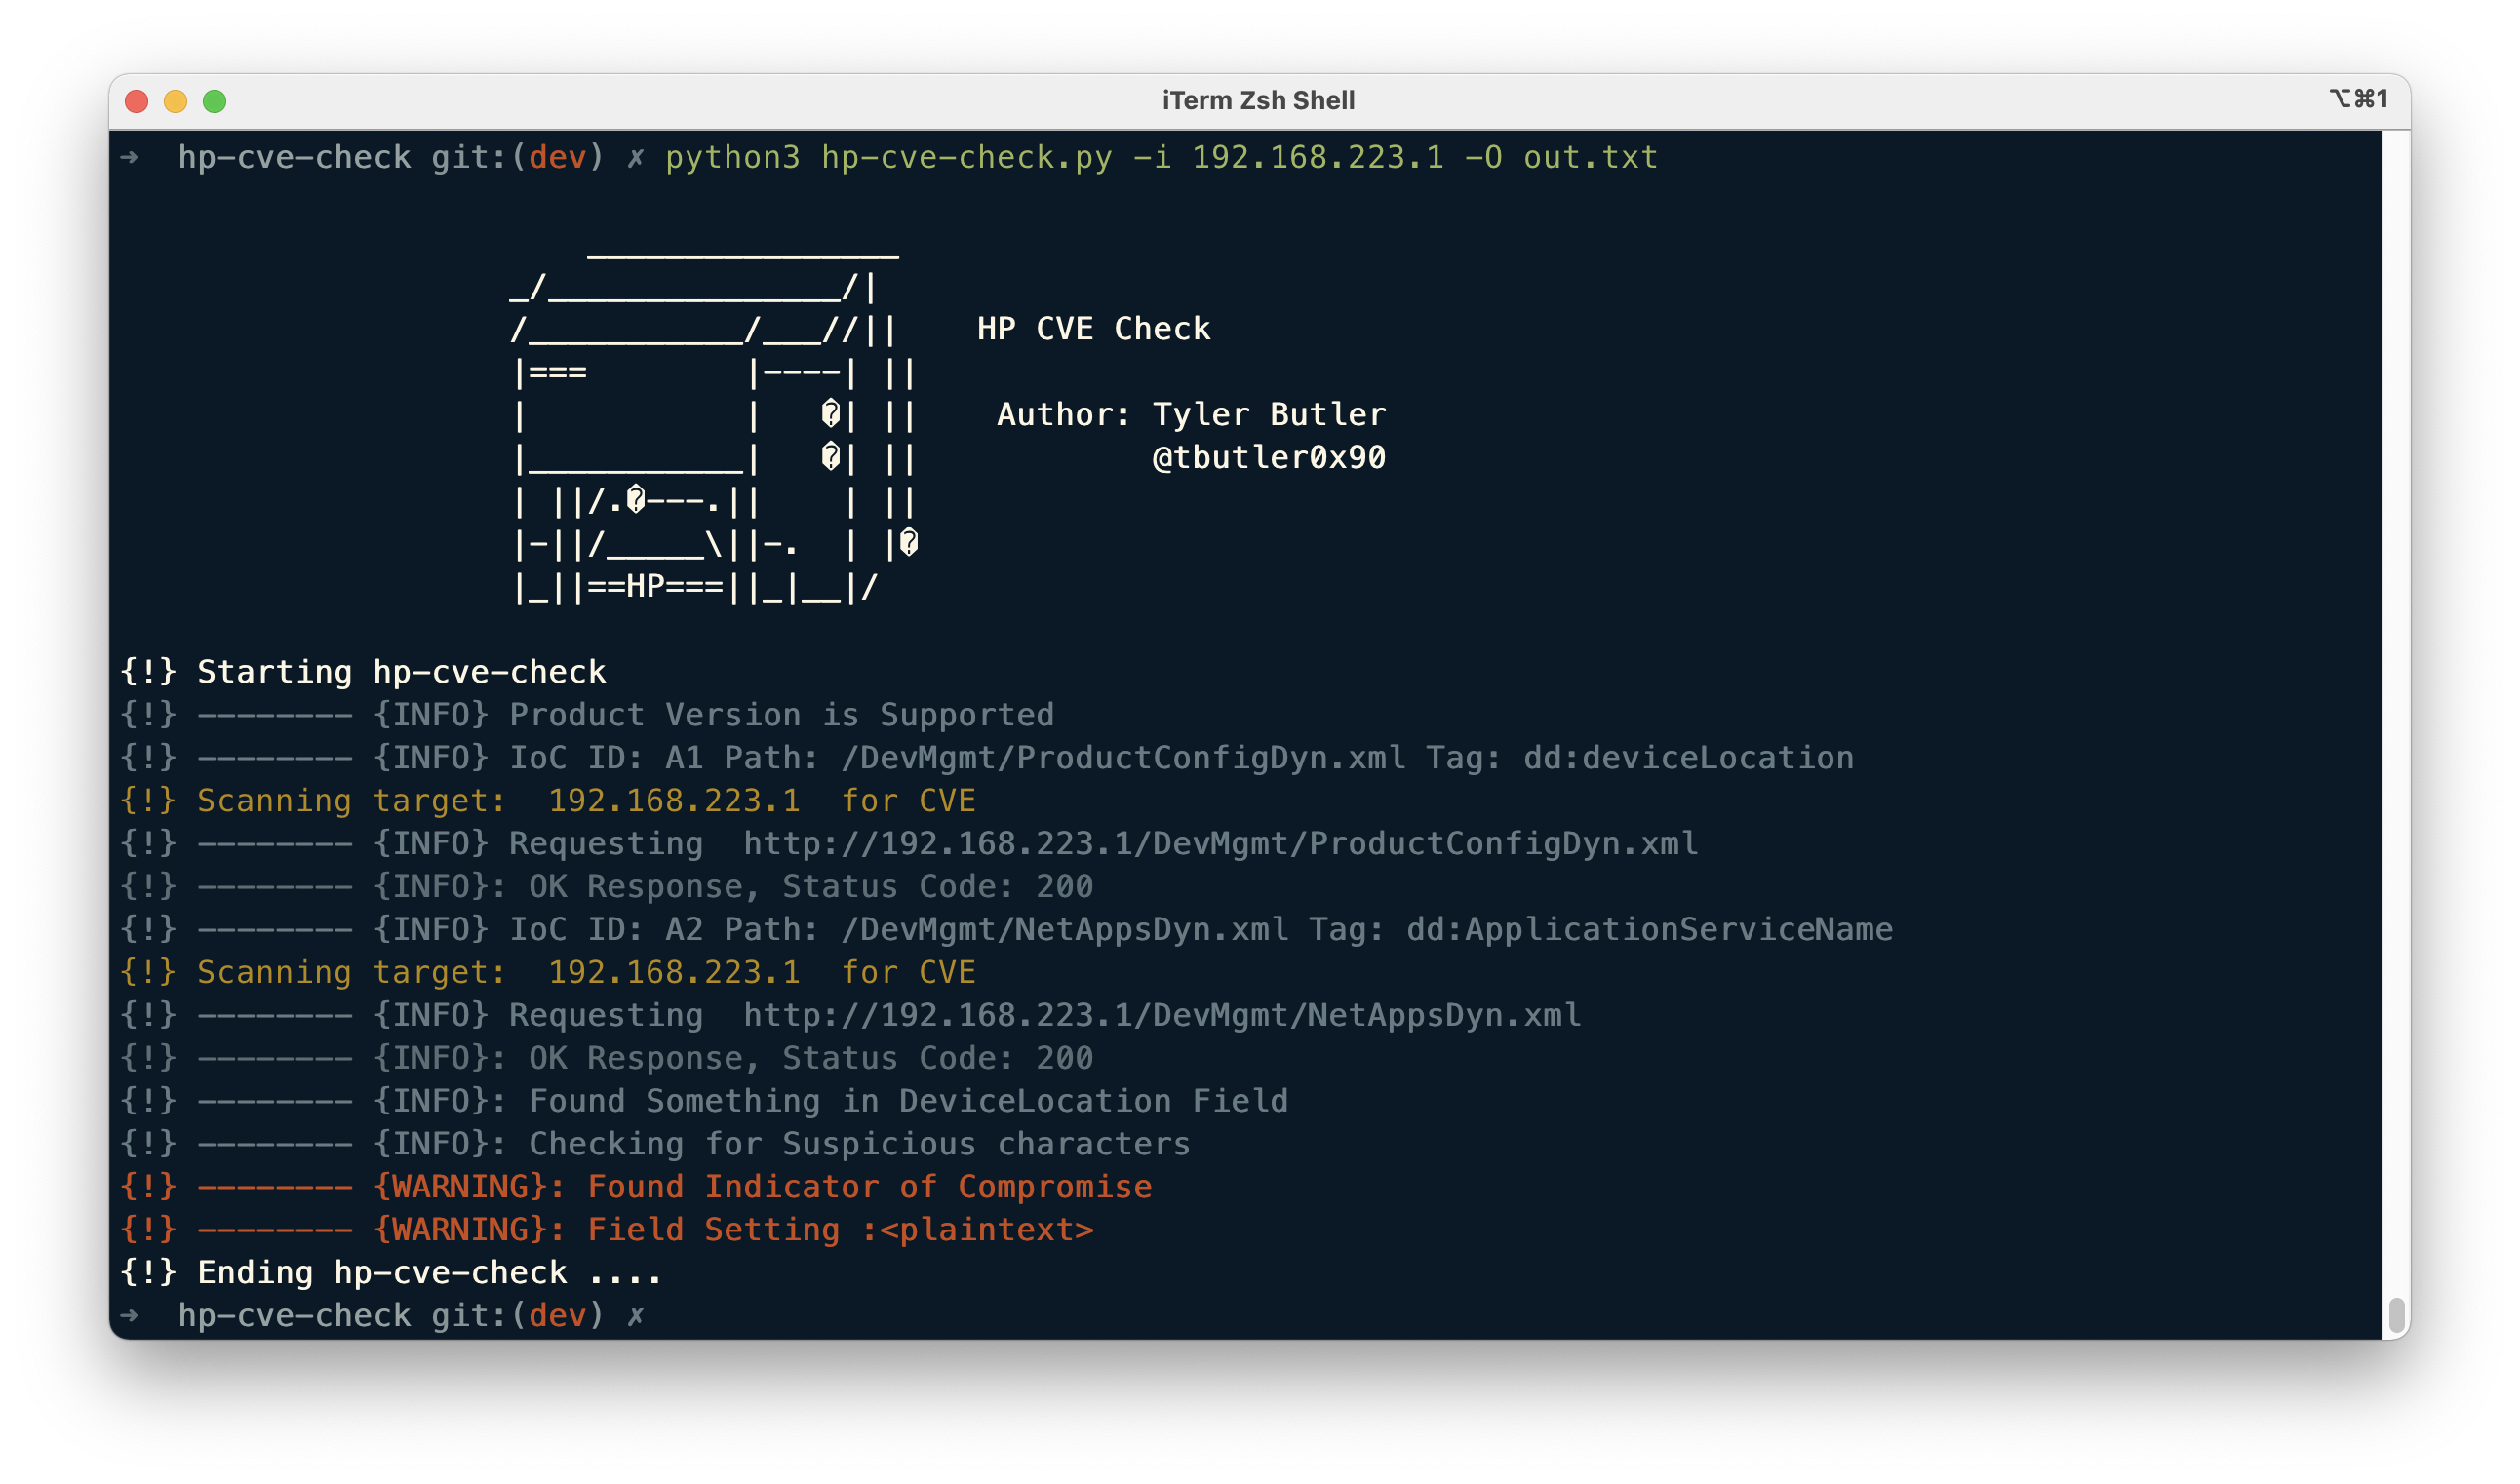 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check — это скрипт на Python для поиска на целевых системах индикаторов компрометации, связанных с CVE-2021-3441.
 svtagan/wp-cve-2026-87902
Read-only PHP diagnostic script that checks WordPress version, core checksums, extra PHP files, and known plugin paths for CVE-2026-87902 exposure…
 qi-scape/scan-shai-hulud
Обнаружение компрометации цепочки поставок CVE-2026-45321 Mini Shai-Hulud — сканирует 170 отравленных пакетов npm и 2 PyPI в TanStack, Mistral AI,…
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…








