
 #1
Системы IDS/IPS, мониторинг сети, обнаружение на основе аномалий и инструменты оповещения об угрозах.
Рекомендация Kitploit

 ntop/ntopng
Веб-ориентированный мониторинг трафика и сетевого трафика для кибербезопасности
 zoneminder/zoneminder
ZoneMinder — это бесплатное программное обеспечение с открытым исходным кодом для систем видеонаблюдения (CCTV), разработанное для Linux и…
 ossec/ossec-hids
OSSEC — это система обнаружения вторжений на уровне хоста с открытым исходным кодом, которая выполняет анализ журналов, проверку целостности файлов,…
 ntop/ndpi
Набор инструментов с открытым исходным кодом для глубокого анализа пакетов
 efforg/rayhunter
Инструмент на Rust для обнаружения имитаторов базовых станций сотовой связи на мобильной точке доступа Orbic
 netalertx/netalertx
Централизованная видимость сети и непрерывное обнаружение активов. Отслеживайте устройства, обнаруживайте изменения и оставайтесь в курсе событий в…
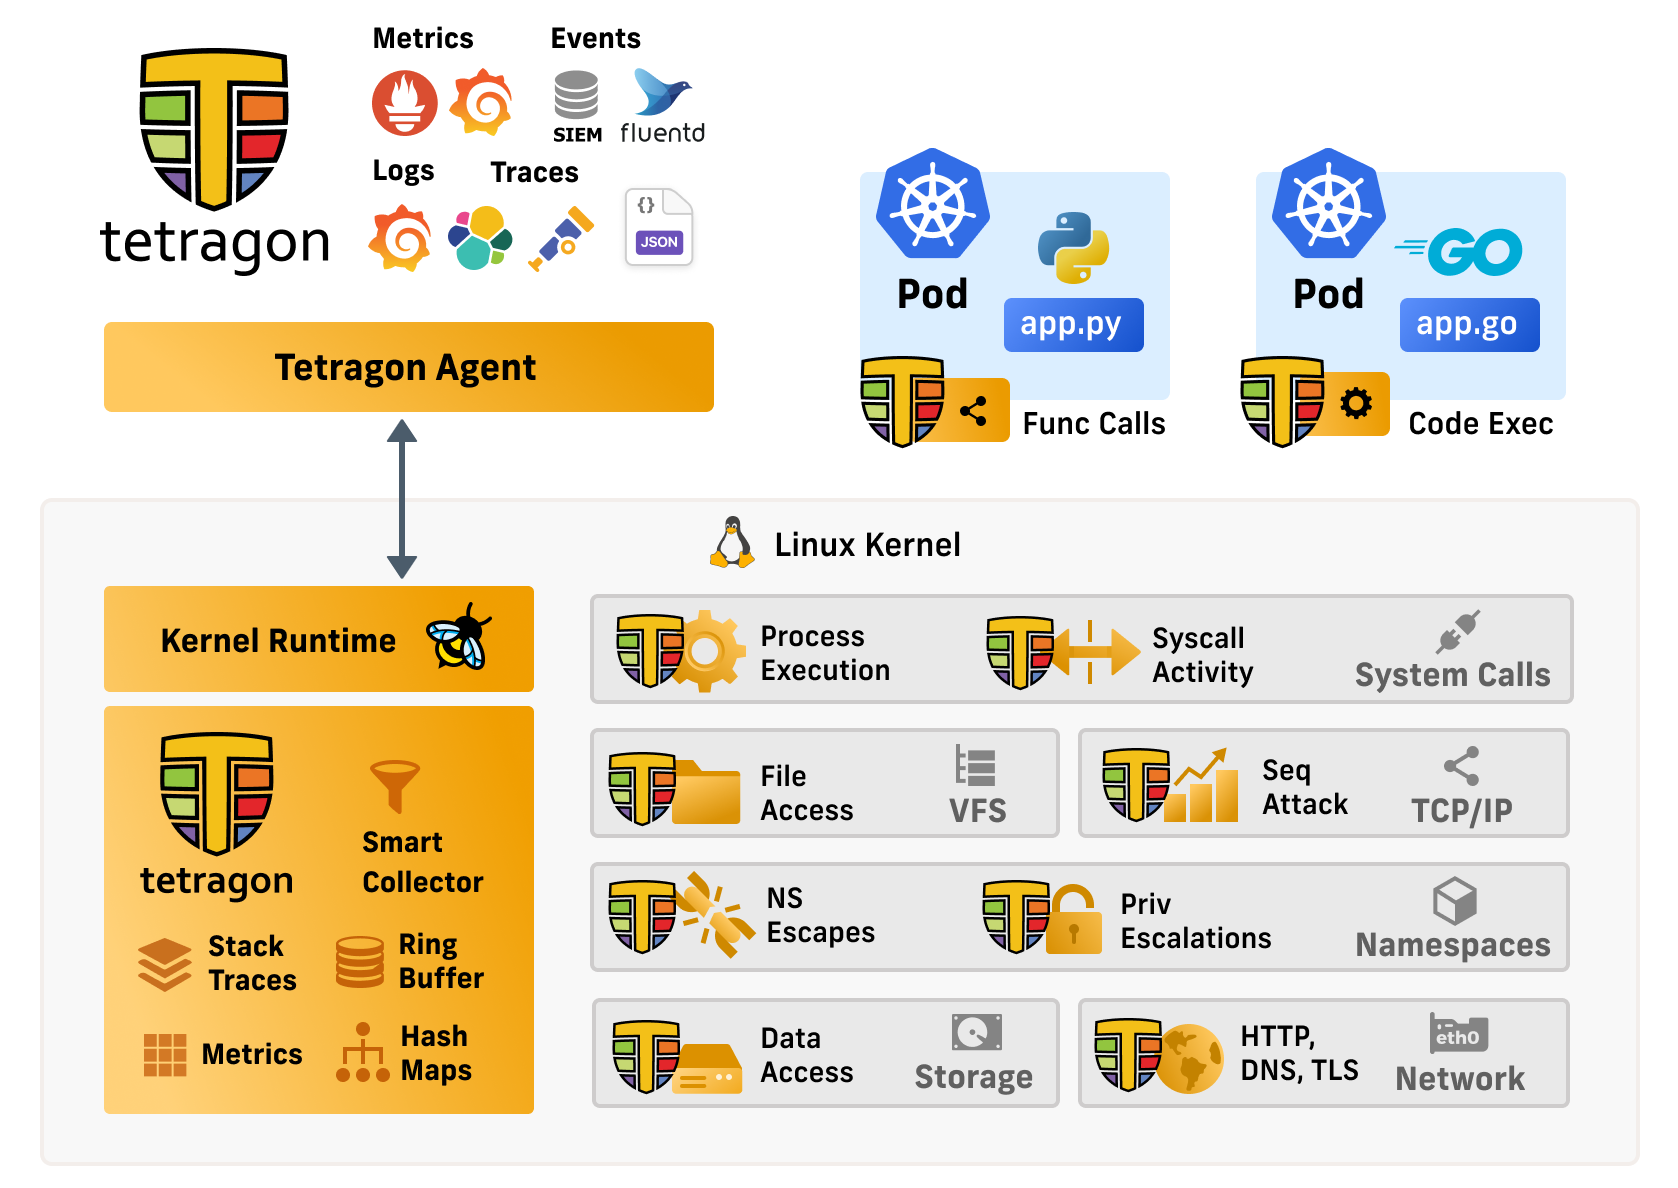 cilium/tetragon
Наблюдаемость безопасности и обеспечение выполнения в реальном времени на основе eBPF
 clong/detectionlab
Автоматизируйте создание лабораторной среды с полным набором инструментов безопасности и лучших практик ведения журналов.
 0x4d31/awesome-threat-detection
Курируемый список ресурсов для обнаружения и поиска угроз: правила обнаружения, инструменты SIEM и анализа логов, мониторинг конечных точек и сети,…
 elastic/detection-rules
Разрабатывайте, проверяйте и публикуйте правила обнаружения SIEM для Elastic Security, с инструментами Python CLI, разбором KQL, интеграцией с Kibana…
 olafhartong/sysmon-modular
Репозиторий модулей конфигурации sysmon
 the-tcpdump-group/libpcap
Платформонезависимая библиотека для захвата и фильтрации пакетов на уровне пользователя. Предоставляет переносимый фреймворк для низкоуровневого…
 security-onion-solutions/securityonion
Платформа обеспечения безопасности с открытым исходным кодом для охоты за угрозами, обнаружения вторжений, управления журналами, реагирования на…
 thinkst/canarytokens
Canarytokens помогает отслеживать активность и действия в вашей сети
 neo23x0/signature-base
База данных YARA-сигнатур и IOC для моих сканеров и инструментов
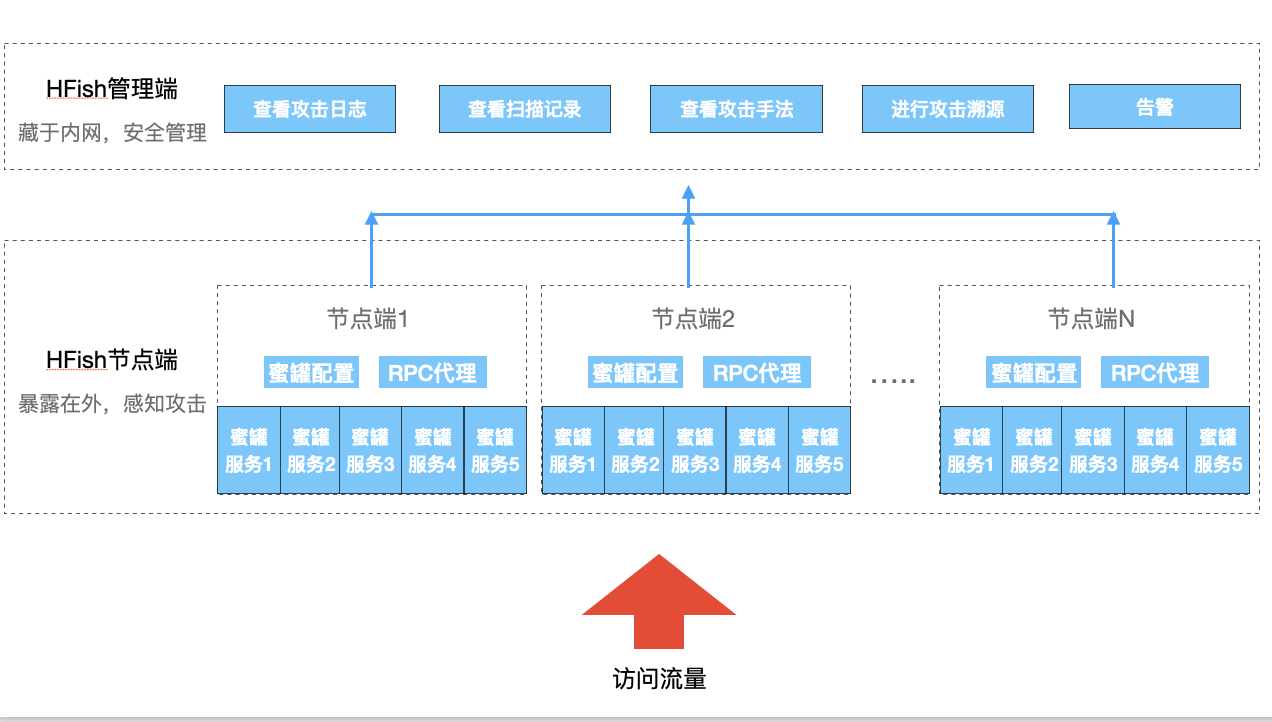 hacklcx/hfish
Корпоративная система-приманка для обнаружения внутренних нарушений сети, внешних угроз и генерации угрозной аналитики с более чем 90 эмуляциями…
 cyb3rxp/awesome-soc
Курируемая база знаний для создания, эксплуатации и развития SOC (включая CSIRT).
 cisagov/malcolm
Контейнеризированный набор для анализа сетевого трафика, принимающий PCAP, логи Zeek и оповещения Suricata для автоматической нормализации,…







