
 #1

 hackspeak/cve-2026-23479
Коллекция PoC для Redis UAF RCE (CVE-2026-23479): безопасный проверщик версий, модуль эксплойта, PoC с поддержкой GDB и правила обнаружения Sigma для…
 vedantk6403/koobe-guard
Модуль ядра Linux, использующий Kprobes для обнаружения и нейтрализации эксплойтов уязвимости CVE-2024-1086, эксплуатирующих двойное освобождение…
 0x0allenace/windows-malware-behavioral-analysis
Поведенческий анализ вредоносного ПО: исследование имитированного многоступенчатого вредоносного образца для Windows с использованием FLARE-VM и…
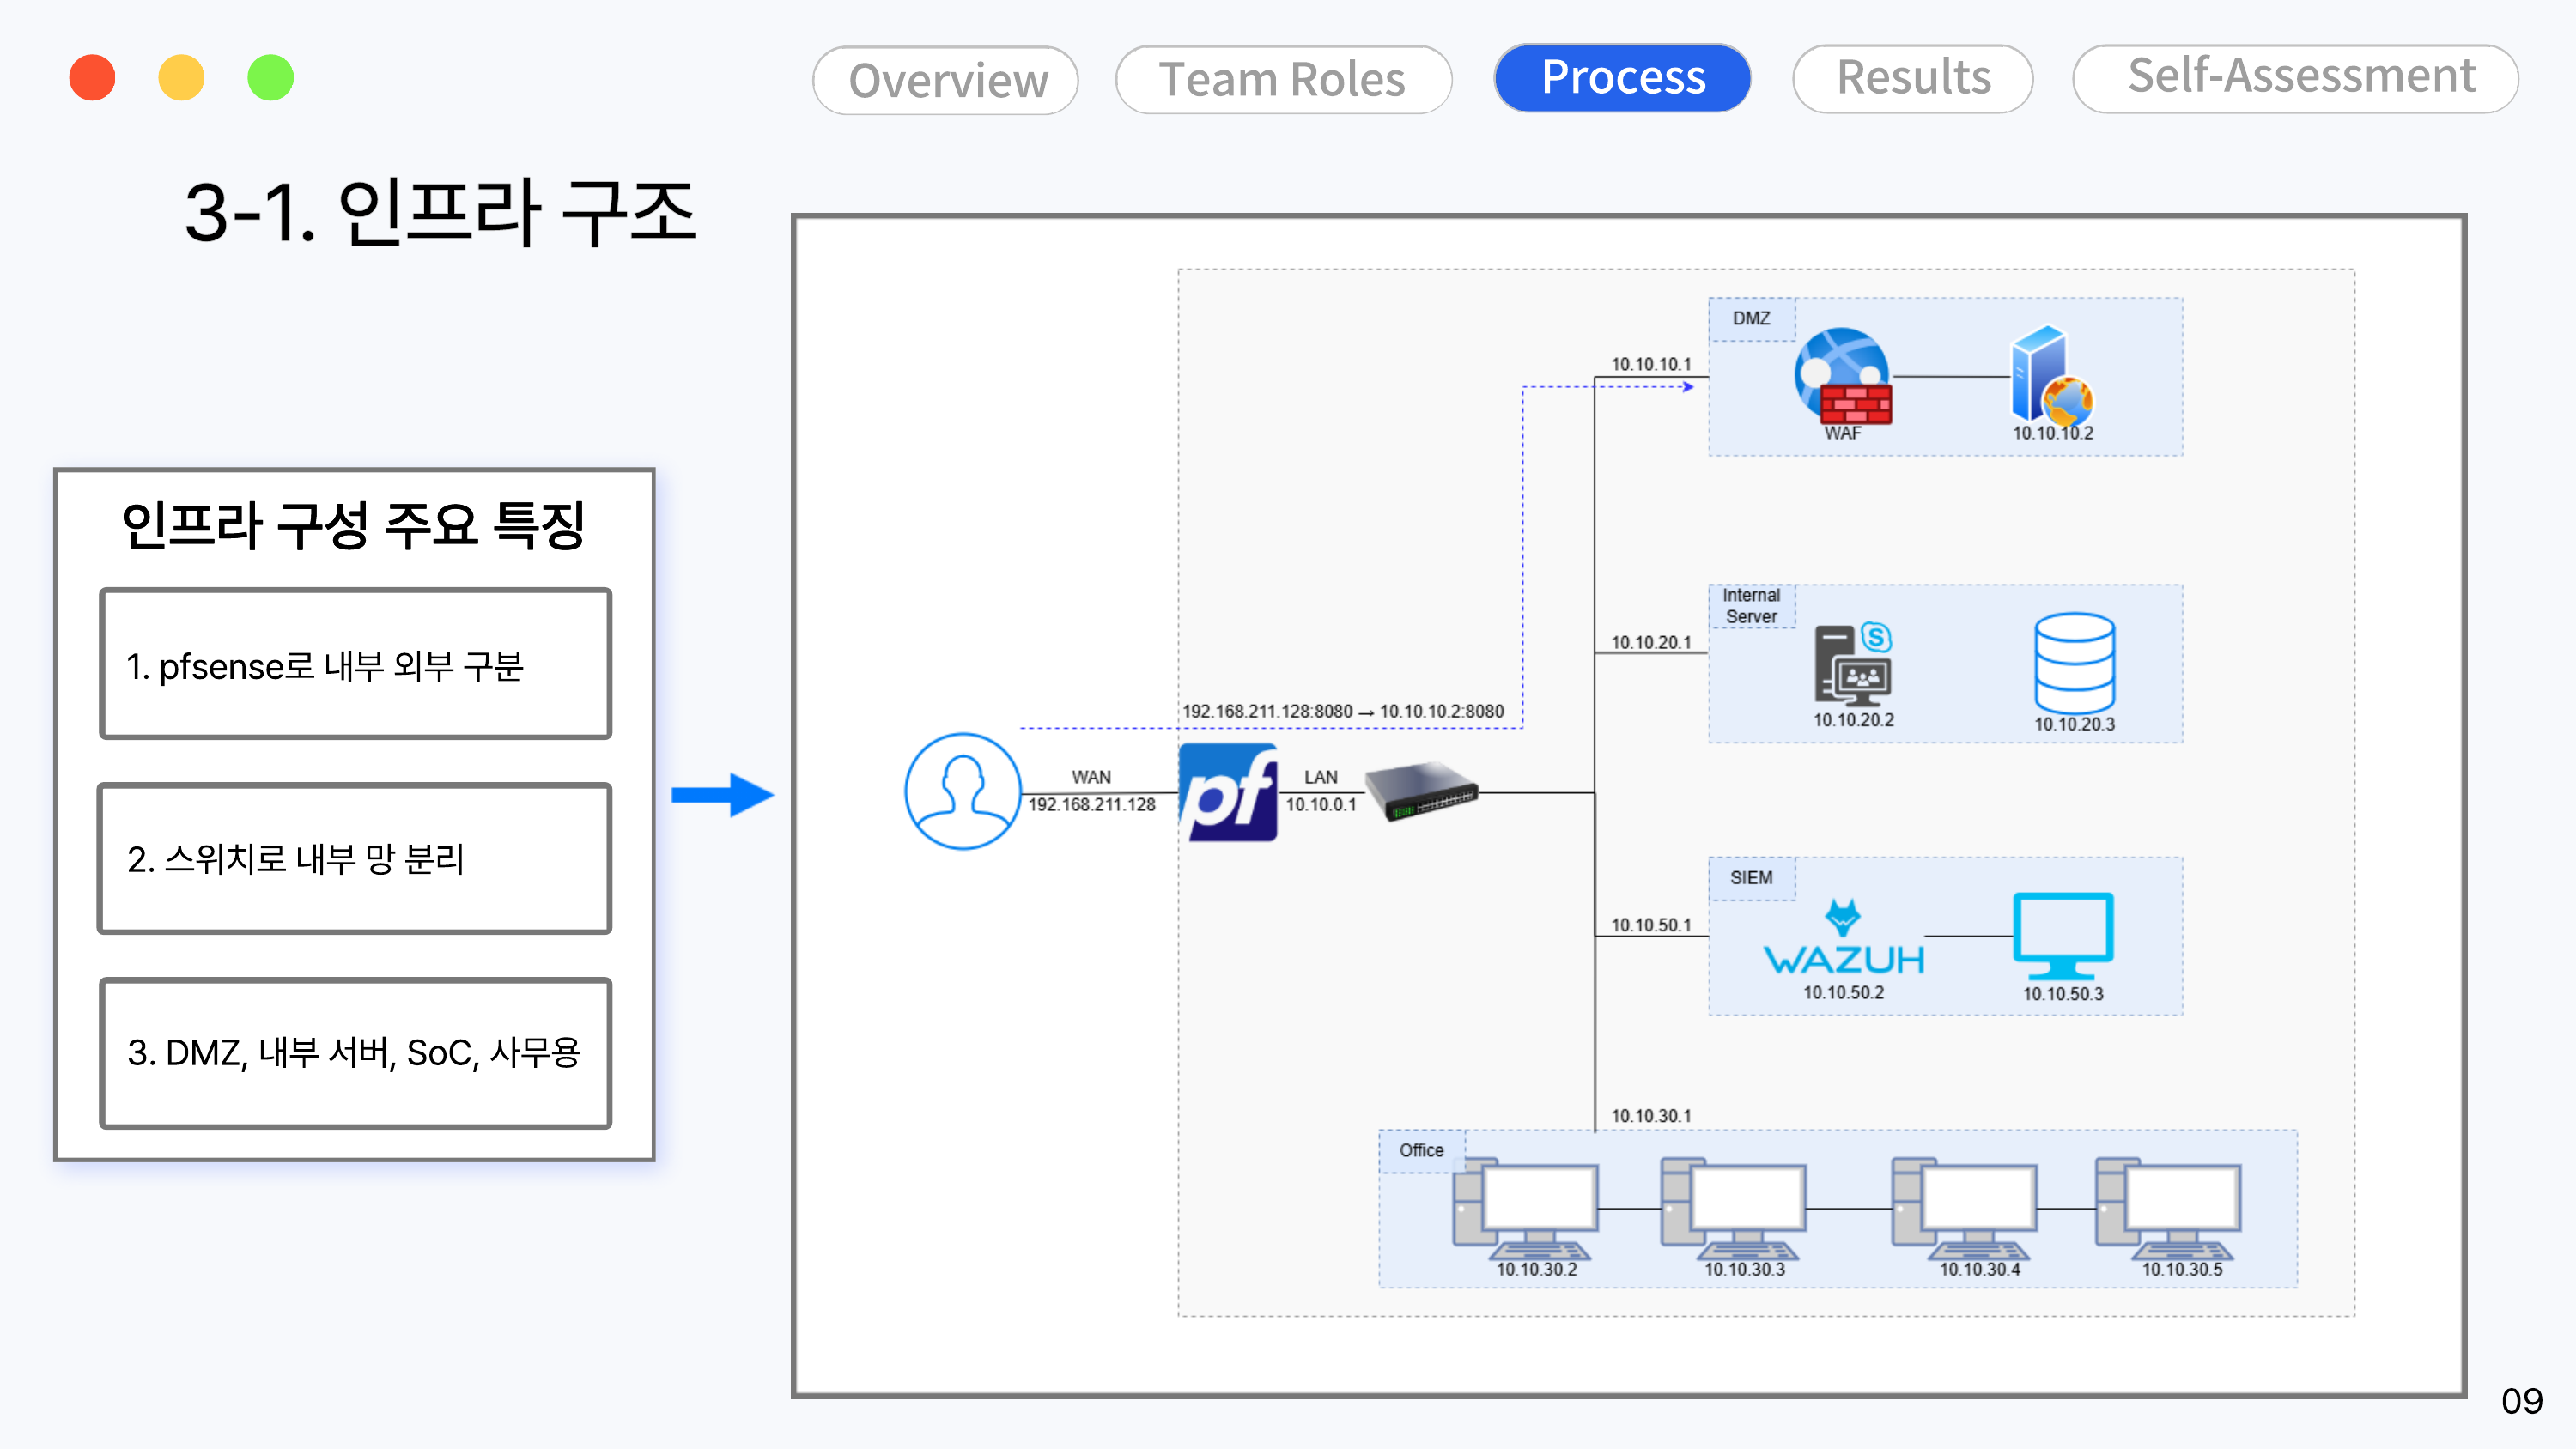 kevin9480/security_incident_report
DFIR-проект по воспроизведению сценария компрометации на основе уязвимости React2Shell (CVE-2025-55182) и анализу/реагированию на инцидент по логам…
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
Изолированная AD/Linux лаборатория атак: эксплуатация CVE-2007-2447 через Metasploit, обнаружение с помощью Wazuh SIEM, сопоставленного с MITRE…
 glebusalt/cybersecurity_portfolio
Практические кейсы по информационной безопасности: развёртывание SIEM Wazuh и эксплуатация CVE-2021-41773
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 spectralzero/netscope
Автономная платформа для расследования сетевых инцидентов и реагирования на них для Windows. Превращает pcap или захват трафика в реальном времени в…
 travisbgreen/hunting-rules
Правила Suricata для обнаружения сетевых аномалий
 c3rb3ru5d3d53c/signatures
Конвейер создания и распространения сигнатур сообщества для YARA, Suricata, Snort и Sigma
 d3sre/intelligentprocesslifecycle
Интеллектуальный жизненный цикл процессов активных киберзащитников
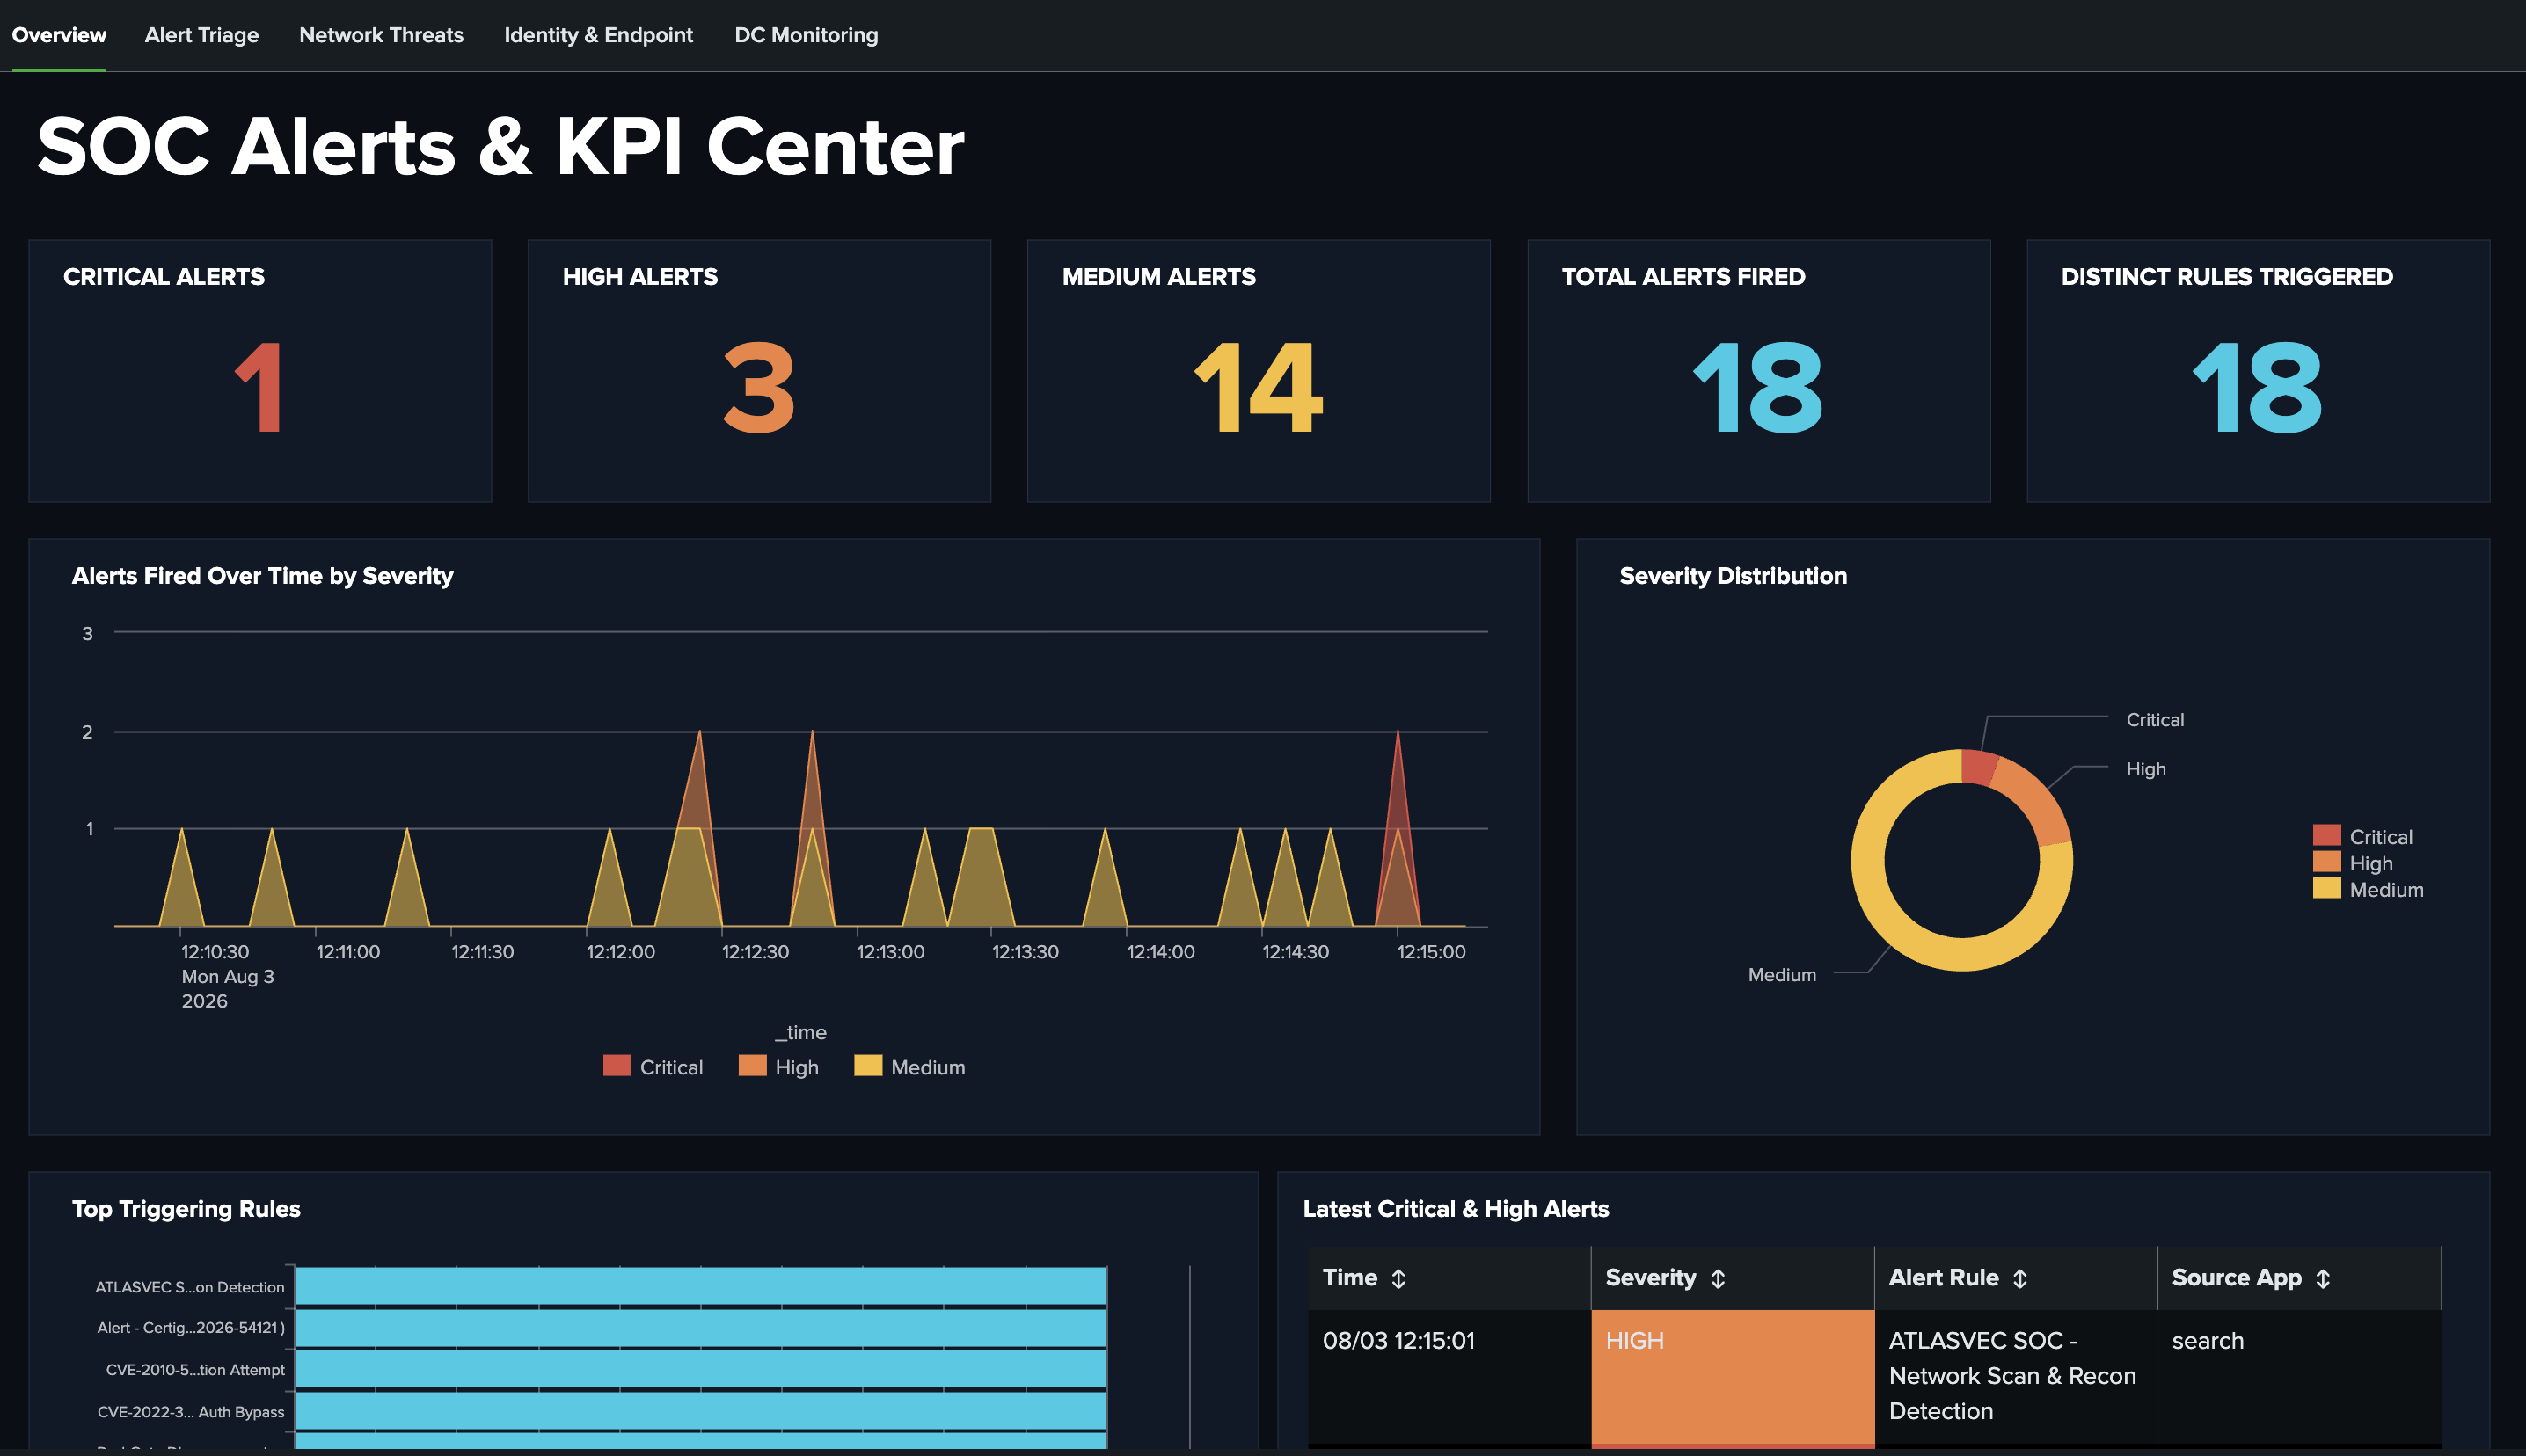 atlasvector/certighost-cve-2026-54121
Splunk detection writeup for CVE-2026-54121 (CertiGhost): AD CS certificate chase abuse leading to full domain compromise. Lab-validated detection,…
 elastic/detection-rules
Разрабатывайте, проверяйте и публикуйте правила обнаружения SIEM для Elastic Security, с инструментами Python CLI, разбором KQL, интеграцией с Kibana…
 volexity/threat-intel
Сигнатуры и IoCs из публичных постов в блоге Volexity.
 immersive-labs-sec/bruteratel-detectiontools
Набор инструментов и правил для декодирования badgers Brute Ratel C4
 neo23x0/raccine
Простая вакцина от программ-вымогателей
 ninoseki/kibune
Пайплайн обнаружения на основе Sigma








