
 #1
Системы IDS/IPS, мониторинг сети, обнаружение на основе аномалий и инструменты оповещения об угрозах.
Рекомендация Kitploit

 bert-janp/open-source-threat-intel-feeds
Этот репозиторий содержит открытые и свободно используемые Threat Intel фиды, которые можно применять без дополнительных требований. Включает…
 fankh/vulnerability-poc
CVE-лаборатории proof-of-concept, эксплойт-скрипты и правила обнаружения/предотвращения (Nginx, Apache, Snort, YARA) для CVE высокой степени…
 gmh5225/crowarmor
Драйвер безопасности ядра Linux, использующий LSM для укрепления системы, мониторинга и восстановления целостности таблицы системных вызовов, а также…
 withsecurelabs/lazarus-sigma-rules
Правила Sigma для обнаружения TTP-методов группировки Lazarus, охватывающие выполнение вредоносных документов, злоупотребление PowerShell,…
 elihiho/security-operations-labs
Моделирование угроз, сегментация ИТ/ОТ, обнаружение Snort и воспроизводимая валидация профиля обнаружения Drupal.
 thinkst/opencanary
Легковесный honeypot, эмулирующий распространённые сетевые сервисы для обнаружения активности злоумышленника после взлома, с расширяемыми модулями…
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh detection rules для CVE-2026-73570, инъекции OS-команд в Zimbra Collaboration Suite, отслеживающие журналы веб-доступа и zimbra.log на предмет…
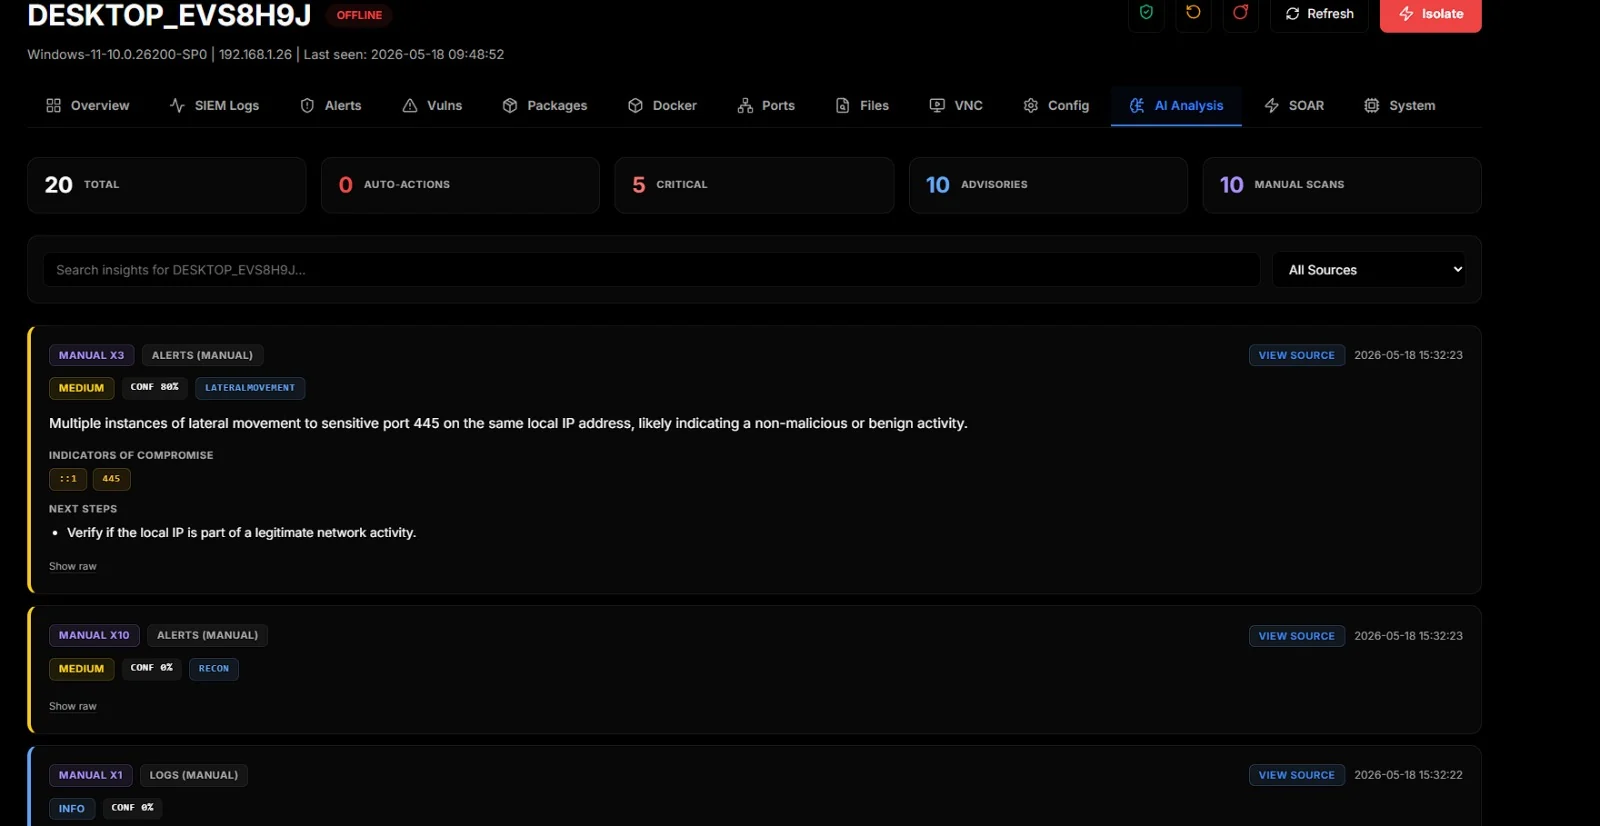 d3vhex/sentora
Открытая платформа SIEM, EDR и SOAR с искусственным интеллектом для самостоятельного развертывания, предназначенная для современных операций по…
 vasyapokemon/cve-2026-31431
Набор инструментов для исследования и обнаружения LPE-уязвимости CVE-2026-31431 в ядре Linux, включающий анализ эксплойтов, правила YARA, обнаружение…
 rohithronanki/cve-2026-34159-vulnerability-research-analysis-detection
Критический обход проверки буфера в deserialize_tensor() (llama.cpp < b8492). Нулевой буфер тензора пропускает проверку границ, что позволяет…
 mr-r3b00t/cve-2026-0300
Обманчивая honeypot-ловушка, предназначенная для имитации и мониторинга попыток эксплуатации уязвимости CVE-2026-0300, с захватом поведения…
 mahdi13830510/cve-2026-31431-mitigation-suite
Каркас защиты на уровне ядра для уязвимостей AF_ALG, включающий трассировку сокетов через eBPF, усиление защиты с помощью Ansible и криптоаудитор для…
 ashok523/cve-2026-31431
Защитный плейбук для реагирования на инциденты и пакет обнаружения для CVE-2026-31431 (Copy Fail) — локального повышения привилегий в ядре Linux,…
 unfold-security/cve-2026-41940-detection
Сигнатуры обнаружения для CVE-2026-41940 и схемы для журналов cPanel
 detect-defenselab/cve-2026-31431-detection-defense
Руководство по исследованию и обнаружению для CVE-2026-31431 — обхода мониторинга системных вызовов на основе io_uring. Содержит правила обнаружения…
 thrandomv/cve-2026-31431-detection
Пакет защитного обнаружения для CVE-2026-31431 (LPE в AF_ALG ядра Linux). Правила Sigma, Falco, auditd, KQL и EQL, сопоставленные с MITRE ATT&CK…
 srozb/reditrap
Минимальный honeypot для Redis, обнаруживающий эксплойты RediShell (CVE-2025-49844).
 shahidmallaofficial/cpanel-cve-2026-41940-fix
Одноразовое обнаружение и устранение последствий для серверов cPanel/WHM, скомпрометированных через CVE-2026-41940, включая проверки IOC, очистку от…








