#1
 etsy/midas
Система анализа обнаружения вторжений для Mac
 cloudflare/mitmengine
Инструмент обнаружения MITM (чудовище-посредник). Используется для создания MALCOLM:
 grapl-security/grapl
Графовая платформа для обнаружения и реагирования
 t4d/stalkphish
StalkPhish - Сталкер фишинг-китов, собирающий фишинговые комплекты для расследований.
 mandiant/mandiant-azure-ad-investigator
Модуль PowerShell только для чтения для обнаружения артефактов UNC2452 и других субъектов угроз в Azure AD, аудита федеративных доменов,…
 ebwi11/agentsmith-hids
Система обнаружения вторжений на уровне хоста (HIDS) с открытым исходным кодом на технологии Kprobe от E_Bwill.
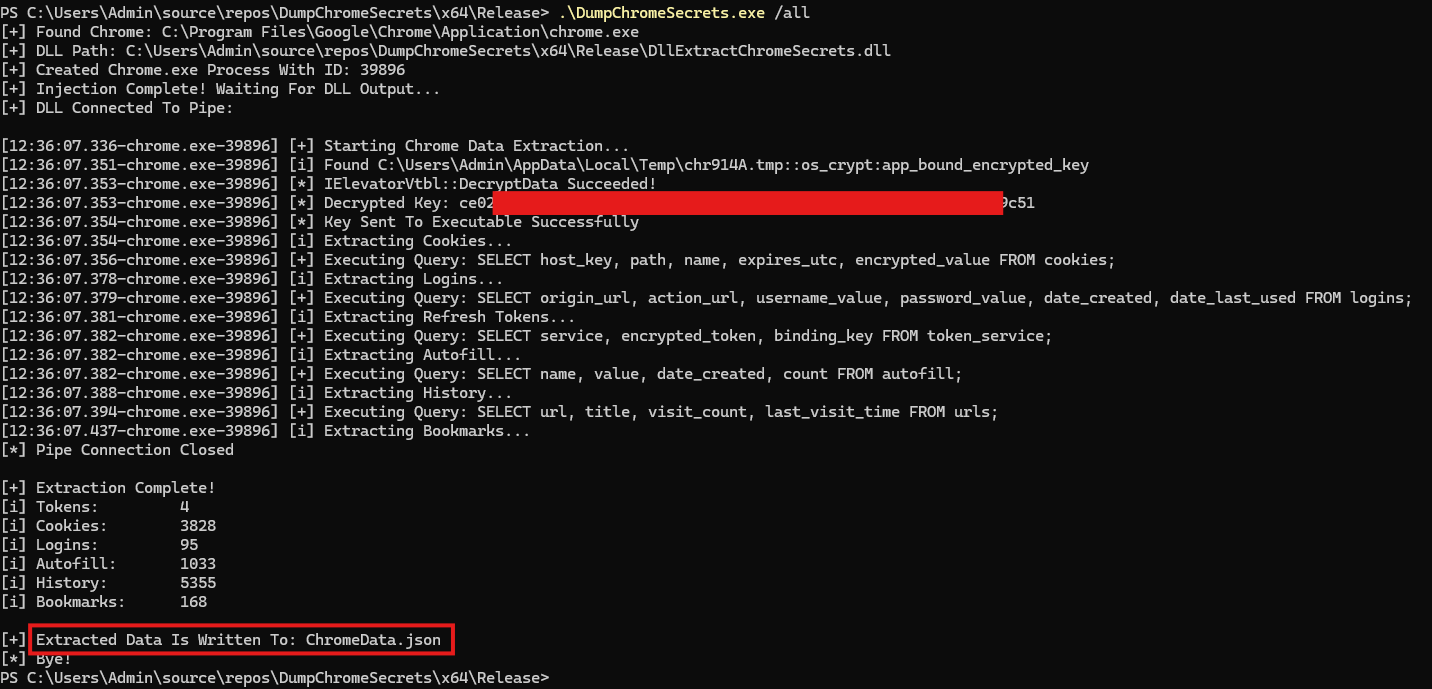 maldev-academy/dumpchromesecrets
Извлечение данных из современных версий Chrome, включая токены обновления, куки, сохранённые учётные данные, данные автозаполнения, историю…
 salesforce/hassh
HASSH — это стандарт сетевого fingerprinting, который можно использовать для идентификации конкретных клиентских и серверных SSH-реализаций.…
 blackhillsinfosec/eventlogging
Скрипты автоматизации для развертывания Windows Event Forwarding, Sysmon и настраиваемых политик аудита в среде Active Directory.
 foospidy/honeypy
Низко- и среднеинтерактивный honeypot.
 azuread/azure-ad-incident-response-powershell-module
Модуль PowerShell для реагирования на инциденты Azure Active Directory предоставляет ряд инструментов, разработанных группой продукта Azure Active…
 defensepointsecurity/threat_note
DPS' Lightweight Investigation Notebook
 intezer/linux-explorer
Простой в использовании инструментарий для живой криминалистики на конечных точках Linux
 nbulischeck/tyton
Охотник за руткитами в режиме ядра
 dfir-dd/dfir-toolkit
CLI-инструменты для криминалистического исследования артефактов Windows
 certcc/cve-2021-44228_scanner
Сканеры для JAR-файлов, которые могут быть уязвимы для CVE-2021-44228