#1
Плейбуки IR, сортировка, управление кейсами, сбор доказательств и инструменты управления инцидентами.
Рекомендация Kitploit
 opensourcesec/cirtkit
Инструменты для команды реагирования на компьютерные инциденты :computer:
504ensicslabs/dammДифференциальный анализ вредоносного ПО в памяти
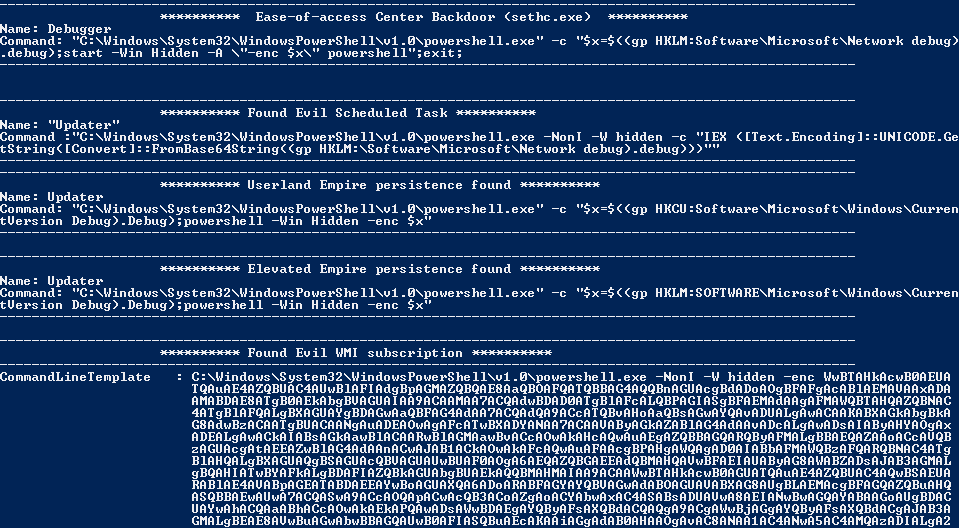 n00py/norknork
Средство поиска персистентности Powershell Empire
 nccgroup/ransomware-simulator
NCC Group Ransomware Simulator
 ajmartel/irtriage
Триаж реагирования на инциденты – сбор доказательств Windows для криминалистического анализа
 dbrant/bios_memimage
Утилита для создания образов оперативной памяти.
 etsy/midas
Система анализа обнаружения вторжений для Mac
 alphadelta/secure-desktop
Приложение anti-keylogger/anti-rat для Windows
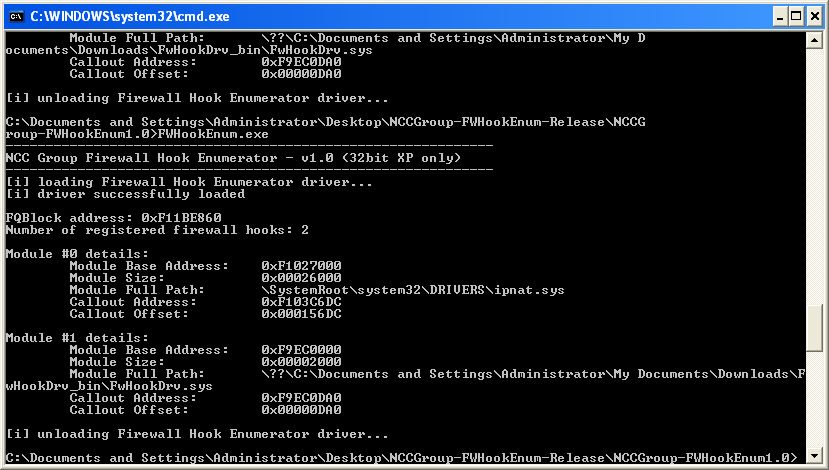 nccgroup/windowsfirewallhookdriverenumeration
Инструменты для перечисления драйверов-перехватчиков брандмауэра Windows в Windows 2000, XP и 2003
 helpsystems/embarcadero-workaround
Это временное решение для CVE-2014-0993 и CVE-2014-0994, которое исправляет уязвимость в памяти без необходимости перекомпиляции вашего уязвимого ПО.…
 nccgroup/baskerville
Выборочный экстрактор протоколов из PCAP-файлов или интерфейсов
 g0tmi1k/kippo-g0tmi1k
SSH-ханипот среднего уровня взаимодействия, который регистрирует атаки методом перебора и полные сеансы работы злоумышленника в оболочке, с…
 nccgroup/windowsjoblock
Инструмент ограничения процессов Windows с использованием Job Objects
 tarunyadav/fix-cve-2013-2094
Генерирует переносимые модули ядра SystemTap для смягчения CVE-2013-2094 в системах Enterprise Linux, с автоматизированными скриптами сборки и…