
 #1
Инструменты для обхода систем обнаружения и предотвращения вторжений (IDS/IPS) и средств контроля сетевой безопасности.
Рекомендация Kitploit

 bats3c/ghost-in-the-logs
Инструмент уровня ядра для отключения Sysmon и ведения журнала событий Windows с помощью внедрения хуков на основе драйверов, что обеспечивает…
 xm0kht4r/ven0m-ransomware
Полностью необнаруживаемый и уклоняющийся рансомваре, написанный на Rust, использующий технику BYOVD для отключения решений AV/EDR на зараженных…
 reverseclabs/wepwnise
WePWNise генерирует архитектурно-независимый код VBA для использования в документах или шаблонах Office и автоматизирует обход средств контроля…
 pard0p/callstackspoofingpoc
Дроппер на C++ с самоинъекцией, основанный на различных техниках обхода EDR.
 nccgroup/phantap
Phantom Tap (PhanTap) — «невидимый» сетевой ответвитель (tap), предназначенный для red-команд.
 cryptolok/ghostinthenet
Превосходный сетевой стелсер, превращающий Linux в призрак в сети и защищающий от MITM/DOS/сканирования
 saadahla/shellcode-hide
Этот репозиторий содержит: простой shellcode Loader, Encoders (base64 - custom - UUID - IPv4 - MAC), Encryptors (AES), Fileless Loader (Winhttp,…
 realgam3/pymultitor
PyMultitor - многопоточный Tor прокси на Python
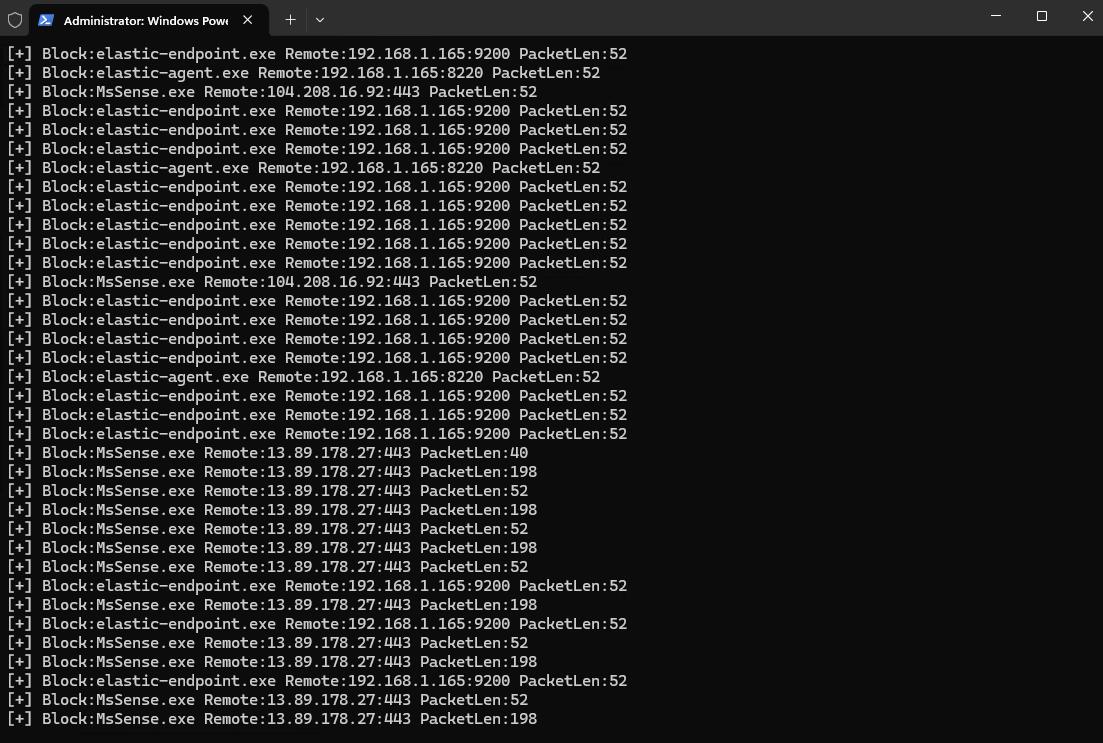 senzee1984/edrprison
Используйте легитимный callout-драйвер WFP, чтобы предотвратить отправку телеметрии агентами EDR.
 mthbernardes/gtrs
GTRS — реверс-шелл Google Translator
 mharjac/bad_ducky
Клон, совместимый с Rubber Ducky, на основе CJMCU BadUSB HW.
 pushpenderindia/crypter
Криптер на Python, который шифрует исходный код с помощью AES-256 и Base64, обходит обнаружение виртуальных машин через проверки реестра, процессов и…
 xkiian/awswaf
AWS WAF Solver, полностью реализованный обратный инжиниринг на 100% Python и Golang.
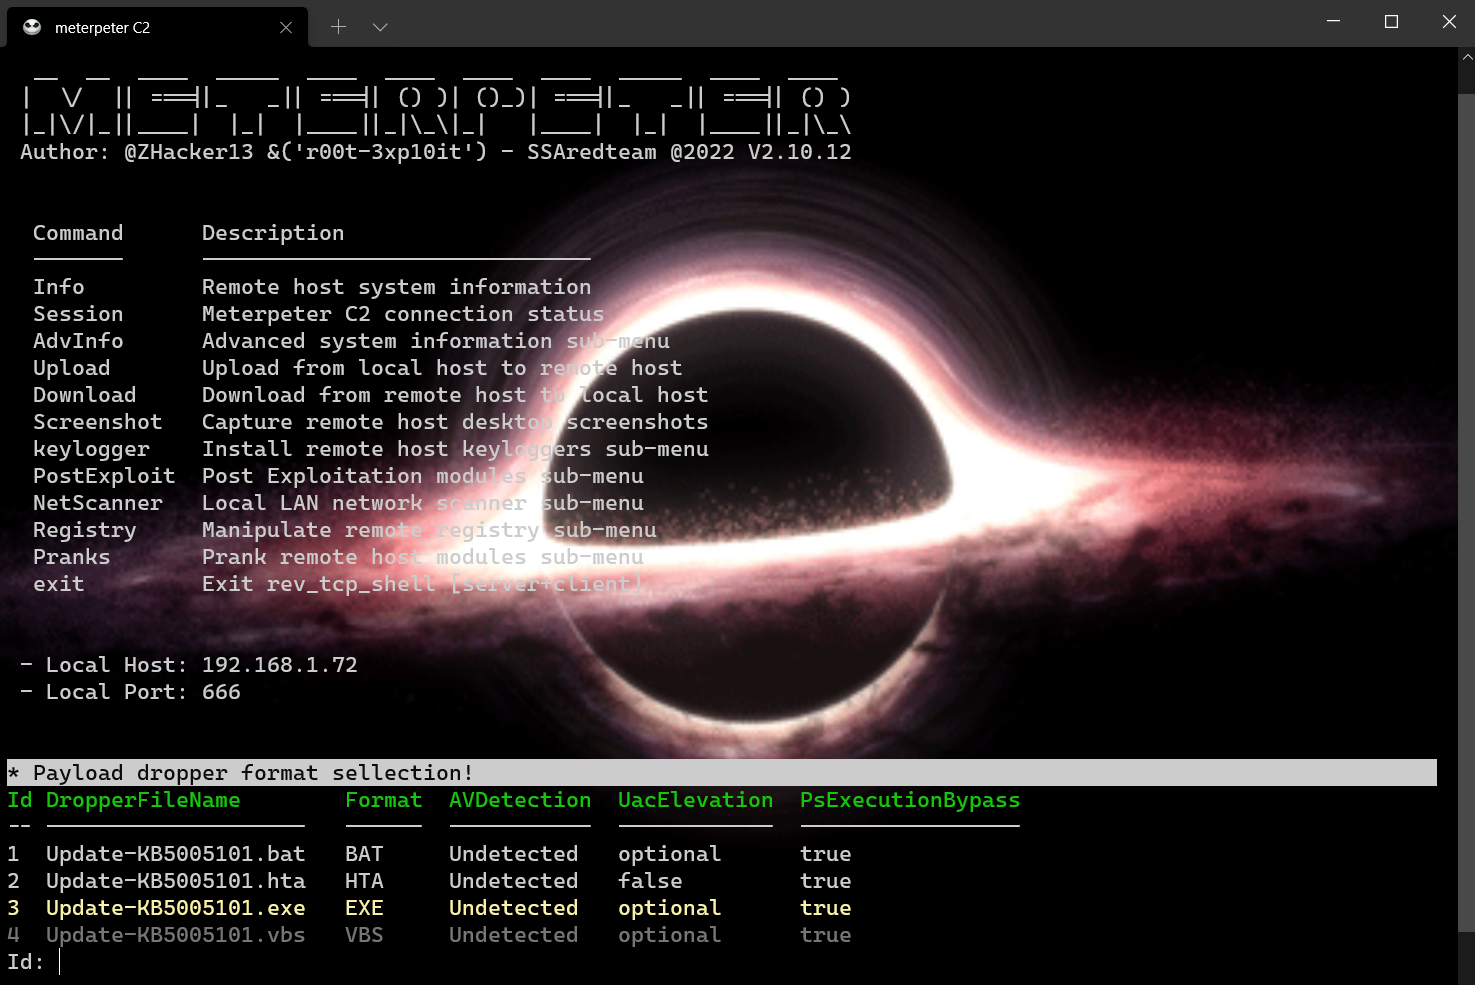 r00t-3xp10it/meterpeter
C2 Powershell фреймворк управления и контроля с встроенными командами
 3v4si0n/http-revshell
Обратная оболочка PowerShell с использованием протокола HTTP/S с обходом AMSI и поддержкой прокси
 kudaes/dinvoke_rs
Динамический вызов произвольного неуправляемого кода








