
 #1
Инструменты для обхода систем обнаружения и предотвращения вторжений (IDS/IPS) и средств контроля сетевой безопасности.
Рекомендация Kitploit
 zeronetworks/rpcfirewall
Брандмауэр Windows RPC, который аудирует, обнаруживает и блокирует вредоносные удалённые вызовы процедур для предотвращения горизонтального…
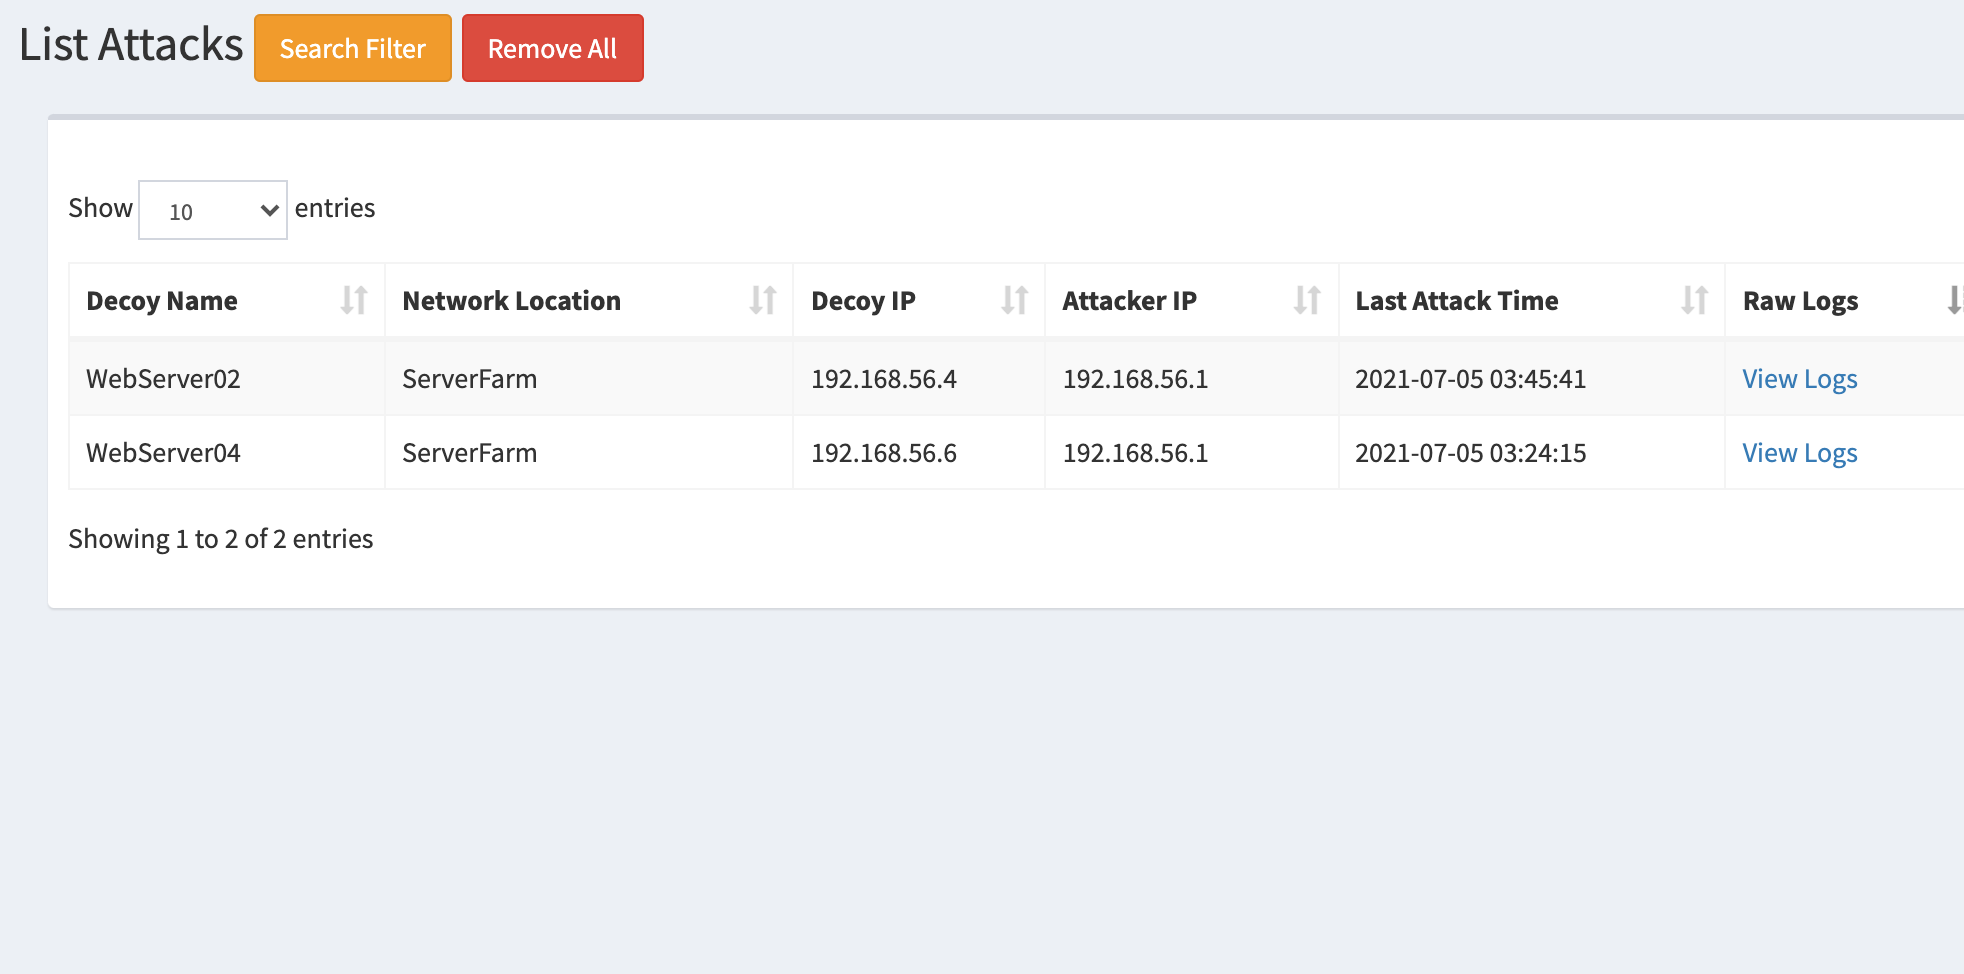 bhdresh/dejavu
DejaVU - Фреймворк обмана с открытым исходным кодом
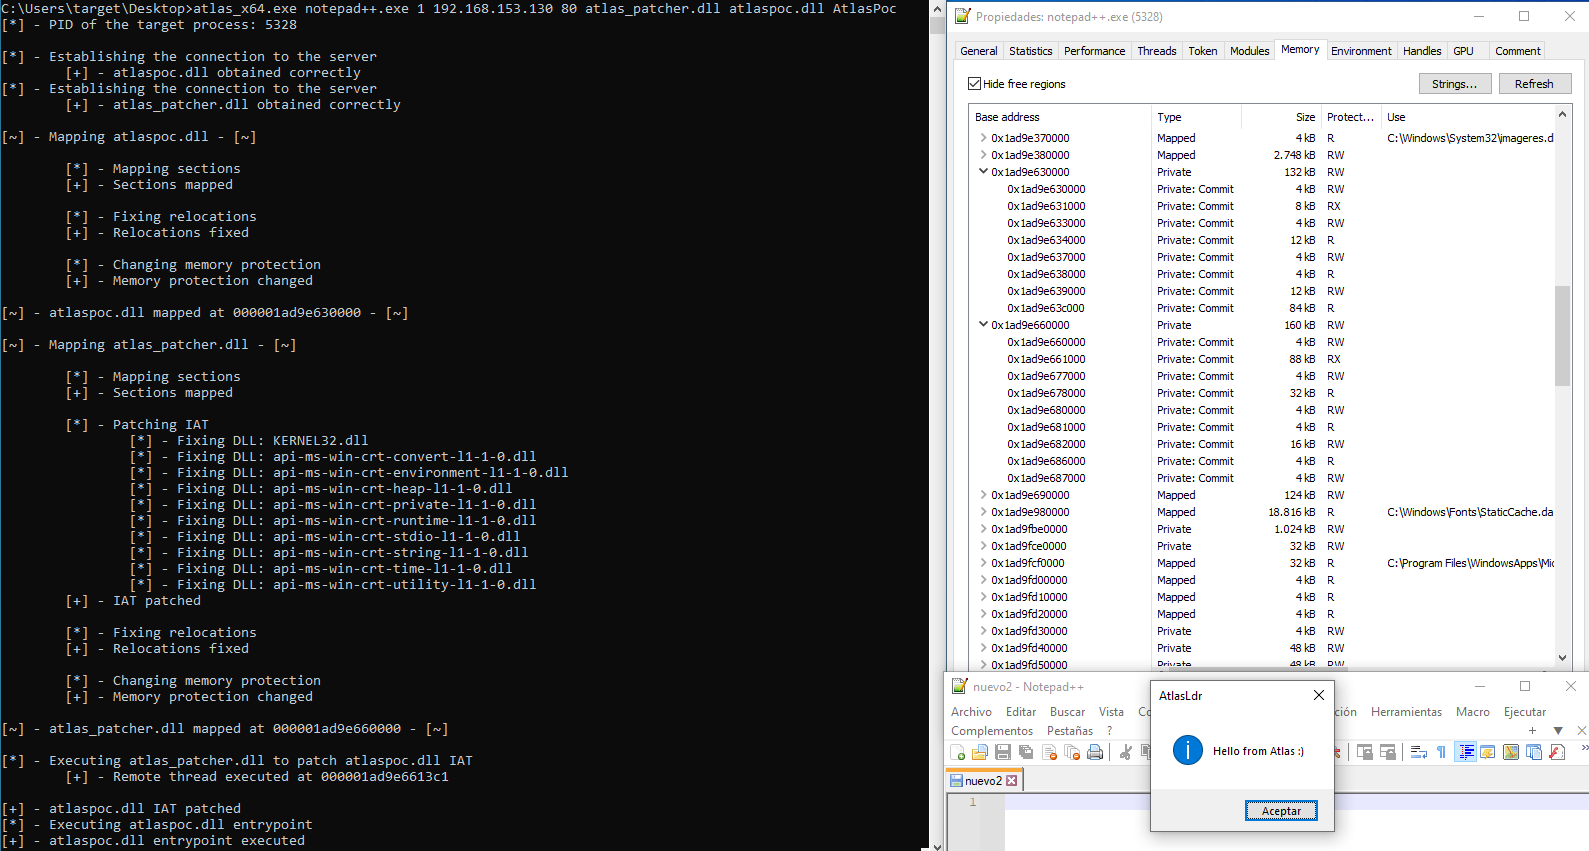 krypteria/atlasldr
Рефлексивный загрузчик x64 PE/DLL, реализованный с использованием динамических косвенных системных вызовов
 syworks/wireless-ids
Способность обнаруживать подозрительную активность, такую как атака (WEP/WPA/WPS), путем перехвата беспроводных пакетов в воздухе.
 an0nud4y/av-edr-lab-environment-setup
Ссылки по настройке лабораторной среды AV/EDR для помощи в разработке вредоносного ПО
 telefonica/ibombshell
Инструмент для развертывания пост-эксплуатационного промпта в любое время
 r00t-3xp10it/trojanizer
Троянизация вашего пейлоада - автоматизация WinRAR (SFX) - на дистрибутивах Linux
 xyrem/hyperdeceit
HyperDeceit — это универсальная библиотека «всё в одном», которая эмулирует Hyper-V для Windows, предоставляя вам возможность с лёгкостью…
 bl4ckm1rror/fud-uuid-shellcode
Техника внедрения шелл-кода на C++ с использованием XOR-шифрования и преобразования строк UUID для обхода Windows Defender, с обфускацией вызовов…
 vxfemboy/ghostport
Высокопроизводительный инструмент для подмены портов, написанный на Rust. Вводит сканеры портов в заблуждение динамической эмуляцией сервисов на всех…
 mrash/psad
psad: Обнаружение вторжений и анализ логов с помощью iptables
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - для всех ваших потребностей в fake-AP!
 mgeeky/stracciatella
OpSec-безопасное пространство выполнения PowerShell изнутри C# (также известный как SharpPick) с отключенными при запуске AMSI, Constrained Language…
 idov31/venom
Venom — это библиотека, предназначенная для выполнения скрытой коммуникации с использованием украденных браузерных сокетов.
 matheuzsecurity/ringreaper
Linux-агент пост-эксплуатации, который использует io_uring для скрытого обхода обнаружения EDR, избегая традиционных системных вызовов.
 d4rksystem/vboxcloak
Скрипт PowerShell, который помогает аналитикам вредоносного ПО скрывать свои виртуальные машины Windows в VirtualBox от вредоносного ПО, которое…
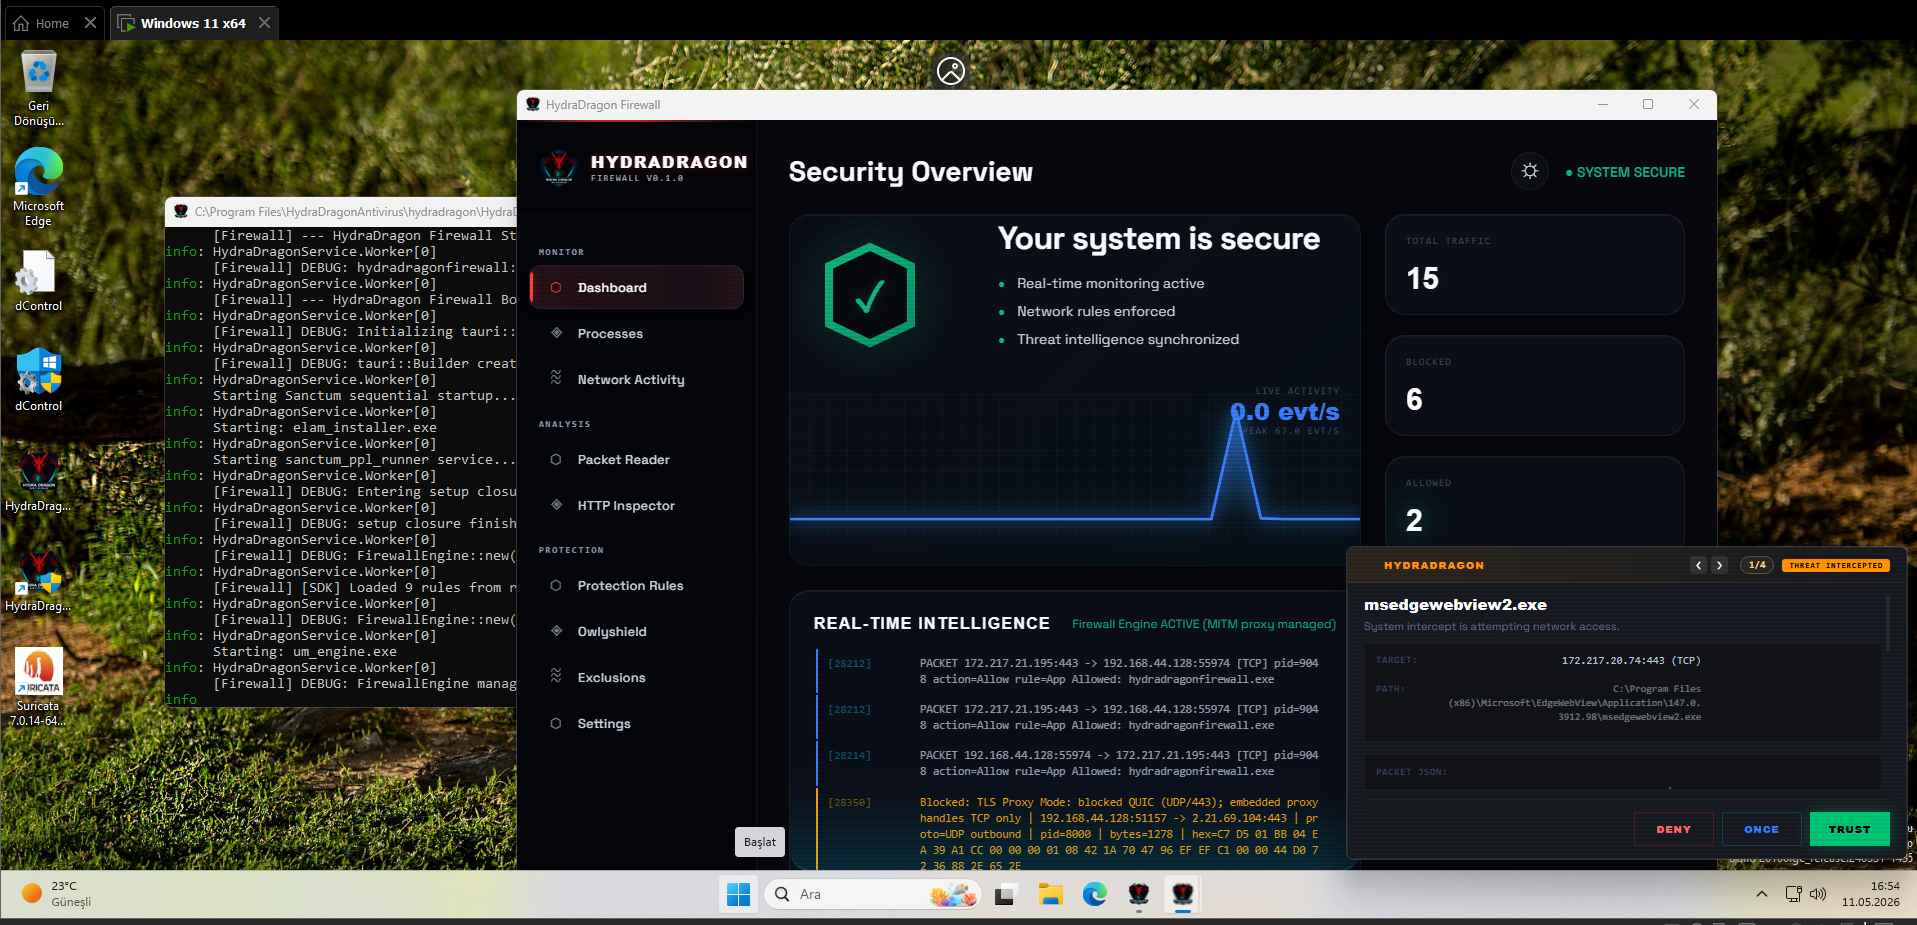 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…
 robertdavidgraham/isowall
Это мини-файрвол, который полностью изолирует целевое устройство от локальной сети.








