
 #1
Инструменты для управления учетными записями пользователей, аутентификацией, авторизацией и контролем доступа в системах и сетях.
Рекомендация Kitploit
 r3dxpl0it/cve-2018-10933
CVE-2018-10933 POC (LIBSSH)
 hotblac/cve-2023-34034
Демонстрация обхода авторизации CVE-2023-24034 в Spring Security
 drelinss/blackash-cve-2025-31161
CVE-2025-31161
 mnqazi/cve-2023-4696
https://medium.com/@mnqazi/cve-2023-4696-account-takeover-due-to-improper-handling-of-jwt-tokens-in-memos-v0-13-2-13104e1412f3
 jfs-jfs/cve-2026-37072
Проект Veno File Manager Project Veno File Manager Project 4.4.9 уязвим для ошибки управления доступом в admin-head-updates.php
 abraxas/joomla-levels-api
Joomla 6.1.3 - High - Remote - ACL - GET /api/v1/users/levels leaks view levels
 abraxas/gitea-public-only-pat-org
Proof-of-concept lab for a Gitea authorization bypass where a public-only PAT with write:organization creates a private organization via POST…
 watchtowrlabs/mitel-micollab-auth-bypass_cve-2024-41713
Эксплойт Proof-of-concept для CVE-2024-41713, демонстрирующий обход аутентификации в Mitel MiCollab, приводящий к произвольному чтению файлов.…
 random-robbie/cve-2022-23131-exp
Zabbix SSO Bypass
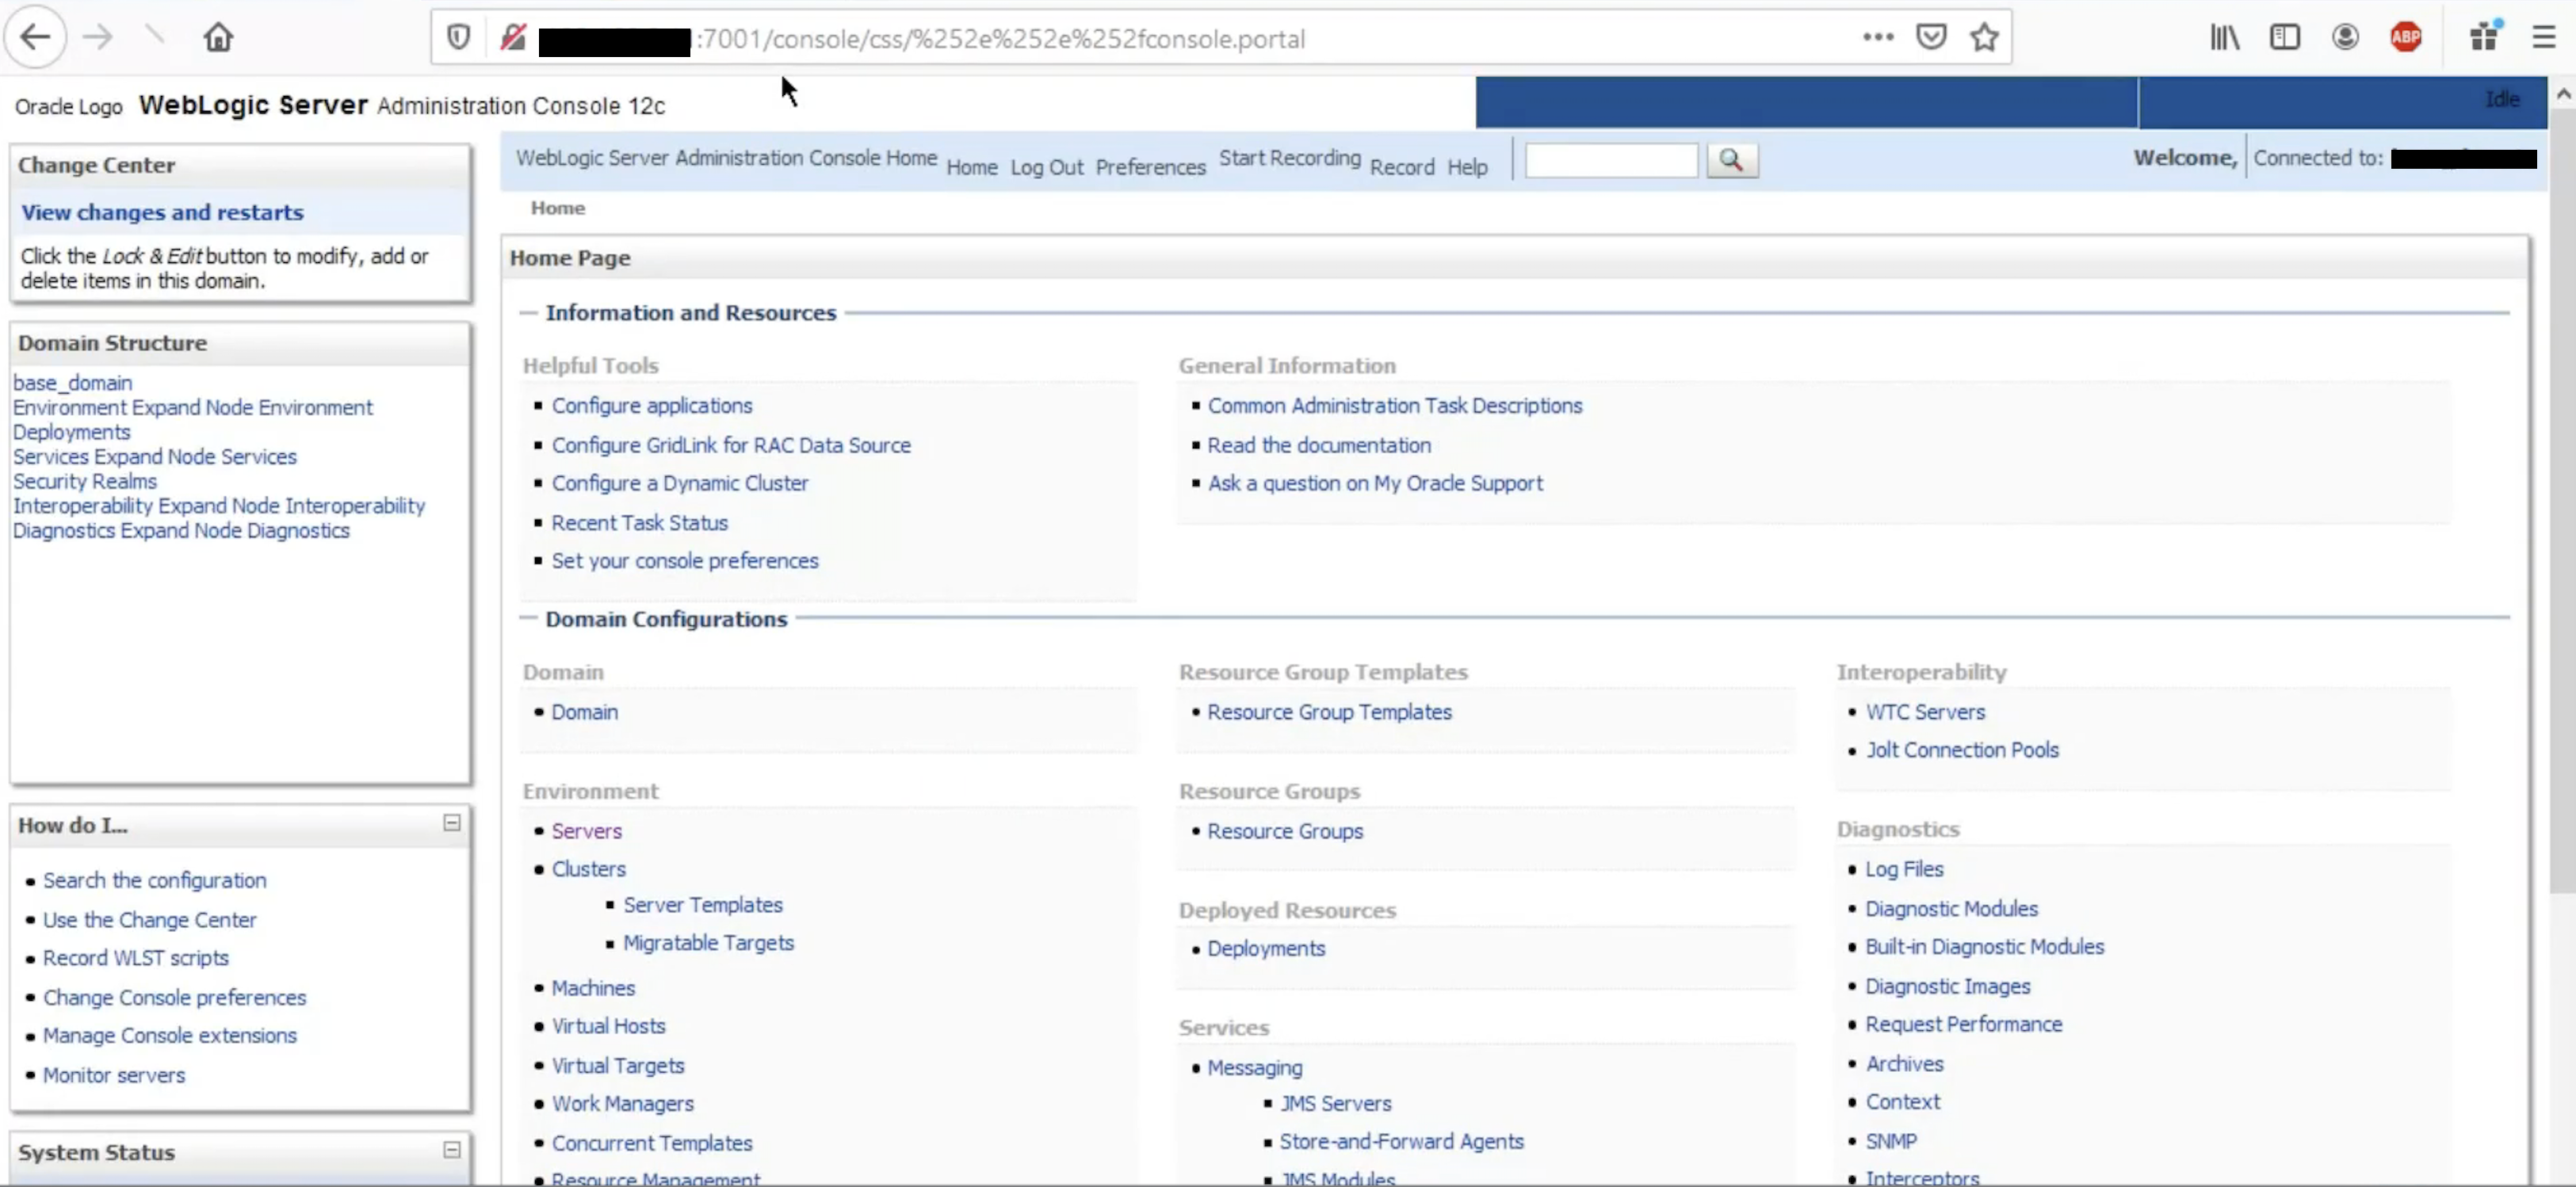 murataydemir/cve-2020-14882
[CVE-2020-14882] Oracle WebLogic Server身份验证绕过
 zz-socmap/cve-2023-27524
Уязвимость обхода аутентификации Apache Superset CVE-2023-27524.
 krakeneu/cve-2026-54121-certighost
CVE-2026-54121(CertiGhost) без MachineAccountQuota POC
 luisdevpentest/cve-2023-28121-wordpress-privilege-escalation
Практическая эксплуатация критической уязвимости в WordPress с использованием плагина WooCommerce Payments.
 randomrobbiebf/cve-2024-12172
WP Courses LMS – Конструктор онлайн-курсов, электронные курсы, решение для курсов, образовательные курсы <= 3.2.21 - Отсутствие авторизации для…
 nxploited/cve-2025-8570
BeyondCart Connector <= 2.1.0 - Отсутствие конфигурации JWT Secret, приводящее к неаутентифицированному повышению привилегий
 metasploit403/cve-2025-29927-lab
Преднамеренно уязвимое приложение Next.js, демонстрирующее CVE-2025-29927 (обход аутентификации на основе middleware) для обучения и практики bug…
 ethan-repo-lab4b6/cve-2022-36537
Python-эксплойт для CVE-2022-36537, обхода аутентификации в ZK Framework, затрагивающего R1Soft Server Backup Manager, позволяющий получать файлы…
 toddkk02/cve-2025-29927
Эксплойт-концепт для CVE-2025-29927, демонстрирующий обход аутентификации в промежуточном ПО Next.js через заголовок x-middleware-subrequest, с…








