
 #1
Аппаратные модули безопасности, TPM, защищенные анклавы и инструменты доверия к оборудованию.
Рекомендация Kitploit

 eugnis/spectre-attack
Пример использования раскрытого эксплойта "Spectre" (CVE-2017-5753 и CVE-2017-5715)
 opsxcq/exploit-cve-2017-5715
Эксплойт Spectre
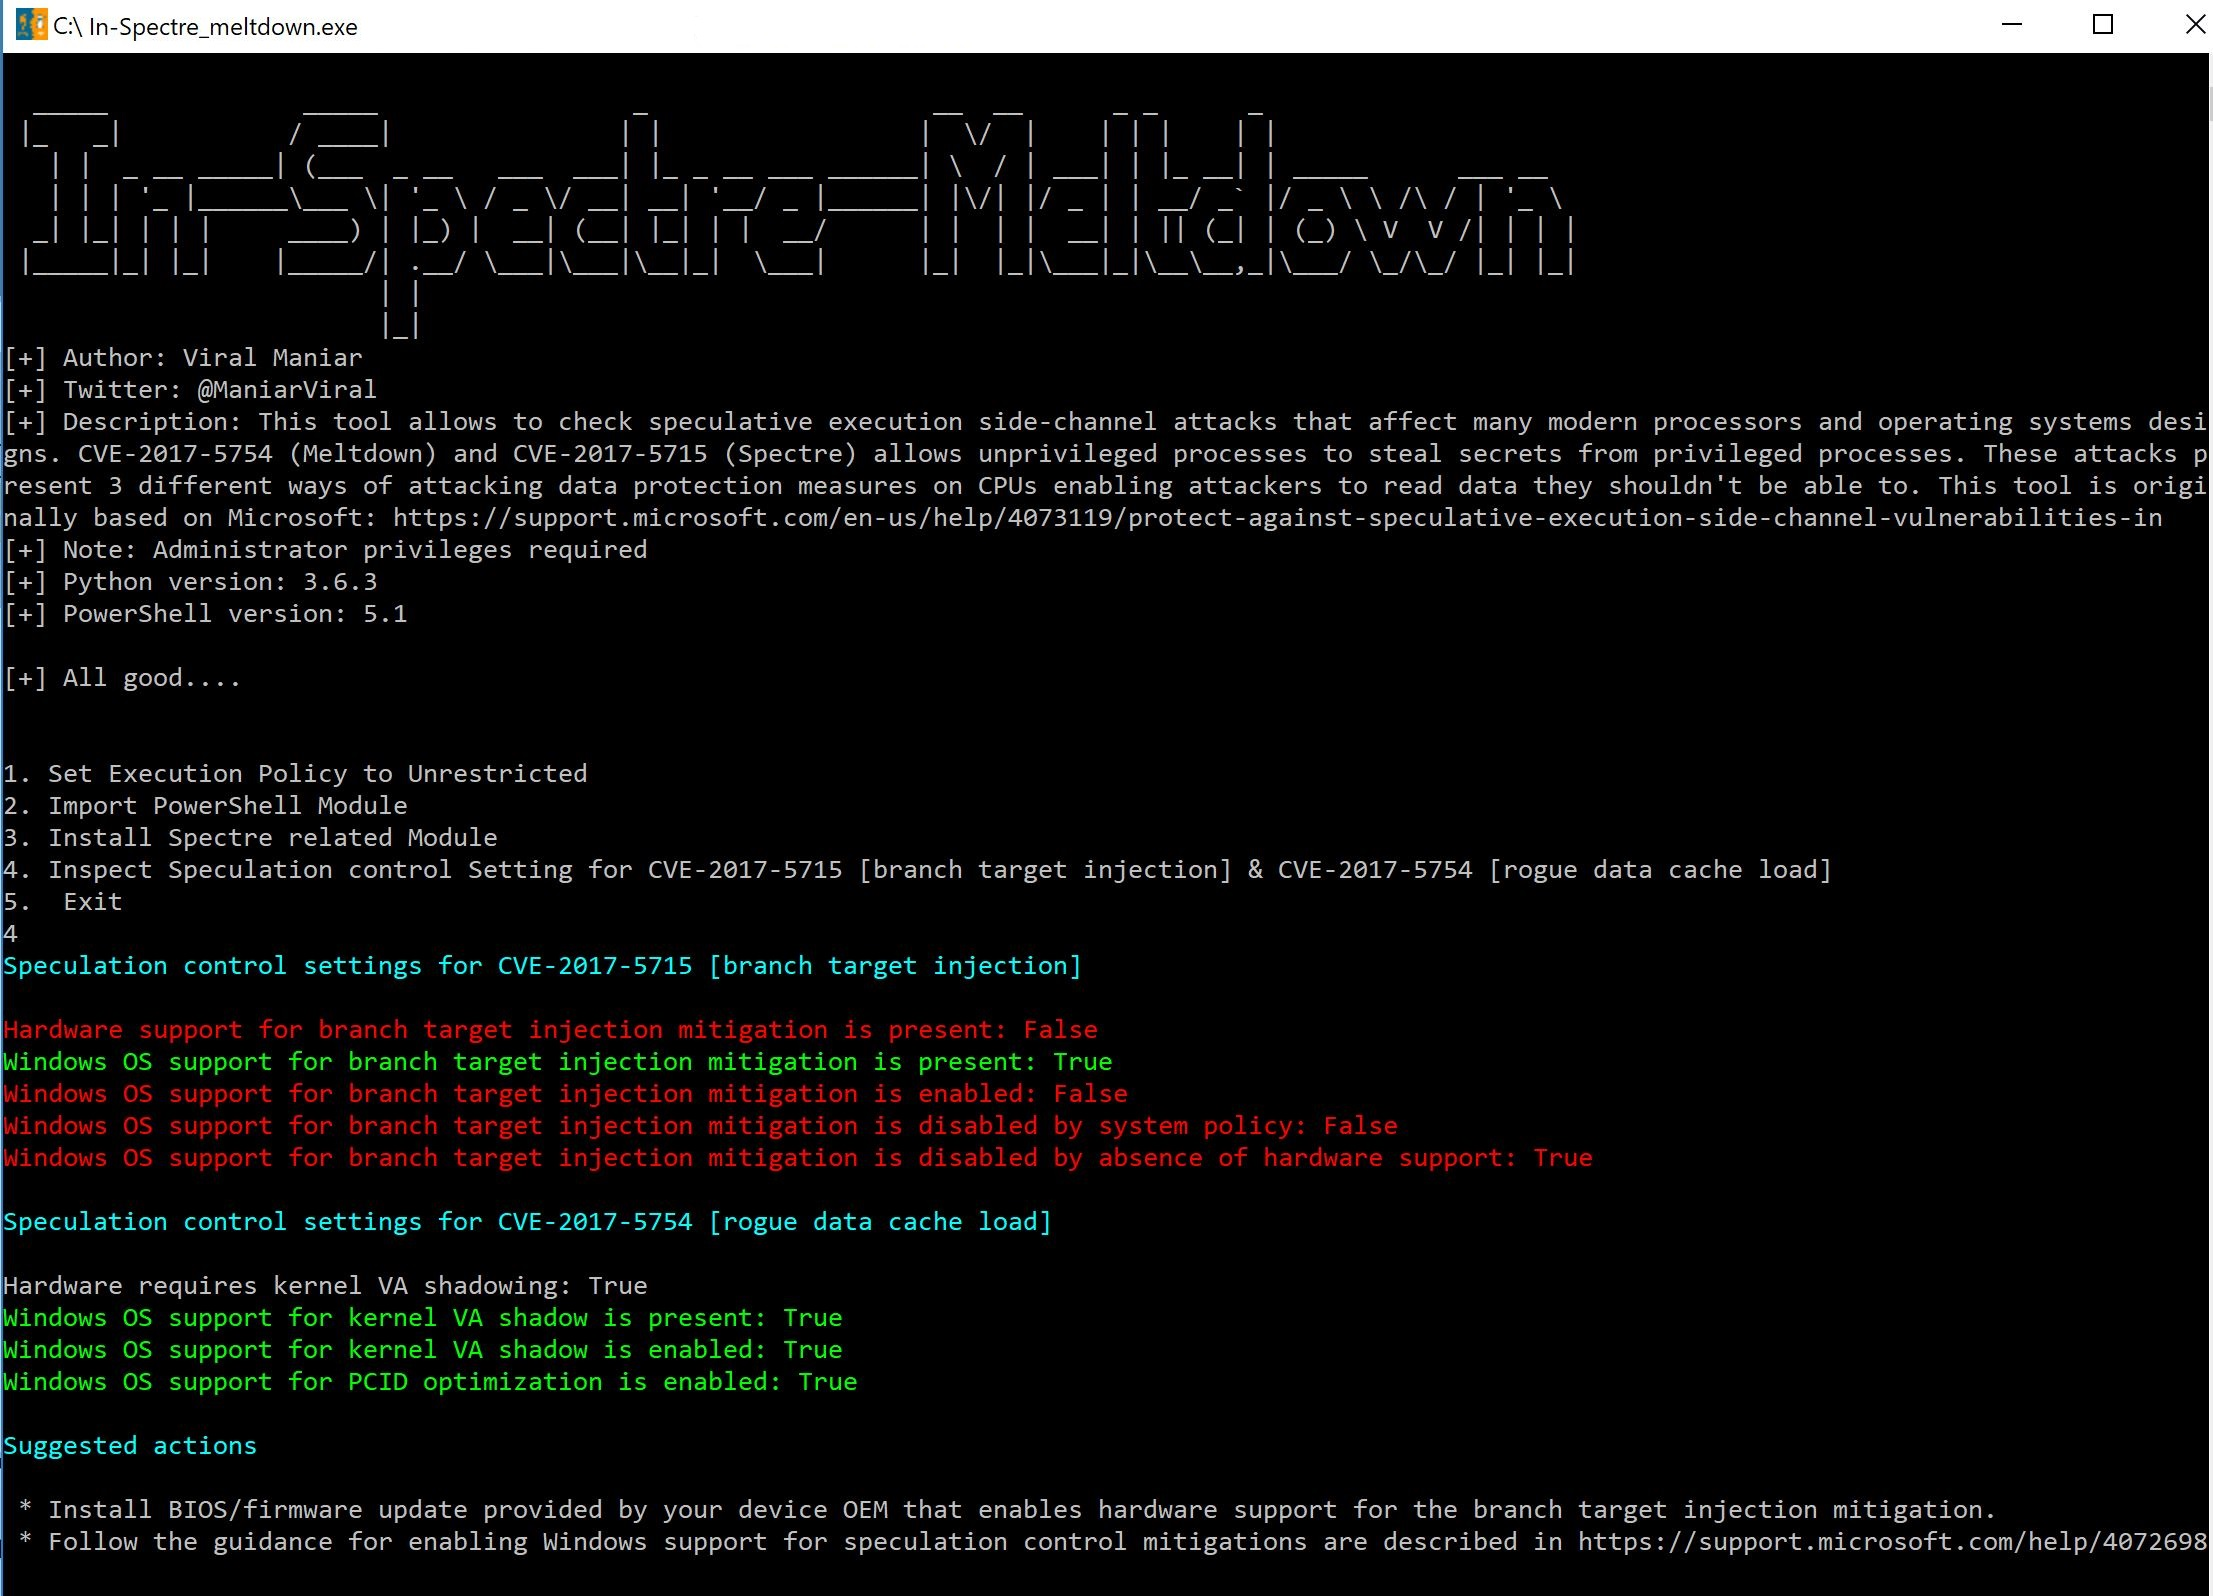 viralmaniar/in-spectre-meltdown
Этот инструмент позволяет проверять атаки по сторонним каналам спекулятивного выполнения, которые затрагивают многие современные процессоры и…
 albertleecn/cve-2017-5753
OSX 10.13.2, CVE-2017-5753, Spectre, PoC, C, ASM для OSX, MAC, Intel Arch, Доказательство концепции, Hopper.App Вывод
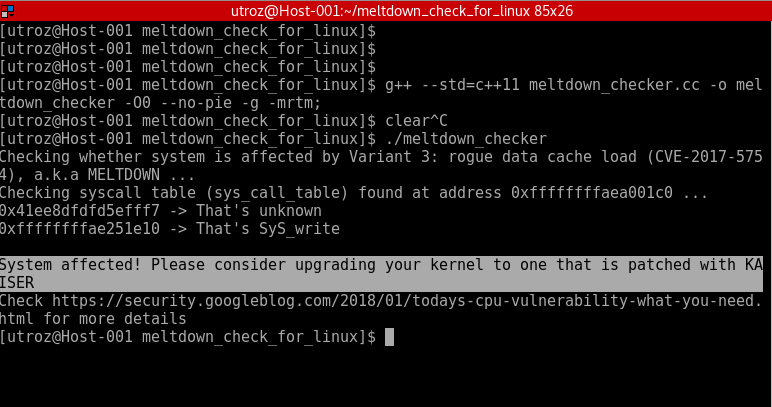 speecyy/am-i-affected-by-meltdown
Концептуальное доказательство / Эксплойт / проверяет, затронута ли система уязвимостью Variant 3: rogue data cache load (CVE-2017-5754), также…
 pedrolucasoliva/spectre-attack-demo
Пример использования раскрытого эксплойта "Spectre" (CVE-2017-5753 и CVE-2017-5715)
 nccgroup/cachegrab
инструмент, предназначенный для выполнения и визуализации trace-управляемых атак на кэш-память против программного обеспечения в защищённом мире ядер…
 davidbuchanan314/cve-2017-13672
POCs для CVE-2017-13672 (чтение вне границ в драйвере VGA Cirrus в QEMU, вызывающее DoS)
 rtlsdrblog/tempestsdr
Удалённый перехват видео с использованием платформы программно-определяемого радио
 jaydcarlson/c2-printf
Вывод сообщений трассировки через соединение отладчика Silicon Labs C2
 eik00d/cantoolz
CANToolz — фреймворк для black-box анализа CAN-сетей
 0xxon/roca
Реализация проверщика CVE-2017-15361 на C
 embedi/smm_usbrt_poc
CVE-2017-5721 PoC
 lva/infineon-cve-2017-15361
Простой скрипт PowerShell для проверки того, использует ли компьютер чип Infineon TPM, уязвимый к CVE-2017-15361.
 mailinneberg/broadpwn
Ошибка Broadpwn (CVE-2017-9417)
 nccgroup/the_automotive_threat_modeling_template
Шаблон NCC Group для Microsoft Threat Modeling Tool 2016 для автомобильной безопасности
 battelle/sandsifter
Процессорный фаззер для x86
 xoreaxeaxeax/sandsifter
Фаззер для процессора x86








