
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
In-Spectre-Meltdown — Этот инструмент позволяет проверять атаки по сторонним каналам спекулятивного выполнения, которые затрагивают многие современные процессоры и архитектуры операционных систем. CVE-2017-5754 (Meltdown) и CVE-2017-5715 (Spectre) позволяют непривилегированным процессам похищать секреты из привилегированных процессов. Эти атаки представляют 3 различных способа обхода мер защиты данных на ЦП, позволяя злоумышленникам читать данные, к которым у них не должно быть доступа. Изначально этот инструмент основан на Microsoft: https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in | Kitploit
Инструменты/GitHubGitHub/viralmaniar/in-spectre-meltdown
Сканеры уязвимостейАнализ уязвимостейЭксплуатацияАппаратная Безопасность
GitHubviralmaniar/in-spectre-meltdown

In-Spectre-Meltdown

Репозиторий
9537238 лет назадПроверено Kitploit

Описание

Этот инструмент позволяет проверять атаки по сторонним каналам спекулятивного выполнения, которые затрагивают многие современные процессоры и архитектуры операционных систем. CVE-2017-5754 (Meltdown) и CVE-2017-5715 (Spectre) позволяют непривилегированным процессам похищать секреты из привилегированных процессов. Эти атаки представляют 3 различных способа обхода мер защиты данных на ЦП, позволяя злоумышленникам читать данные, к которым у них не должно быть доступа. Изначально этот инструмент основан на Microsoft: https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in

Поделиться

In-Spectre-Meltdown

Этот инструмент позволяет проверять атаки по побочным каналам спекулятивного выполнения, которые затрагивают многие современные процессоры и операционные системы. CVE-2017-5754 (Meltdown) и CVE-2017-5715 (Spectre) позволяют непривилегированным процессам красть секреты у привилегированных процессов. Эти атаки представляют 3 различных способа обхода мер защиты данных на процессорах, давая злоумышленникам возможность читать данные, к которым у них не должно быть доступа.

Этот инструмент изначально основан на Microsoft: https://support.microsoft.com/en-us/help/4073119/protect-against-speculative-execution-side-channel-vulnerabilities-in

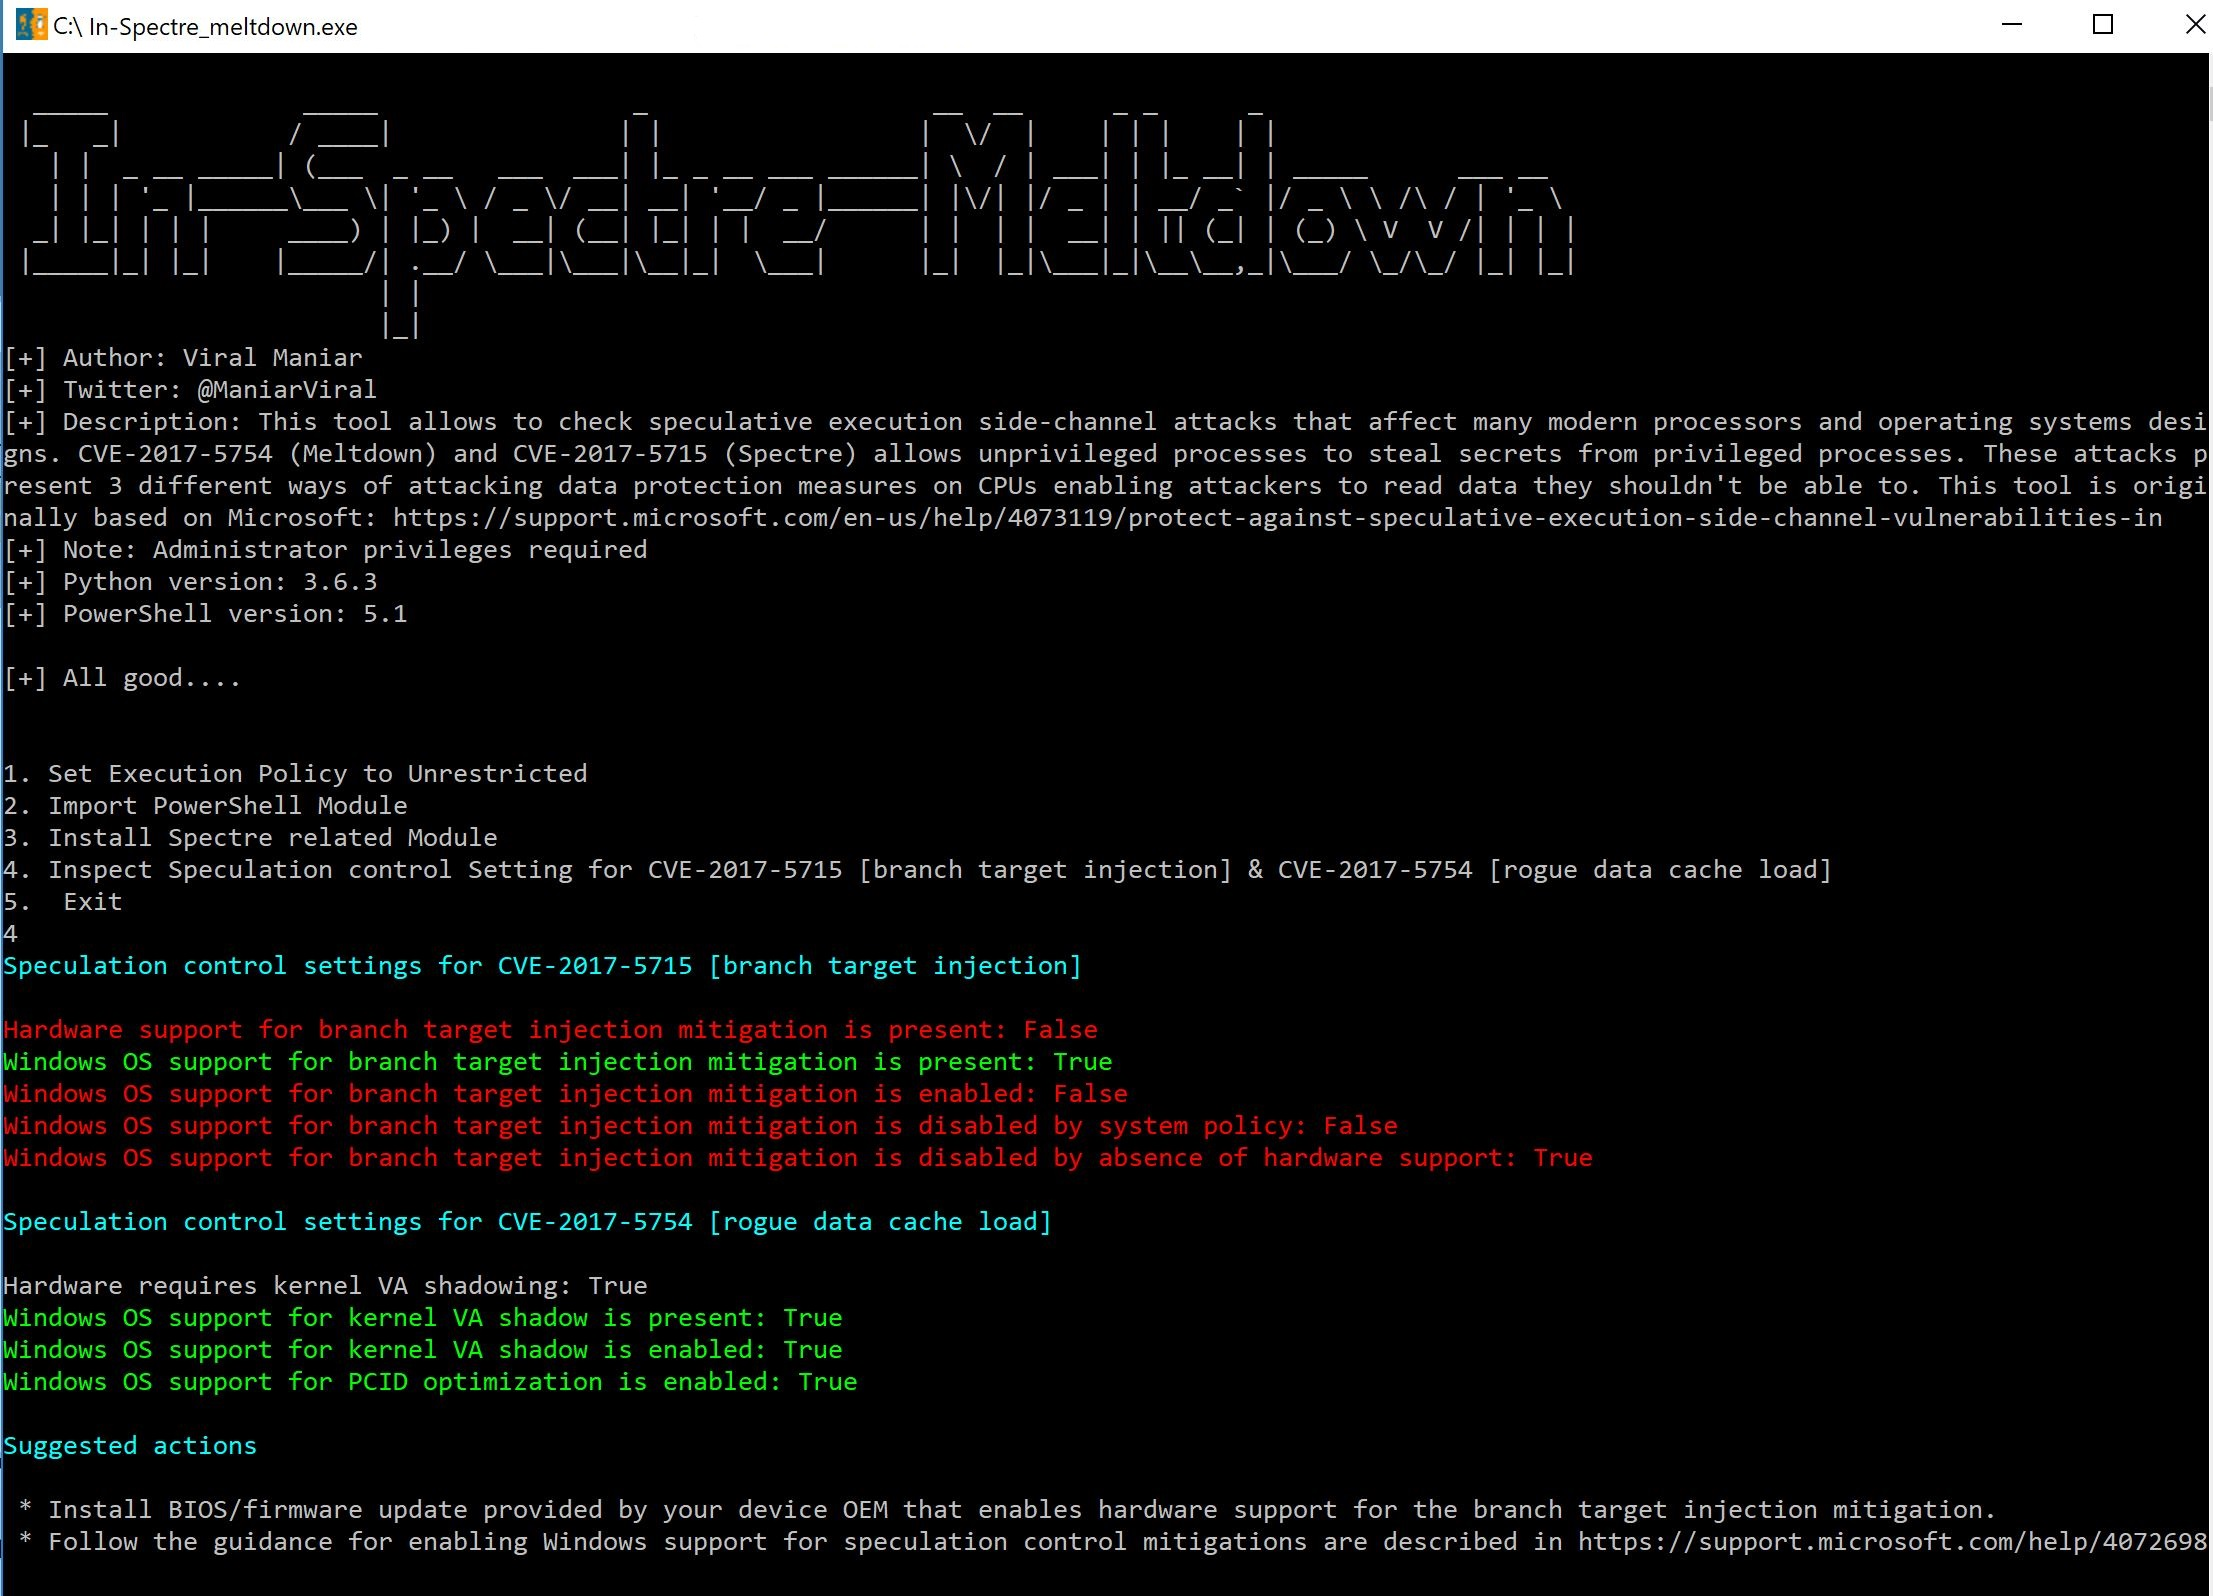
image

Пожалуйста, обратите внимание:

Данное решение было успешно протестировано с использованием Python 3.6.3 и PowerShell версии 5.1.

Как это использовать?

  • Запустите код на Python или скачайте исполняемый файл из раздела релизов и запустите его от имени администратора.
  • Последовательно нажмите цифры 1, 2, 3 и 4, чтобы увидеть результаты.
  • Нажмите 1: Устанавливает политику выполнения в unrestricted.
  • Нажмите 2: Импортирует необходимые модули PowerShell.
  • Нажмите 3: Устанавливает модули, связанные со Spectre, в PowerShell.
  • Нажмите 4: Проверяет настройки управления для Spectre и Meltdown и отображает результат.
  • Нажмите 5: Выход из программы.

Нужно ли запускать исполняемый файл от имени администратора?

  • Да, щелкните правой кнопкой мыши на "In-Spectre_meltdown.exe" и выберите "Запуск от имени администратора", чтобы получить результаты.

Вопросы?

Twitter: https://twitter.com/maniarviral
LinkedIn: https://au.linkedin.com/in/viralmaniar

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






