
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Категории

Форензика

Инструменты цифровой форензики, сбора доказательств, анализа временной шкалы и расследования инцидентов.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 месяцев назад
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k2 дней назад
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k18 дней назад
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k20 ч 5 мин назад
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k18 дней назад
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k20 ч 28 мин назад
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k3 дней назад
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6k19 ч 14 мин назад
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2309 дней назад
avml preview#10

avml

GitHubmicrosoft/avml
1.1k6 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
938 результатов
Bramble preview

Bramble

GitHubmarcrowproject/bramble

Bramble — это набор инструментов для взлома с открытым исходным кодом.

packet-sniffing-analysiswi-fi-auditingpassword-attacks+6
886 лет назад
hedgehog-tools preview

hedgehog-tools

GitHubstruppigel/hedgehog-tools

Набор скриптов для анализа вредоносного ПО, деобфускации и извлечения конфигураций. Поддерживает статический анализ, распаковку, конвертацию шеллкода…
static-analysisdynamic-analysis-sandboxingreverse-engineering+4
1424 месяцев назад
wireshark-forensics-plugin preview

wireshark-forensics-plugin

GitHubrjbhide/wireshark-forensics-plugin

Плагин Wireshark, который соотносит сетевой трафик с данными об угрозах, тегами активов и информацией об уязвимостях, чтобы ускорить…
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
1024 лет назад
ForensicMiner preview

ForensicMiner

GitHubsecurityjoes/forensicminer

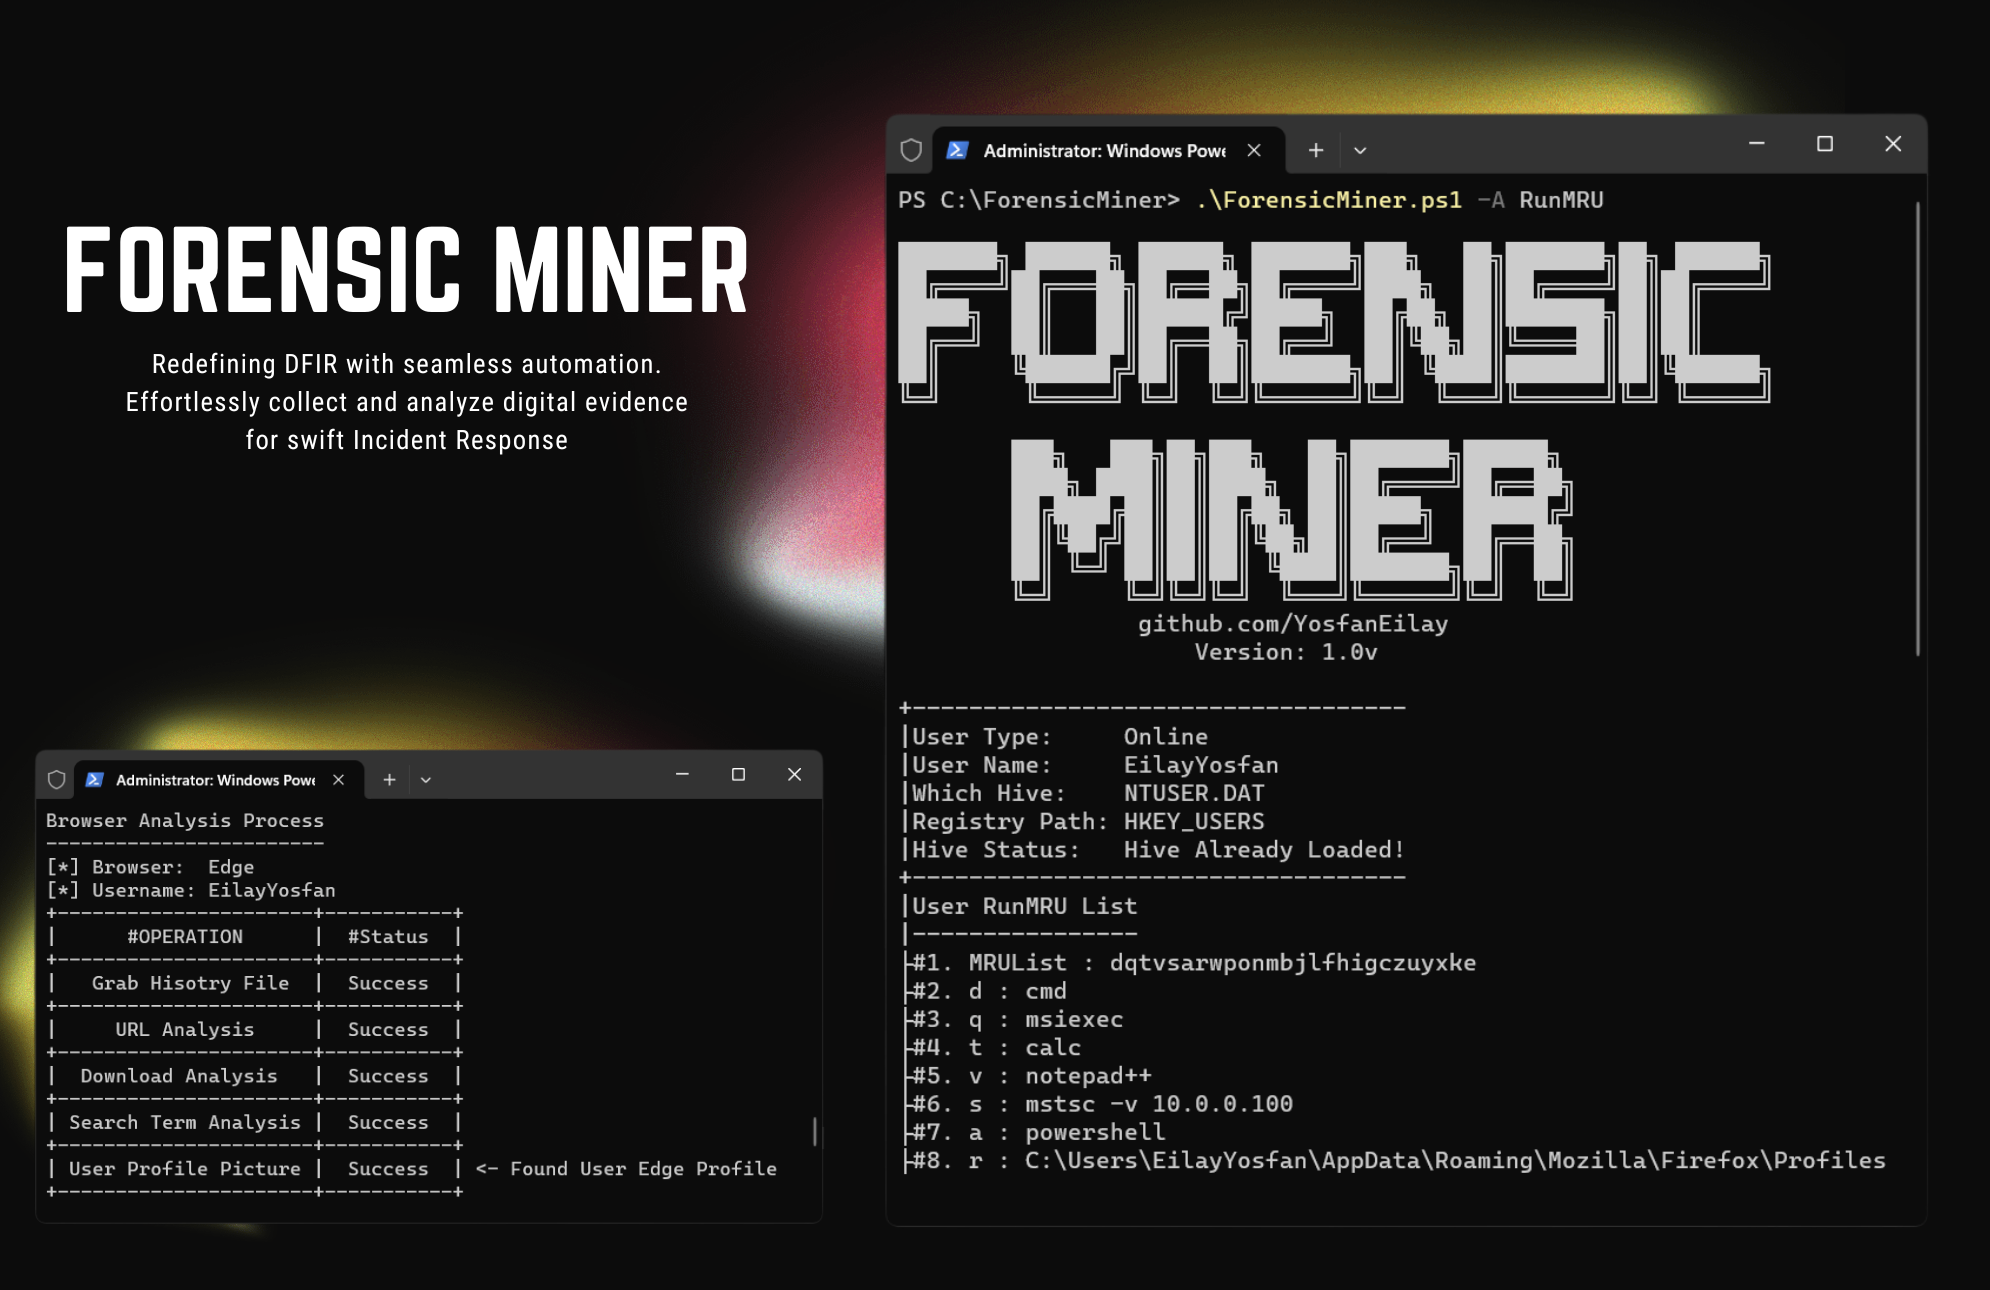
Очень хорошая автоматизация DFIR для сбора и анализа улик, предназначенная для специалистов по кибербезопасности.

disk-forensicsmemory-forensicsforensics+2
1641 год назад
halo-record preview

halo-record

GitHubbkuan001/halo-record

Защищённые от несанкционированного вмешательства журналы аудита для ИИ-агентов: связанные хэш-цепочкой записи Runtime Records, без зависимостей,…
forensicssupply-chain-securityincident-response+1
6326 дней назад
CIRTKit preview

CIRTKit

GitHubopensourcesec/cirtkit

Инструменты для команды реагирования на компьютерные инциденты :computer:
memory-forensicsforensicsmalware-analysis+2
1529 лет назад
RansomCoinPublic preview

RansomCoinPublic

GitHubconcinnity-risks/ransomcoinpublic

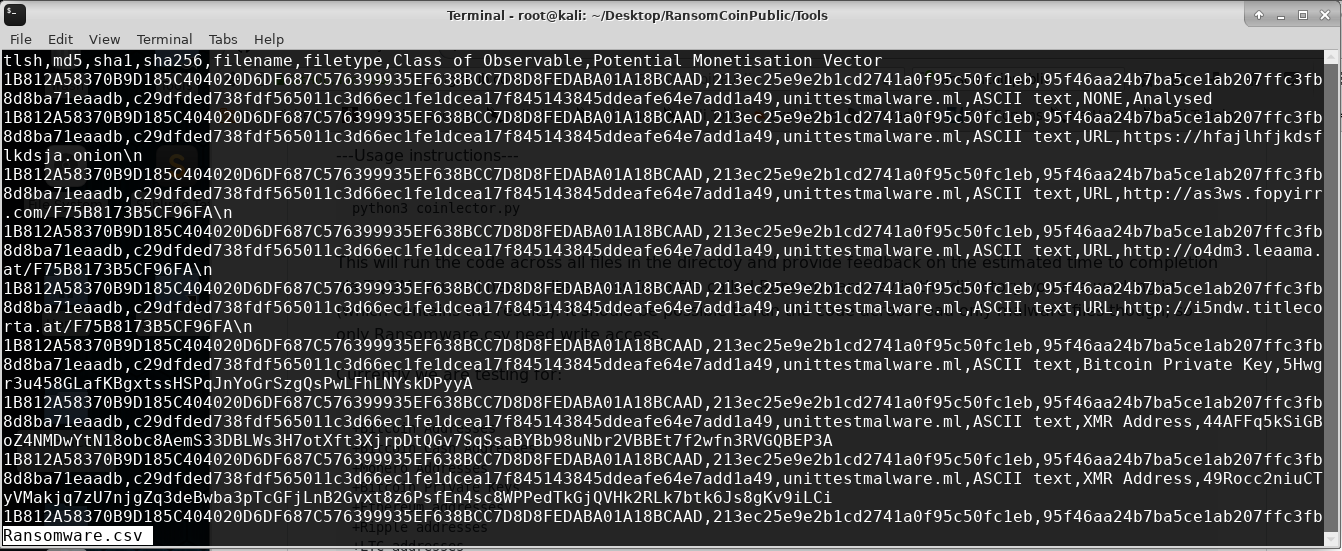
Инструмент DFIR для извлечения адресов криптомонет и других индикаторов компрометации из бинарных файлов.
ioc-managementforensicsmalware-analysis+3
565 лет назад
awesome-hex-editors preview

awesome-hex-editors

GitHubmerces/awesome-hex-editors

Кураторский и дополненный список отличных шестнадцатеричных редакторов для Windows, macOS и Linux.
reverse-engineeringforensicsbinary-analysis+3
459 дней назад
AoratosWin preview

AoratosWin

GitHubpinoywh1z/aoratoswin

Инструмент для удаления следов выполненных приложений в ОС Windows.
defensive-toolsforensicsprivacy+1
1194 лет назад
SafeText preview

SafeText

GitHubdavidjacobson/safetext

Скрипт для удаления гомоглифов и символов нулевой ширины, чтобы обеспечить безопасное распространение документов из анонимных источников.
data-exfiltrationforensicsdigital-forensics+1
1367 лет назад
lupo preview

lupo

GitHubmalienist/lupo

Плагин WinDbg для автоматизированного динамического анализа вредоносного ПО и извлечения индикаторов компрометации (IOC). Выполняется внутри…
ioc-managementdynamic-analysis-sandboxingdebuggers+2
1024 лет назад
Douglas-042 preview

Douglas-042

GitHubemrekybs/douglas-042

Проводит триаж подозрительной Windows-машины за считанные минуты. Собирает процессы, службы, автозагрузку, журналы событий и криминалистические…
forensicsinformation-gatheringthreat-intelligence+1
442 месяцев назад
azazel preview

azazel

GitHubbeelzebub-labs/azazel

eBPF-powered silent observer for containerized runtimes, built for malware analysis sandboxes and Agentic AI monitoring.
container-securitydynamic-analysis-sandboxingforensics+3
1021 месяц назад
Z-Jail preview

Z-Jail

GitHubdivision-36/z-jail

A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
defensive-toolsprivilege-escalationcontainer-security+7
7413 дней назад
Metaforge preview

Metaforge

GitHubchriswmorris/metaforge

Инструмент анализа метаданных OSINT, который фильтрует по тегам и создаёт отчёты.
osintforensicsinformation-gathering
1207 лет назад
snoop preview

snoop

GitHubpandaadir05/snoop

Современный трассировщик системных вызовов на основе eBPF. Представьте strace, но с настоящим TUI, умными фильтрами, расшифровкой TLS и на самом деле…
dynamic-analysis-sandboxingencryption-decryption-toolsreverse-engineering+7
2206 месяцев назад
Chrome-Extractor preview

Chrome-Extractor

GitHubd4vinci/chrome-extractor

Python-скрипт, который извлекает все сохранённые пароли из базы данных Google Chrome (только для Windows)
password-crackingdata-exfiltrationforensics+2
8710 лет назад
FarsightAD preview

FarsightAD

GitHubqazeer/farsightad

Скрипт PowerShell, предназначенный для выявления (возможных) механизмов сохранения постоянного доступа, развернутых злоумышленником после…


privilege-escalationreconnaissancepersistence-mechanisms+5
989 месяцев назад
Назад1…232425…53Вперёд
Форензика — Страница 24 | Kitploit







