
 #1
Инструменты цифровой форензики, сбора доказательств, анализа временной шкалы и расследования инцидентов.
Рекомендация Kitploit
 piat0n/baremetal-ram-dumper
Утилита для x86 на bare-metal, предназначенная для сброса физической оперативной памяти напрямую на диск. Создана и протестирована для экспериментов…
 0x742/noia
Веб-инструмент для просмотра песочниц мобильных приложений, предварительного просмотра баз данных SQLite и бинарных файлов, а также загрузки данных…
 azizaltuntas/network-analysis-tools
Набор инструментов для анализа Pcap (файлов захвата) (v.1)
 blacksnufkin/invoke-dumpmdeconfig
PowerShell-скрипт для дампа конфигурации Microsoft Defender, истории защиты и истории защиты Exploit Guard (права администратора не требуются)
 packetsifter/packetsiftertool
PacketSifter — это инструмент/скрипт, предназначенный для помощи аналитикам в фильтрации захвата пакетов (pcap) для поиска значимого трафика.…
 scalabli/sashay
Sashay — автоматический установщик полезных инструментов.
 0x48piraj/incarcero
Incarcero — это инструмент, который создаёт виртуальные машины (VMs), предварительно настроенные с инструментами анализа вредоносных программ и…
 tstillz/webshell-analyzer
Сканер и анализатор веб-шеллов.
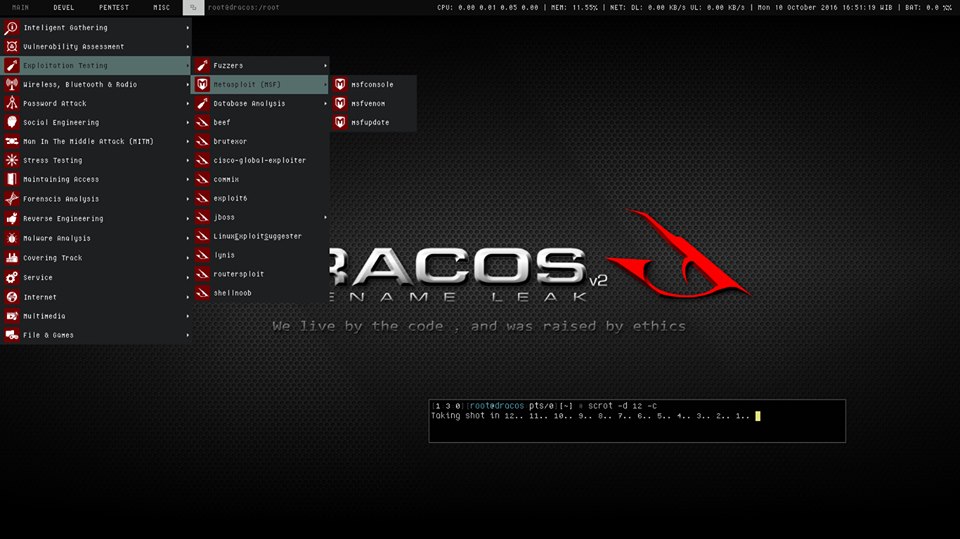 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) — это индонезийская операционная система Linux.
 sandflysecurity/sandfly-entropyscan
Сканер энтропии для Linux для обнаружения упакованных или зашифрованных двоичных файлов, связанных с вредоносным ПО. Находит вредоносные файлы и…
 opensourcemalware/polinrider
Техническое досье на атаку на цепочку поставок PolinRider, связанную с КНДР, с описанием внедрения обфусцированного JS-пейлоада, манипуляций с…
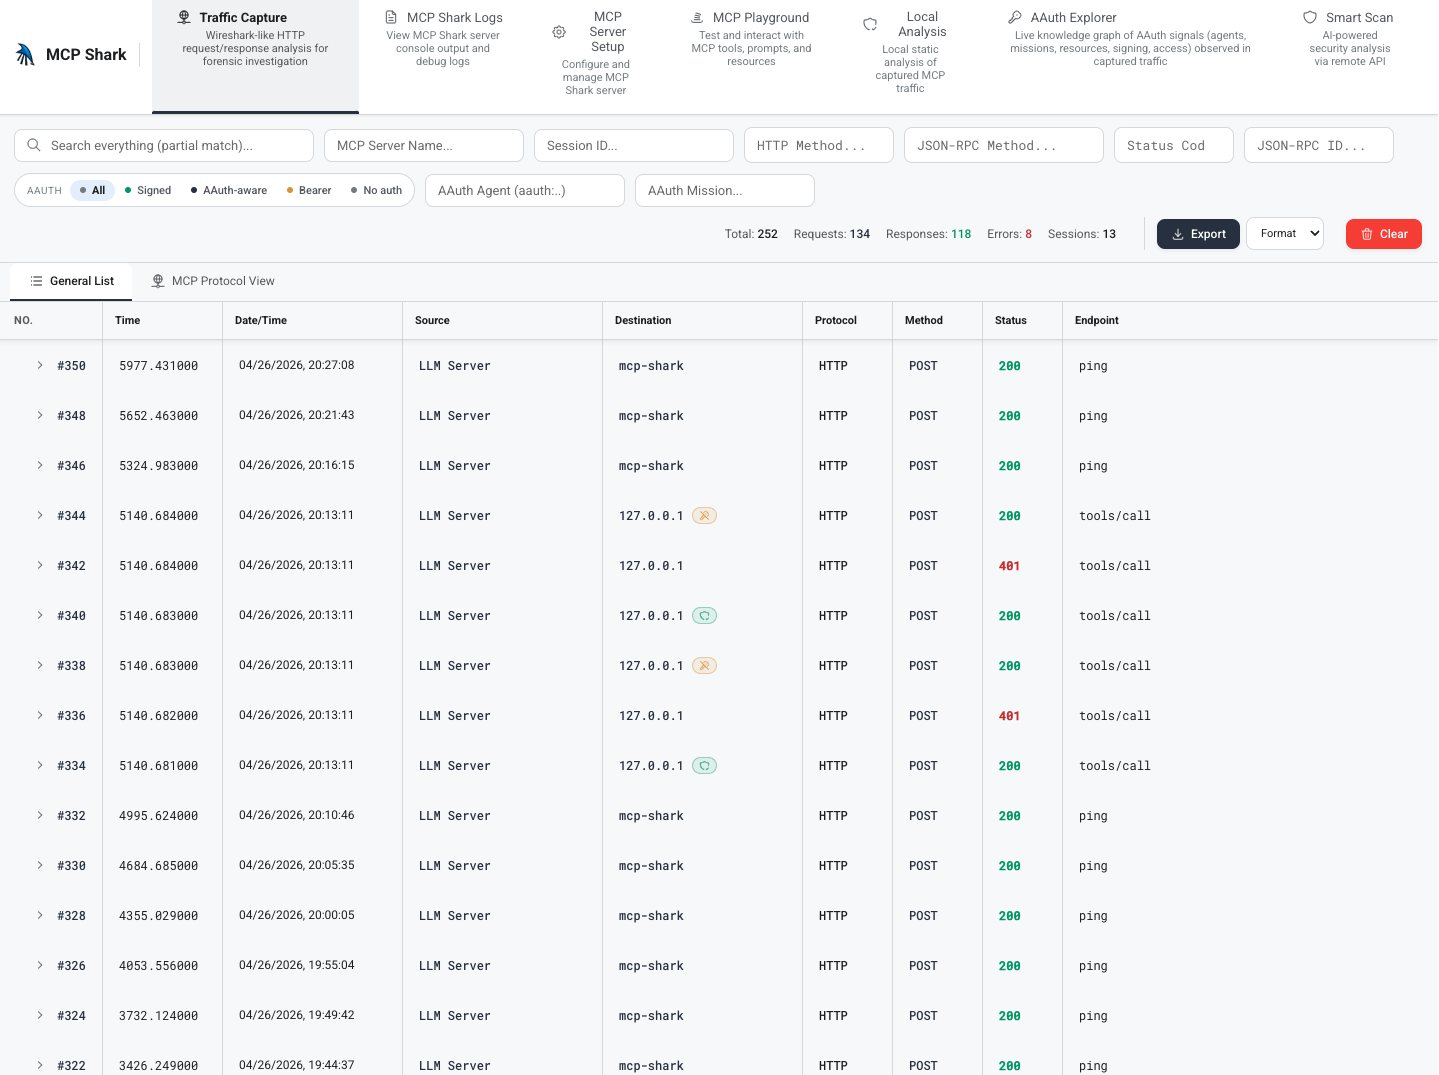 mcp-shark/mcp-shark
Криминалистический анализ коммуникаций Model Context Protocol в стиле Wireshark Захватывайте, просматривайте и расследуйте все HTTP-запросы и ответы…
 alex-cart/leaf
Фреймворк для сбора цифровых доказательств в Linux
 jschicht/extractusnjrnl
Инструмент для извлечения $UsnJrnl из NTFS тома
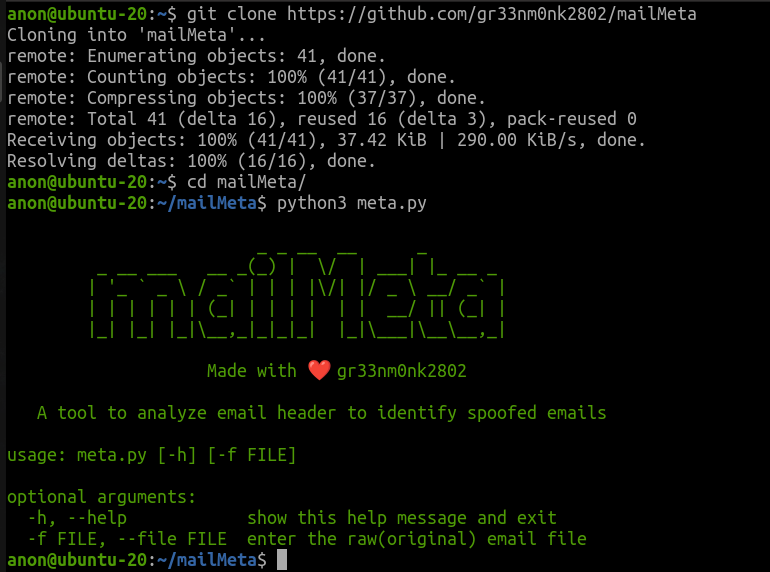 gr33nm0nk2802/mailmeta
Криминалистический инструмент, помогающий в расследовании поддельных электронных писем на основе заголовков писем.
 adamwhitehat/judge-jury-and-executable
Инструмент для сканирования файловой системы с целью судебного анализа и поиска угроз. Сканирует файловые системы на уровне MFT и ОС, сохраняет…
 jfarley248/meat
Этот набор инструментов предназначен для помощи специалистам по криминалистике в проведении различных видов изъятий данных с устройств iOS.








