Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
mailMeta — Криминалистический инструмент, помогающий в расследовании поддельных электронных писем на основе заголовков писем. | Kitploit
Инструменты/GitHubGitHub/gr33nm0nk2802/mailmeta
OSINT (Разведка открытых источников)Инструменты фишингаФорензикаЦифровая криминалистикаБезопасность Электронной Почты
GitHubgr33nm0nk2802/mailmeta

mailMeta

Криминалистический инструмент, помогающий в расследовании поддельных электронных писем на основе заголовков писем.

Репозиторий
17527415 лет назадПроверено Kitploit
Поделиться

                  logo
                   Stars Category License: MIT Pull Requests Py Version Demo Youtube
                  Криминалистический инструмент для упрощения анализа заголовков электронных писем, помогающий быстро выявить атакующего.

Содержание

  • О mailMeta
  • Установка
  • Использование
    • Linux
    • Windows
  • Демонстрация
  • Вклад
  • Вдохновение
  • FAQ
  • Лицензия

О mailMeta

  • Что такое mailMeta?

mailMeta — это криминалистический инструмент на Python, который анализирует заголовки электронных писем из файла и извлекает важную информацию для определения легитимности письма.

  • Каковы преимущества использования mailMeta?

Вы когда-нибудь слышали о взломе электронной почты или сложных киберпреступлениях, когда поддельное письмо отправляется жертве, и жертва доверяет этому письму на основе адреса, который на самом деле является фальшивым? Такие письма содержат вредоносные ссылки, которые могут быть использованы для извлечения информации или установки вредоносного ПО или бэкдоров на ваше устройство. Чтобы избежать этого, mailMeta приходит на помощь.

Здесь я добавил инструкции, как скачать письмо из файла и передать его исполняемому файлу mailMeta. Затем он анализирует заголовки и сообщает вам, является ли письмо подлинным. Если вы подозреваете какое-либо письмо, обязательно проверьте его здесь. В большинстве случаев это может вас спасти. Если у кого-то есть идеи/обновления, не стесняйтесь открыть issue или создать pull request.

  • Какую информацию раскрывает mailMeta?

mailMeta анализирует следующие заголовки:

  • Message-ID
  • SPF-Record
  • DKIM-Record
  • DMARC-Record
  • Обнаружение поддельных писем на основе вышеуказанных заголовков
  • IP-адрес отправителя
  • Провайдер услуг, использованный для отправки письма
  • Content-Type
  • Дата и время
  • Тема
  • Почему важно проверять такие параметры?
    • Фишинг в ONGC В интернете можно найти много других подобных случаев, связанных с киберпреступлениями по электронной почте.

Установка

У вас есть два способа использования mailMeta. Вы можете скачать репозиторий с GitHub и запустить файл meta.py из командной строки. Убедитесь, что у вас установлены все необходимые зависимости, включая Python3. Также вы можете запустить отдельные исполняемые файлы. Это для тех, у кого мало технических знаний.


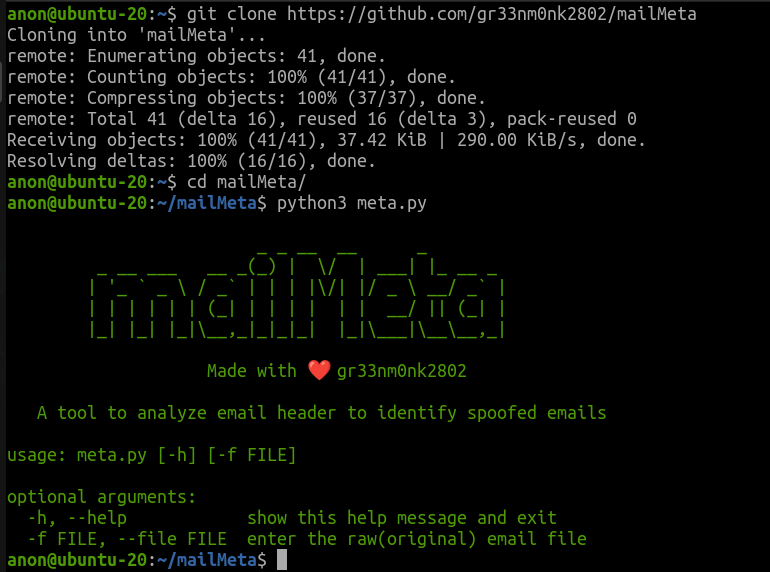
1. Клонируйте репозиторий
  git clone https://github.com/gr33nm0nk2802/mailMeta
  1. Запуск из файла meta.py
  cd mailMeta
  python3 meta.py

git-clone

Кроме того, вы можете напрямую скачать исполняемый файл из Релизов и использовать их.

Использование


Независимо от того, используете ли вы Windows или Linux, сначала скачайте исходные метаданные письма с помощью опции show original / view raw / download original.

Затем передайте файл eml исполняемому файлу.

Это демонстрация того, как скачать письмо. Вы должны найти что-то подобное.
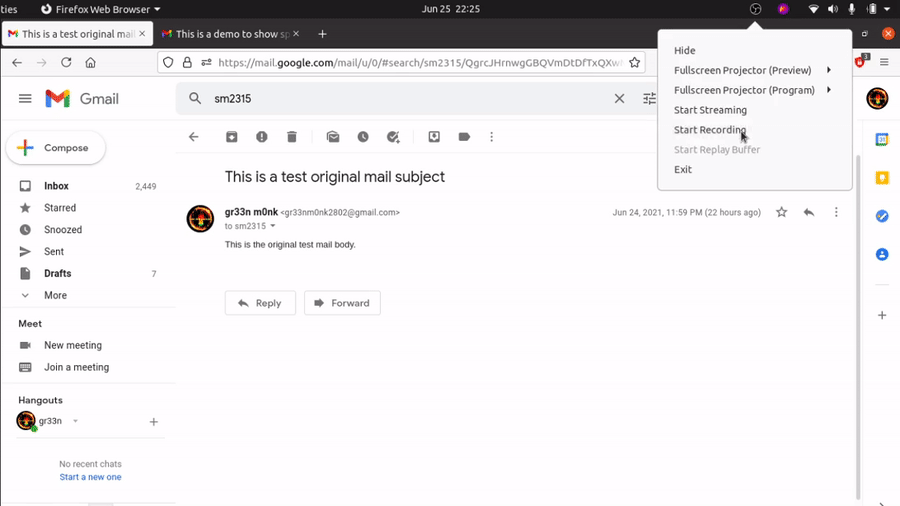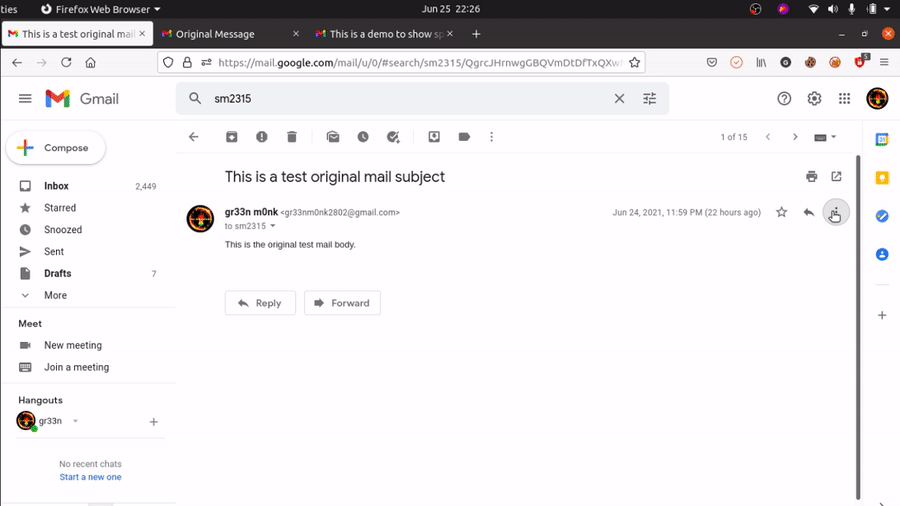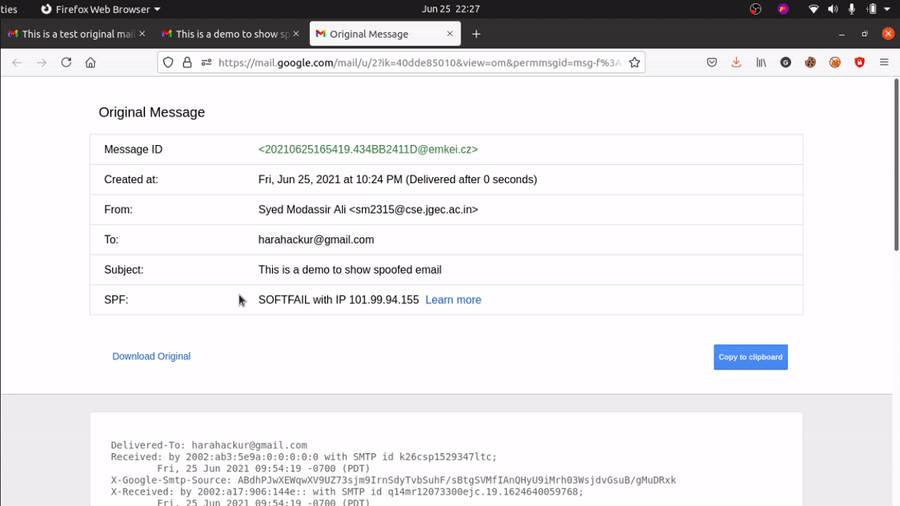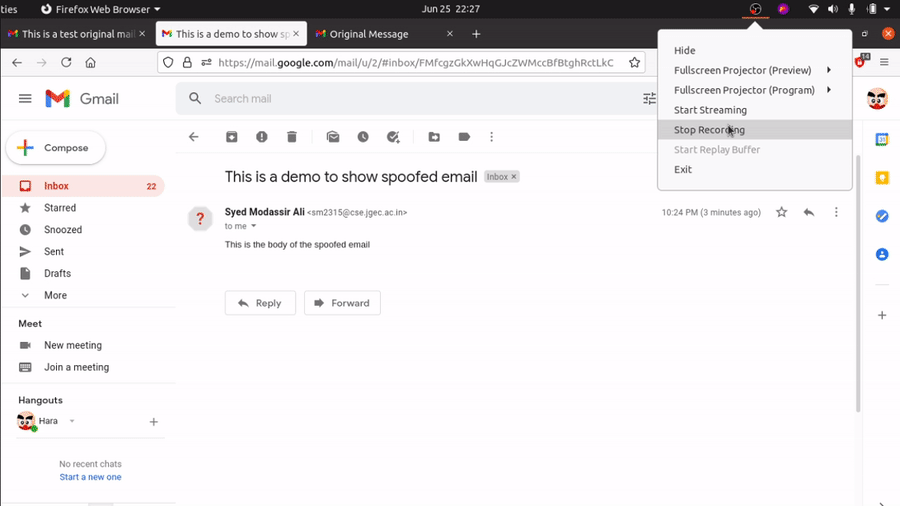
mail-download

Linux

  1. Используйте meta.py из клонированного репозитория (требуется Python)
python3 meta.py -f message.eml

metapy-linux

или

  1. Скачайте исполняемый файл meta для Linux и дайте ему права на выполнение. Затем передайте файл eml предварительно скомпилированному бинарнику (зависимости не требуются).
wget https://github.com/gr33nm0nk2802/mailMeta/releases/download/1.0.0/meta
chmod +x meta
meta -f message.eml

meta-linux

Windows

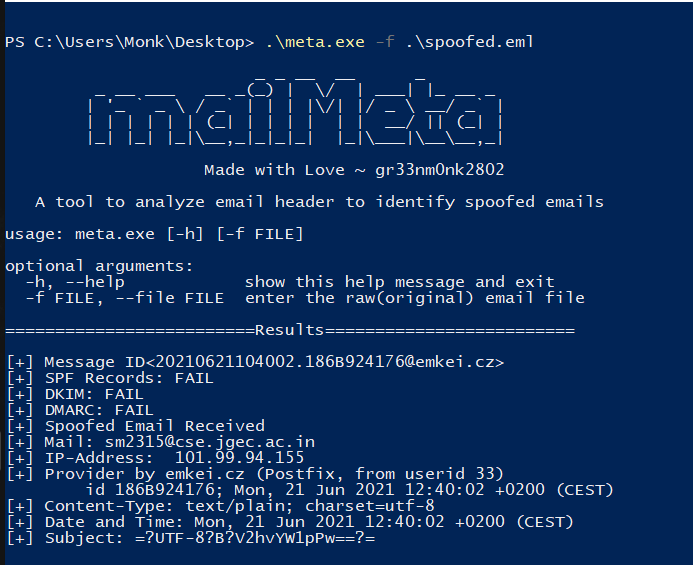
  1. Запуск предварительно скомпилированного бинарника, скачанного со страницы релизов (зависимости не требуются).
meta.exe -f .\message.eml

win-meta-exe


или

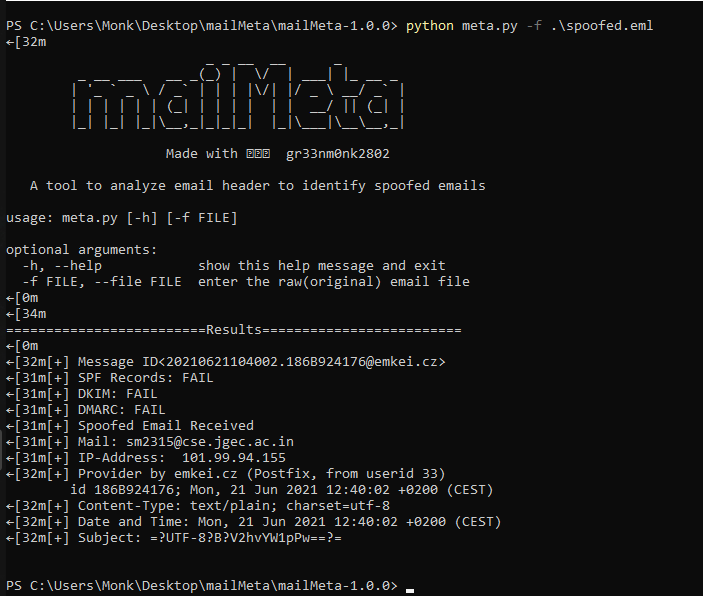
  1. Запуск из клонированного репозитория (требуется Python)
python3 meta.py -f message.eml

win-meta-py

Демонстрация

Это пример демонстрации, объясняющей все процедуры. Сначала показаны шаги для работы в Linux, затем шаги для Windows на случай, если вы застряли.

demo-gif

Вклад

Вклад и pull request'ы для этого проекта очень приветствуются.

Вдохновение

Этот проект был создан в рамках GPCSSIP 2021 под руководством Rakshit Tandon для помощи в обнаружении поддельных писем и их отслеживании.

FAQ

Какова точность этого инструмента? Этот инструмент просто читает необработанные данные загруженного письма.

Лицензия

Этот проект распространяется под лицензией MIT.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →