
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Форензика — Страница 12 | Kitploit
Категории

Форензика

Инструменты цифровой форензики, сбора доказательств, анализа временной шкалы и расследования инцидентов.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5 месяцев назад
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k3 дней назад
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k11 дней назад
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k2 ч 26 мин назад
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k11 дней назад
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k10 ч 25 мин назад
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k8 дней назад
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5k3 дней назад
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2303 дней назад
avml preview#10

avml

GitHubmicrosoft/avml
1.1k3 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
931 результатов
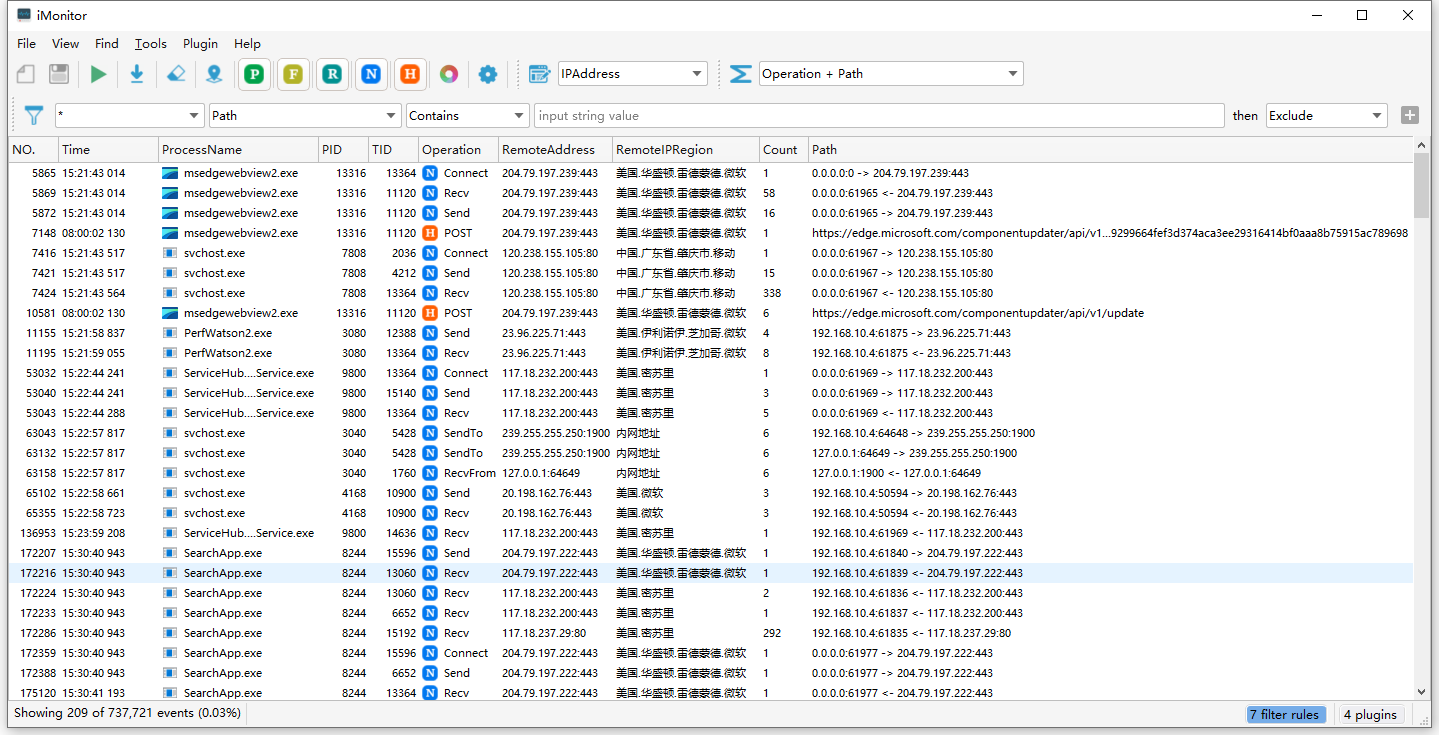
iMonitor preview

iMonitor

GitHubwecooperate/imonitor

Система мониторинга и анализа поведения конечных точек для процессов, файлов, реестра и сетей. Поддерживает скрипты, расширения и плагины для анализа…
reverse-engineeringforensicsmalware-analysis+1
8331 год назад
ngrep preview

ngrep

GitHubjpr5/ngrep

ngrep — это аналог GNU grep, применённый к сетевому уровню. Это инструмент на основе PCAP, который позволяет задать расширенное регулярное или…

packet-sniffing-analysisnetwork-mappingforensics+3
1.0k8 месяцев назад
ir-rescue preview

ir-rescue

GitHubdiogo-fernan/ir-rescue

Скрипт Windows Batch и скрипт Unix Bash для всестороннего сбора данных судебной экспертизы хоста во время реагирования на инциденты.

disk-forensicsmemory-forensicsnetwork-forensics+6
4895 лет назад
ntfstool preview

ntfstool

GitHubthewhiteninja/ntfstool

Форензический инструмент для NTFS (parser, mft, bitlocker, удаленные файлы)
disk-forensicsencryption-decryption-toolsvulnerability-analysis+3
6203 месяцев назад
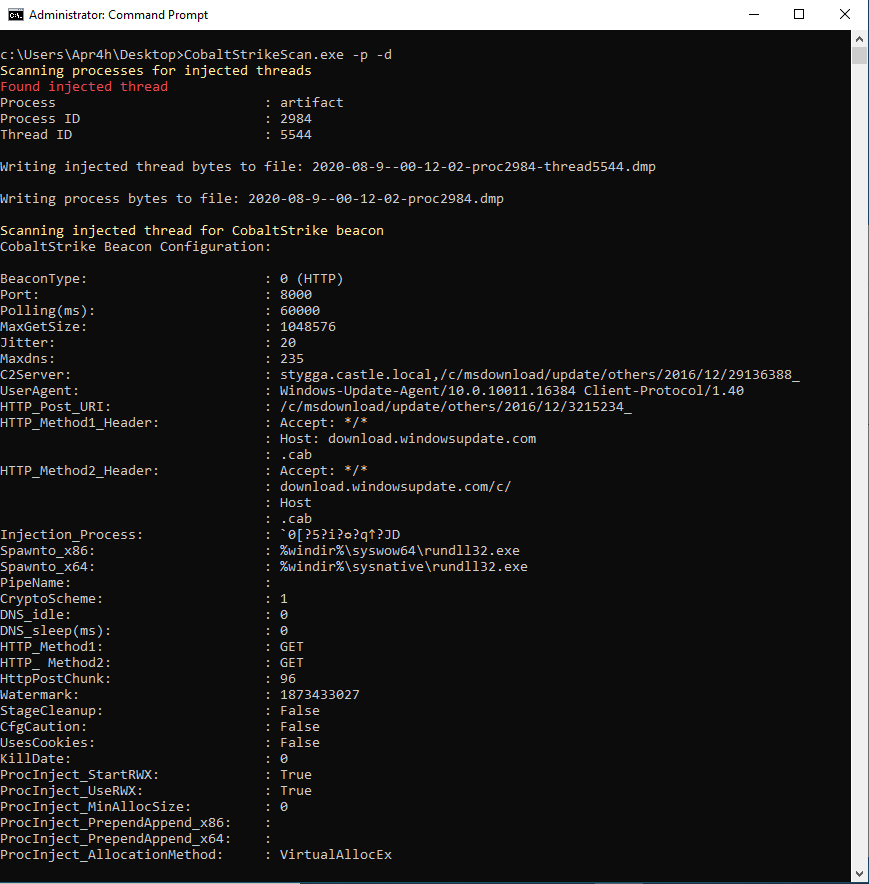
CobaltStrikeScan preview

CobaltStrikeScan

GitHubapr4h/cobaltstrikescan

Сканировать файлы или память процессов на наличие CobaltStrike beacons и разбирать их конфигурацию
defensive-toolsioc-managementmemory-forensics+4
9195 лет назад
Android-Disassembler preview

Android-Disassembler

GitHubyhs0602/android-disassembler

Дисассемблируйте ЛЮБЫЕ файлы, включая .so (NDK, JNI), Windows PE (EXE, DLL, SYS и т.д.), бинарные файлы Linux, библиотеки и любые другие файлы, такие…

android-securityreverse-engineeringdebuggers+4
7097 месяцев назад
androidqf preview

androidqf

GitHubmvt-project/androidqf

androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…
android-securityforensicsmobile-forensics+4
2303 дней назад
Hunt-Sleeping-Beacons preview

Hunt-Sleeping-Beacons

GitHubtheflink/hunt-sleeping-beacons

Сканер стека вызовов, который идентифицирует IOCs распакованных или внедренных C2-агентов путем анализа поведения бездействующего потока,…
defensive-toolsmemory-forensicsforensics+3
6789 месяцев назад
keepass-password-dumper preview

keepass-password-dumper

GitHubvdohney/keepass-password-dumper

Оригинальный PoC для CVE-2023-32784
memory-forensicspassword-attacksvulnerability-analysis+3
6513 лет назад
operative-framework preview

operative-framework

GitHubgraniet/operative-framework

operative framework — это написанный на Rust OSINT-фреймворк для расследований. Вы можете взаимодействовать с несколькими целями, выполнять несколько…

osintreconnaissanceforensics+1
7492 лет назад
TCPViewer preview

TCPViewer

GitHubproxymanapp/tcpviewer

Лучшее приложение для macOS, позволяющее видеть каждый пакет сети на вашем Mac. Альтернатива Wireshark.
packet-sniffing-analysisnetwork-forensicsforensics+3
627 дней назад
email-header-analyzer preview

email-header-analyzer

GitHubcyberdefenders/email-header-analyzer

Анализатор заголовков E-Mail
osintforensicsinformation-gathering+2
6986 лет назад
Nightingale preview

Nightingale

GitHubrajanagori/nightingale

Nightingale Docker for Pentesters — это полноценная контейнеризированная среда Docker, разработанная для тестирования на проникновение и оценки…

osintpenetration-testing-frameworksvulnerability-scanners+7
3151 месяц назад
IPA preview

IPA

GitHubseekbytes/ipa

GUI-анализатор для глубокого изучения PDF-файлов. Обнаруживайте вредоносные полезные нагрузки, понимайте связи между объектами и извлекайте ключевую…
defensive-toolsstatic-analysisvulnerability-analysis+6
8832 лет назад
krakenhashes preview

krakenhashes

GitHubzerkereod/krakenhashes

Распределенная платформа для подбора паролей, координирующая агенты GPU/CPU через Hashcat для высокоскоростного восстановления хэшей, с управлением…

password-crackingexploitationhash-analysis+4
4023 дней назад
etl2pcapng preview

etl2pcapng

GitHubmicrosoft/etl2pcapng

Утилита, которая преобразует файл .etl, содержащий захват сетевых пакетов Windows, в формат .pcapng.
packet-sniffing-analysisnetwork-forensicsforensics+2
7351 год назад
peframe preview

peframe

GitHubguelfoweb/peframe

PEframe — это инструмент с открытым исходным кодом для статического анализа вредоносных программ в формате Portable Executable и вредоносных…

static-analysisvulnerability-analysisreverse-engineering+2
6285 лет назад
nightHawkResponse preview

nightHawkResponse

GitHubbiggiesmallsag/nighthawkresponse

Фреймворк реагирования на инциденты и форензики

disk-forensicsioc-managementreconnaissance+7
6076 лет назад
Назад1…111213…52Вперёд







