
 #1
Инструменты извлечения, распаковки, эмуляции, обнаружения уязвимостей и бинарного анализа прошивок.
Рекомендация Kitploit
 jaydcarlson/c2-printf
Вывод сообщений трассировки через соединение отладчика Silicon Labs C2
 keowu/sjcam
Реверс-инжиниринг и кастомная прошивка для IoT-камер на базе Allwinner V3, включая парсеры прошивок, клиент AVIOCTRL и доказательство концепции…
 nccgroup/zipdefrag
Представлено на Recon Montreal 2018
 teutekeune/ibssloader
Инструментарий для исследования загрузки Linux на iPad mini 1 через checkm8, пропатченные iBSS/iBEC и пользовательские bare-metal пейлоады, включая…
 fans0n-fan/treck20-related
PoC для CVE-2020-11896 стека Treck TCP/IP и исследование активов устройств
 aureliusivan/ubl-itel-s23
Разблокировать загрузчик для Itel S23 (S665L) / Unisoc T606 с помощью CVE-2022-38694
 oscardagrach/cve-2019-5700
CVE-2019-5700
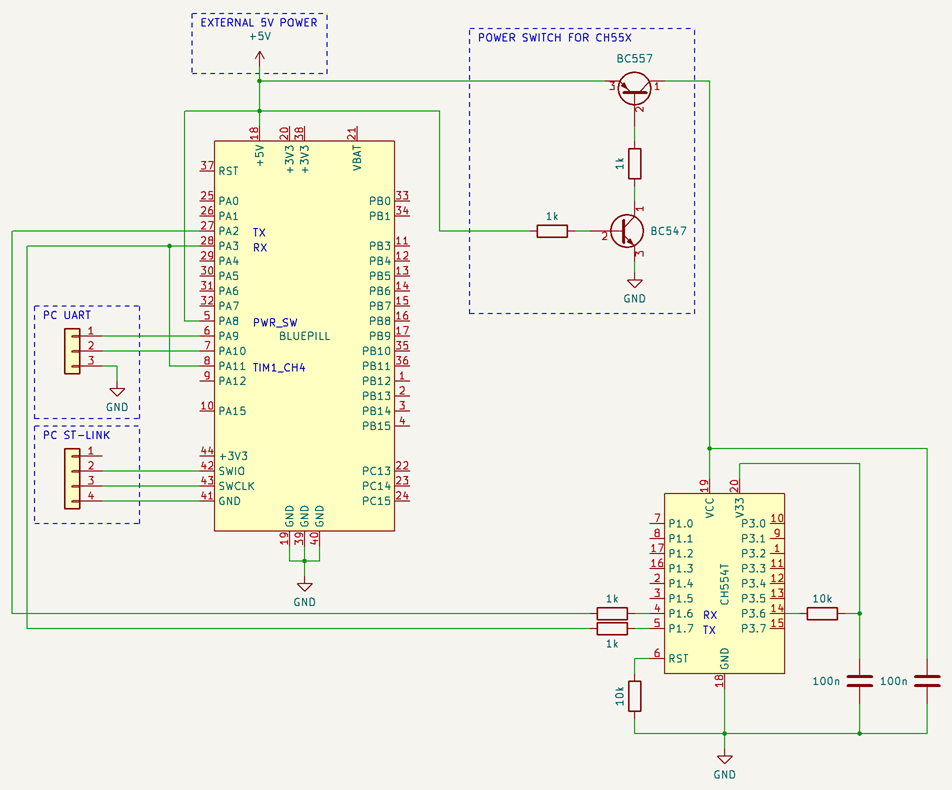 finngineering/ch55x_firmware_extractor
Экстрактор прошивки для микропроцессоров CH55x
 tangrs/cve-2026-1668-poc
Эксплойт Proof-of-concept для CVE-2026-1668.
 supermagnum/galdralag-firmware
Криптографическая платформа для Baochip-1x.
 seifallahhomrani1/cve-2023-0861-poc
Анализ и воспроизведение уязвимости внедрения команд (CVE-2023-0861) в NetModule Routers
 electr0sm0g/cve-2022-4510
Эксплойт для CVE-2022-4510, обеспечивающий удалённое выполнение команд в инструменте анализа прошивки Binwalk. Предоставляет proof-of-concept код для…
 wuyou6956-glitch/cve-2026-1668-poc
Эксплойт proof-of-concept для CVE-2026-1668 в прошивке коммутатора TP-Link, доставляющий MIPS-полезную нагрузку, которая даёт root-оболочку на…
 whoami-012/cve-2026-96515
Технический отчёт и аутентифицированный PoC reverse-shell для CVE-2026-96515 — уязвимости выполнения команд с правами root в обработчике импорта…
 20enderdude20/ghidra_v810_v830
Модуль описания процессора Ghidra для семейств NEC/Renesas v810 и v830.
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Инструментарий для неаутентифицированного удалённого выполнения кода.

 christophe.duvernois/usb-spy
Перехватывает и анализирует трафик USB Mass Storage на уровне блоков и файлов, эмулирует USB-устройства и поддерживает пользовательские заглушки…
 nccgroup/ghidra-mtk-loader
Загрузчик Ghidra для формата образа прошивки модема MediaTek md1img








