
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit

 voidsec/cve-2020-1472
Эксплойт-код для CVE-2020-1472 он же Zerologon
 mwielgoszewski/python-paddingoracle
Портативный API для эксплуатации padding oracle
 0xrootpls/fritter
Polymorphic shellcode generator for in-memory execution of EXE, DLL, .NET, VBScript, and JScript with per-output and per-build randomization for…
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 ivan-sincek/php-reverse-shell
PHP-шеллы, работающие на Linux OS, macOS и Windows OS.
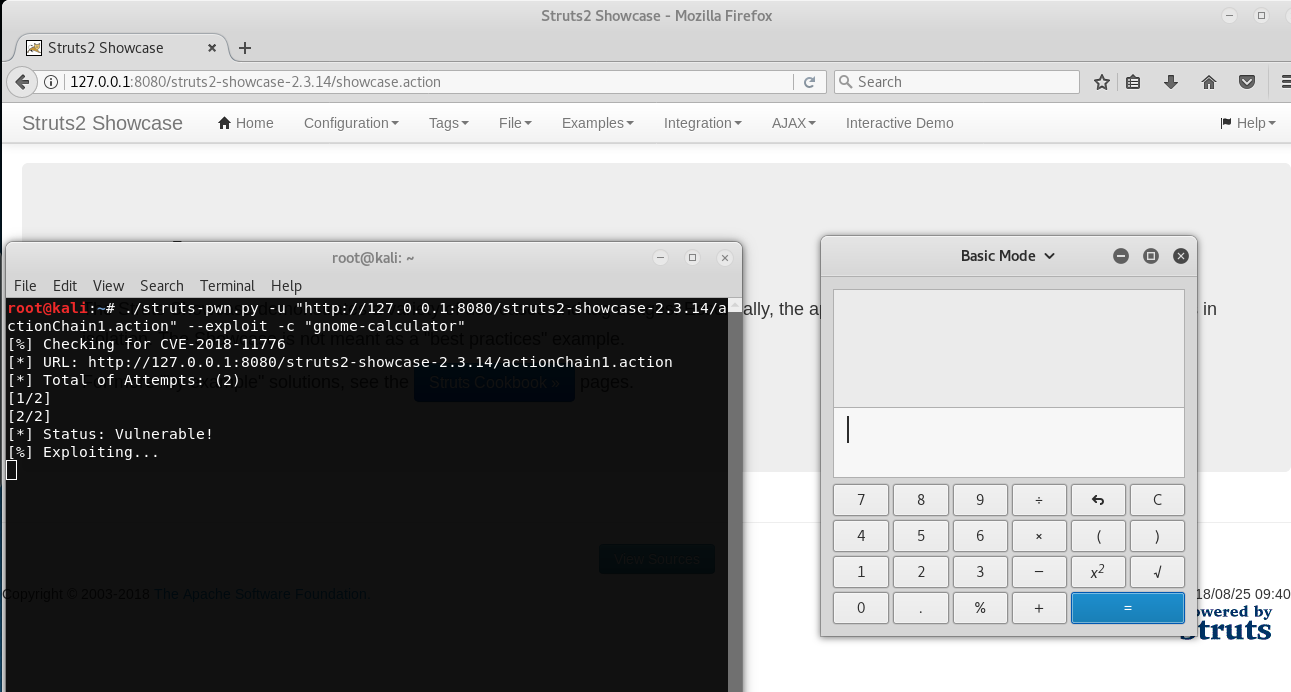 mazen160/struts-pwn_cve-2018-11776
Эксплойт для Apache Struts CVE-2018-11776
 whispergate/infraguard
InfraGuard — это прокси для перенаправления Command & Control и менеджер, который защищает вашу инфраструктуру Red Team от атрибуции угроз.
 leesh3288/cve-2023-4911
Эксплойт-концепт для CVE-2023-4911 (Looney Tunables), нацеленный на переполнение буфера в функции разбора GLIBC_TUNABLES в glibc для повышения…
 thewhiteh4t/flashsploit
Фреймворк эксплуатации HID-атак на базе ATtiny85
 r00t-3xp10it/trojanizer
Троянизация вашего пейлоада - автоматизация WinRAR (SFX) - на дистрибутивах Linux
 tgies/copy-fail-c
Кроссплатформенный порт на C уязвимости Copy Fail Linux LPE (CVE-2026-31431). Раскрыта 2026-04-29 компаниями Theori / Xint.
 joelgmsec/http-shell
Многоплатформенная обратная оболочка HTTP, предоставляющая интерфейс, похожий на оболочку, по протоколу HTTP, с возможностью загрузки и скачивания…
 patrowl/patrowlhears
PatrowlHears — Центр информации об уязвимостях / Эксплойты
 wofeiwo/webcgi-exploits
Многоязычные эксплойты для веб-CGI интерфейсов.
 sarabpal-dev/ionstack-s22u
CVE-2026-43499 полная цепочка эксплойтов для Samsung Galaxy S22 Ultra (ядро Android 5.10)
 dmontgomery40/pentest-mcp
НЕ для образовательных целей: MCP-сервер для профессиональных пентестеров, включающий поддержку STDIO/HTTP/SSE, а также nmap, go/dirbuster, nikto,…
 vi3t1/qq-tim-elevation
CVE-2023-34312
 horizon3ai/cve-2022-40684
Эксплоит PoC для CVE-2022-40684, затрагивающий Fortinet FortiOS, FortiProxy и FortiSwitchManager.








