
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit

 nccgroup/freddy
Автоматически выявляйте проблемы десериализации в приложениях Java и .NET с помощью активного и пассивного сканирования.
 gl4ssesbo1/nebula
Nebula — это облачный C2-фреймворк, который в настоящее время предлагает разведку, перечисление, эксплуатацию, пост-эксплуатацию в AWS, но всё ещё…
 robiot/rustcat
Rustcat(rcat) - Современный слушатель портов и реверсивная оболочка
 mcw0/dahuaconsole
Dahua Console, доступ к внутренней консоли отладки и/или другим исследованным функциям в устройствах Dahua. Не стесняйтесь вносить свой вклад в этот…
 nonamecoder/cve-2022-27254
Доказательство концепции, демонстрирующее RF-атаку повторного воспроизведения на систему дистанционного бесключевого доступа Honda (CVE-2022-27254) с…
 projectzeroindia/cve-2019-19781
Эксплойт удалённого выполнения кода для Citrix Application Delivery Controller и Citrix Gateway [ CVE-2019-19781 ]
 0x1ca3/adbnet
Инструмент, который позволяет искать уязвимые Android-устройства по всему миру и эксплуатировать их.
 opsxcq/exploit-cve-2017-7494
Эксплойт SambaCry и уязвимый контейнер (CVE-2017-7494)
 brompwnie/botb
Инструмент анализа и эксплуатации контейнеров для пентестеров и инженеров.
 nickcano/xenoscan
Открытый сканер памяти, написанный на C++
 gbonacini/cve-2016-5195
CVE-2016-5195 (Dirty COW) эксплойт, который модифицирует /etc/passwd для повышения привилегий и запуска root-оболочки на уязвимых ядрах Linux.

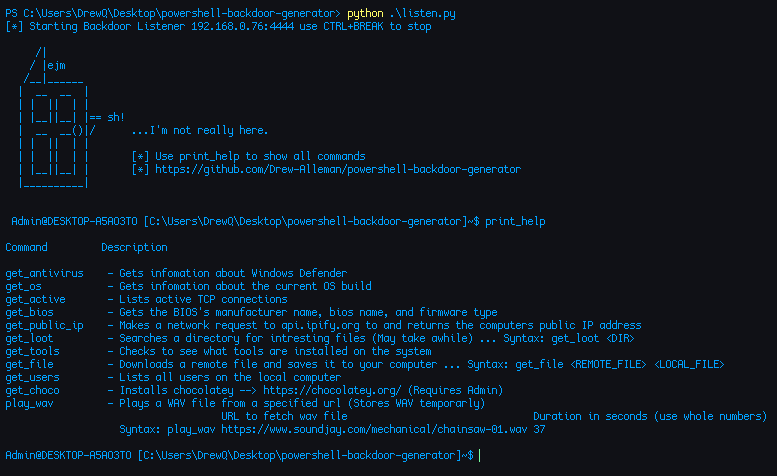 drew-alleman/powershell-backdoor-generator
Обратный бэкдор, написанный на PowerShell и обфусцированный с помощью Python. Он генерирует полезные нагрузки для популярных хакерских устройств,…
 fullhunt/spring4shell-scan
Полностью автоматизированный, надёжный и точный сканер для обнаружения уязвимостей Spring4Shell и Spring Cloud RCE.
 random-robbie/cve-2020-0688
cve-2020-0688
 koczkatamas/cve-2016-0051
# EoP (Win7) и BSoD (Win10) PoC для CVE-2016-0051 (MS-016)
 kh4sh3i/cve-2025-32463
Локальное повышение привилегий до root через Sudo chroot в Linux
 maldevel/gdog
Полнофункциональный бэкдор для Windows, использующий Gmail в качестве C&C-сервера








