
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit
 starseed12345/queststack
Разблокируйте загрузчик Meta Quest 1 и получите root-доступ с помощью GhostLock + CVE-2021-1931.
 uwugreed/cve-2025-55182-poc
Я знаю, что вы, скорее всего, пришли сюда с Hack the Box, и если так, то да, этот действительно работает.
 e4zyy/project-cve-2026-50751
IKEv1 VPN-сканеры, пытается использовать эксплойт обхода аутентификации Check Point, и включает функции сканирования внутренней сети и reverse-shell.
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python-фреймворк для эксплуатации CVE-2026-46339 с целью неаутентифицированного RCE на 9Router через MCP-мост, использующий временное шардирование и…
 k4pxd/cve-2022-46169
Cacti 1.2.22 — неаутентифицированная инъекция команд
 khashayarnzk/cve-2025-10952-ml-logger-afr
PoC для CVE-2025-10952 — ml-logger неаутентифицированное произвольное чтение файлов. CVSS 5.3
 machiavelliii/cve-2024-23897
Неаутентифицированный эксплойт произвольного чтения файлов для Jenkins CVE-2024-23897, с поддержкой HTTPS и CSRF-crumb для обхода усиленных…
 ipisav/fastjson-cve
Репродукционный проект для CVE-2026-16723, критической RCE-уязвимости в fastjson 1.2.68-1.2.83. Демонстрирует обход AutoType, JNDI-инъекцию и…
 horkimhab/cve-2023-27350-cve-2023-27351
Учебный proof-of-concept для цепочки RCE без аутентификации в PaperCut (CVE-2023-27350, CVE-2023-27351) со скриптами настройки и руководством по…
 e4zyy/project-cve-2026-33017
CVE-2026-33017 — Эксплойт неаутентифицированного удаленного выполнения кода (RCE) в Langflow
 i3it/cve-2026-18322
Анализ первопричины, пассивный чекер версий и лабораторный PoC для CVE-2026-18322 — неаутентифицированного повышения привилегий в WordPress-плагине…
 alt3kx/cve-2026-18963
Инструмент для обнаружения и проверки CVE-2026-18963 — обхода состояния reset-credentials в Keycloak. Выполняет определение версии, перечисление…
 fyyre/cve-2026-70463
Эксплойт proof-of-concept для CVE-2026-70463, нацеленный на уязвимость в rsync. Предназначен для исследовательских и образовательных целей, чтобы…
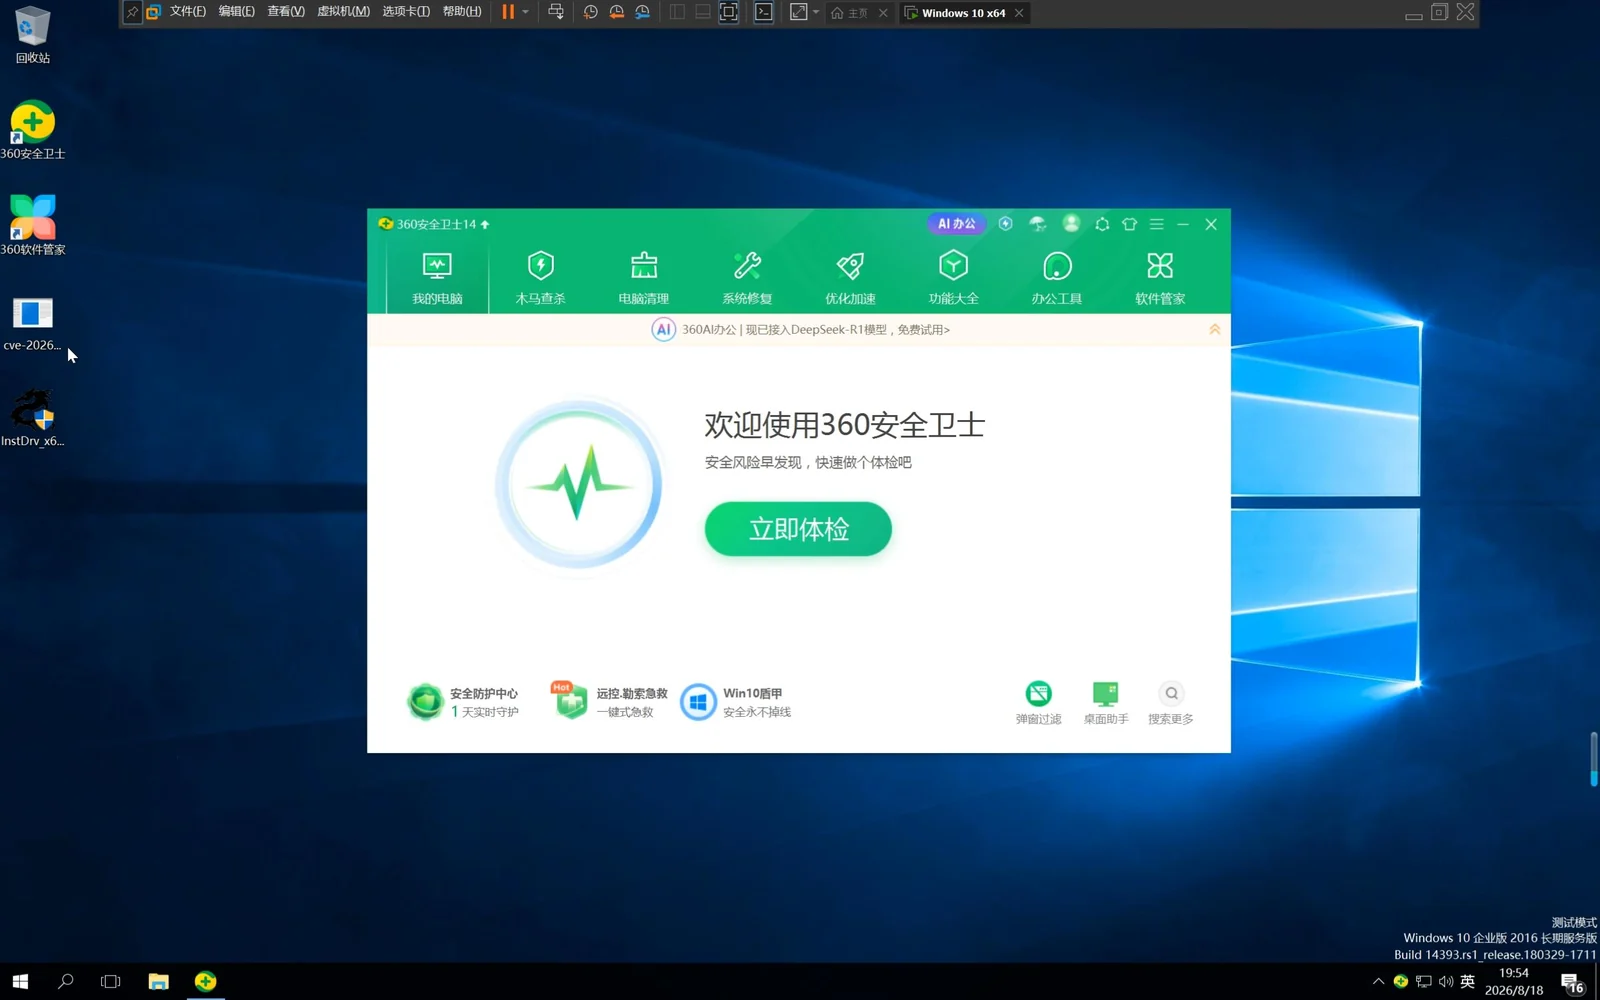 gongchuang1089/edrkiller
Используйте cve-2026-36425 killer edr, 360 can killer
 0vercl0k/wtf
Распределённый, управляемый покрытием кода, основанный на снимках фаззер для целей в пользовательском режиме и режиме ядра на Windows и Linux, с…
 rafabd1/cve-2026-75604-poc
Доказательство концепции эксплуатации для CVE-2026-75604 — неаутентифицированного удалённого выполнения кода в приложениях Next.js, размещённых на…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Полноценная цепочка эксплуатации для Android Chromium, объединяющая утечку информации CVE-2026-11057 и use-after-free CVE-2026-5281 для достижения…
 hideki233/cve-2025-3248-langflow-rce
Доказательство концепции эксплуатации CVE-2025-3248 — уязвимости удалённого выполнения кода без аутентификации в Langflow, демонстрирующей внедрение…








