
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit
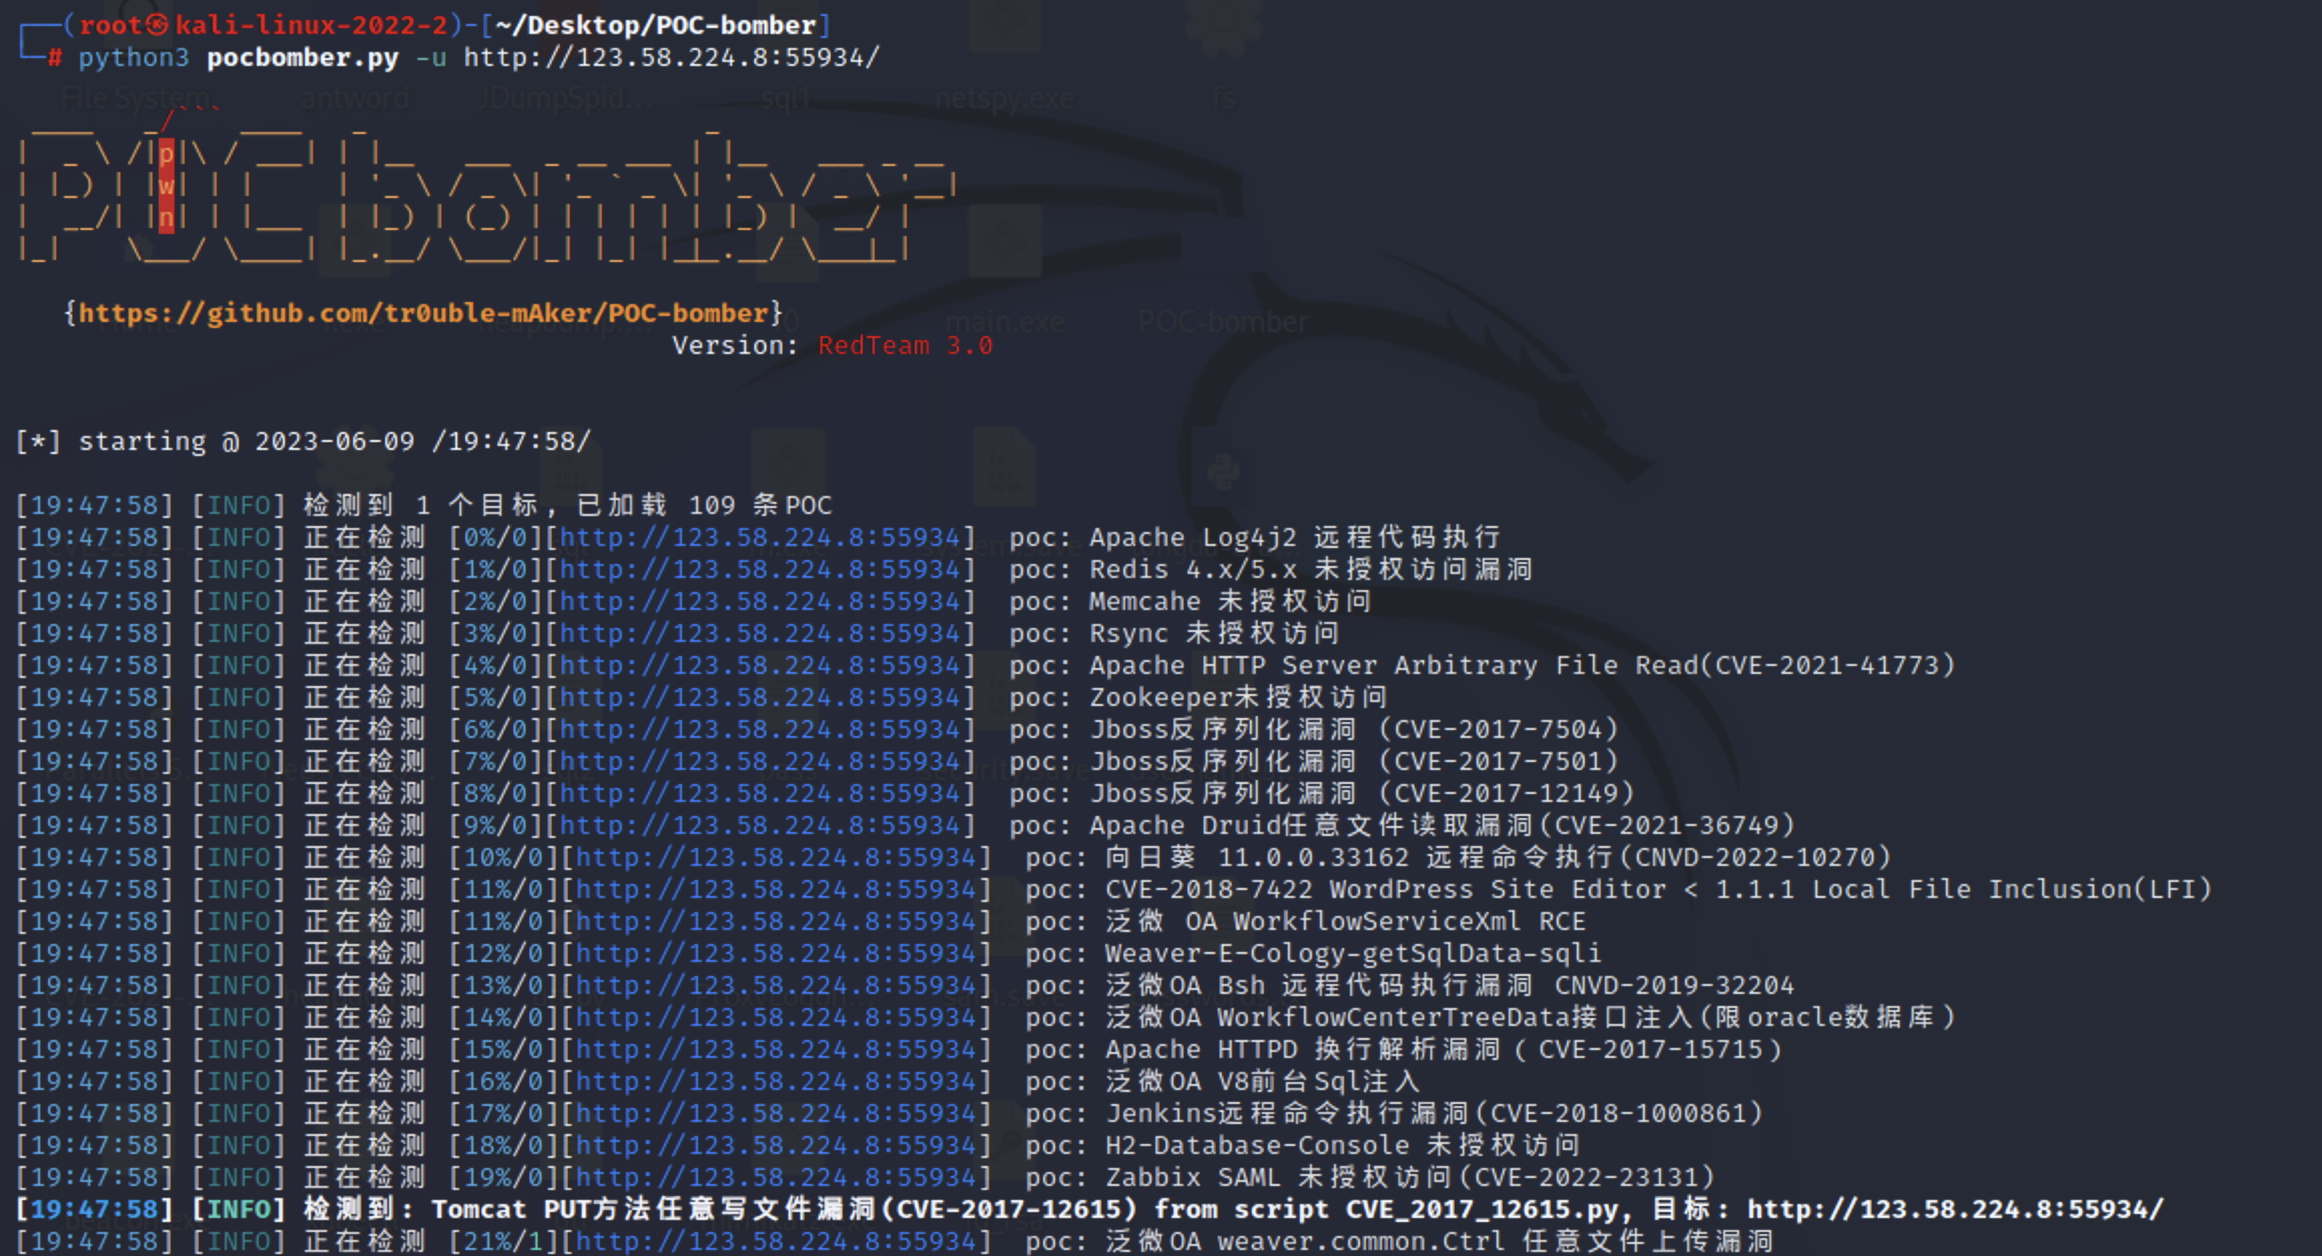
 tr0uble-maker/poc-bomber
Использование большого количества высокоопасных PoC/эксплойтов для быстрого получения доступа к целевому объекту, применяется для пентеста и быстрой…
 ascit31/dark-moon
Автономный ИИ-движок для пентеста — непрерывная наступательная безопасность в вебе, облаке, AD и Kubernetes. Агентные рассуждения + реальное…
 r00ts3c/ddos-rootsec
Изучите архив DDOS от RootSec, включающий сканеры высшего уровня, мощные ботнеты (Mirai & QBot) и другие их варианты, высокоэффективные эксплойты,…
 boku7/bokuloader
Доказательство концепции Cobalt Strike Reflective Loader, целью которого является воссоздание, интеграция и улучшение функций обхода защиты Cobalt…
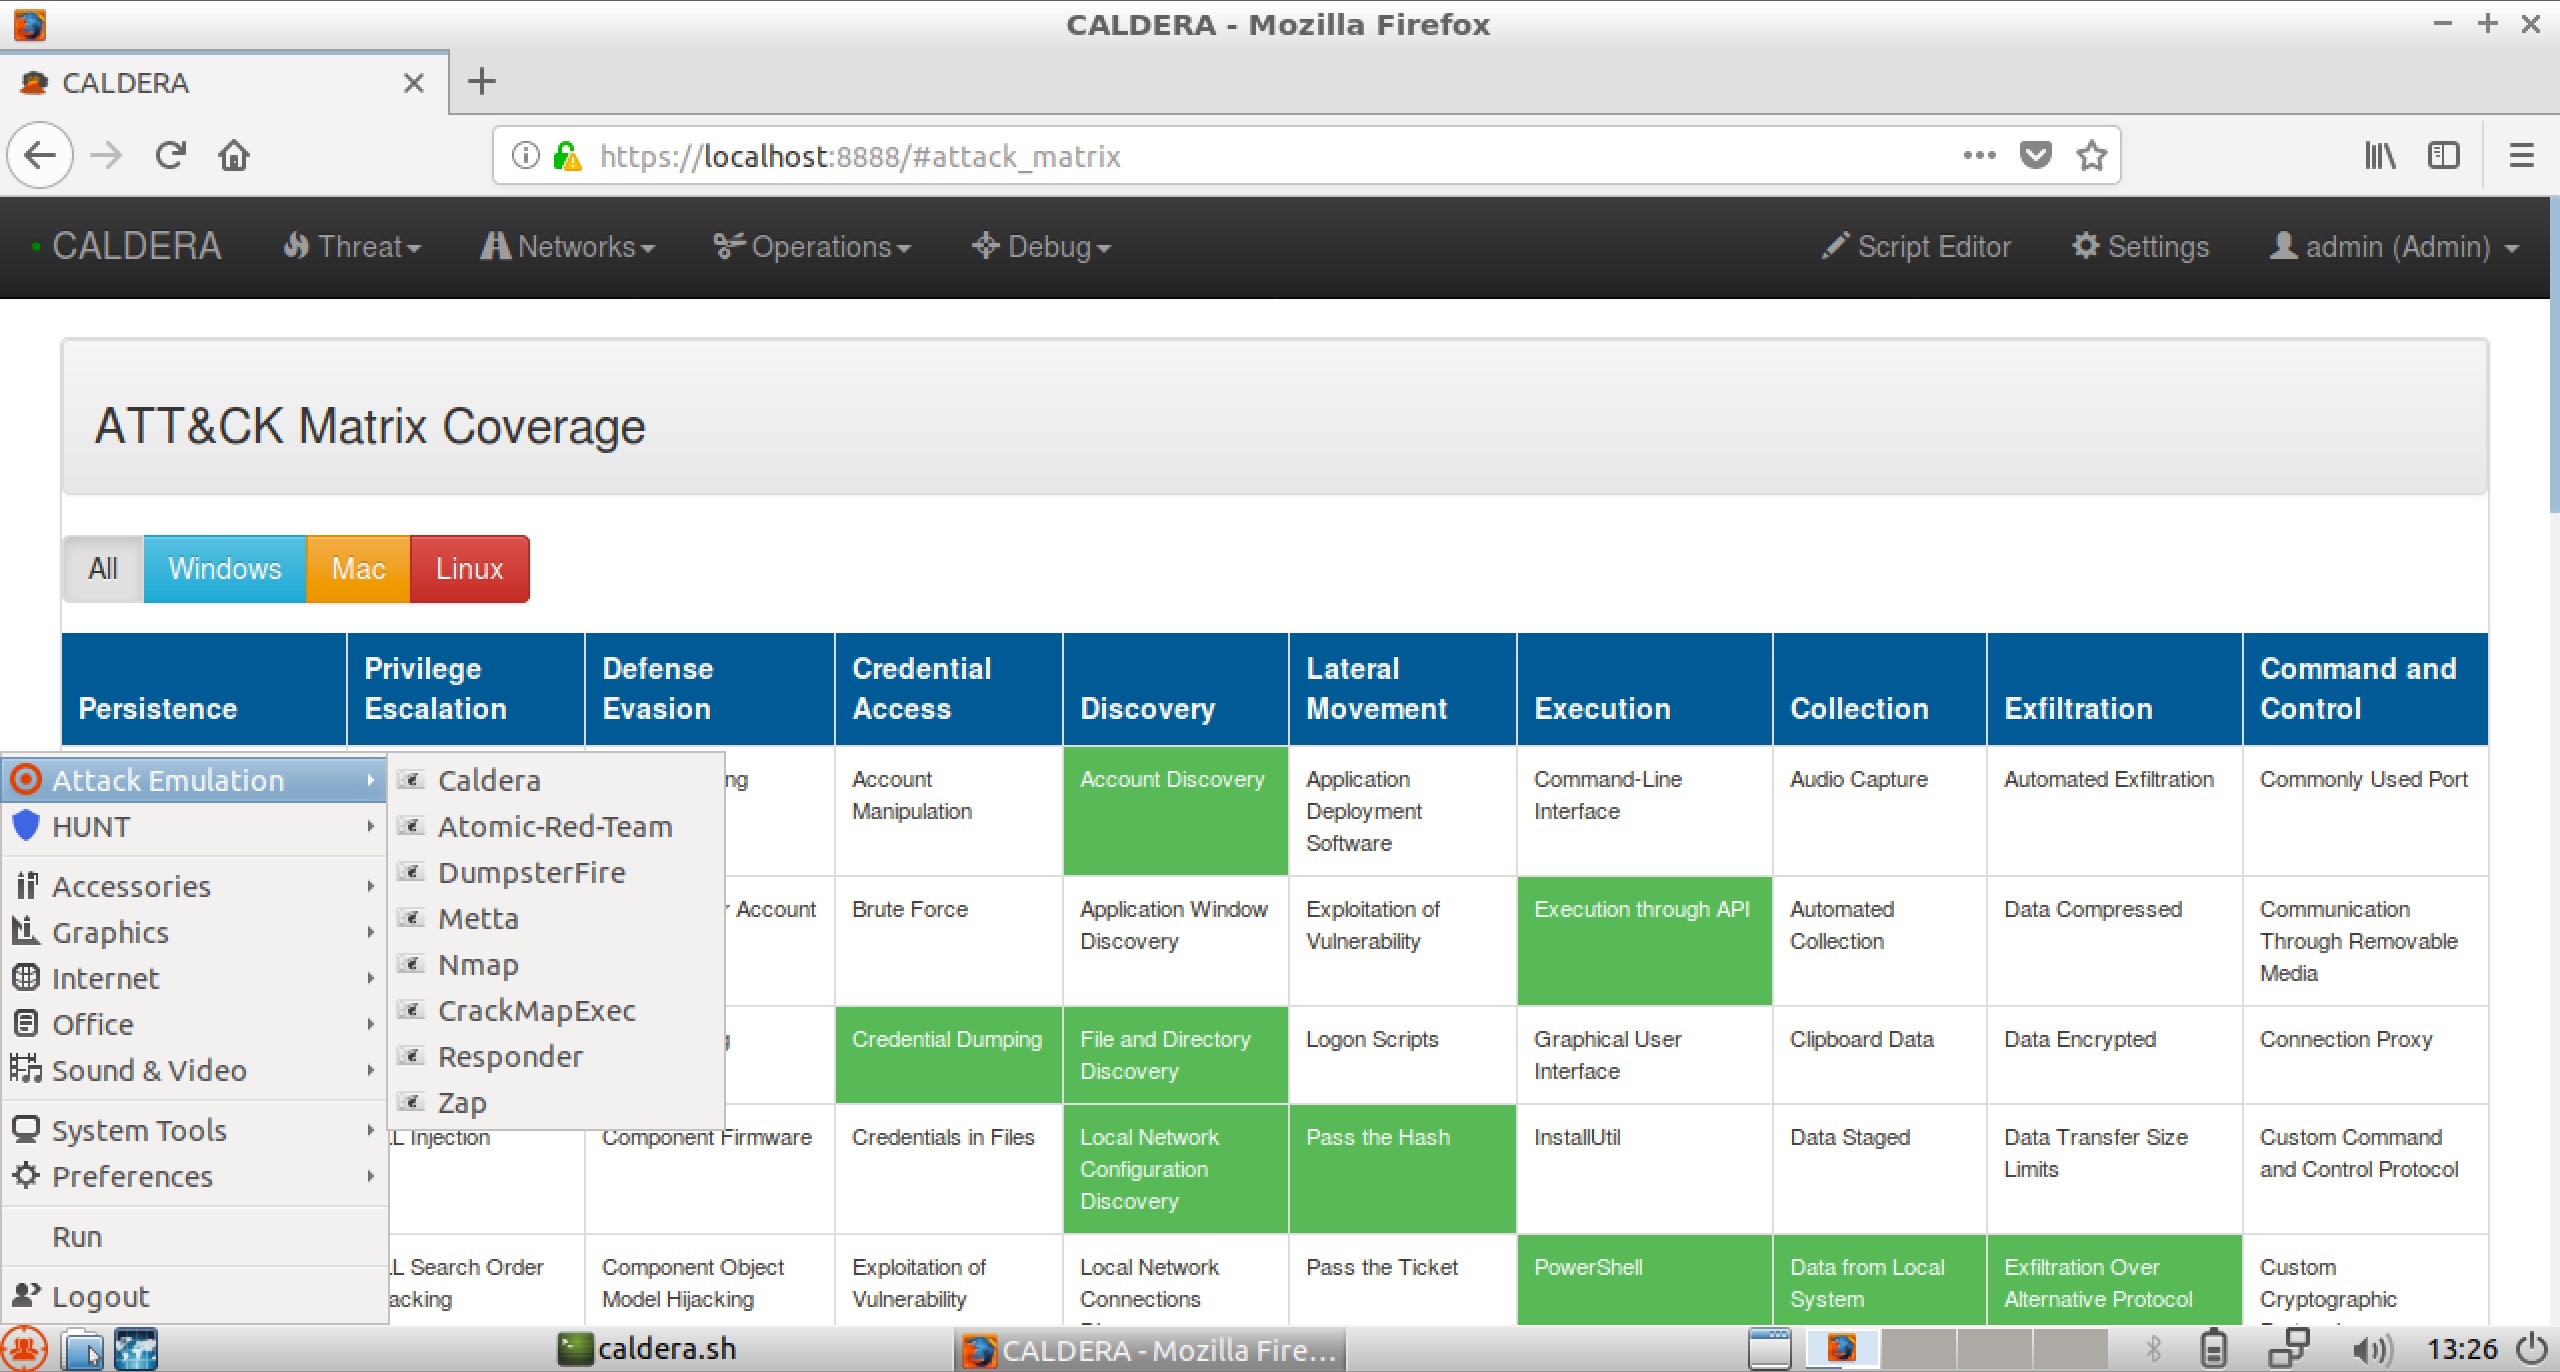 redhuntlabs/redhunt-os
Виртуальная машина для эмуляции действий противника и охоты за угрозами
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
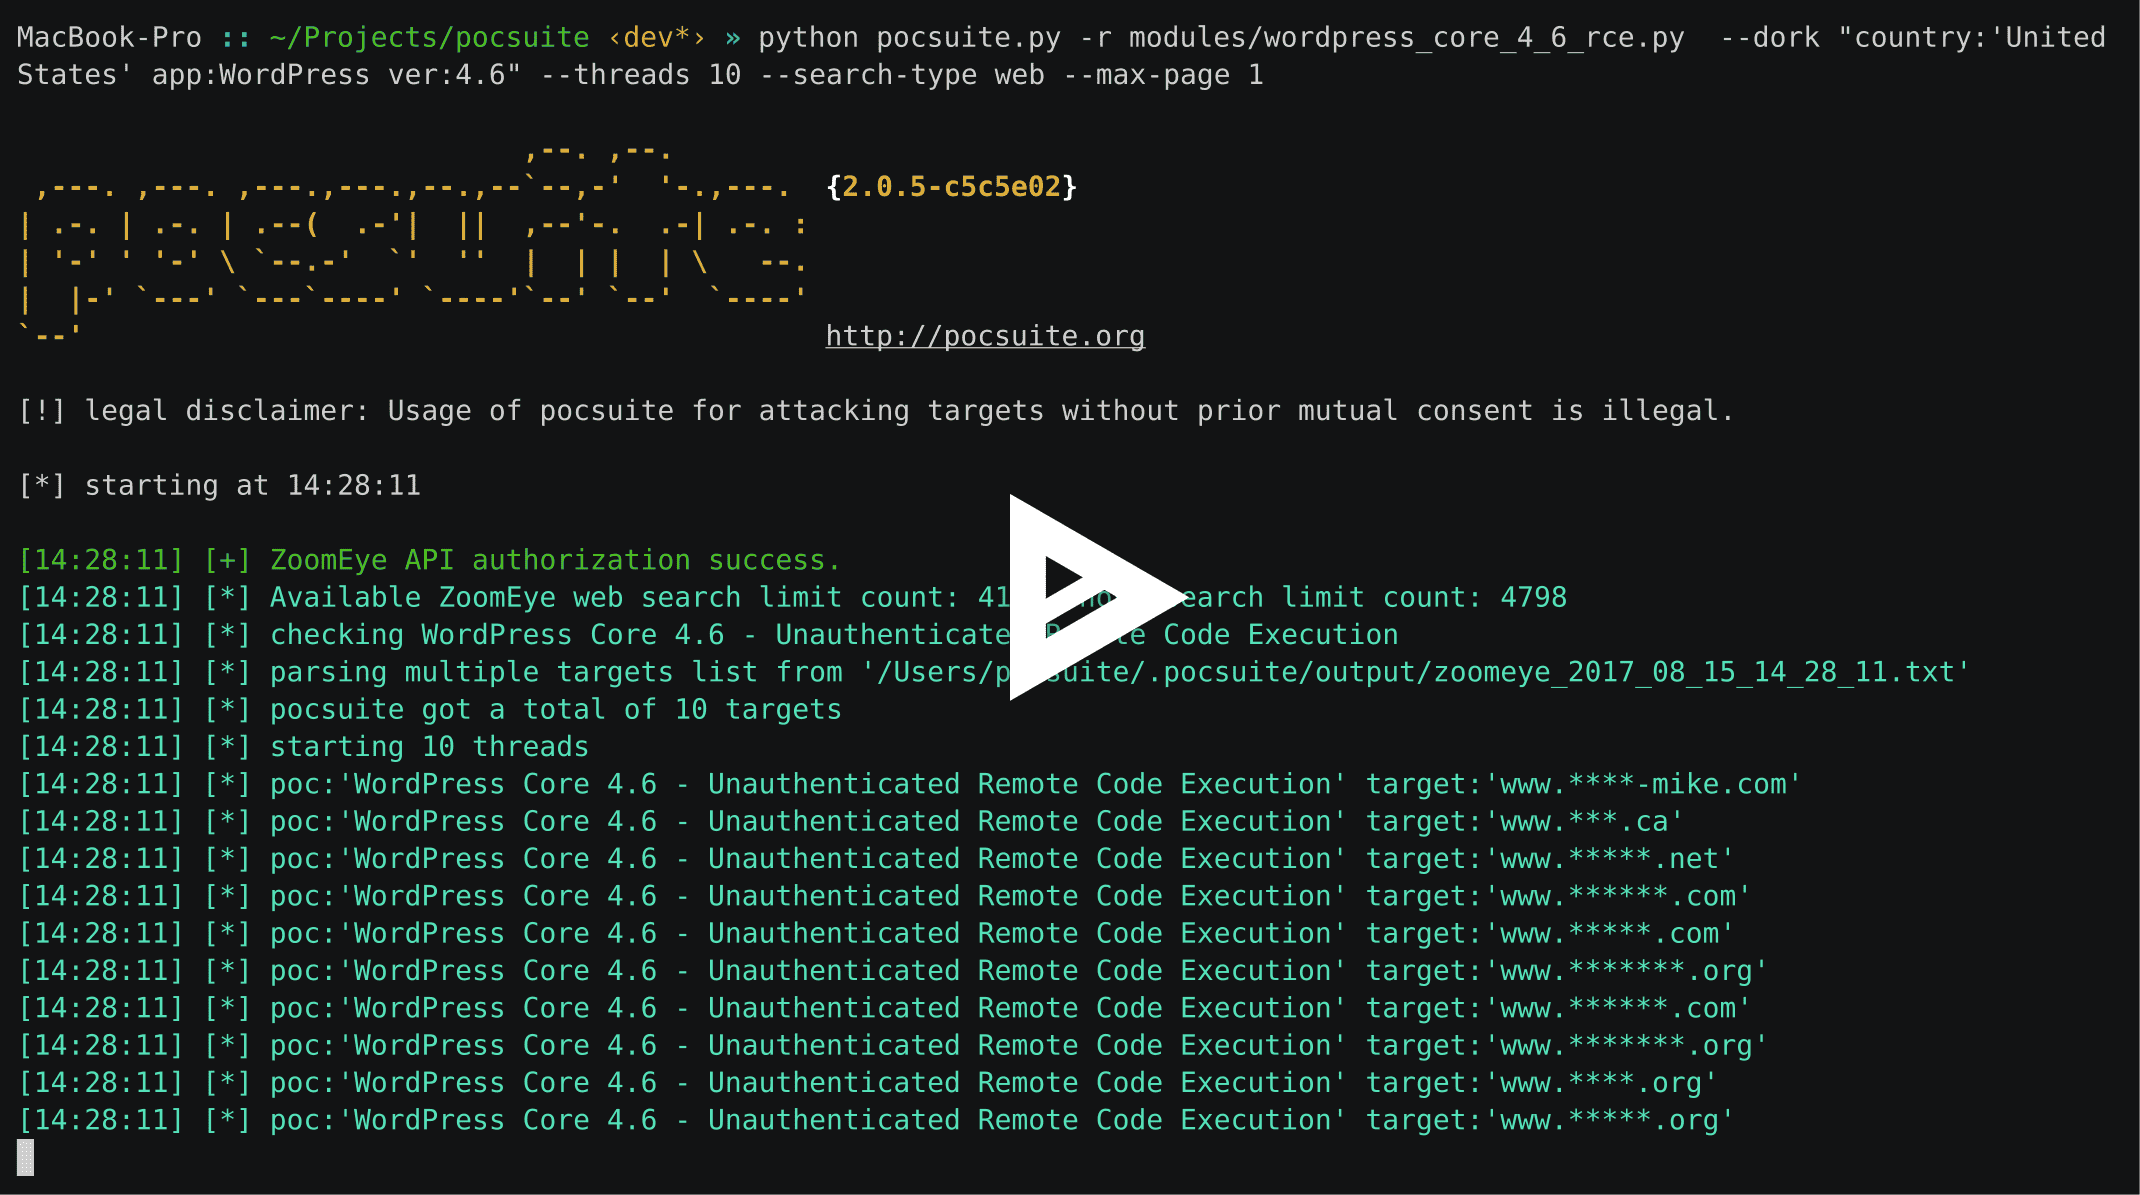 knownsec/pocsuite
Этот проект прекратил поддержку. Пожалуйста, обратитесь к проекту https://github.com/knownsec/pocsuite3.
 sunblaze-ucb/exploitgym
ExploitGym — это крупномасштабный реалистичный бенчмарк, созданный на основе реальных уязвимостей и предназначенный для оценки способности ИИ-агентов…
 zakirkun/guardian-cli
Guardian — это готовый к промышленной эксплуатации CLI-инструмент для автоматизации тестирования на проникновение на основе ИИ, который использует…
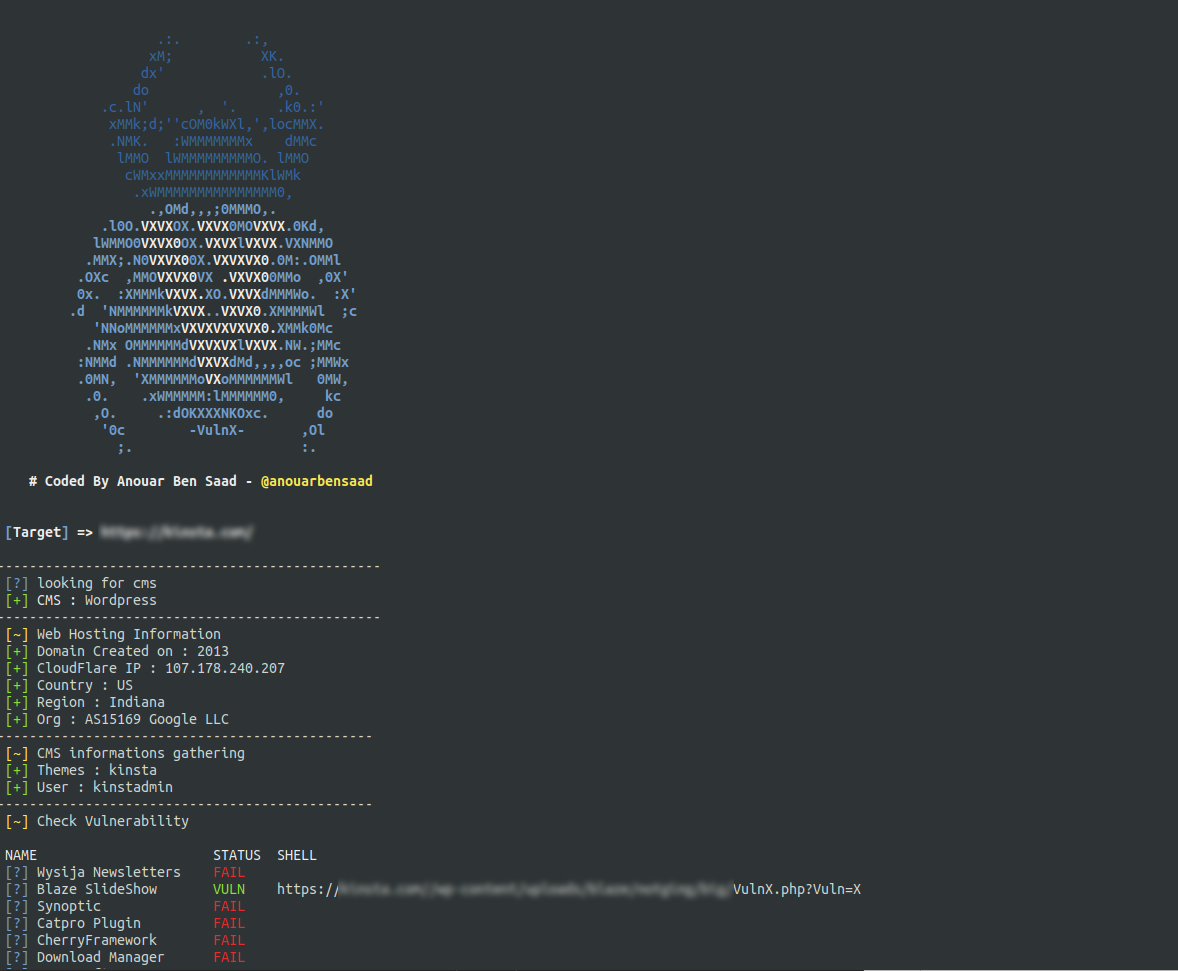 anouarbensaad/vulnx
vulnx 🕷️ — интеллектуальный бот, способный выполнять автоматическую инъекцию и помогать исследователям выявлять уязвимости безопасности CMS-систем.…
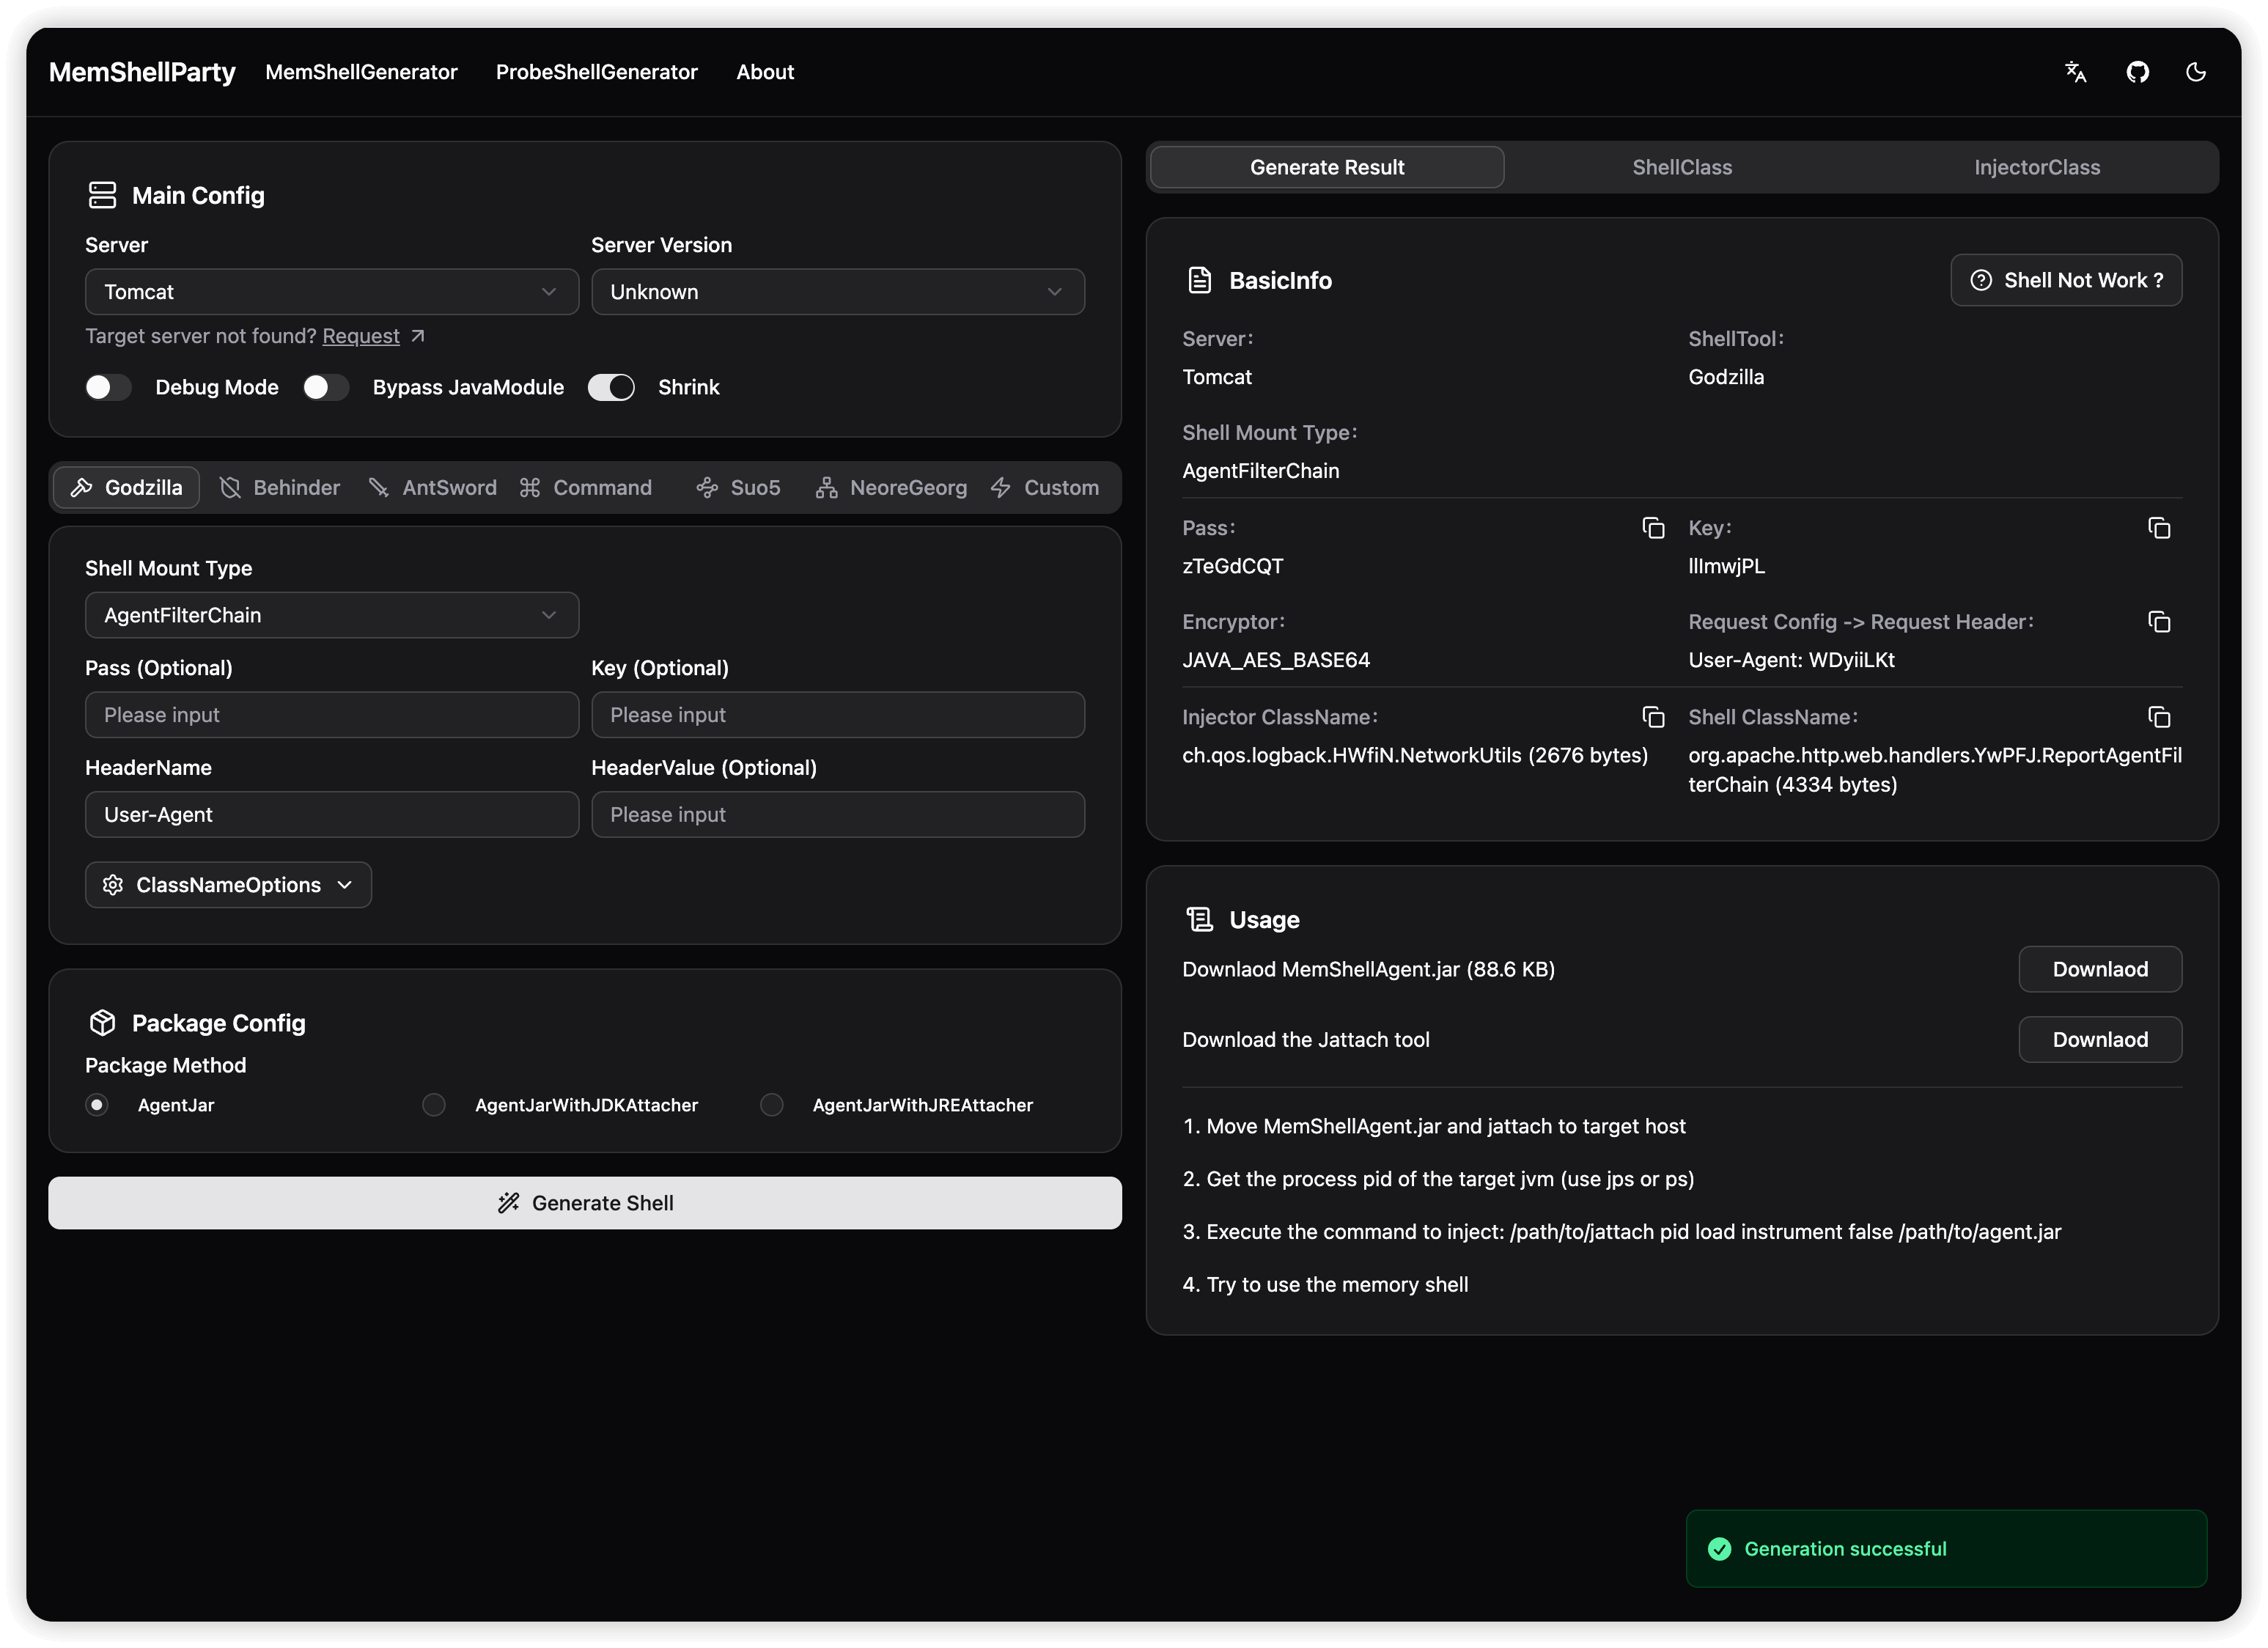 reajason/memshellparty
Инструмент для быстрой генерации памяти (memory shell) для основных Java веб-компонентов, предназначенный для упрощения рабочего процесса…
 bats3c/shad0w
Фреймворк для пост-эксплуатации, предназначенный для скрытной работы в сильно мониторимых средах.
 outflanknl/c2-tool-collection
Коллекция инструментов, которые интегрируются с Cobalt Strike (и, возможно, другими C2-фреймворками) с помощью BOF и методов загрузки рефлективных…
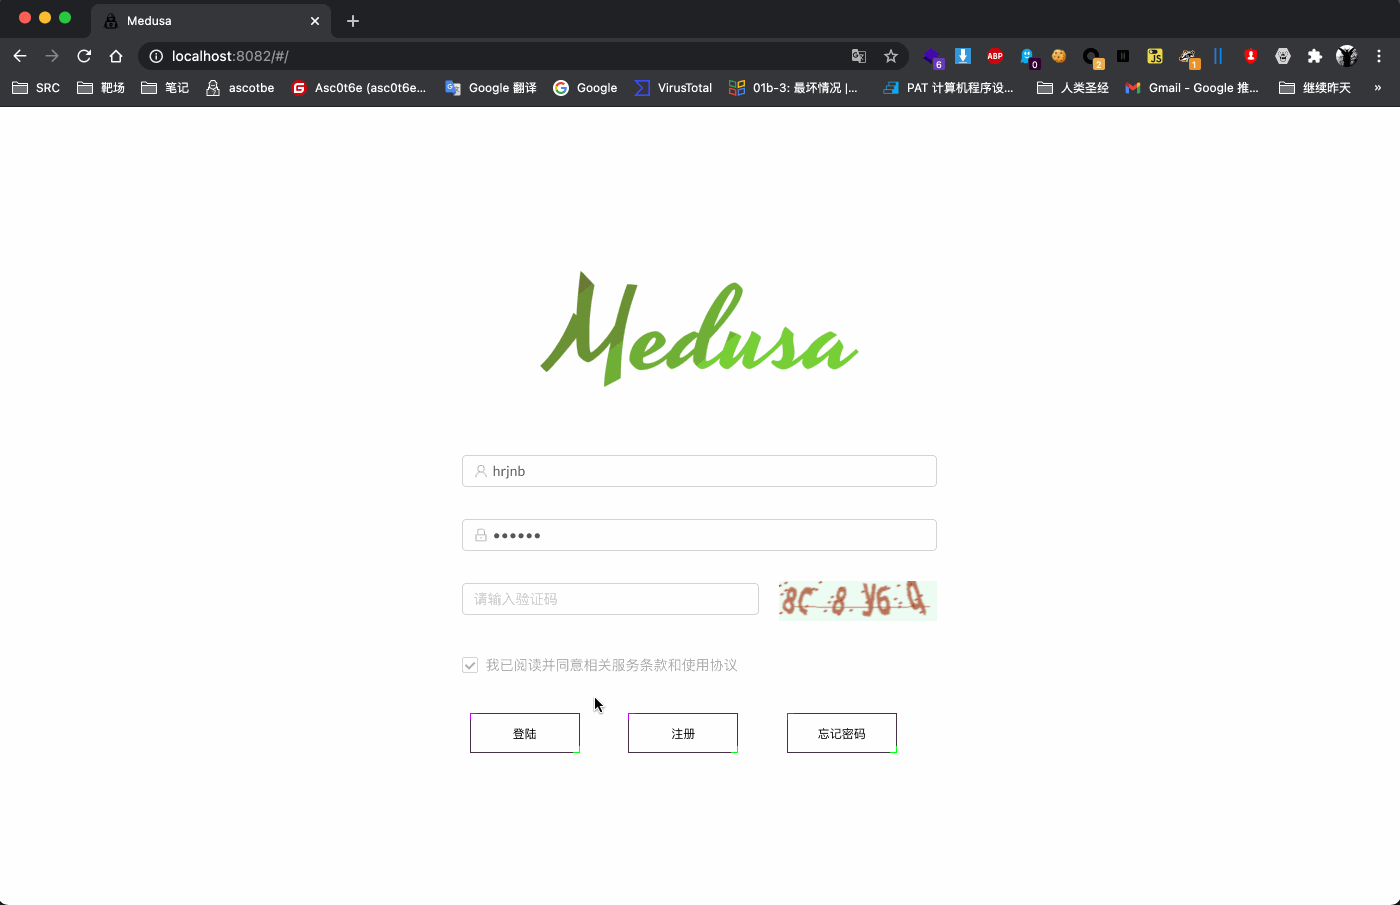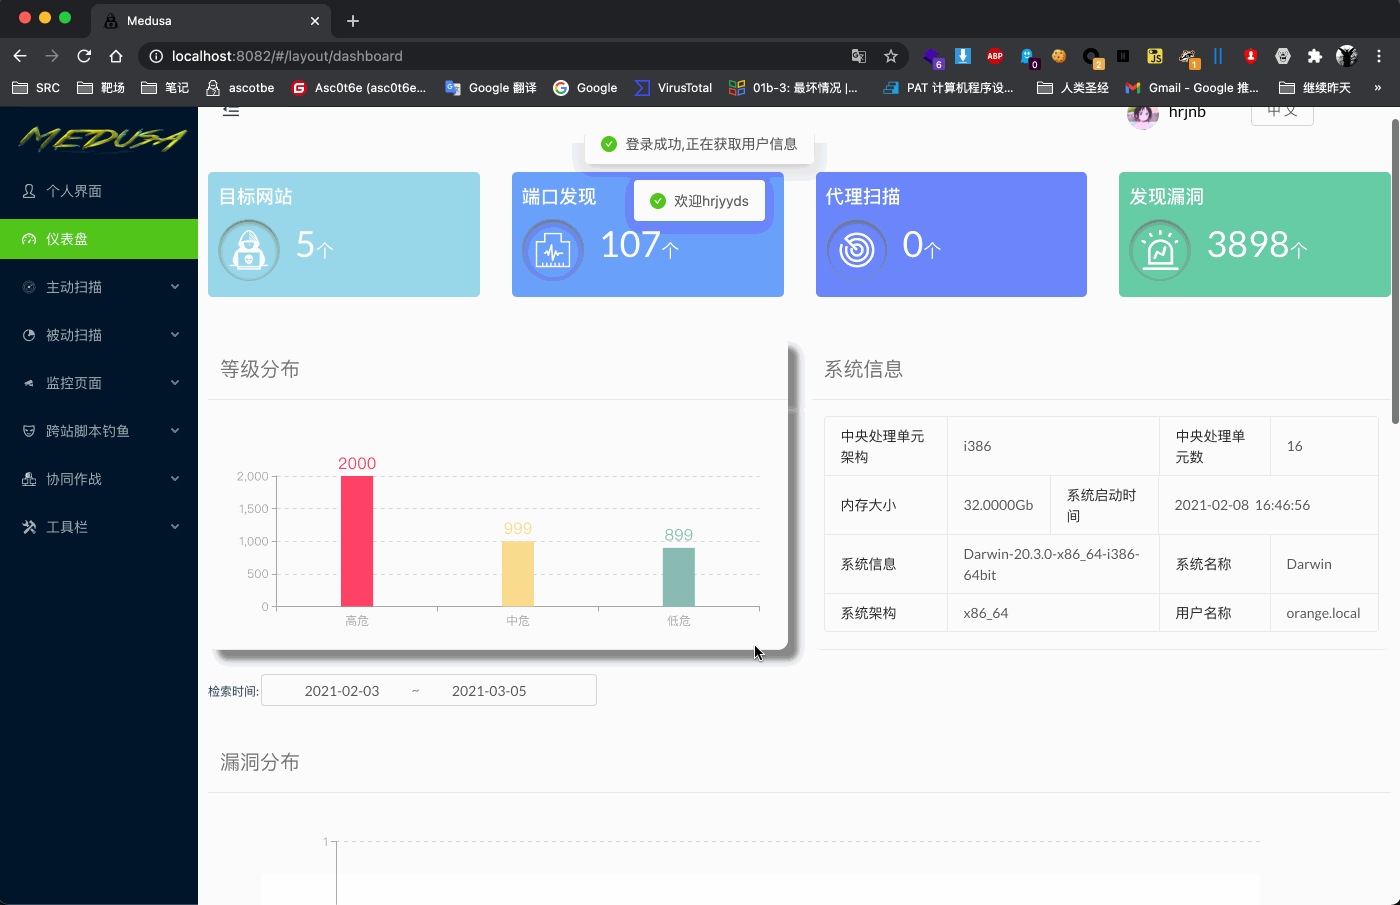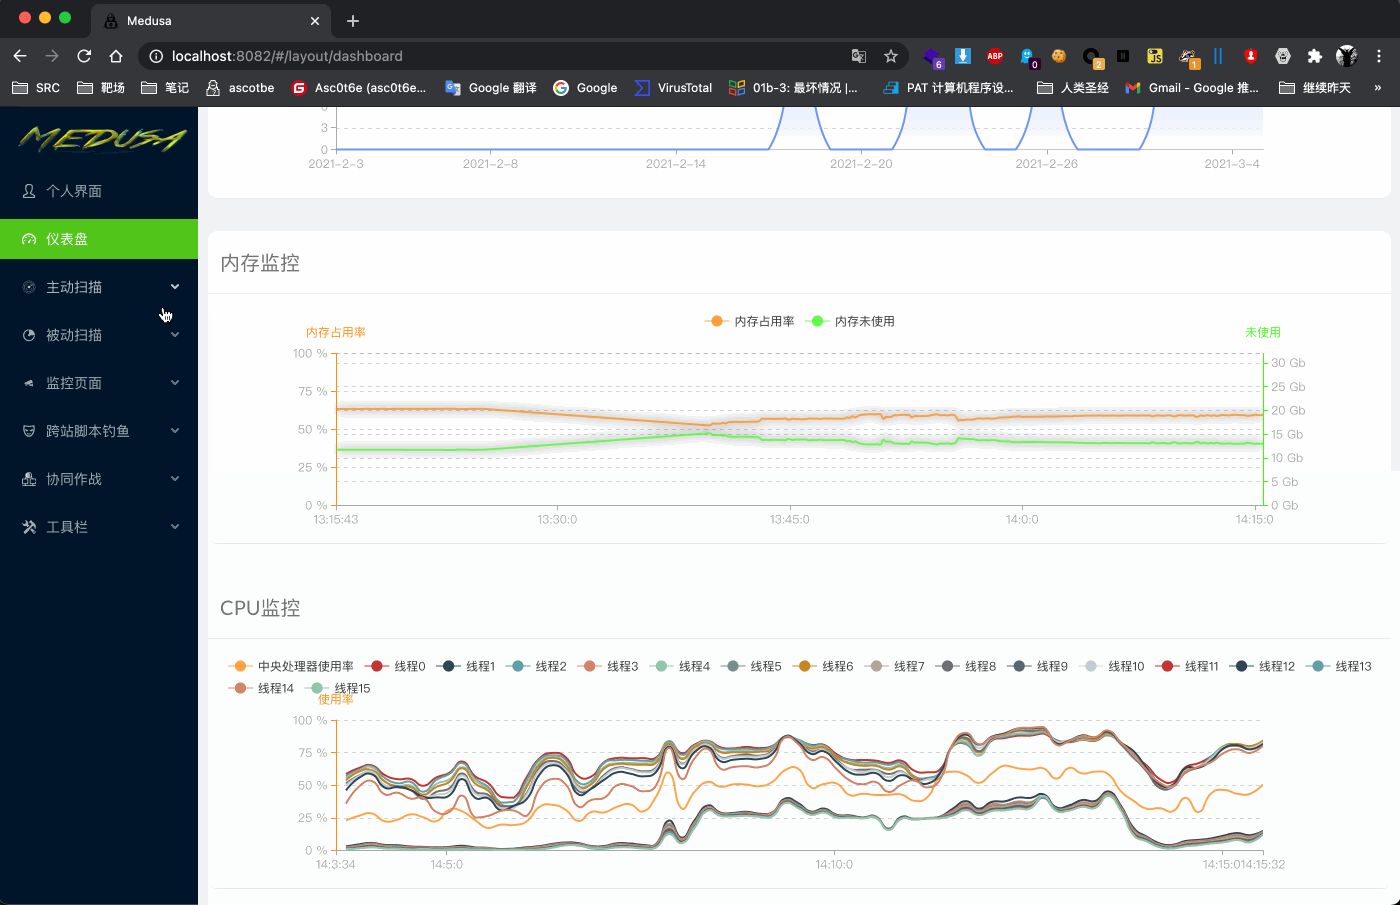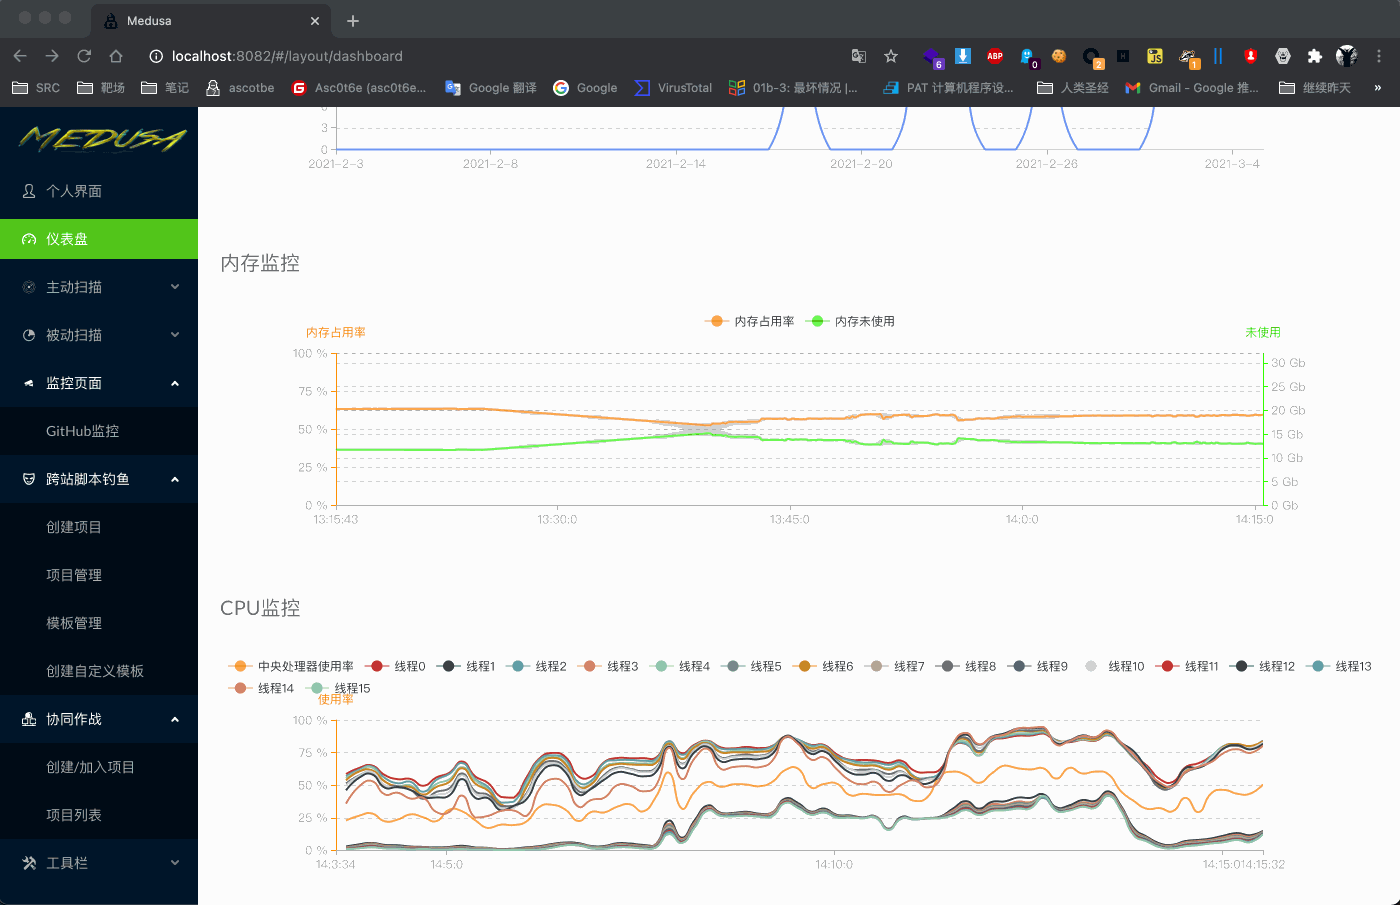 ascotbe/medusa
🐈Medusa — платформа-арсенал для red team. В настоящее время включает XSS-платформу, платформу совместной работы, мониторинг CVE, генерацию обхода…
 reverseclabs/c3
Custom Command and Control (C3). Фреймворк для быстрого прототипирования собственных C2-каналов, который также обеспечивает интеграцию с…
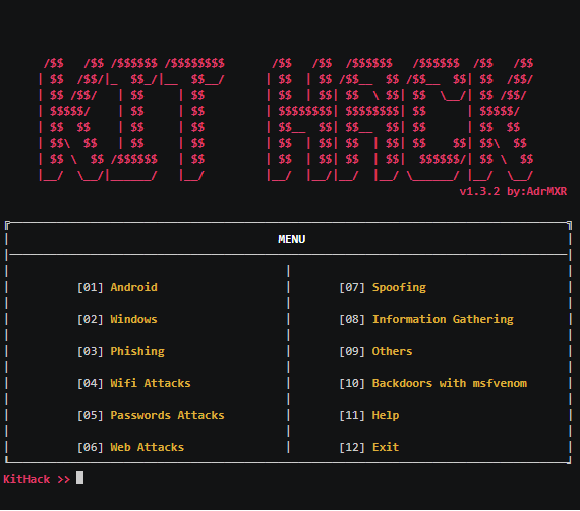 adrmxr/kithack
Набор хакерских инструментов и генератор бэкдоров.
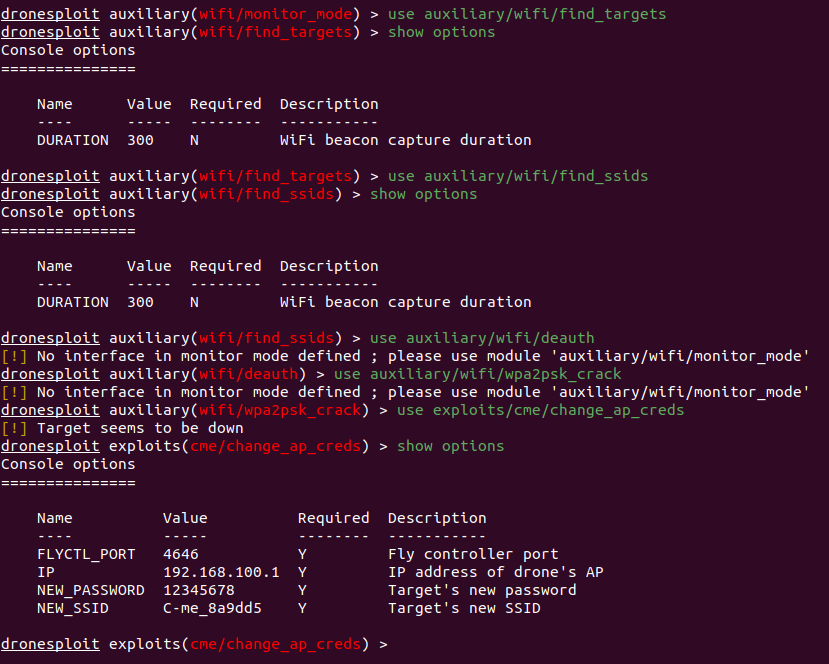 dronesploit/dronesploit
Консольный фреймворк в стиле Metasploit для тестирования на проникновение коммерческих дронов, включающий модульные эксплойты для беспроводных атак,…
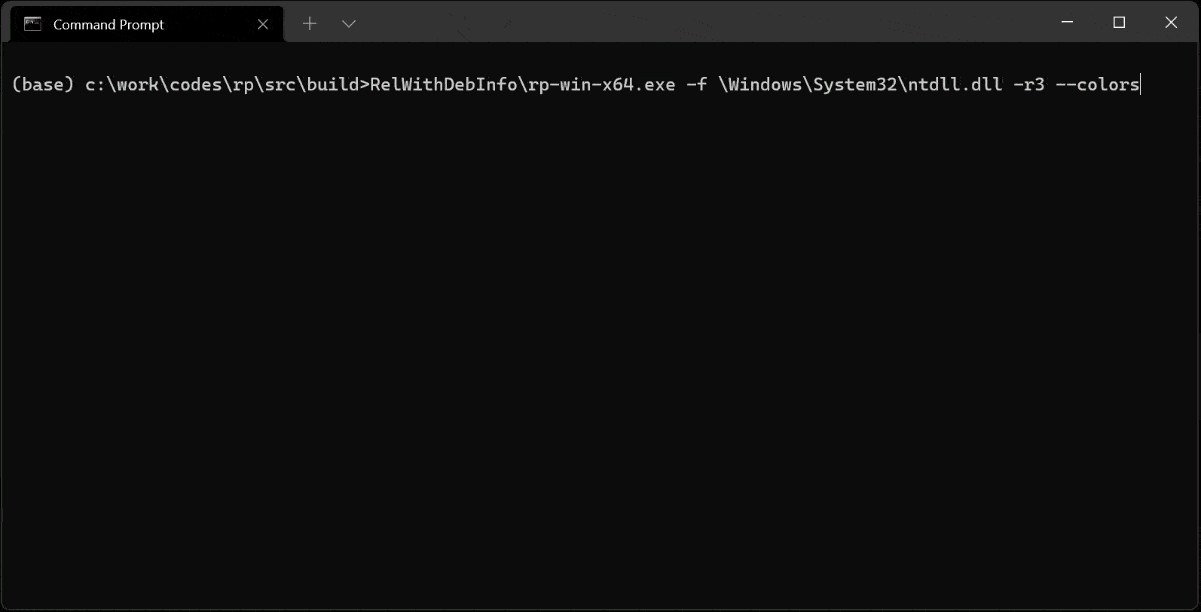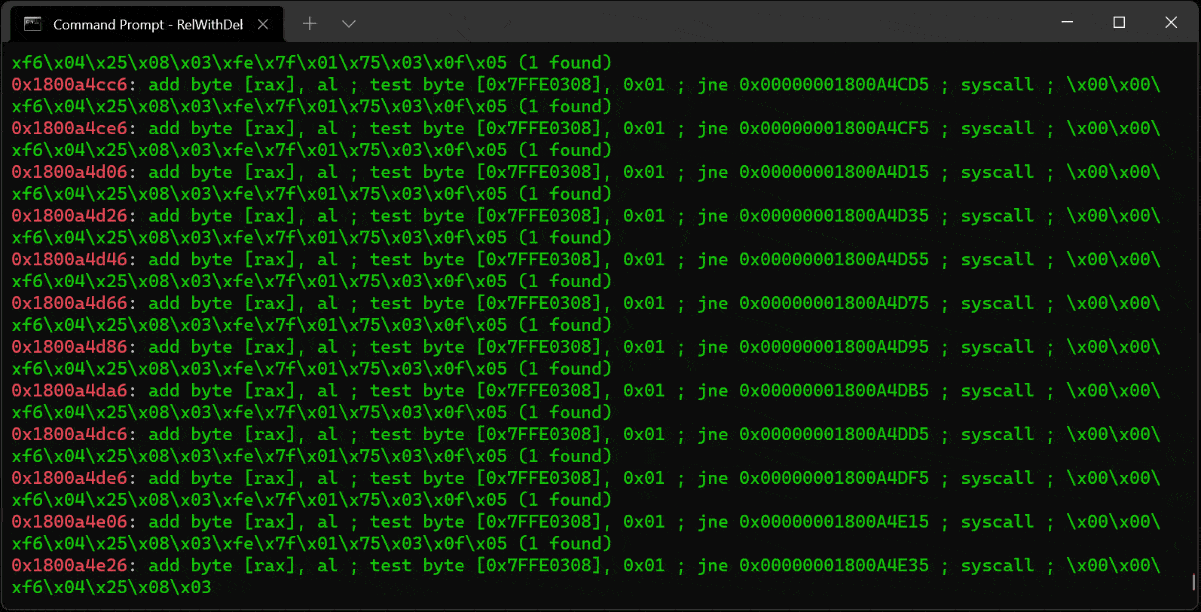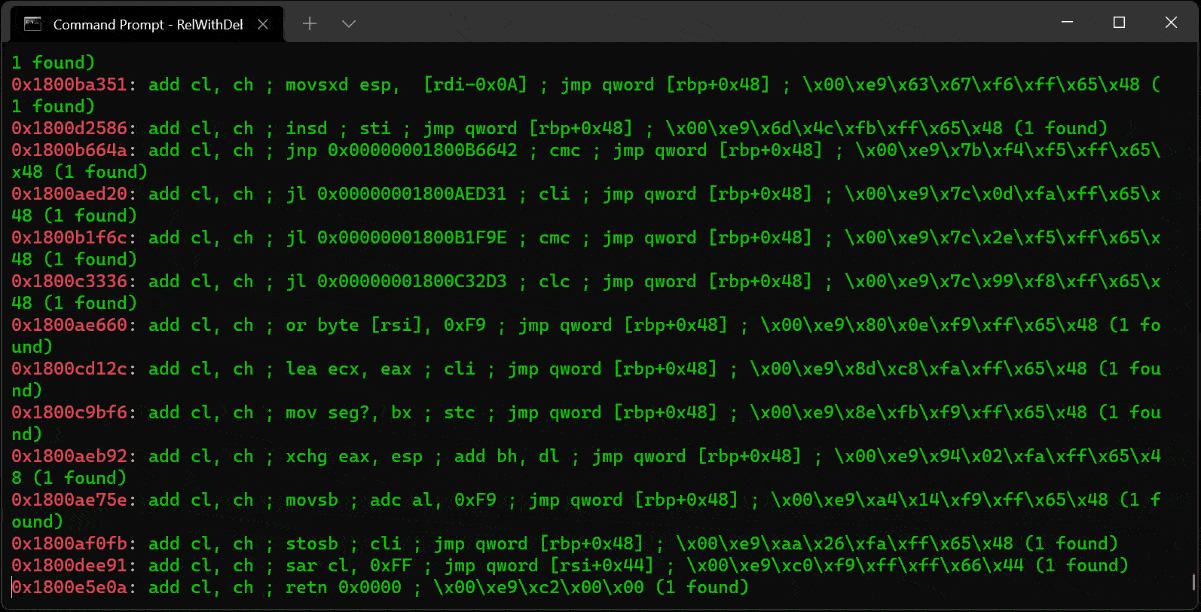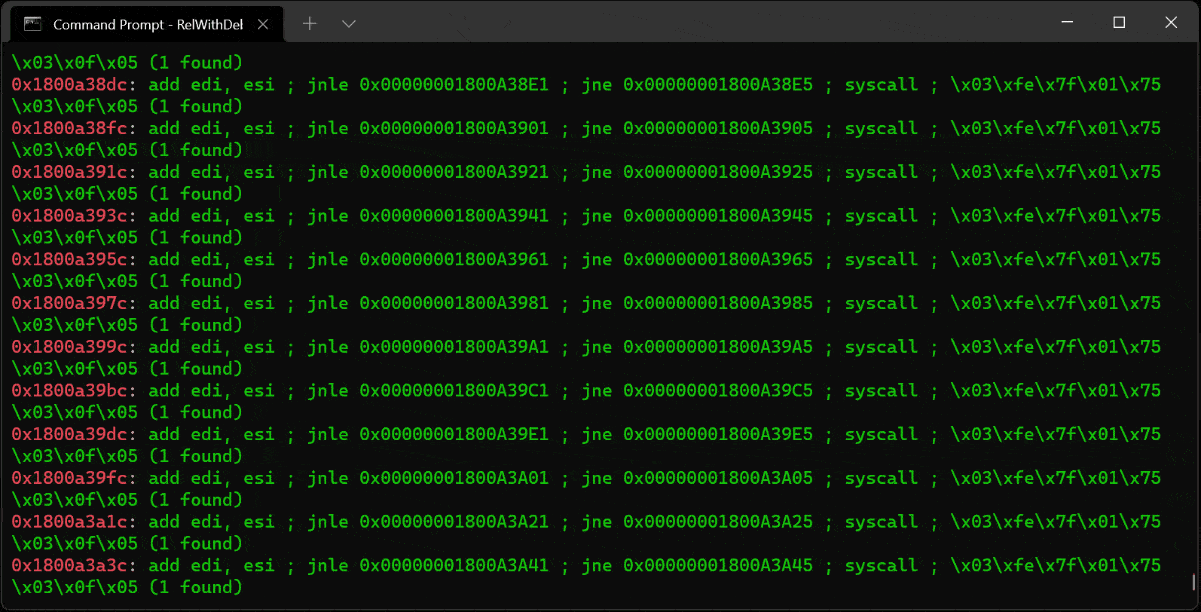 0vercl0k/rp
Быстрый поисковик ROP-гаджетов на C++ для PE/ELF/Mach-O бинарных файлов на архитектурах x86/x64/ARM/ARM64, обеспечивающий эффективное построение…








