#1
 dark-lbp/isf
ISF(Industrial Control System Exploitation Framework) — фреймворк для эксплуатации, основанный на Python.
 rastating/wordpress-exploit-framework
Фреймворк на Ruby, предназначенный для помощи в тестировании на проникновение систем WordPress.
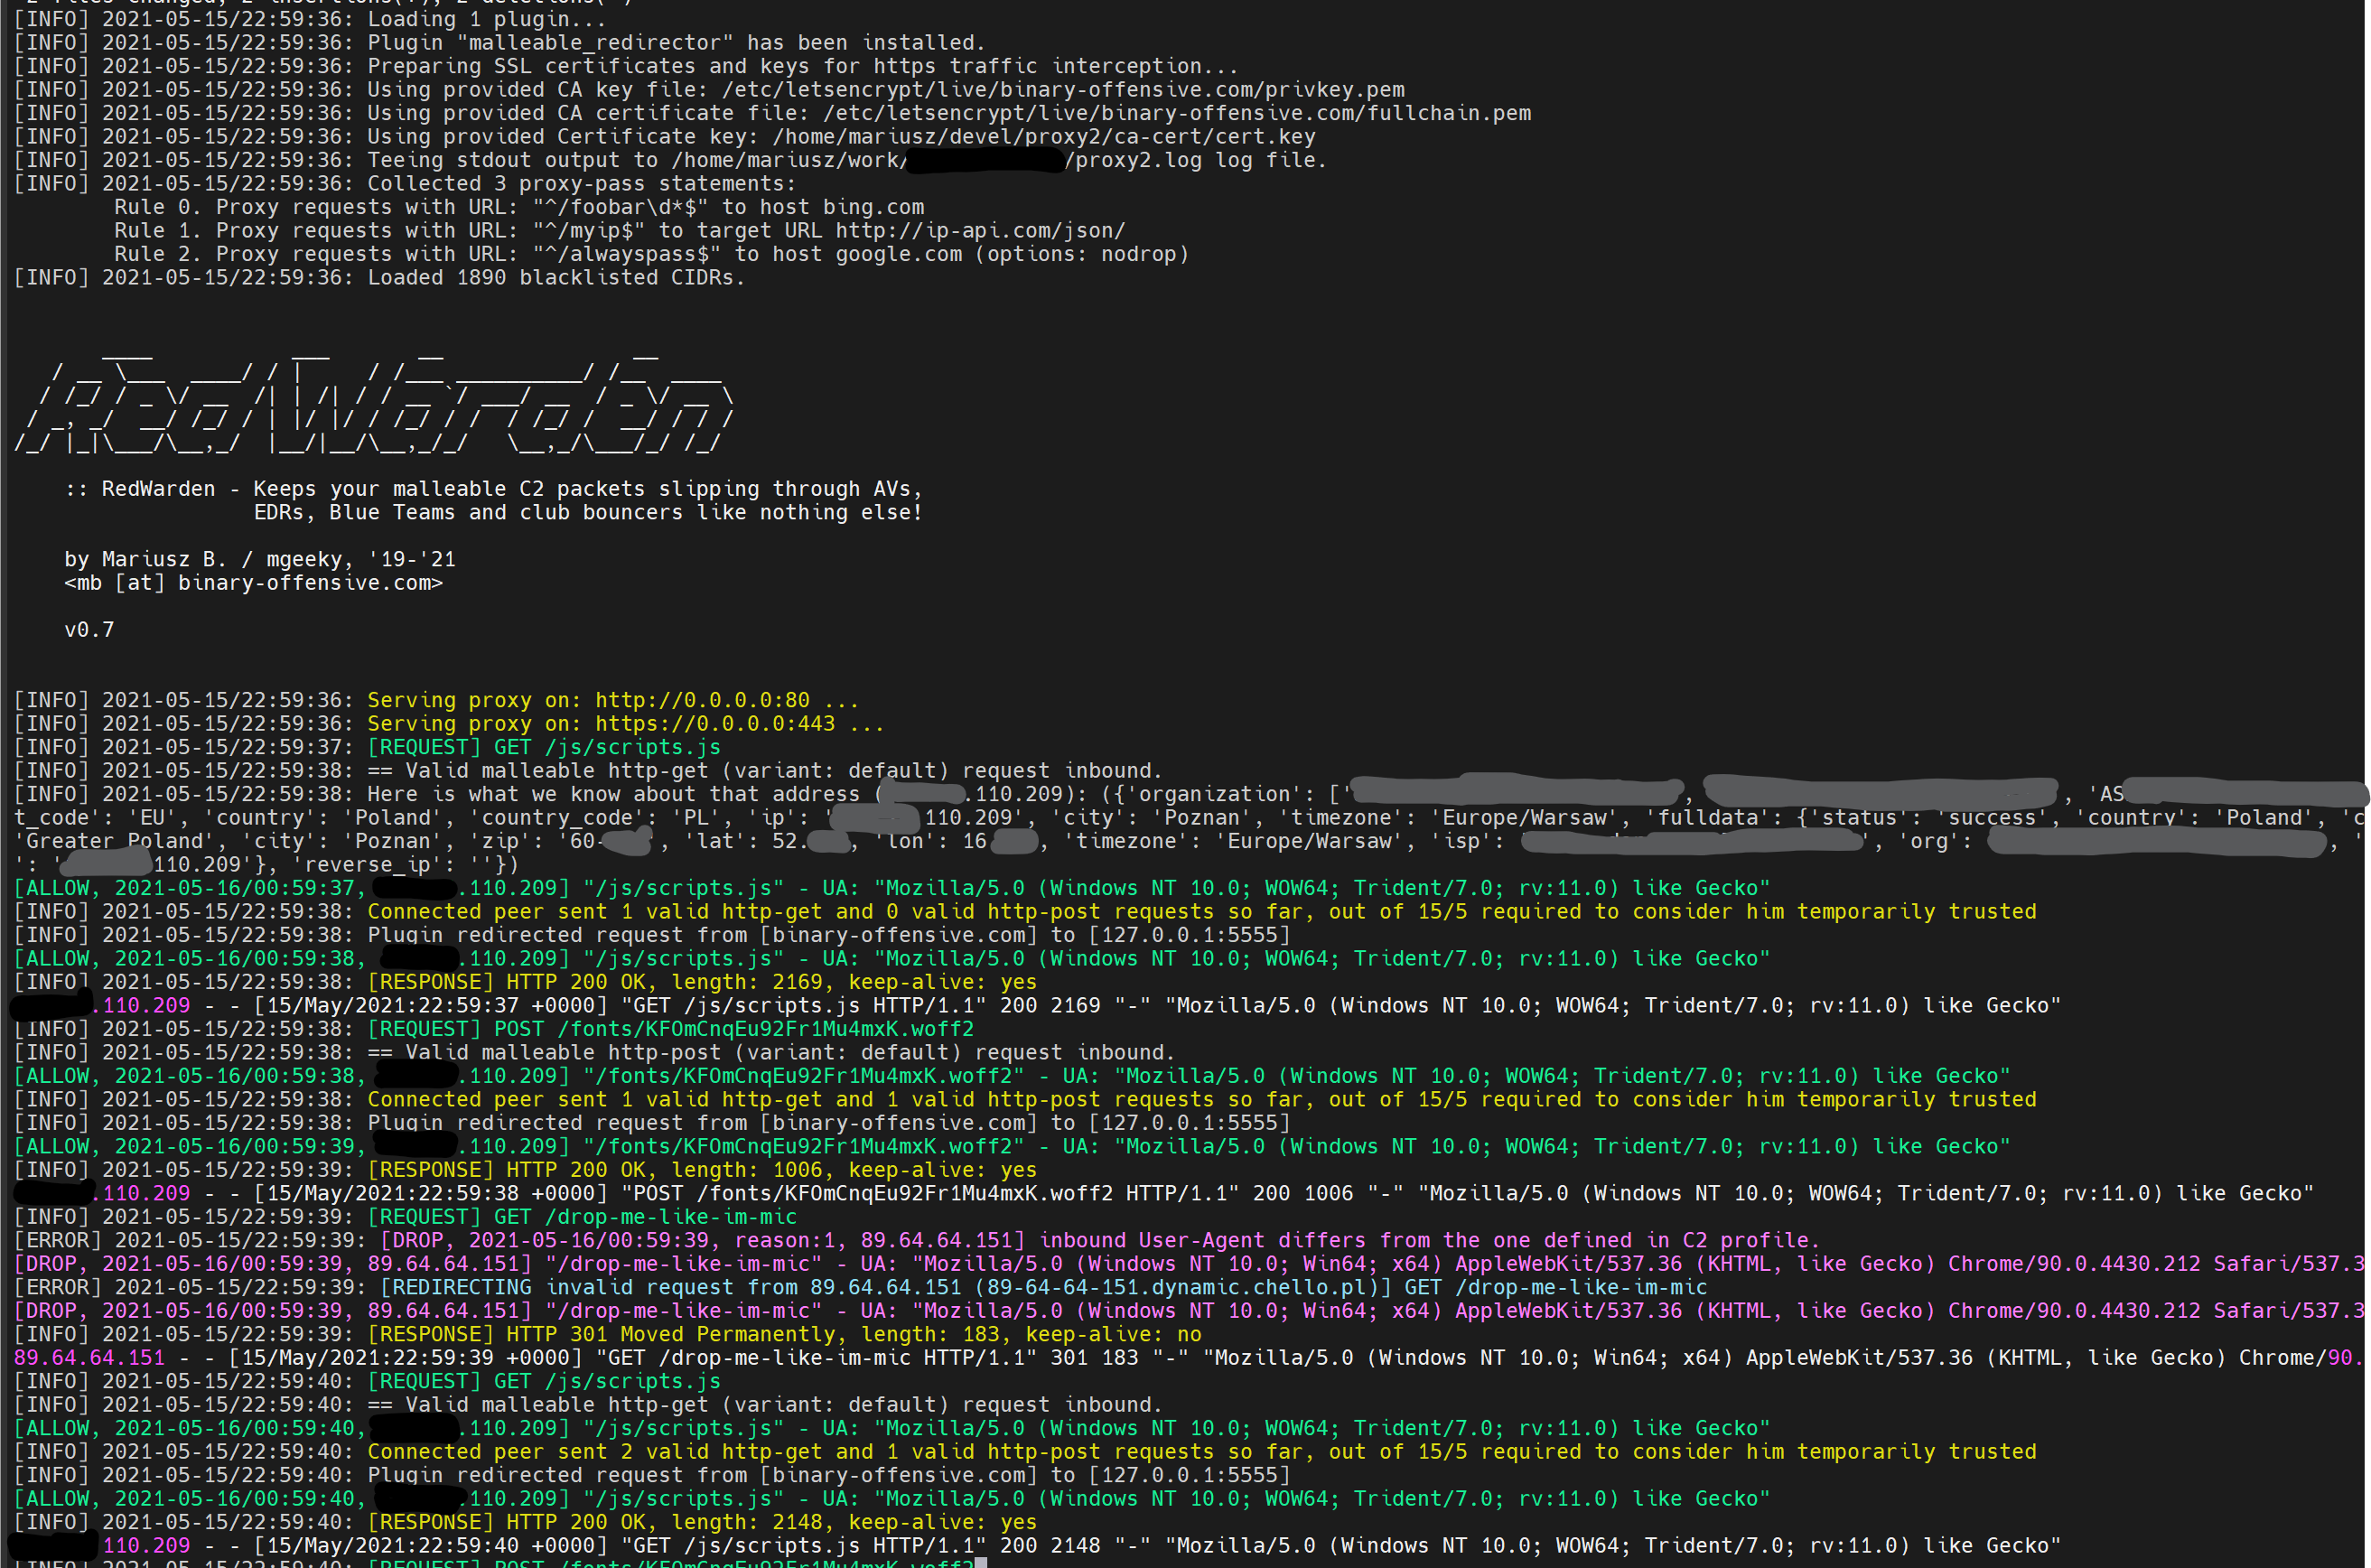 mgeeky/redwarden
Обратный прокси-сервер C2 Cobalt Strike, который отражает атаки Blue Teams, антивирусов, EDR, сканеров с помощью проверки пакетов и корреляции гибких…
 toolswatch/vfeed
API скоррелированной базы данных уязвимостей CVE и Threat Intelligence
 hlldz/spookflare
Loader, dropper generator с множеством функций для обхода клиентских и сетевых контрмер.
 tenable/routeros
# Инструменты для исследования безопасности RouterOS и доказательства концепций
 egebalci/hercules
HERCULES — это специальный генератор payload, способный обходить антивирусные программы.
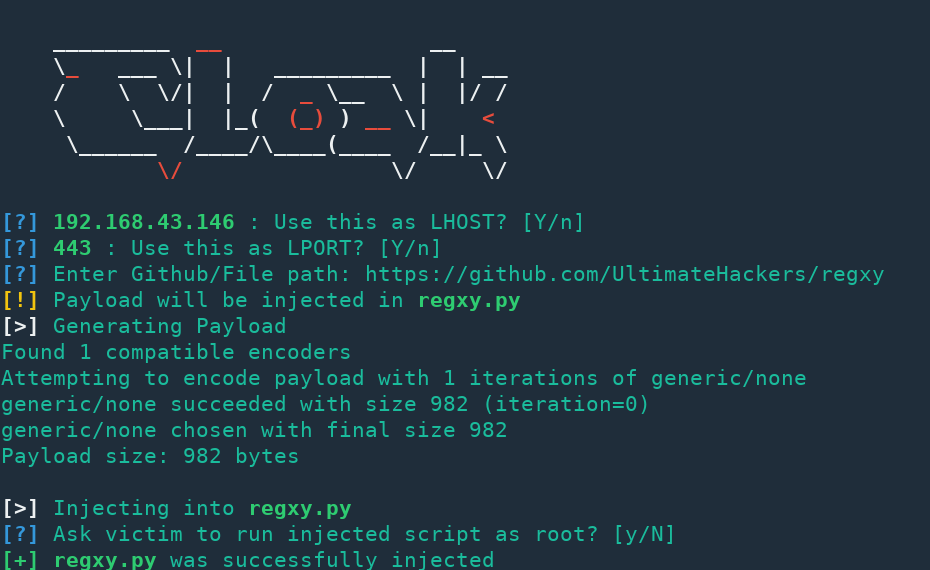 s0md3v/cloak
Cloak может внедрять бэкдор в любой Python-скрипт с помощью некоторых трюков.
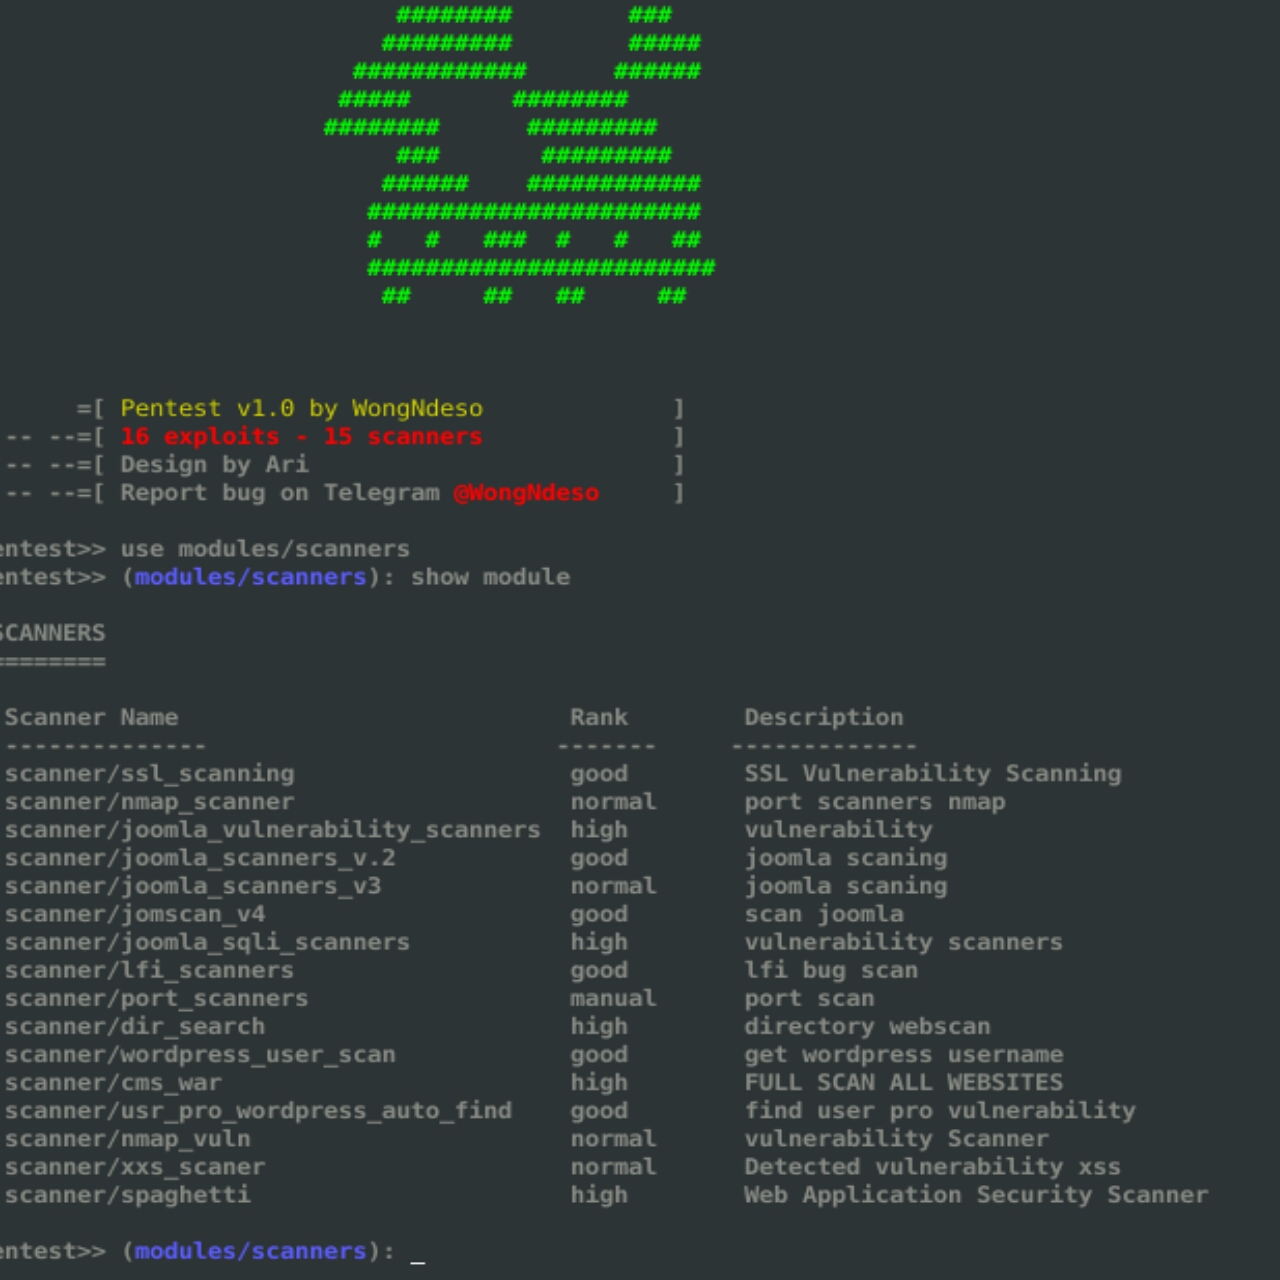 pikpikcu/pentest-tools-framework
Pentest Tools Framework — это база данных эксплойтов, сканеров и инструментов для тестирования на проникновение. Pentest — это мощный фреймворк,…
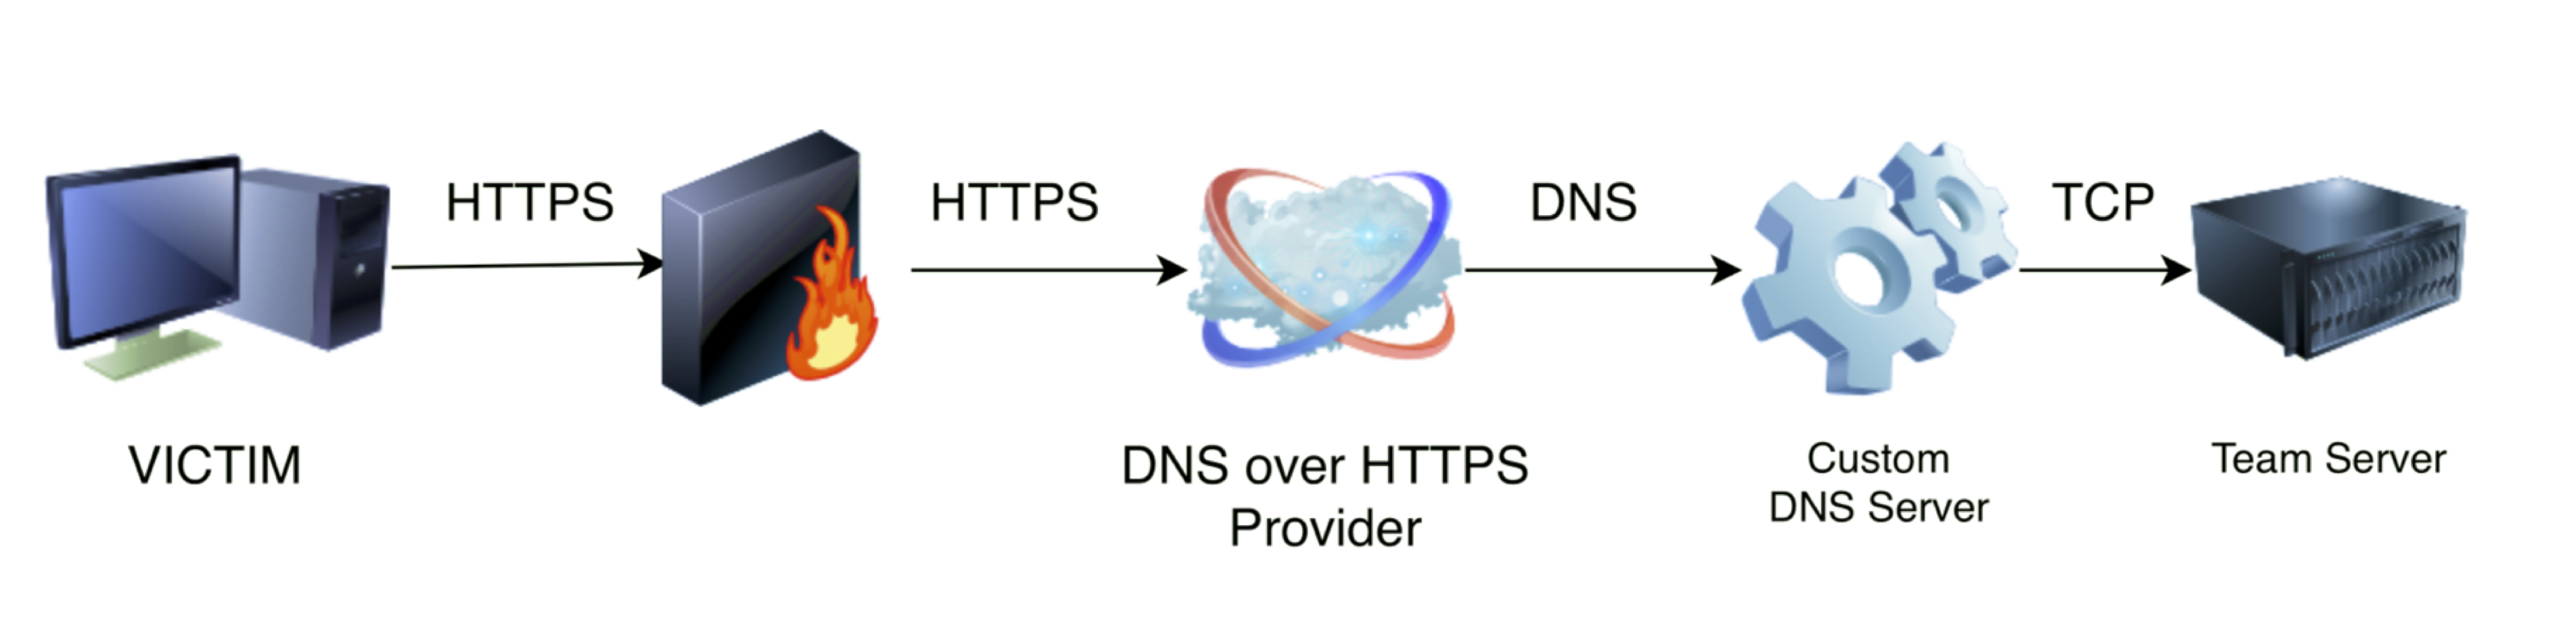 spiderlabs/dohc2
DoHC2 позволяет использовать библиотеку ExternalC2 от Райана Хэнсона (https://github.com/ryhanson/ExternalC2) для управления и контроля (C2) через…
 didi/kemon
Фреймворк с открытым исходным кодом на основе предварительных и последующих обратных вызовов для мониторинга ядра macOS.
 tegal1337/nekobotv1
NekoBot | Автоэксплойтер с 500+ Exploit 2000+ Shell
 wavestone-cdt/abaddon
Платформа управления операциями красной команды, автоматизирующая развертывание инфраструктуры, настройку C2, фишинговые кампании и разведку с…
 phoenixc2/phoenixc2
Фреймворк управления и контроля, созданный для совместной работы на python3
 chrisallenlane/novahot
Фреймворк веб-шеллов для пентестеров.
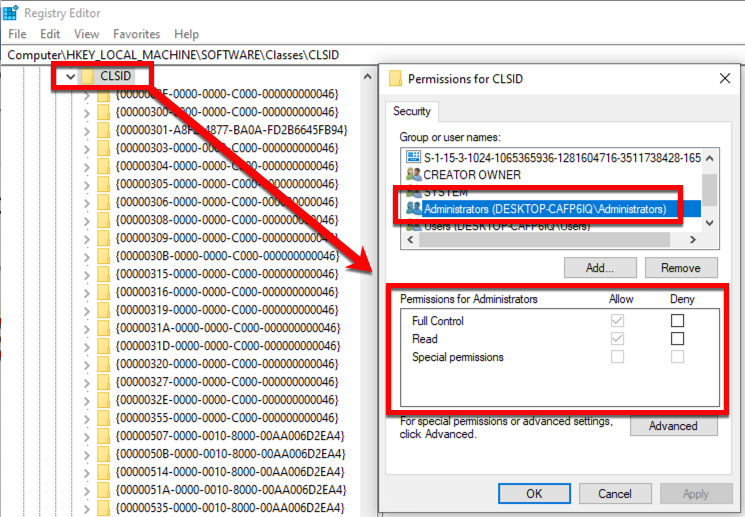 optiv/dent
Фреймворк для создания обходов на основе COM, использующий уязвимости в сенсорах Microsoft WDAPT.
 hfiref0x/cve-2015-1701
Эксплойт повышения привилегий Win32k для CVE-2015-1701, предоставляющий код доказательства концепции для повышения привилегий в режиме ядра на…