
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit
 cryptolok/aslray
Linux ELF x32/x64 эксплойт обхода ASLR DEP/NX с распылением стека
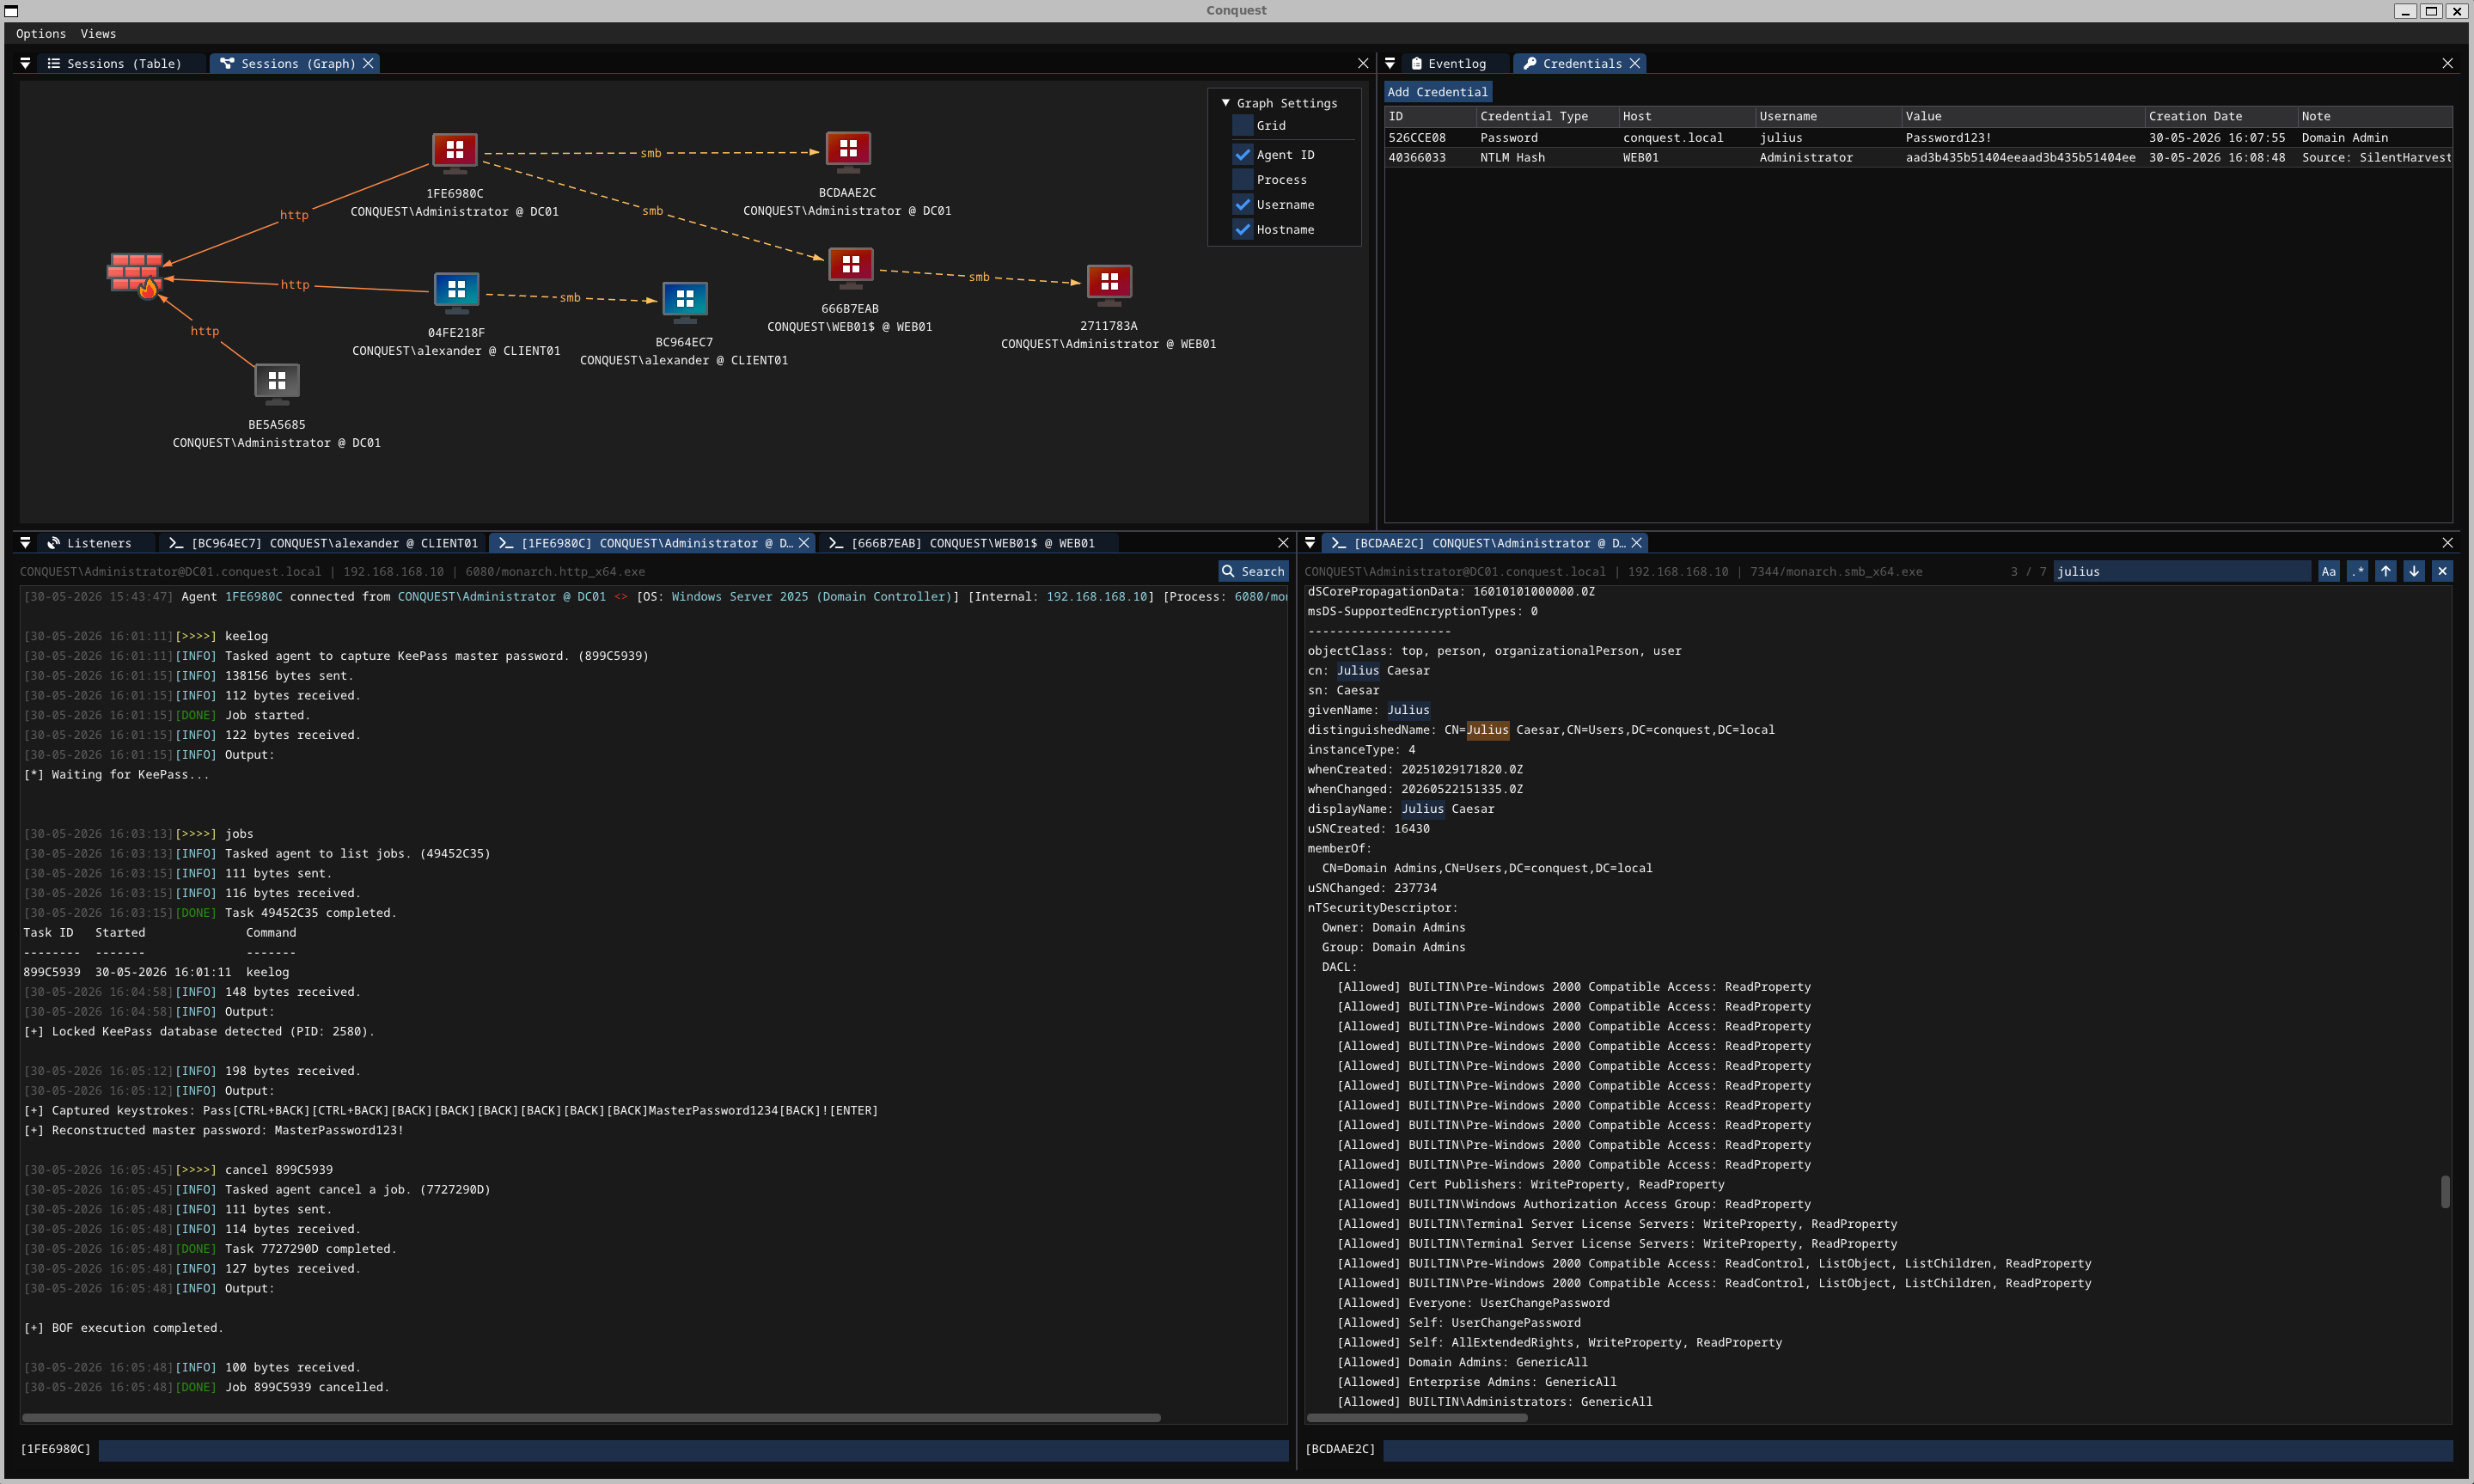 jakobfriedl/conquest
Conquest — это многофункциональный и гибкий фреймворк для управления и контроля/постэксплуатации, разработанный на Nim.
 jesusprubio/bluebox
Коллекция эксплойтов для различных VoIP-продуктов.
 und3rf10w/external_c2_framework
Python API для использования со спецификацией External C2 от Cobalt Strike
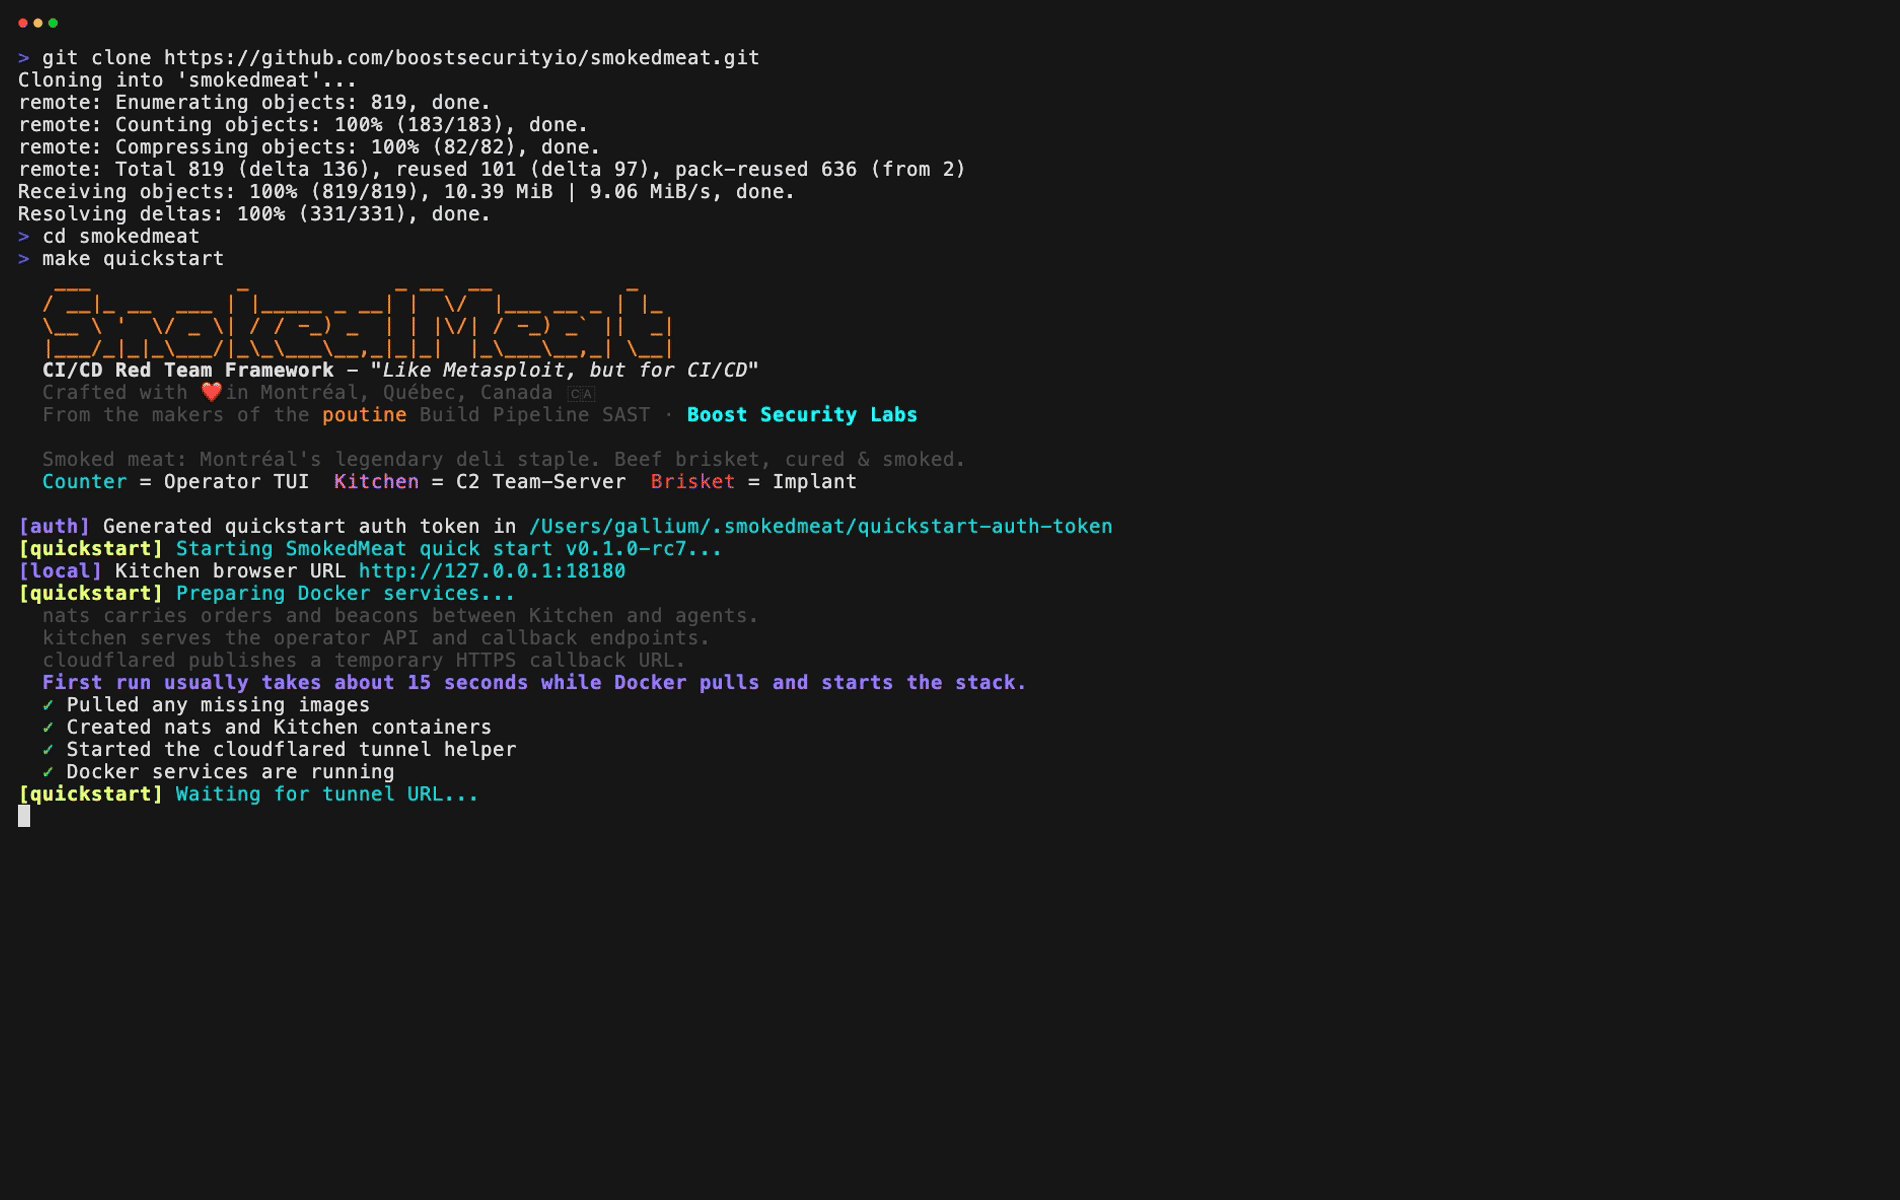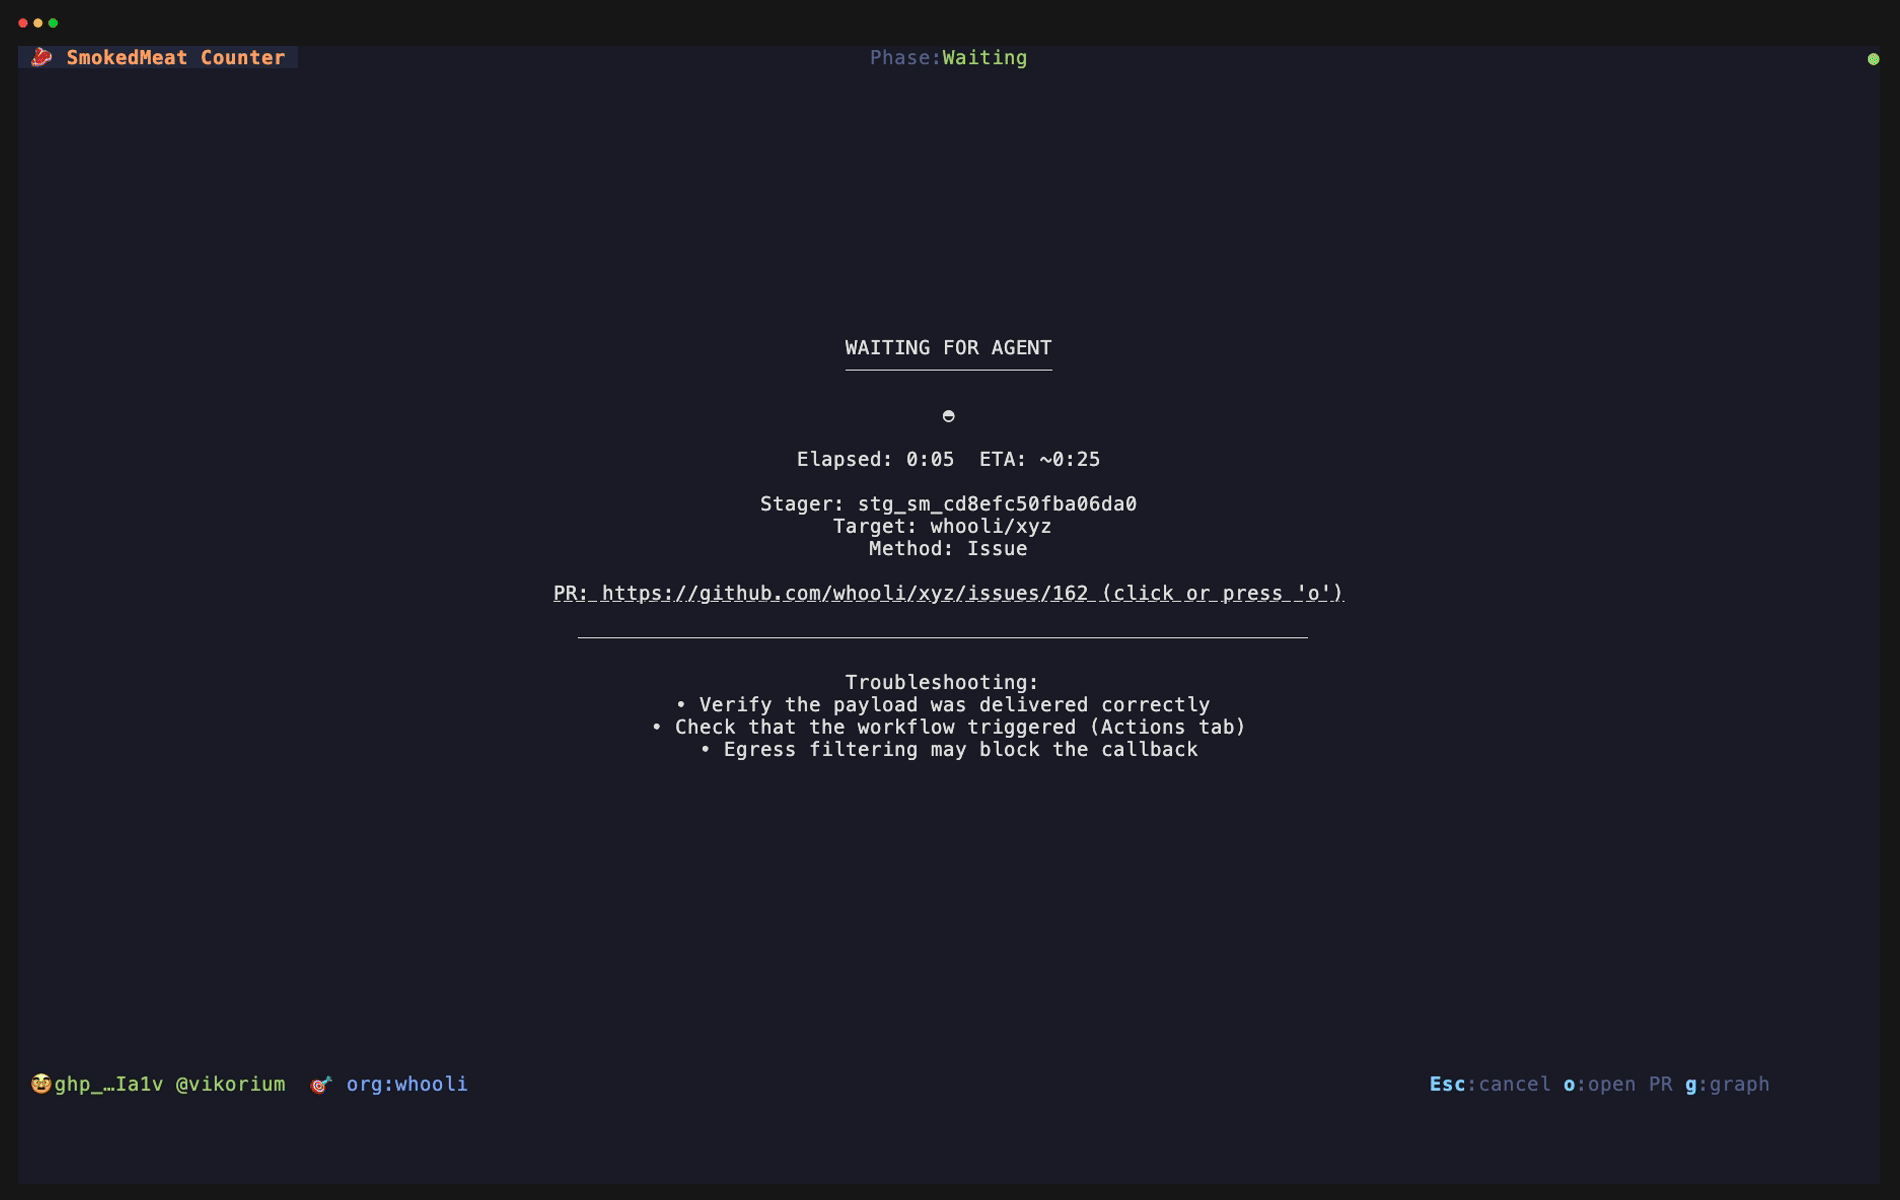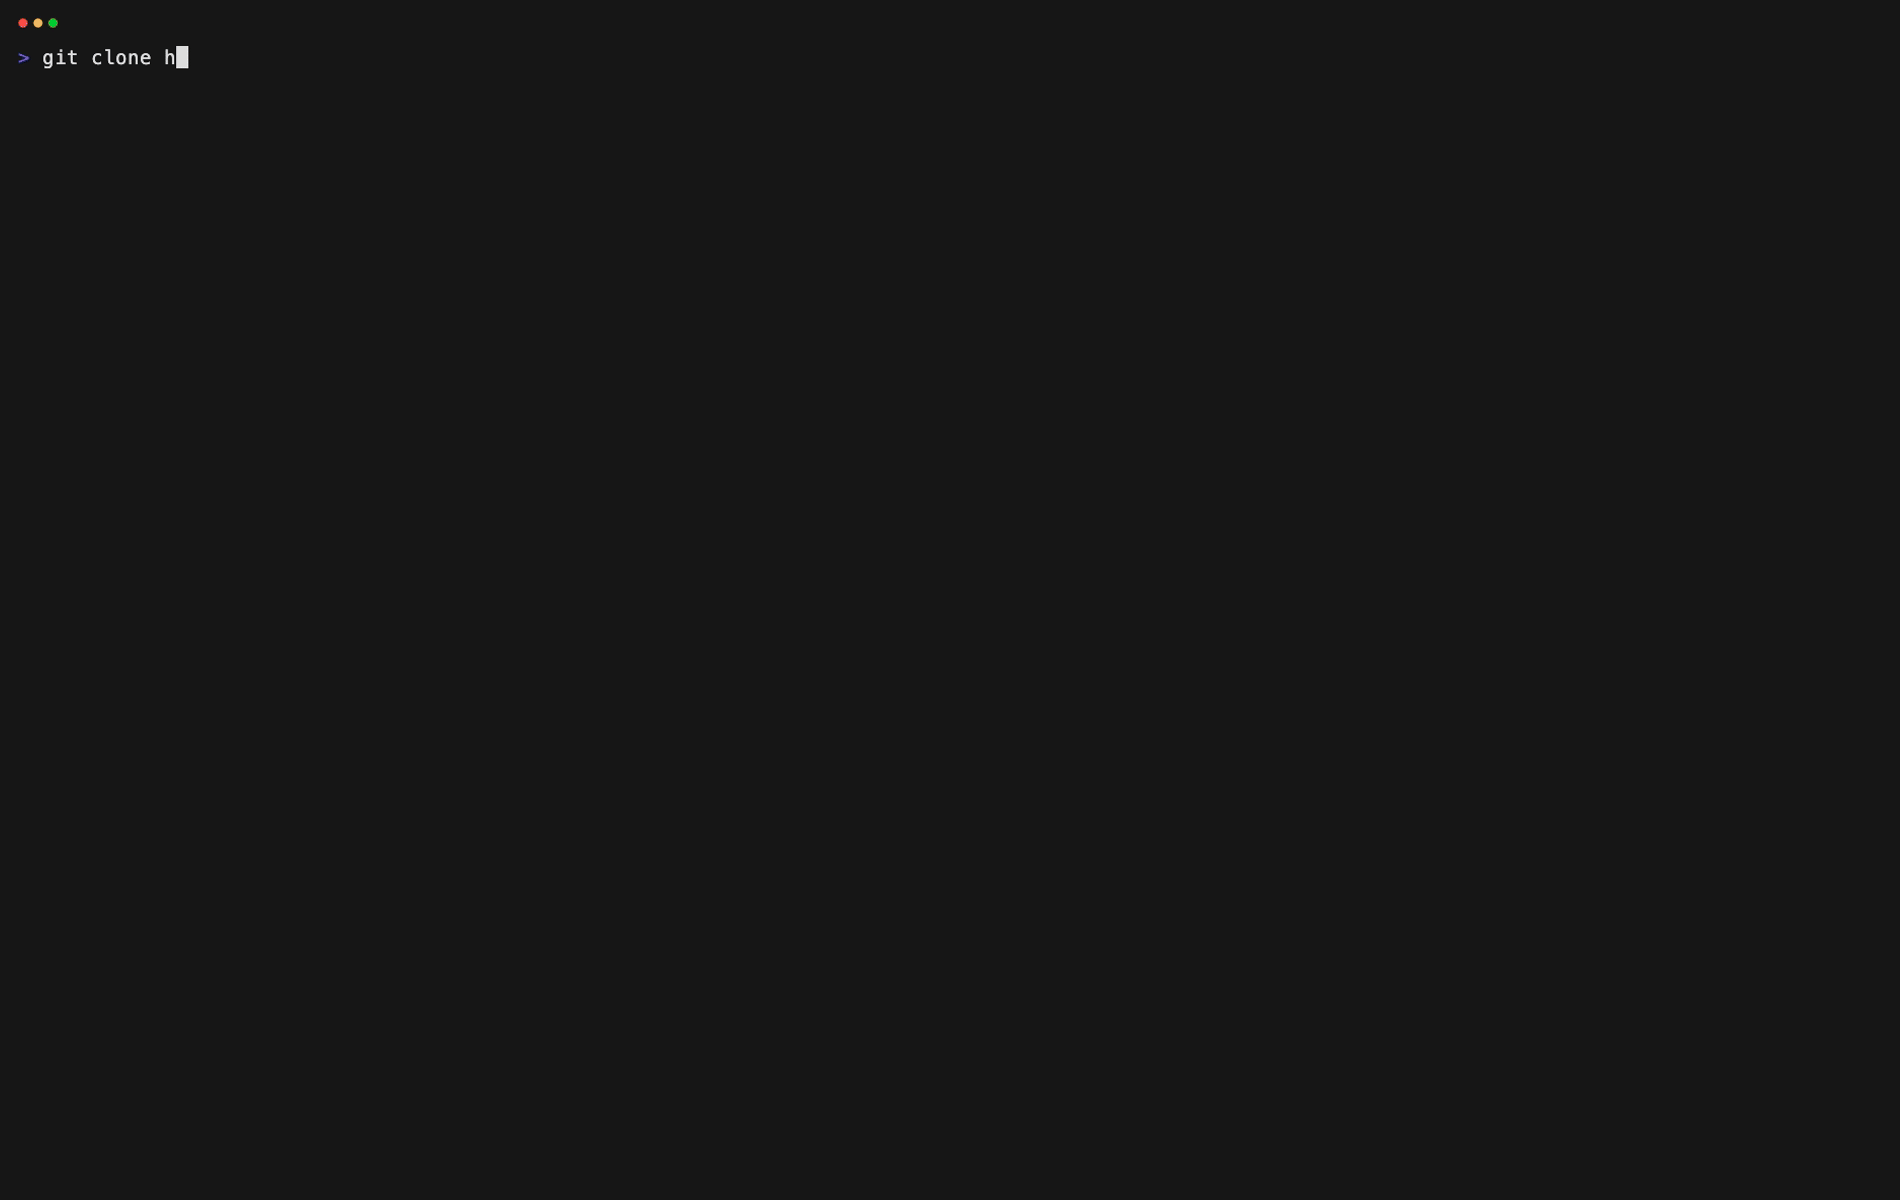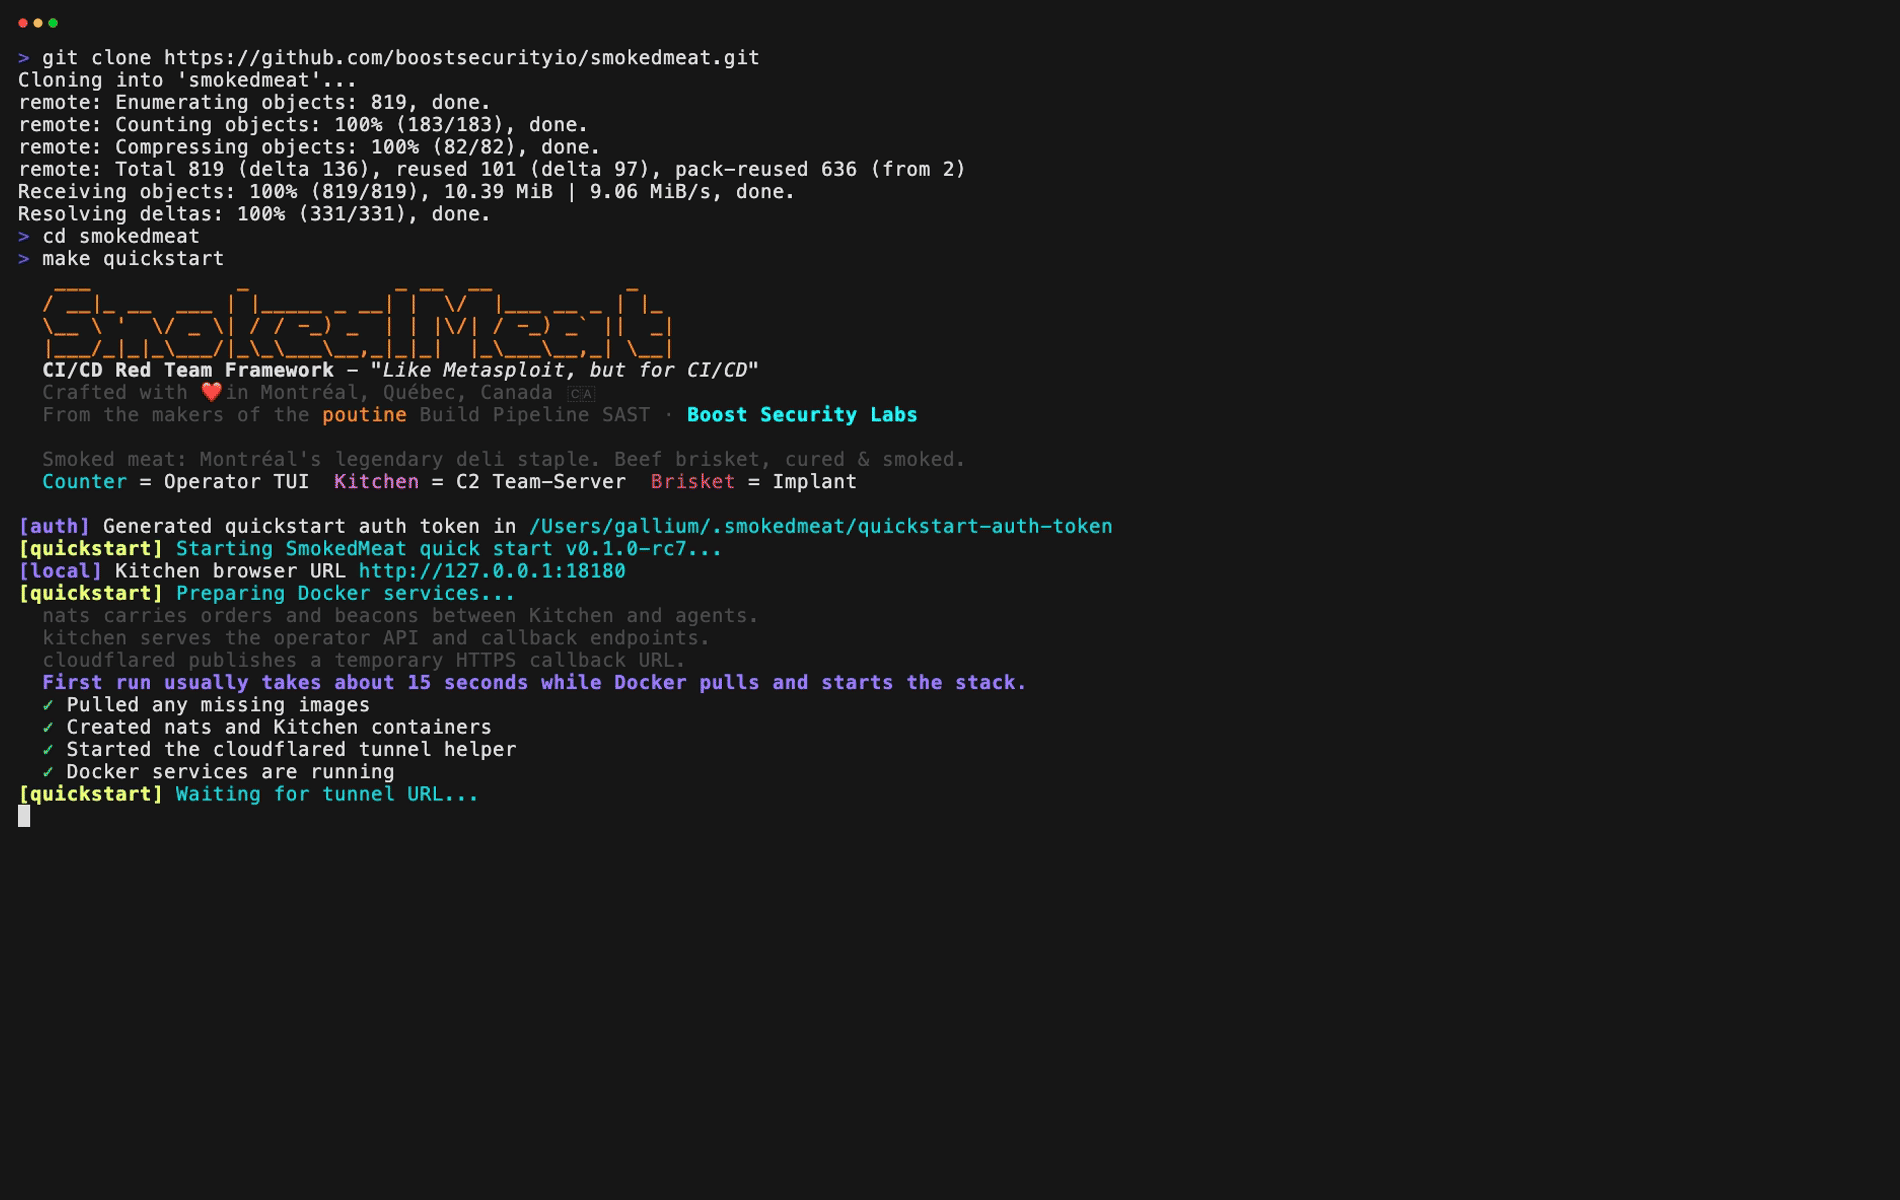 boostsecurityio/smokedmeat
Фреймворк Red Team для CI/CD, демонстрирующий угрозы безопасности конвейеров сборки.
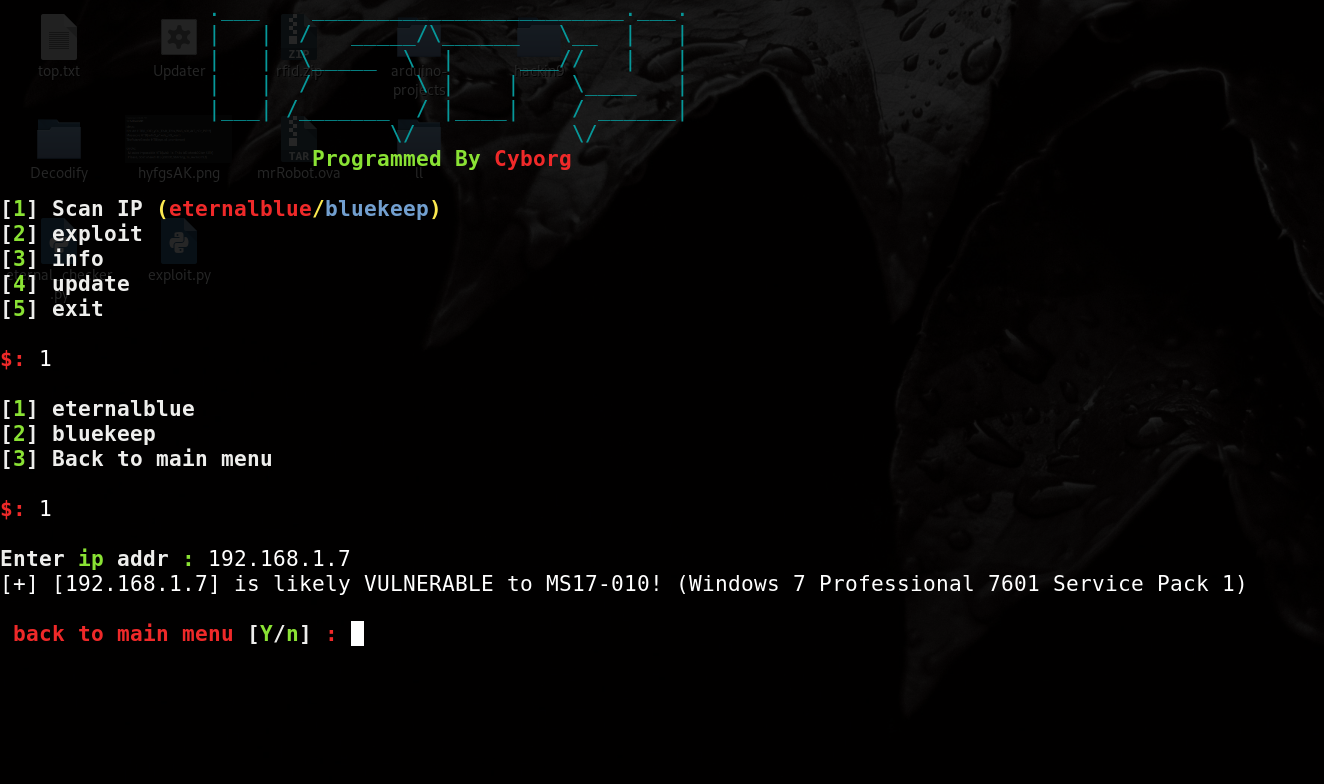 cyb0r9/ispy
ispy V1.0 - Сканер и эксплойт Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) (автоматизация Metasploit)
 naksyn/pythonmemorymodule
чистая реализация на Python техники MemoryModule для загрузки dll и неуправляемых exe целиком из памяти
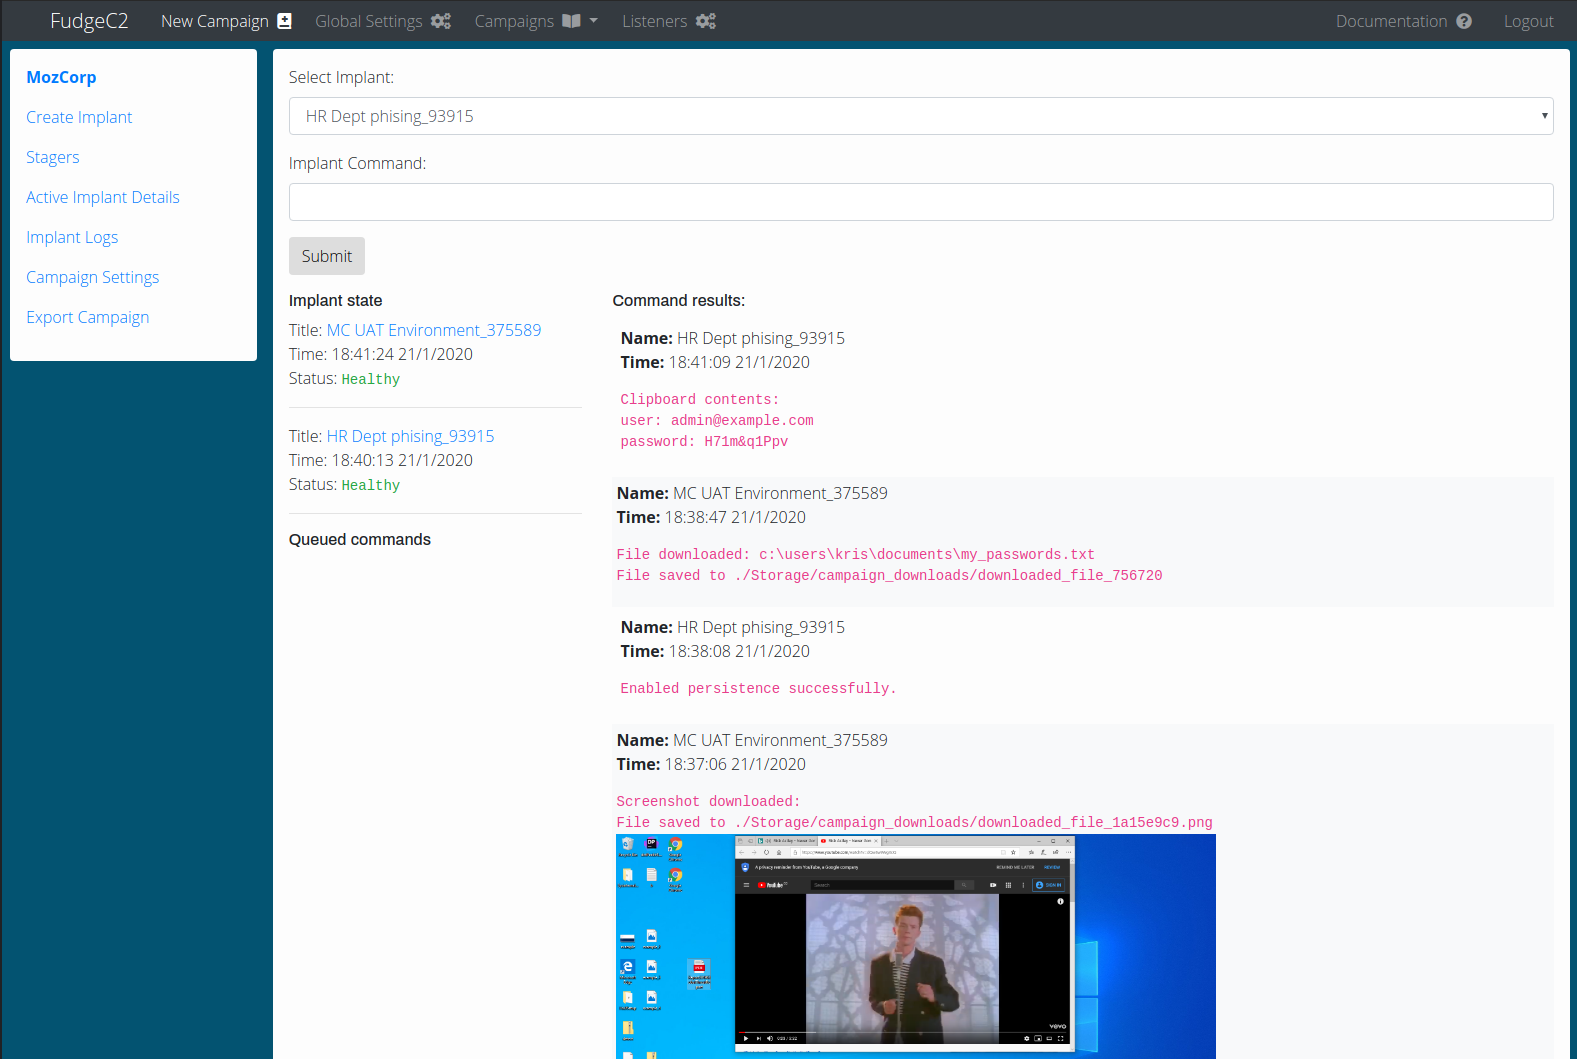 ziconius/fudgec2
FudgeC2 - фреймворк командования и управления, предназначенный для командной работы и действий после эксплуатации.
 msd0pe-1/cve-maker
CLI инструмент для поиска CVE и эксплойтов из баз данных NIST, ExploitDB и GitHub. Поддерживает обнаружение компиляции эксплойтов и выводит список…
 bb00/zer0dump
Используйте CVE-2020-1472 (Zerologon) для захвата домена, а затем восстановите локально сохраненный пароль учетной записи компьютера.
 straightblast/my-poc-exploits
Эксплойты PoC, которые я написал. Они предоставляются как есть, и я не буду оказывать поддержку.
 catsploit/catsploit
Инструмент автоматизированного тестирования на проникновение, использующий оценку техник кибератак (CATS) для выбора и выполнения оптимальных…
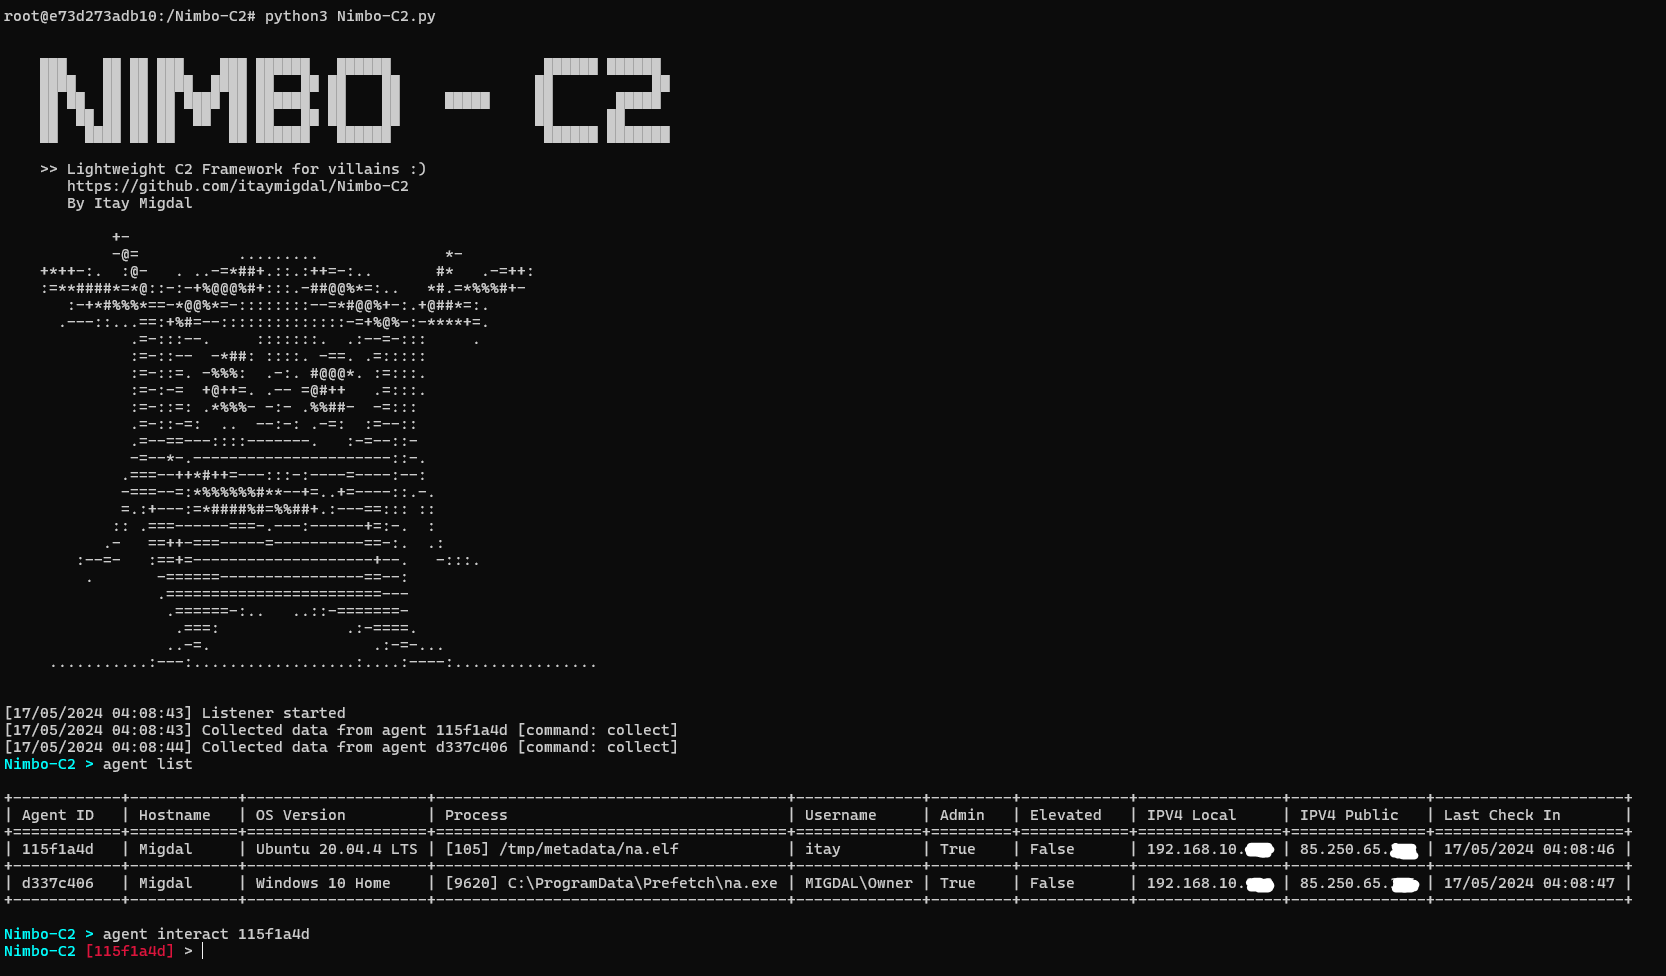 itaymigdal/nimbo-c2
Nimbo-C2 — это ещё один (простой и лёгкий) C2-фреймворк
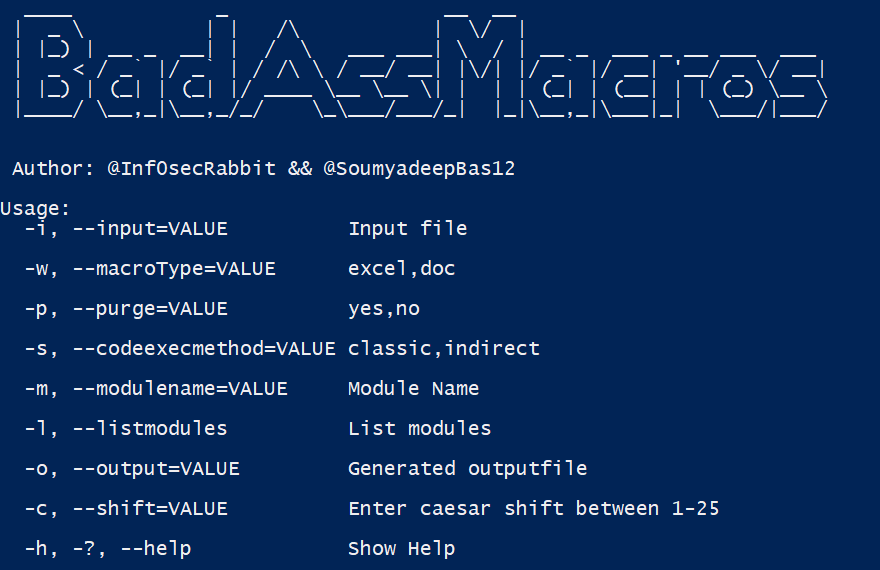 inf0secrabbit/badassmacros
Инструмент на C# для генерации вредоносных VBA-макросов с внедрением шеллкода, очисткой VBA и обнаружением песочницы для операций красных команд.
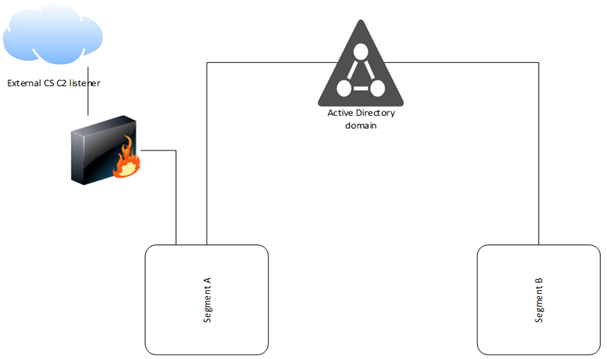 fox-it/ldapfragger
Инструмент C2, маршрутизирующий данные бикона Cobalt Strike через атрибуты пользователей LDAP для скрытного управления и контроля в сегментированных…
 cleanunicorn/theo
Инструмент для разведки и эксплуатации Ethereum.
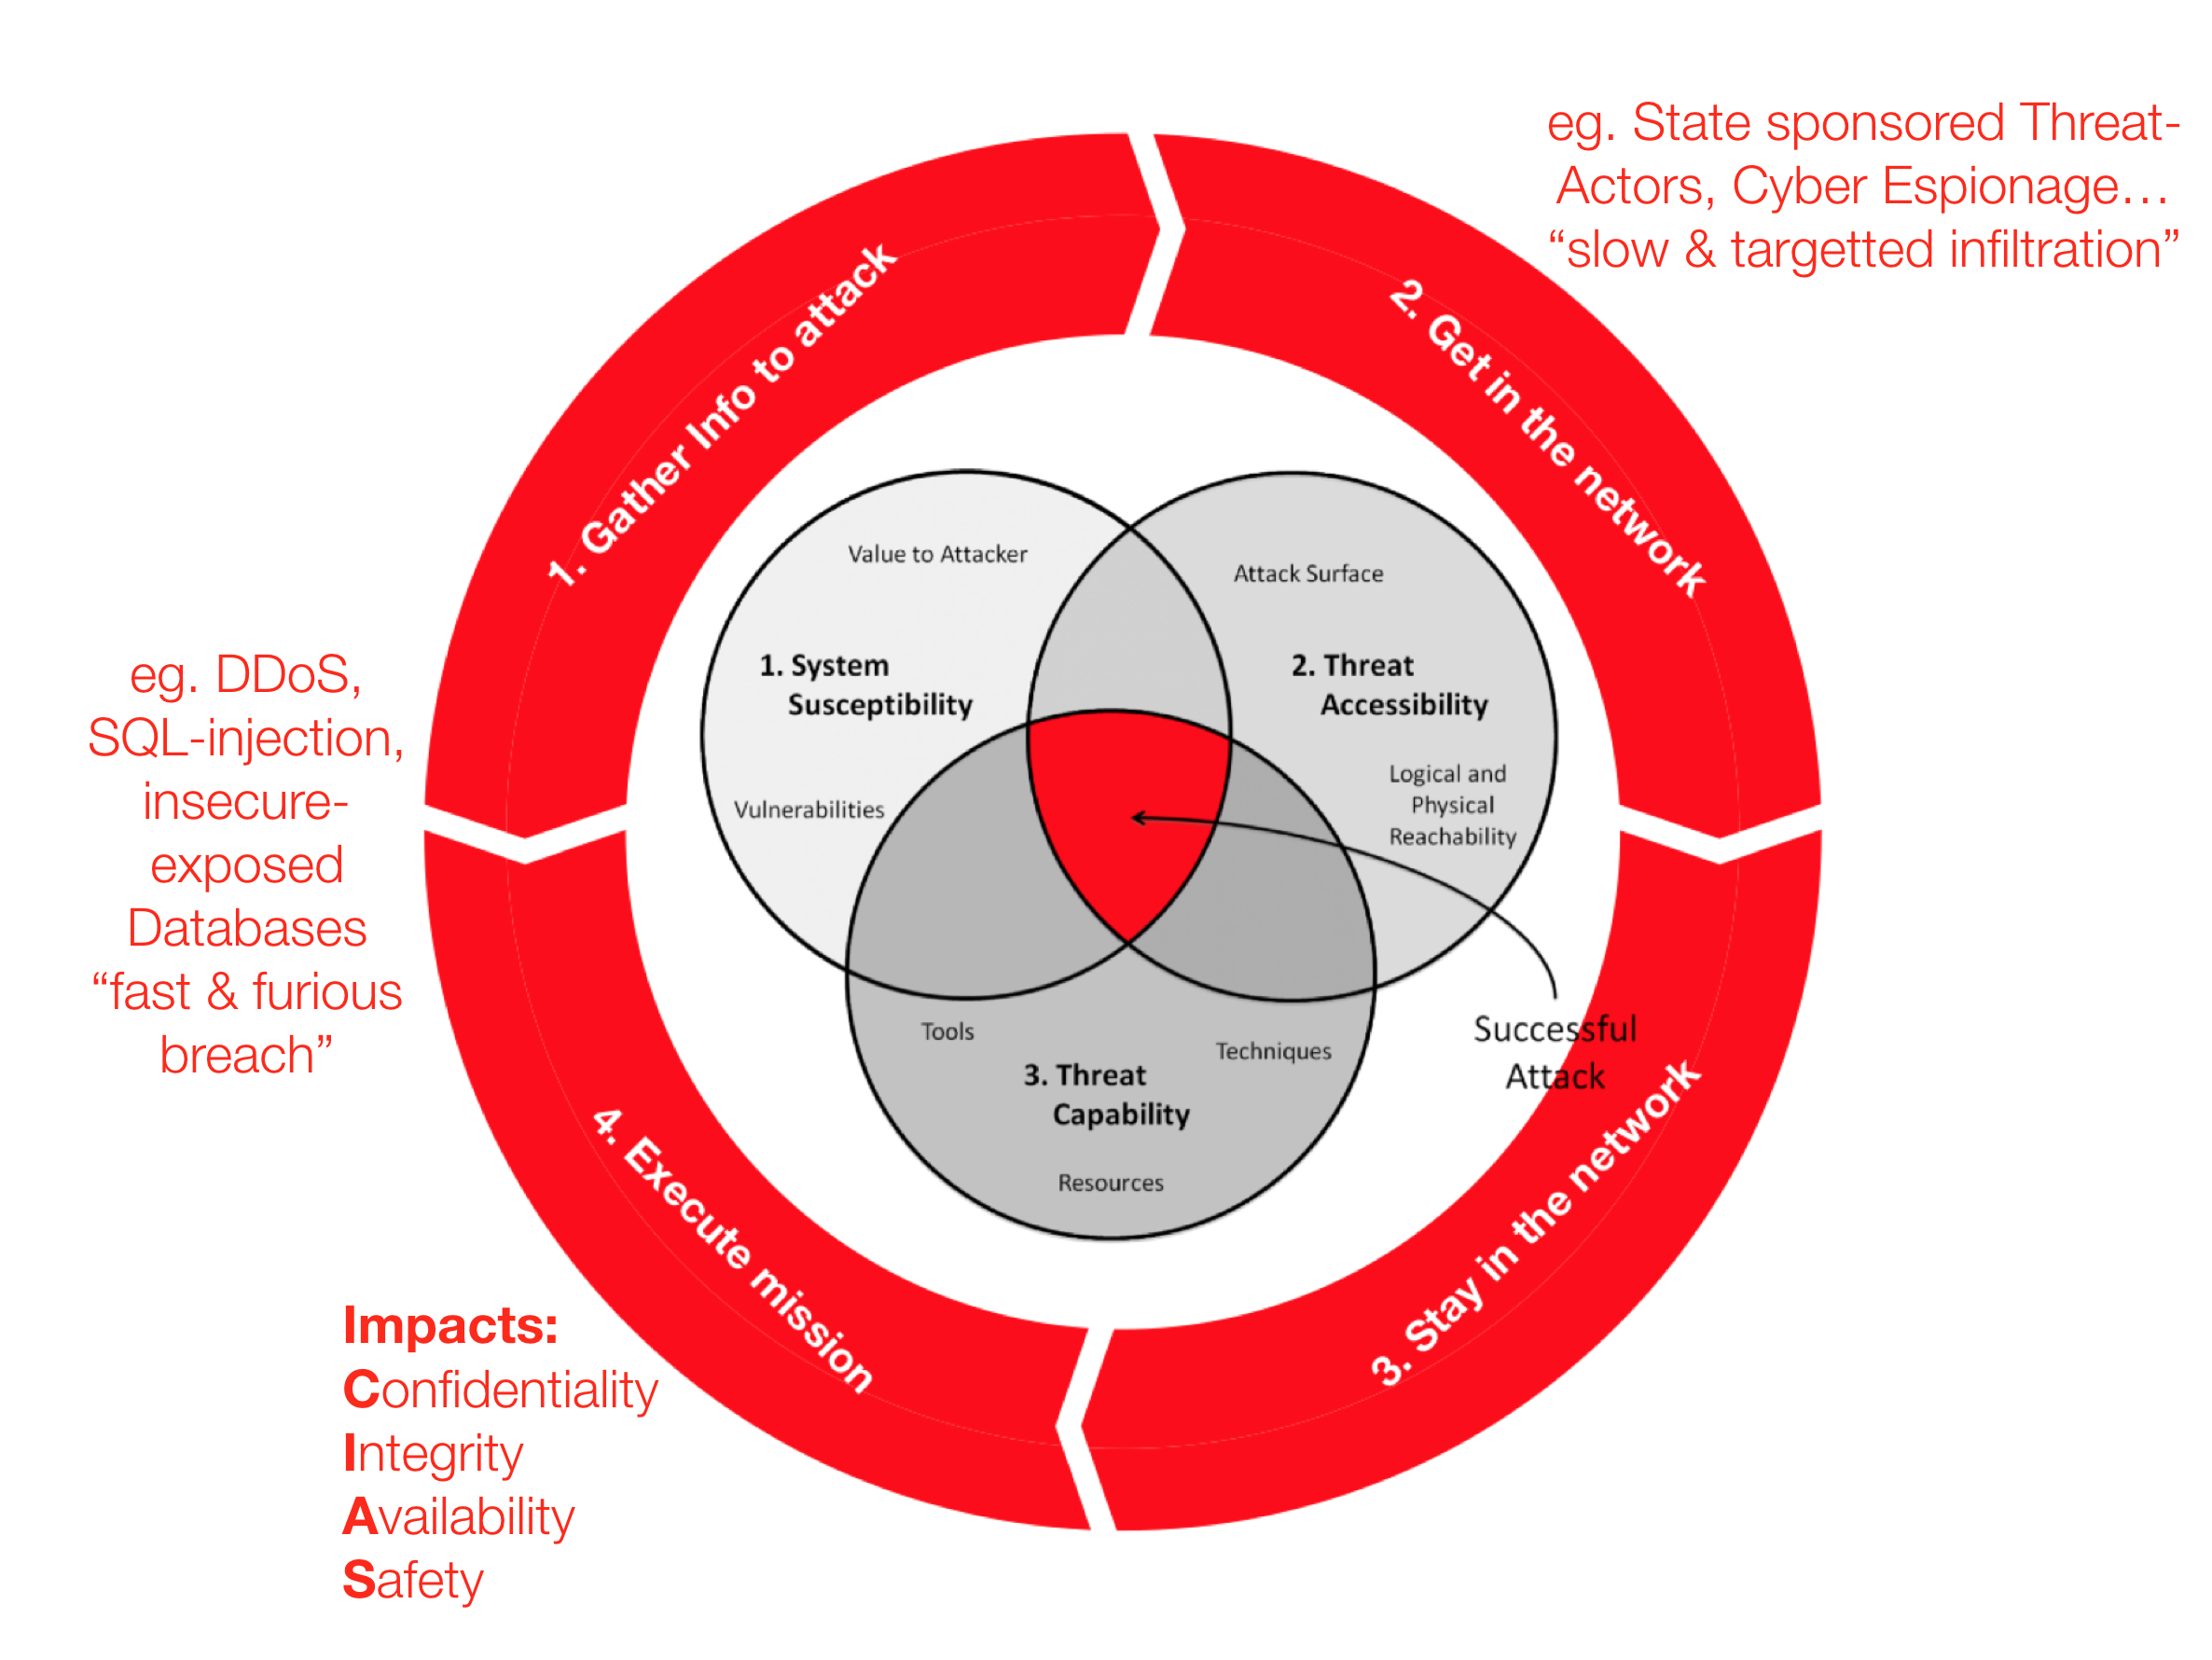 jymcheong/autottp
Автоматизированные тактики, техники и процедуры
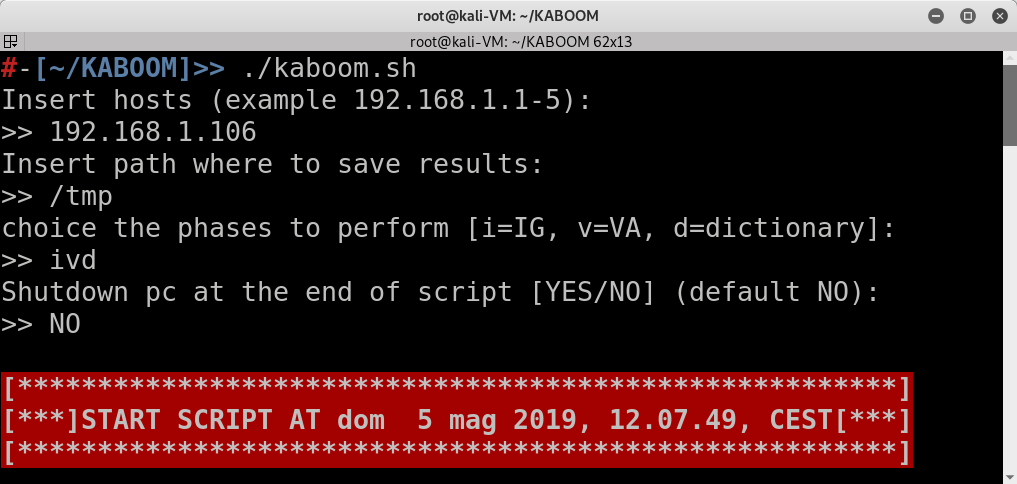 leviathan36/kaboom
Инструмент для автоматизации тестов на проникновение








