
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit

 d4t4s3c/offensivereverseshellcheatsheet
Подборка шпаргалок по полезным нагрузкам обратных оболочек на Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby и msfvenom, а также веб-оболочки,…
 summitroute/aws_exposable_resources
Курируемый каталог типов ресурсов AWS, которые могут быть публично доступны, с командами CLI для создания и аудита конфигураций публичного доступа в…
 darksight-analytics/tgspyder
CLI-инструмент для структурированного сбора данных OSINT из Telegram. Извлекает участников, сообщения, пригласительные ссылки и метаданные…
 aleksamcode/wifi-password-stealer
Простой инструмент для инъекции нажатий клавиш под Windows и Linux, который извлекает сохранённые данные Wi-Fi (SSID и пароль).
 elemental-attack/elemental
Elemental - библиотека угроз ATT&CK
 v1d1an/s1em
Этот проект представляет собой SIEM с SIRP и Threat Intel, всё в одном.
 infobyte/spoilerwall
Spoilerwall представляет совершенно новую концепцию в области укрепления сети. Избегайте сканирования, спойлеря фильмы на всех ваших портах!
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — предоставляющий агентам ИИ глубокие возможности реверс-инжиниринга через 180 инструментов.
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Доказательство концепции RCE в Jenkins: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy), CVE-2019-1003002…
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
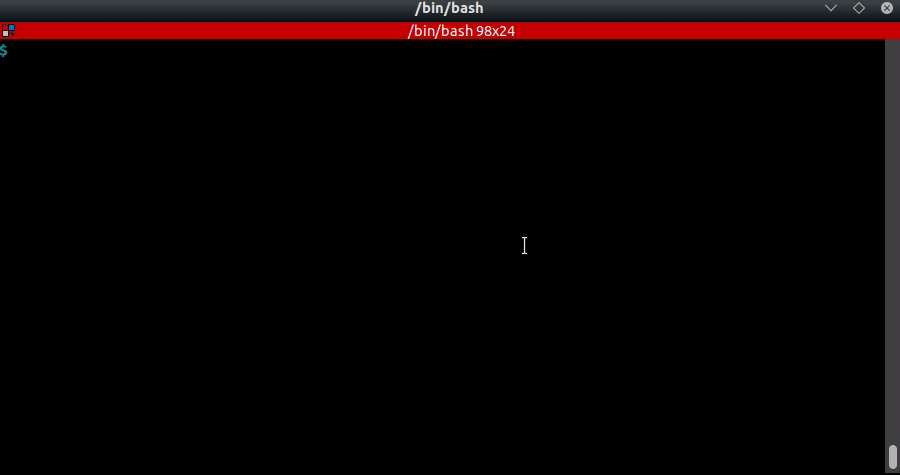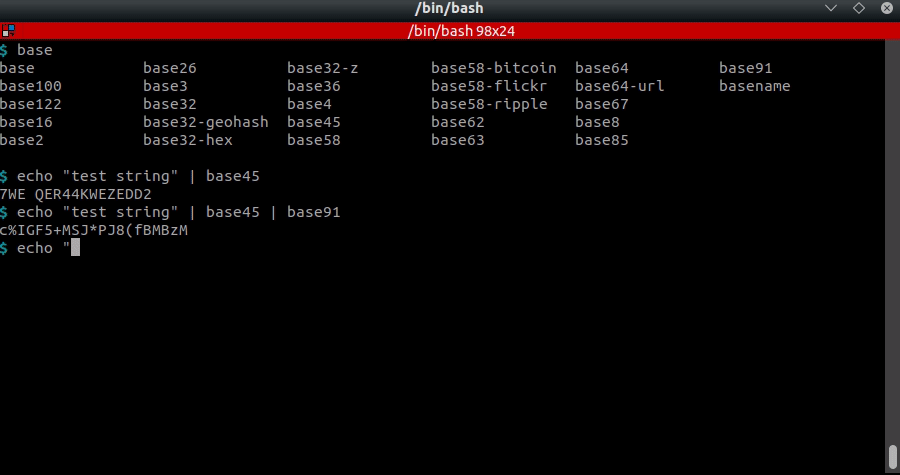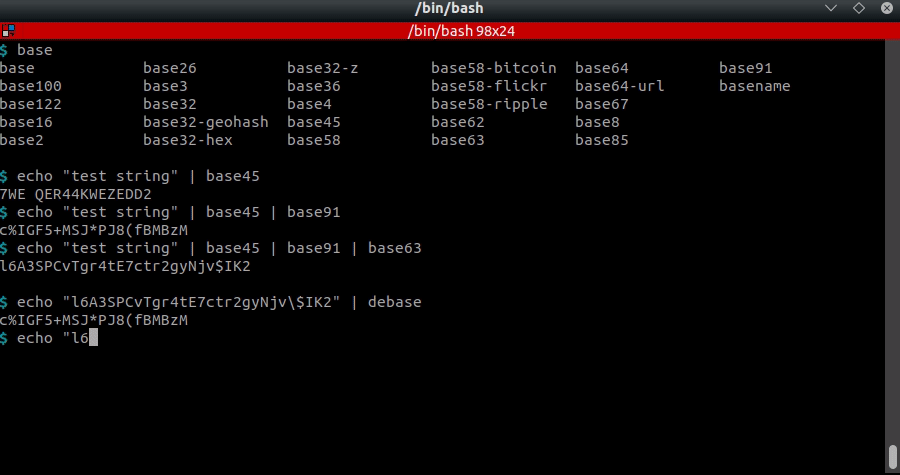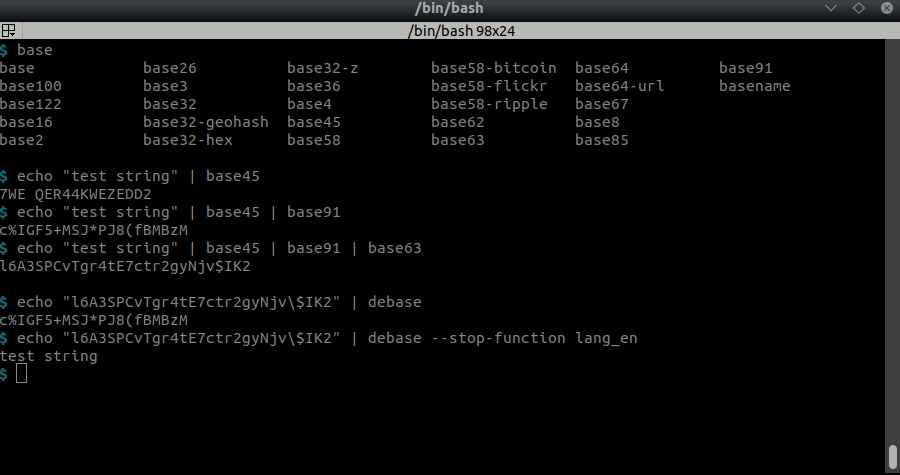 dhondta/python-codext
Расширение Python codecs с инструментами командной строки для кодирования/декодирования чего угодно
 crond-jaist/autopentest-drl
AutoPentest-DRL: Автоматизированное тестирование на проникновение с использованием глубокого обучения с подкреплением
 itm4n/pentest-windows
Коллекция исследований внутреннего устройства Windows и техник эксплуатации, охватывающая повышение привилегий, злоупотребление токенами и приёмы…
 shramos/polymorph
Polymorph — это фреймворк для манипуляции сетевыми пакетами в реальном времени с поддержкой практически всех существующих протоколов.
 0xsojalsec/uncensored-ai
Полностью автоматическое удаление цензуры для языковых моделей
 realitynet/android-forensics-references
Курируемый справочник по артефактам криминалистического анализа Android и путям логов, со ссылками на разборы CTF, исследовательские работы и…
 jakobfriedl/conquest
Conquest — это многофункциональный и гибкий фреймворк для управления и контроля/постэксплуатации, разработанный на Nim.
 fankh/vulnerability-poc
CVE-лаборатории proof-of-concept, эксплойт-скрипты и правила обнаружения/предотвращения (Nginx, Apache, Snort, YARA) для CVE высокой степени…








