
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 gmh5225/awesome-llvm-security
Курируемая подборка ресурсов по безопасности LLVM, охватывающая бинарный лифтинг, обфускацию кода, статический анализ, символьное исполнение,…
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 wattocyber/detection-defense-library
Detection-engineering reference mapping Windows, cloud, container, identity, and ICS attack classes to Sigma rules, trust-boundary models, BYOVD…
 wattocyber/oscp-notes-2026
OSCP notes vault + exam cockpit dashboard: merged technique notes, variable-filled command decks, machines, creds, and runbook for exam day. MIT.
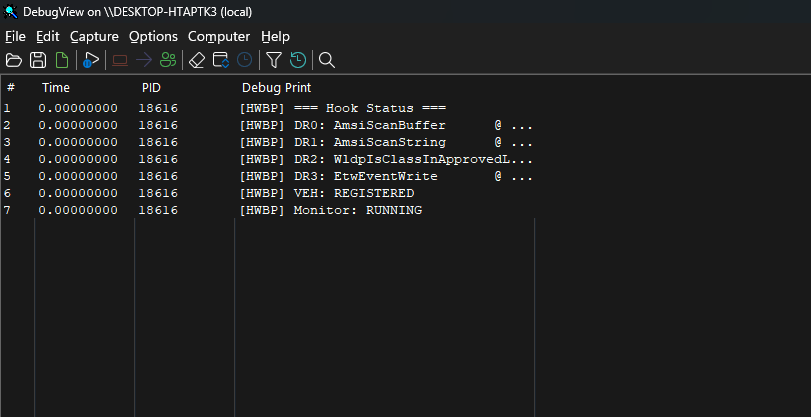 dovughs/mora-hwbp
Движок перехвата в пользовательском режиме и инструментирования телеметрии на основе аппаратных точек останова (DR0-DR7) без модификации кода (AMSI,…
 wattocyber/offensive-one-liners
110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.
 losfuzzys/glacierctf2023_writeups
Курируемая подборка writeup'ов для GlacierCTF 2023, охватывающая задачи категорий pwn, rev, web, crypto и смарт-контракты, с решениями и обучающими…
 yeasen-z/leakgauge
Обнаруживает атаки утечки контекста LLM путём обучения лёгких поведенческих зондов на log-вероятностях, с конвейерами обнаружения vLLM offline/server.
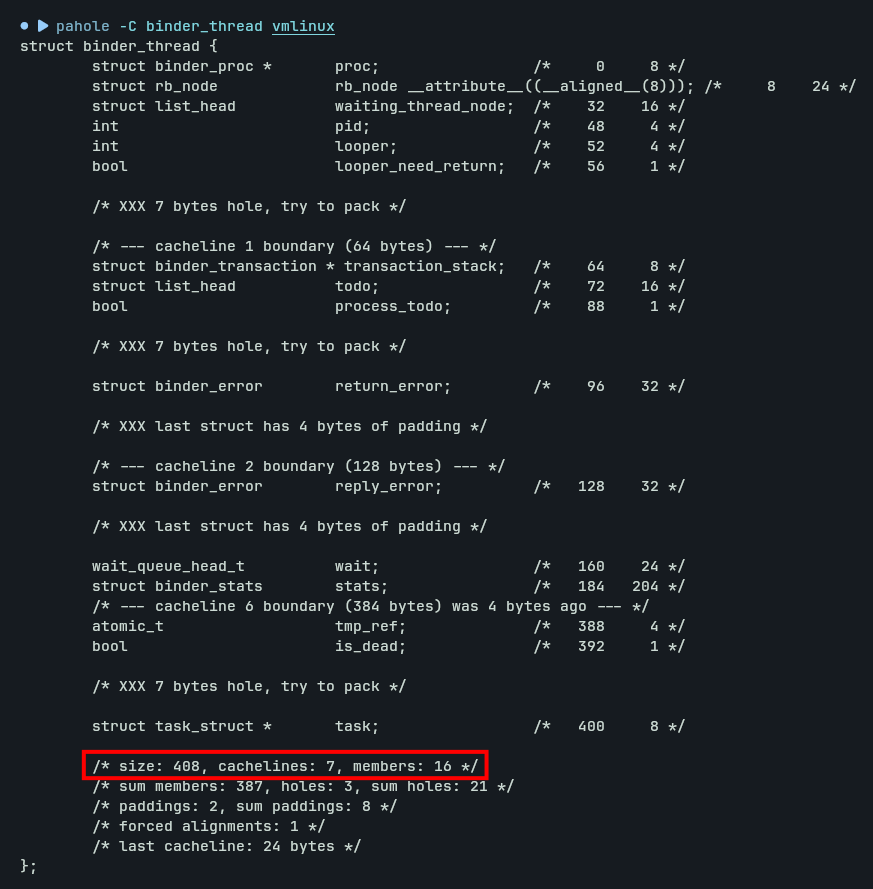 0xbinder/cve_2019_2215
Эксплойт LPE уровня proof-of-concept для Android Binder UAF, который использует iovec spraying и перезапись addr_limit для достижения произвольного…
 horkimhab/cve-2024-8068-cve-2024-8069
Скрипты эксплойтов класса proof-of-concept для CVE-2024-8068 и CVE-2024-8069, ориентированные на авторизованное тестирование на проникновение,…
 superman-l/cve-2026-16723
Воспроизводит RCE fastjson 1.2.83 @JSONType с уязвимой целью Spring Boot и генератором полезной нагрузки на основе ASM, использующим цепочки jar по…
 hackspeak/cve-2026-23479
Коллекция PoC для Redis UAF RCE (CVE-2026-23479): безопасный проверщик версий, модуль эксплойта, PoC с поддержкой GDB и правила обнаружения Sigma для…
 trandonga3/poc-cve-2026-63030-cve-2026-60137-
Цепочка эксплойтов для WordPress Core с использованием путаницы маршрутов REST API и SQL-инъекции для неаутентифицированного RCE, повышения…
 horkimhab/cve-2026-73072
Образовательный репозиторий для исследований в области безопасности, предназначенный для тестирования и изучения концепций уязвимостей, песочниц,…
 mattiacervelli/cve-2025-24893_analysis
Автономная Docker-лаборатория, которая воспроизводит CVE-2025-24893 — неаутентифицированную SSTI-to-RCE уязвимость в XWiki SolrSearch, — и сравнивает…
 anirbala98/cve-2026-53959
4gaBoards < 3.3.9 - Раскрытие информации о пользователях
 bebarossi/grav-cve-2024-28116
Анализ и воспроизведение в Docker CVE-2024-28116 — SSTI с обходом песочницы в Grav CMS
 mthamil107/db_audit_research
Self-Defeating Audits: воспроизводимый лабораторный стенд, демонстрирующий, как роль PostgreSQL с низкими привилегиями обратимо ослепляет триггерного…








