
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 binzhwang/tnc-defense
Исследовательский код для обнаружения и обезвреживания бэкдоров в диффузионных моделях генерации изображений по текстовому описанию, с пайплайнами…
 jianshuod/ipi-exposure-signal
Исследовательский конвейер для обнаружения латентных сигналов подверженности косвенным инъекциям промптов в агентных LLM посредством зондирования…
 toxy4ny/bl00dym4ry
Обучающий симулятор трояна для тренировки по кибербезопасности, моделирующий фишинговые атаки с социальной инженерией, разведку системы, обход…
 toxy4ny/artaxerxes
Современный мультитехнологичный фреймворк для стресс-тестирования Образовательный инструмент кибербезопасности для высокопроизводительного сетевого…
 pppyb/secopd
Исследовательская реализация для смягчения адаптивных инъекций промптов с помощью on-policy дистилляции, включающая рецепты обучения и средства…
 trailofbits/polytracker
Инструмент инструментирования на основе LLVM для универсального отслеживания помеченных данных, анализа потоков данных и трассировки.
 h3n1s3/react2shell-research
Проанализируйте и воспроизведите CVE-2025-55182, предоставив технические сведения и proof-of-concept для исследователей безопасности.
 l1m3syc/cve-2024-4947-poc
Обучающий proof-of-concept для CVE-2024-4947, путаницы типов (type confusion) в V8 Maglev, демонстрирующий полную цепочку от триггера до…
 minh3102011/cve-2026-18963_analyst
Docker-based lab for reproducing Keycloak CVE-2026-18963, including vulnerable version setup, realm seeding, and source-level workflow analysis with…
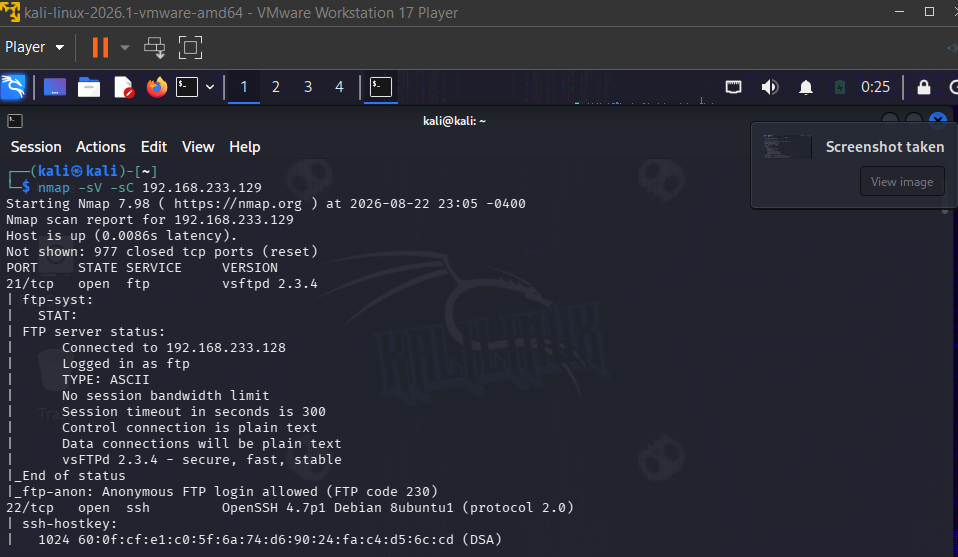 rsakthikumar-cmd/metasploitable2-vsftpd-writeup
Эксплуатация бэкдора vsftpd 2.3.4 (CVE-2011-2523) на Metasploitable2 — практический разбор лабораторной работы по пентесту, охватывающий разведку,…
 r4y-br/cve-2022-22963
Скрипт автоматизации на Python, воспроизводящий CVE-2022-22963 — критическую инъекцию SpEL в Spring Cloud Function, позволяющую получить reverse…
 shawnng078-ops/cve-2024-28000-exploit-lab
Практическое воспроизведение CVE-2024-28000 в LiteSpeed Cache с использованием изолированной лаборатории WordPress. Включает разведку, извлечение…
 trailofbits/not-slithering-anywhere
Python-версия нашего уязвимого приложения Not Go-ing Anywhere
 oscerd/cve-2026-28672
Репродуктор proof-of-concept для внедрения OS-команд в Apache Ranger UnixUserGroupBuilder (CVE-2026-28672), демонстрирующий уязвимость и проверяющий…
 oscerd/cve-2026-60093
Эксплойты-репроducers для уязвимости обхода пути (path traversal) в Apache Camel (CVE-2026-60093) в camel-azure-storage-datalake, демонстрирующие…
 oscerd/cve-2026-63039
Доказательство концепции (PoC) для CVE-2026-63039, демонстрирующее SQL-инъекцию в ORDER BY в AuditAlertRule проекта Apache InLong через…
 oscerd/cve-2026-59230
PoC-репродукторы для инъекции заголовков MimeMultipart в Apache Camel camel-mail (CVE-2026-59230), демонстрирующие SSRF через инъекцию CamelHttpUri в…
 oscerd/cve-2026-63621
PoC-репродукторы инъекции заголовков структурированных CloudEvent в Apache Camel camel-knative (CVE-2026-63621), демонстрирующие внедрение заголовков…








