
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 cves-labs/cve-2026-1357
Лабораторная среда и proof-of-concept эксплойт для CVE-2026-1357, уязвимости плагина WordPress, с настройкой Docker и скриптами автоматизированной…
 boos4721/copyfail-rs
Эксплойт на Rust для CVE-2026-31431 — примитив записи в page-cache ядра Linux через AF_ALG splice, позволяющий повысить привилегии до root путём…
 biranperetz/docling-core-cve-2026-24009
Технический разбор и PoC для CVE-2026-24009, демонстрирующие небезопасную загрузку YAML в docling-core и практические пути смягчения последствий.
 belazy167/next-picomatch-cve-repro
Минимальное воспроизведение для Next.js 16.2.4, включающего picomatch 4.0.3 (CVE-2026-33671)
 batosay1337lab/cve-2026-31900-lab
CVE-2026-31900 Уязвимая лаборатория - RCE в GitHub Action psf/black
 augmaster/poc-cve-2026-23520
Доказательство концепции эксплуатации для CVE-2026-23520 — аутентифицированное удалённое выполнение кода (RCE) в Arcane Docker management через…
 ashleyt3/docker-socket-risk-demos
Сопутствующий исходный код для видео на YouTube «Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)»
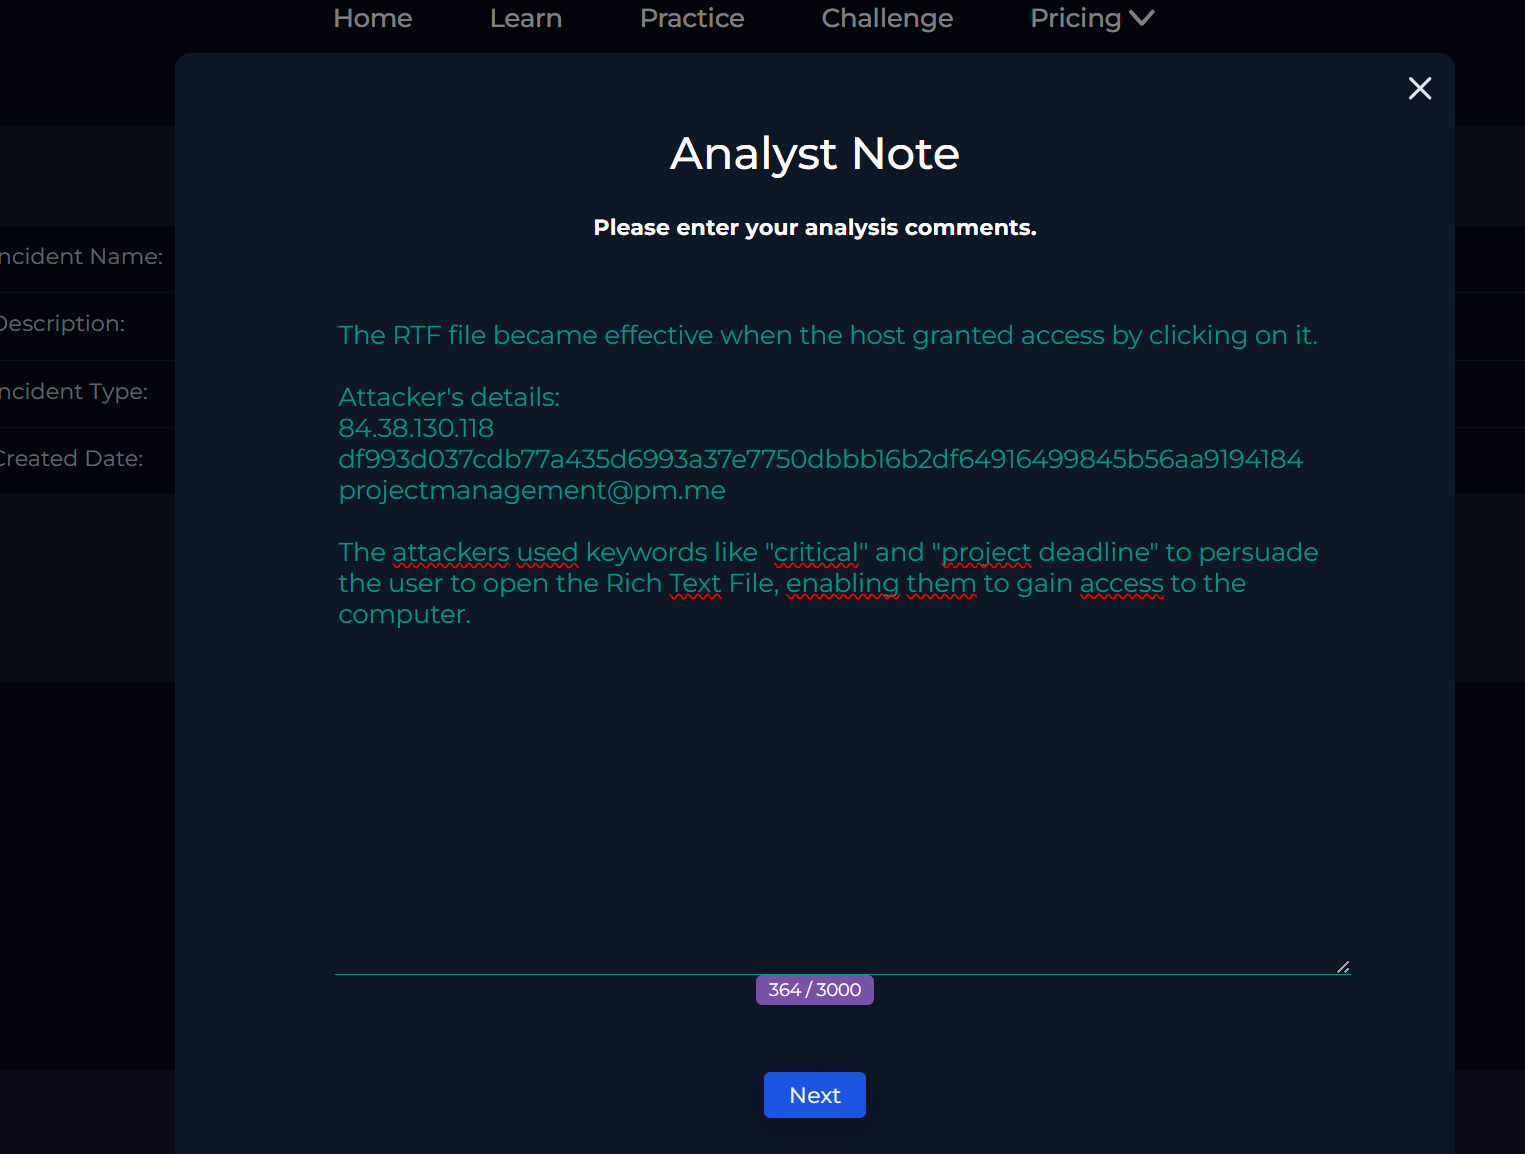 arkha-corvus/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298-
Нам предстоит расследовать критическое оповещение о эксплуатации уязвимости Windows OLE zero-click RCE (CVE-2025-21298), доставленной через…
 anggatechi/mass-scanner-cve-2026-3891
Python-массовый сканер для проверки конкретного AJAX-поведения WordPress в авторизованных средах, поддерживающий нормализацию URL, обработку конечных…
 clayofgilgamesh/cve-2026-29000
CTF-лаборатория и набор эксплойтов для CVE-2026-29000 — обход аутентификации JWE в pac4j-jwt. Включает уязвимую цель на Flask, библиотеку для…
 an00brektn/cve-2021-4034
Golang-реализация CVE-2021-4034, локального эксплойта повышения привилегий для pkexec из polkit, с инструкциями по смягчению последствий и…
 amaljafarzade/cve-2025-61319
Stored XSS в ReNgine <= 2.2.0 — публичное раскрытие
 alter-n0x/cve-2026-24061-poc
CVE-2026-24061 — POC обхода аутентификации в GNU InetUtils telnetd + Docker-лаборатория для тестирования
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) — глубокий технический анализ LPE в ядре Linux от Bomb
 adityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure
CVE-2026-27579 — Неправильная конфигурация CORS — произвольный источник с учётными данными → раскрытие данных учётной записи при аутентифицированном…
 adityabhatt3010/cve-2026-23842-denial-of-service-via-database-connection-pool-exhaustion-version-1.2.10
CVE-2026-23842 — Уязвимость типа «Отказ в обслуживании» высокой степени серьезности, вызванная истощением пула соединений SQLAlchemy при параллельных…
 adityabhatt3010/cve-2025-59287-when-your-patch-server-becomes-the-attack-vector
CVE-2025-59287 — Критическая неаутентифицированная RCE в Windows Server Update Services (WSUS) через небезопасную десериализацию AuthorizationCookie,…
 ademzero/cve-2026-31431
Учебный proof-of-concept, демонстрирующий локальное повышение привилегий в ядре Linux через AF_ALG algif_aead (CVE-2026-31431). Включает инструкции…








