
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 leekanghyun/axios-security-guide
# Руководство по устранению уязвимости Axios CRLF Injection (CVE-2026-40175) и анализ миграции на основе fetch
 7huukdlnkjkjba/cve-2025-55315-
Исследование и анализ CVE-2025-55315, предоставление Python-скрипта для изучения технических деталей уязвимости и потенциальных методов эксплуатации…
 jorrit-vm/cve-2026-33017
# Образовательная лаборатория, демонстрирующая неаутентифицированное RCE в Langflow через CVE-2026-33017, с автоматической настройкой виртуальной…
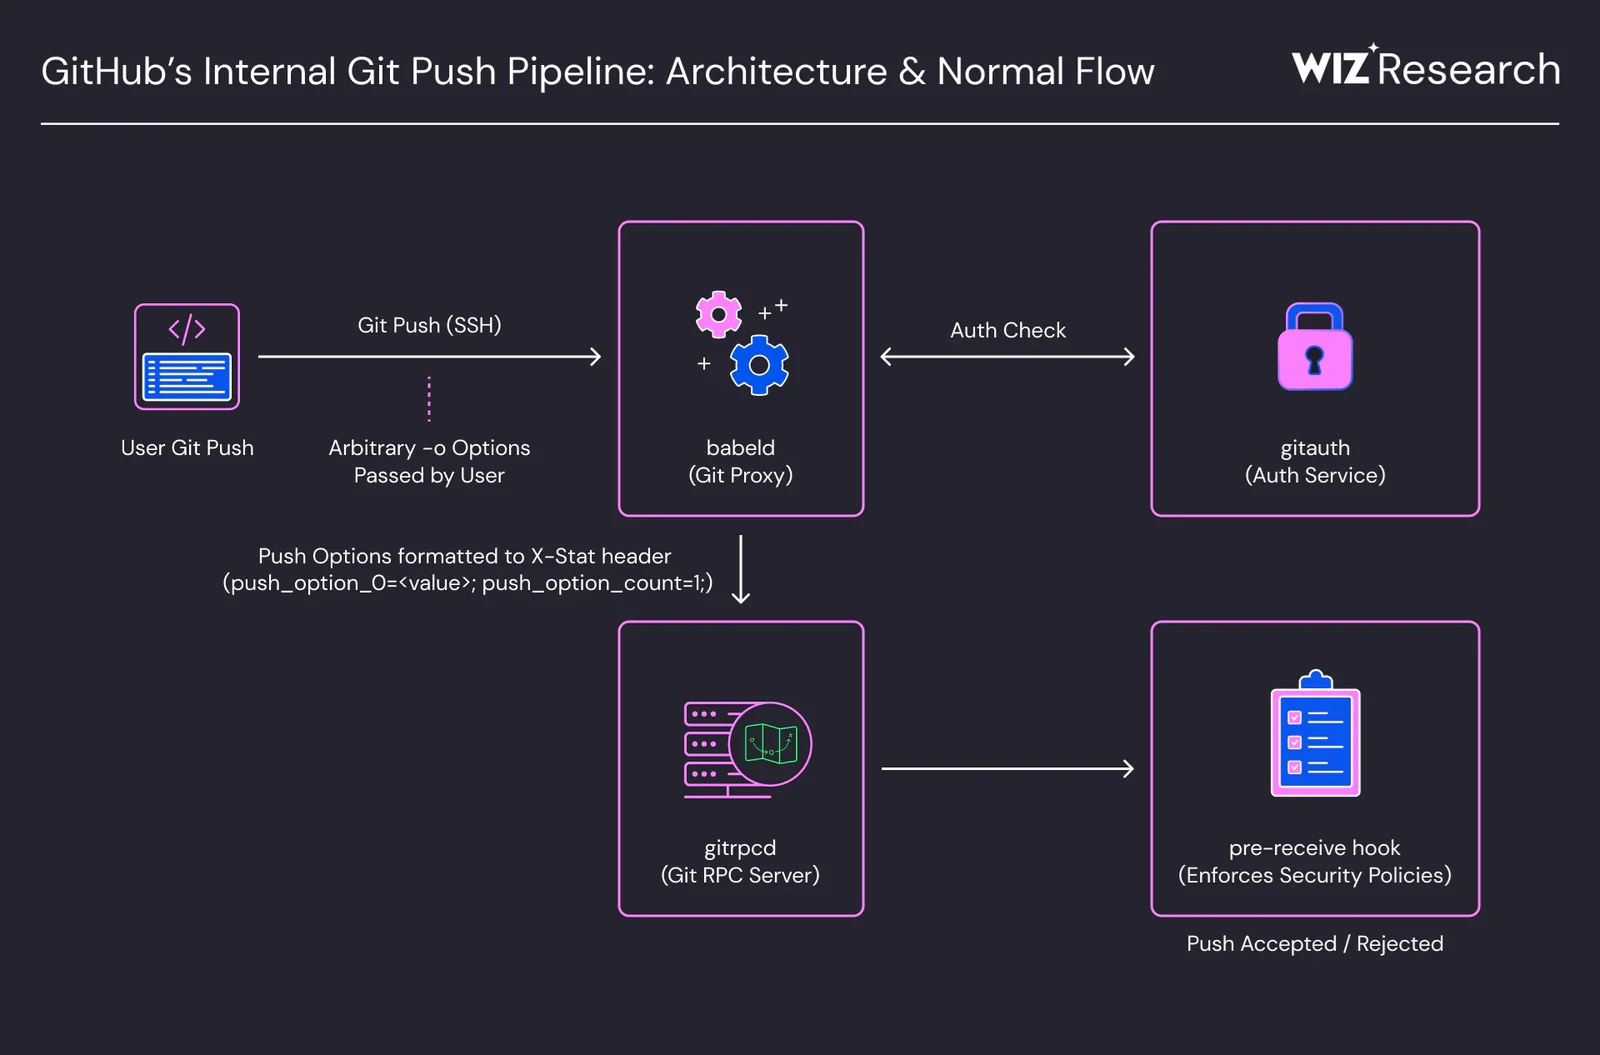 5kr1pt/cve-2026-3854
Технический разбор CVE-2026-3854 — RCE в GitHub через инъекцию заголовков в git push, с объяснением уязвимости, техники эксплуатации и мер по…
 joseph19820124/openclaw-vuln-report
# Анализ уязвимости CVE-2026-25253: межсайтовый угон WebSocket-соединений с выполнением кода одним кликом (CVSS 8.8) Отчёт об анализе уязвимости…
 ciphercloak/cve-2026-41651
Предоставляет технические детали и рекомендации по устранению уязвимости повышения привилегий Pack2TheRoot (CVE-2026-41651), затрагивающей системы…
 gabs-hub/cve-2026-24061_lab
Образовательный Docker-лабораторный стенд, демонстрирующий CVE-2026-24061 — обход аутентификации в GNU telnetd, позволяющий получить root-доступ…
 chinyemba-ck/moveit-cve-2023-34362
Видеопрезентация, анализирующая технические детали, масштаб и уроки, которые можно извлечь из MOVEit CVE-2023=3462 (финальный проект CS50…
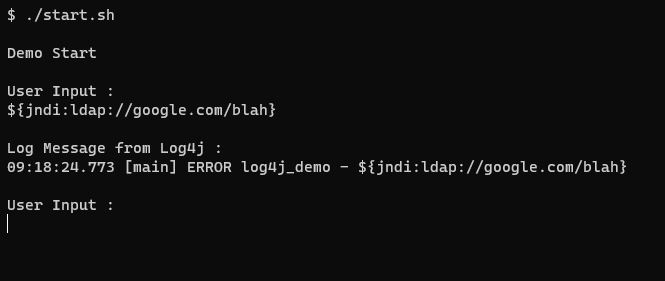 chandanshastri/log4j_vulnerability_demo
Простая программа для демонстрации того, как можно эксплуатировать уязвимость Log4j ( CVE-2021-44228 )
 cves-labs/cve-2026-21876
# Docker-среда для воспроизведения и эксплуатации CVE-2026-1357 Лабораторная среда на базе Docker для воспроизведения и эксплуатации CVE-2026-1357,…
 cves-labs/cve-2026-1357
Лабораторная среда и proof-of-concept эксплойт для CVE-2026-1357, уязвимости плагина WordPress, с настройкой Docker и скриптами автоматизированной…
 boos4721/copyfail-rs
Эксплойт на Rust для CVE-2026-31431 — примитив записи в page-cache ядра Linux через AF_ALG splice, позволяющий повысить привилегии до root путём…
 biranperetz/docling-core-cve-2026-24009
Технический разбор и PoC для CVE-2026-24009, демонстрирующие небезопасную загрузку YAML в docling-core и практические пути смягчения последствий.
 belazy167/next-picomatch-cve-repro
Минимальное воспроизведение для Next.js 16.2.4, включающего picomatch 4.0.3 (CVE-2026-33671)
 batosay1337lab/cve-2026-31900-lab
CVE-2026-31900 Уязвимая лаборатория - RCE в GitHub Action psf/black
 augmaster/poc-cve-2026-23520
Доказательство концепции эксплуатации для CVE-2026-23520 — аутентифицированное удалённое выполнение кода (RCE) в Arcane Docker management через…
 ashleyt3/docker-socket-risk-demos
Сопутствующий исходный код для видео на YouTube «Stop Mounting docker.sock — Run Trivy Without Giving Away Root Access — (inspired by CVE-2026-33634)»
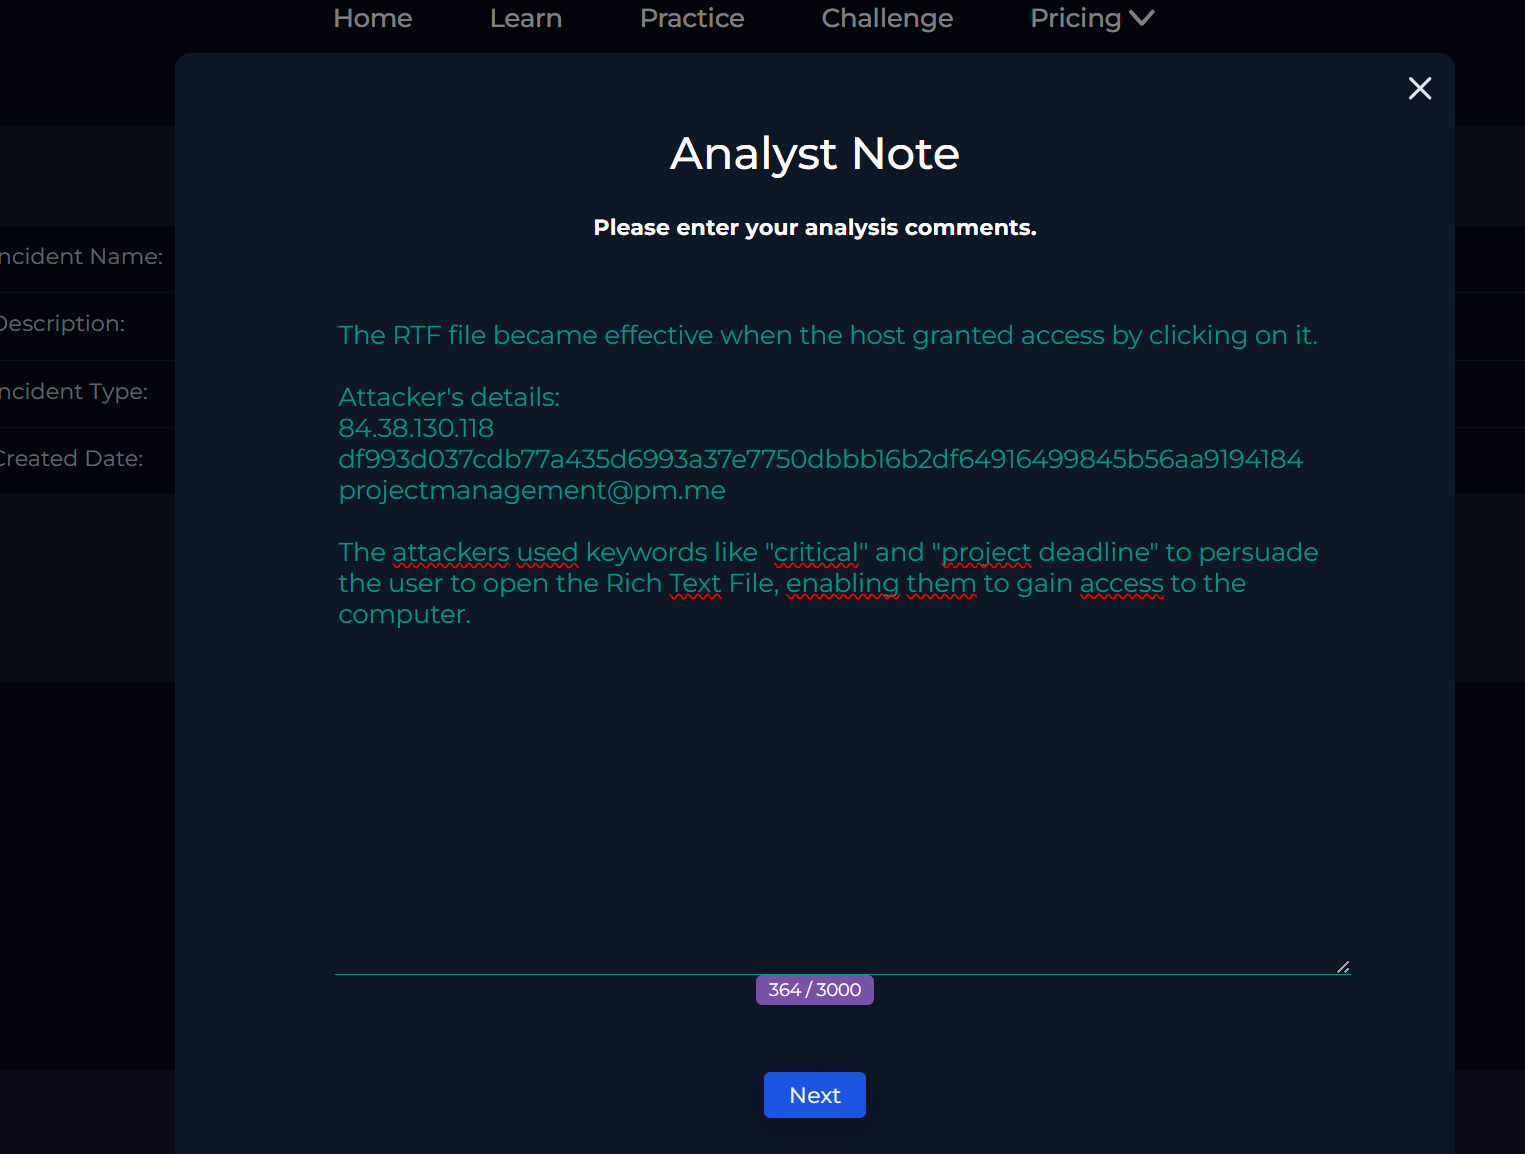 arkha-corvus/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298-
Нам предстоит расследовать критическое оповещение о эксплуатации уязвимости Windows OLE zero-click RCE (CVE-2025-21298), доставленной через…








