
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
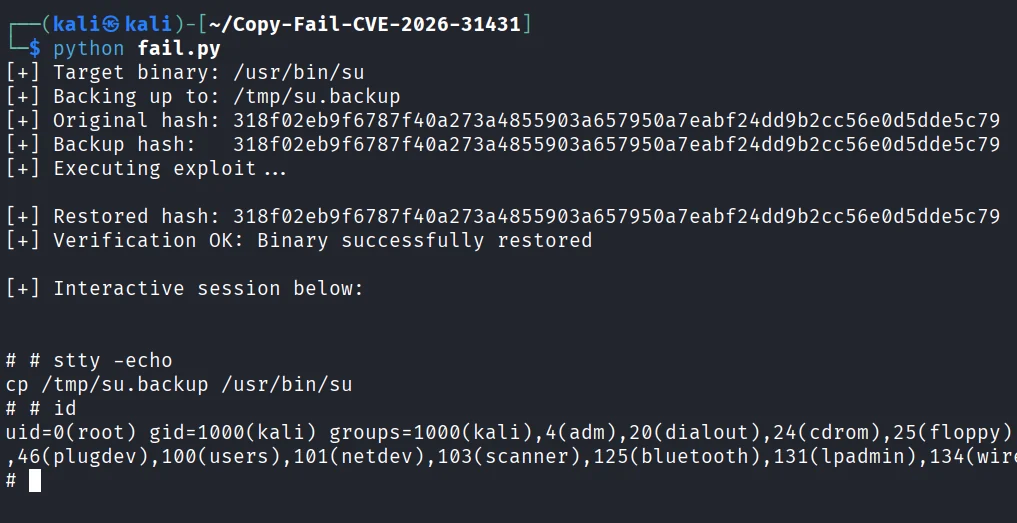
 mohamedkarrab/copy-fail-cve-2026-31431
Эксплойт proof-of-concept для ядра Linux CVE-2026-31431 (Copy Fail), который злоупотребляет AF_ALG для повреждения setuid-root бинарных файлов в page…
 mkway/cve-2026-3304
# Лаборатория воспроизведения CVE-2026-3304 Лаборатория воспроизведения для CVE-2026-3304 — гонки в асинхронном fileFilter в Multer, приводящей к…
 mehranturk/cve-2026-31908
Доказательство концепции эксплуатации для CVE-2026-31908, критической уязвимости внедрения заголовков в Apache APISIX, демонстрирующей обход…
 mehdi-ben-hamou/cve-2026-30498
Образовательная демонстрация уязвимости CSRF в контролируемой лабораторной среде, включающая proof-of-concept эксплойт и исправленную версию с…
 fevar54/marimo_cve-2026-39987_rce_poc
PoC для CVE-2026-39987: RCE до аутентификации через WebSocket в Marimo версии ниже 0.23.0 (CVSS 9.3).
 mario-kart-felix/a-potential-denial-of-service-issue-in-protobuf-java
Подробный анализ CVE-2021-22569 — уязвимости отказа в обслуживании с высоким уровнем серьезности в protobuf-java, включая затронутые версии,…
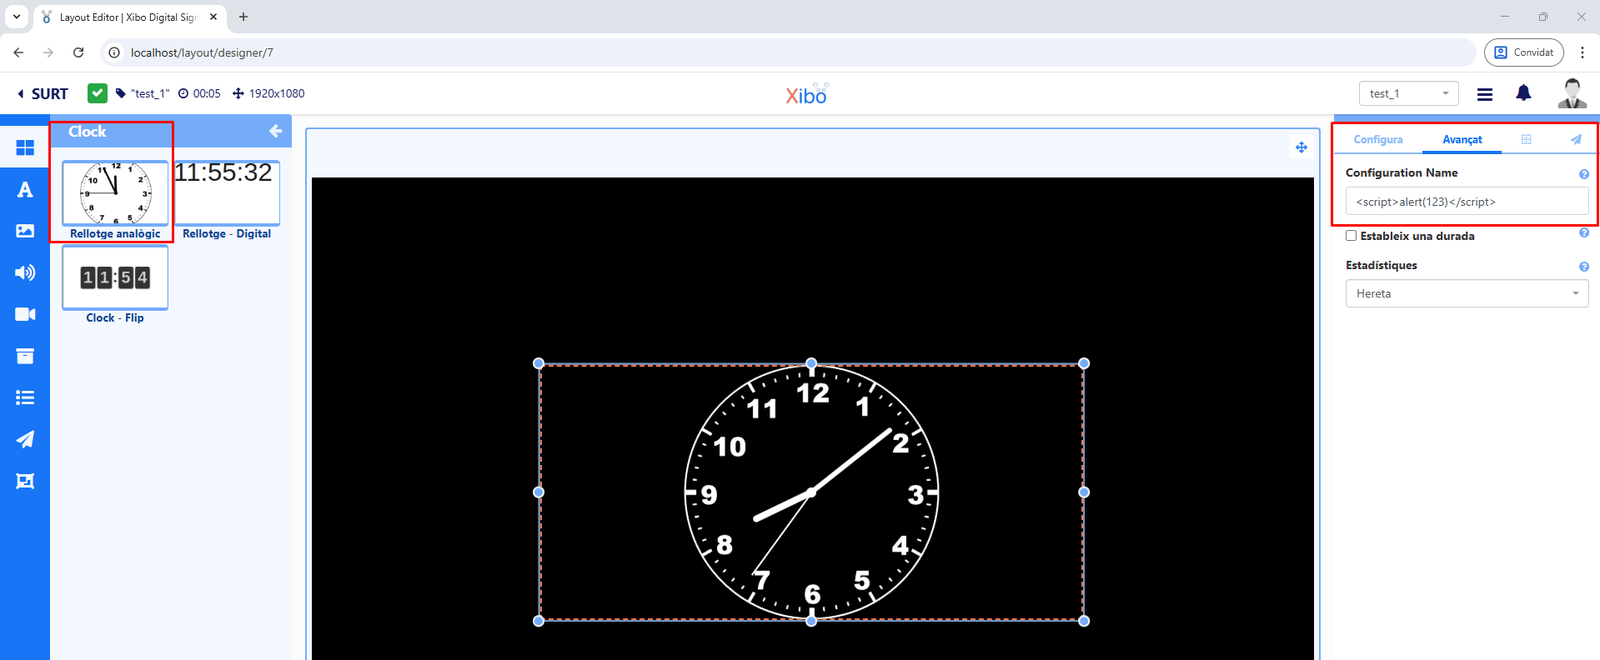 marinafabregat/cve-2025-41089
Отражённый межсайтовый скриптинг (XSS) в Xibo CMS v4.1.2 от Xibo Signage, вызванный отсутствием надлежащей проверки пользовательского ввода.
 lyesh4ck/cve-2025-8081-elementor
Эксплойт proof-of-concept для CVE-2025-8081 — произвольное чтение файлов в плагине Elementor для WordPress, позволяющее аутентифицированным…
 voxcia-io/copy-fail
Tutorial Completo: Como Proteger seu contra a Vulnerabilidade CopyFail (CVE-2026-31431)
 sbeteta42/cve-2026-31431_je_sappelle_root
CVE-2026-31431 — Руководство по устранению уязвимости и мерам защиты
 pedro-lucas-melo/estudo-de-caso-cve-2026-31431-copyfail
🔐 Полное исследование случая CVE-2026-31431 (CopyFail) — критическая уязвимость повышения привилегий в ядре Linux. Включает технический анализ,…
 kelnor/cve-2026-3494_verfication
Воспроизводит и анализирует CVE-2026-3494 — обход аудиторского журналирования в плагине server_audit MariaDB, используя многовариантное тестирование…
 pulentoski/cve-2026-31431
Модульная платформа для исследования и эксплуатации уязвимости повышения привилегий в ядре Linux с использованием AF_ALG и инъекции в page cache для…
 kondordevsecuritycorp/cve-2026-34197
Эксплойт для Apache ActiveMQ RCE через Jolokia API (CVE-2026-34197) с захватом вывода команд, массовым сканированием и автоматической эксплуатацией.
 mrmtwoj/ubuntu-cve-2026-31431-mitigation
Инструкции по снижению риска и обновлению для CVE-2026-31431 в системах Ubuntu, включая шаги по обновлению ядра и kmod.
 kaleth4/cve-2026-42167
Технический анализ и proof-of-concept для CVE-2026-42167, критической SQL-инъекции в ProFTPD mod_sql, позволяющей обход аутентификации, внедрение…
 kaleth4/cve-2026-21250
Техническая документация и ресурсы для CVE-2026-21250, уязвимости локального повышения привилегий в Windows HTTP.sys, включая затронутые версии,…
 darioomatos/cve-2026-31431-copyfail
Образовательный анализ CVE-2026-31431 — локального повышения привилегий в ядре Linux через операцию AF_ALG AEAD на месте, включая техническую…








