
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 jkana/cve-2021-44529
Эксплойт proof-of-concept для CVE-2021-44529 в Ivanti Cloud Service Appliance, позволяющий удалённое выполнение команд с помощью специально…
 jake-young-dev/cve-2026-29000
Эксплойт для проверки концепции CVE-2026-29000, обход аутентификации в pac4j-jwt, демонстрирующий создание JWT с произвольными ролями для…
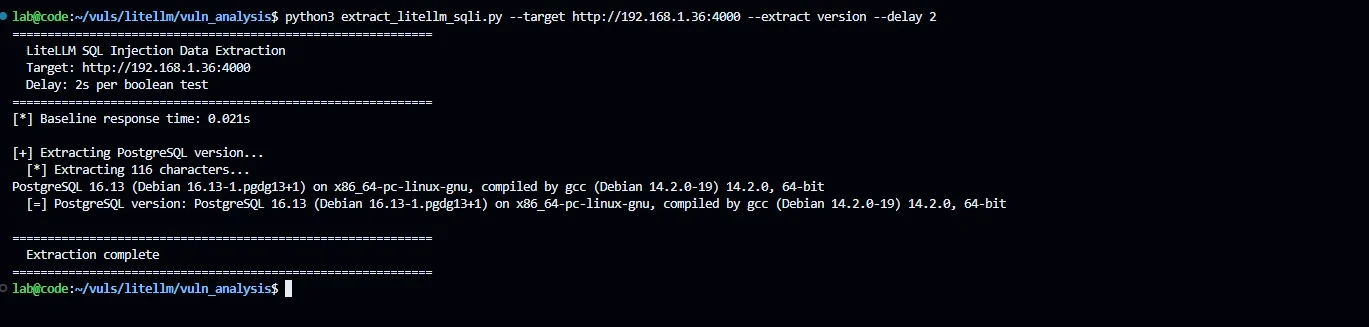 imjdl/cve-2026-42208_lab
Среда воспроизведения критической SQL-инъекции в аутентификации API-ключей LiteLLM Proxy, с time-based blind PoC и Docker-настройкой для тестирования.
 ianoboyle/cve-2025-57833
Пример уязвимого приложения для CVE-2025–57833
 huseyinstif/cve-2026-2441-poc
Доказательство концепции для CVE-2026-2441, use-after-free в CSS-движке Chrome, демонстрирующее крах рендерера и потенциальное выполнение кода в…
 hohn/codeql-sample-polkit
Все этапы исследования polkit CVE-2021-4034 с помощью codeql
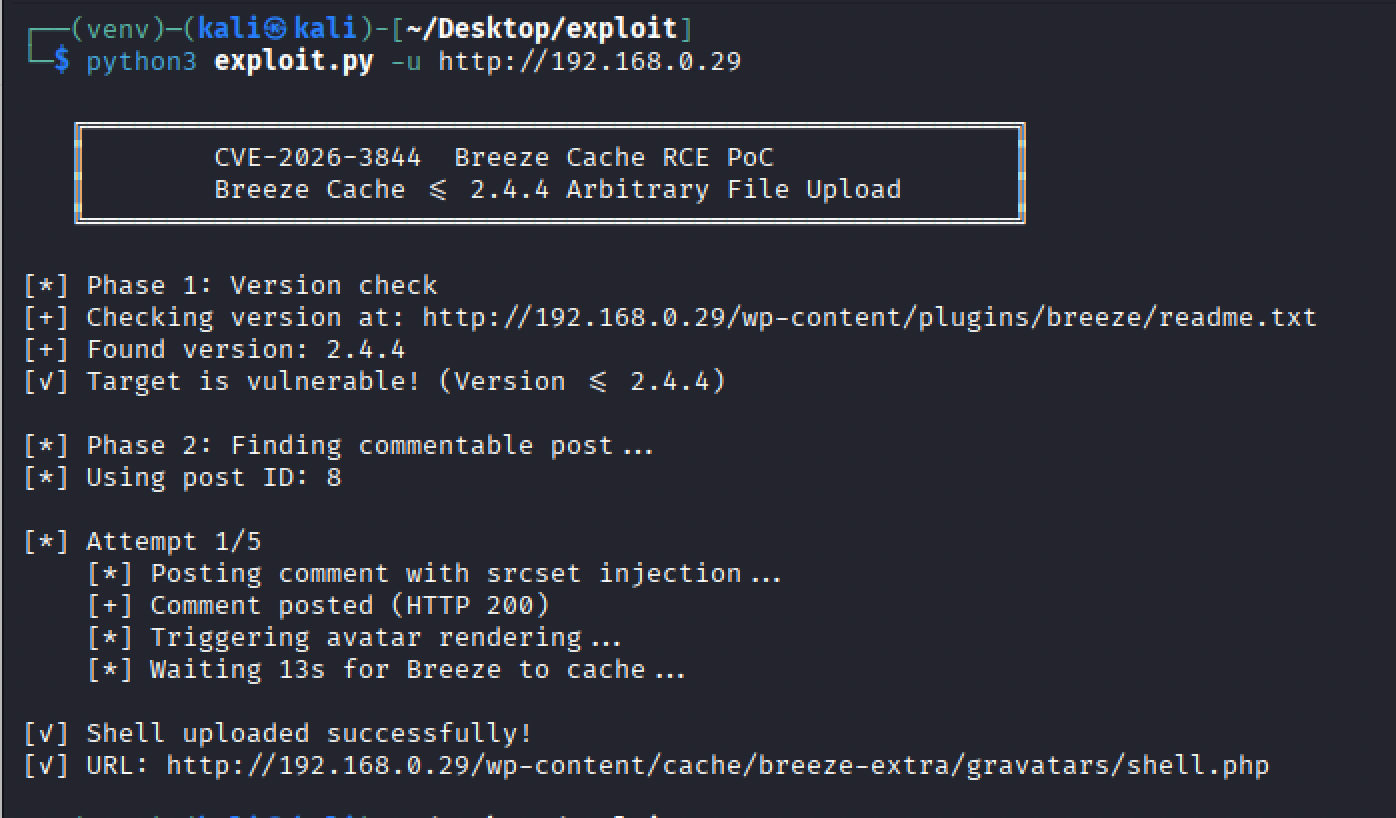 halilkirazkaya/cve-2026-3844
Эксплойт для CVE-2026-3844 — неаутентифицированная произвольная загрузка файлов, приводящая к удалённому выполнению кода (RCE) в плагине Breeze Cache…
 hakaioffsec/centreon-exploits-2026
# Эксплойты Centreon для CVE-2026-2749, CVE-2026-2751 и CVE-2026-2750
 hafizgemilang/cve-2025-56243
# Консультация, описывающая отражённую XSS-уязвимость в Event Management System v1.0 от PuneethReddyHC, включая анализ воздействия, шаги…
 hakaioffsec/cve-2026-25769
Удалённое выполнение кода через небезопасную десериализацию в кластере Wazuh
 hafizgemilang/cve-2025-52021
Консультативное уведомление и proof-of-concept для уязвимости слепой SQL-инъекции на основе времени в системе онлайн-покупок, включая технические…
 h3raklez/cve-2026-39987
Proof-of-concept эксплойт для удалённого выполнения кода без аутентификации в Marimo через WebSocket-эндпоинт, позволяющий неаутентифицированным…
 gudyrmik/cve-2021-44142
Анализ и proof-of-concept для CVE-2021-44142, уязвимости ядра Linux, с техническими деталями и исследованием эксплуатации.
 gregk4sec/cve-2026-25854
Оригинальное исследование безопасности и proof-of-concept для CVE-2026-25854, уязвимости открытого перенаправления в кластерных конфигурациях Apache…
 gavz/cve-2026-21509-poc
Образовательный PoC, генерирующий безвредный DOCX с фиктивными OLE-артефактами для проверки видимости EDR/AV, правил ASR и анализа в песочнице для…
 frawlaboy/cve-2026-39973-poc
Доказательство концепции (сборщик) для CVE-2026-39973 (apktool)
 franckferman/cve-2026-24061
GNU InetUtils telnetd — неаутентифицированный удалённый root через внедрение переменной NEW-ENVIRON.
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 — это критическая уязвимость (CVSS 9.8) в PDF.js, позволяющая выполнение произвольного JavaScript-кода из-за недостаточных проверок…








