
 #1
Исследования, материалы, лаборатории и учебные маршруты по кибербезопасности, включая CTF и отобранные образовательные ресурсы.
Рекомендация Kitploit
 saykino/cve-2025-56219
# Подробное уведомление о CVE-2025-56219 Уязвимость ограничения частоты запросов в API добавления пользователей Ascertia SigningHub, позволяющая…
 saykino/cve-2025-56218
# Консультация по CVE-2025-56218 Консультация, описывающая CVE-2025-56218, — уязвимость неограниченной загрузки файлов в Ascertia SigningHub,…
 sastraadiwiguna-purpleeliteteaming/sastra-adi-wiguna-cve-2026-21858-holistic-audit
Технический аудит и воспроизведение CVE-2026-21858 — цепочки RCE в n8n, использующей путаницу Content-Type для произвольного чтения файлов, подделки…
 sancliffe/cve-2026-29145-tester
Этот репозиторий содержит среду proof-of-concept (PoC), предназначенную для тестирования CVE-2026-29145.
 ryanmroth/orbit-fox_ssrf_cve-2025-10874
Демонстрирует SSRF с обходом через инъекцию нулевого байта для CVE-2025-10874
 sak110/cve-2026-20131
Обнаружение и proof-of-concept эксплойт для CVE-2026-20131 — критической неаутентифицированной уязвимости удалённого выполнения кода (RCE) через…
 ruattd/cve-2026-31431
GitHub Actions workflow для проверки уязвимости раннера к CVE-2026-31431, подтверждающей root-привилегии в контролируемой среде.
 rvzsec/cve-2026-31431
PoC-эксплойты для CVE-2026-31431, LPE в ядре Linux через запись в page cache authencesn, обеспечивающие повышение привилегий от непривилегированного…
 rootdirective-sec/cve-2026-42208-lab
Локальная Docker-лаборатория и proof-of-concept, основанный на анализе времени, для CVE-2026-42208 — предварительной SQL-инъекции в LiteLLM Proxy,…
 rootdirective-sec/cve-2026-33017-lab
Воспроизводимая лаборатория для CVE-2026-33017 — неаутентифицированного RCE в Langflow. Включает Docker-контейнер с уязвимым сервисом и PoC с…
 rootdirective-sec/cve-2026-23744-lab
Docker-лаборатория для сравнения уязвимых и пропатченных сборок MCPJam Inspector для CVE-2026-23744, демонстрирующая различия в сетевой привязке и…
 romain-deperne/cve-2026-34975
CRLF email header injection in Plunk raw MIME construction — CVE-2026-34975 / CVSS 8.5
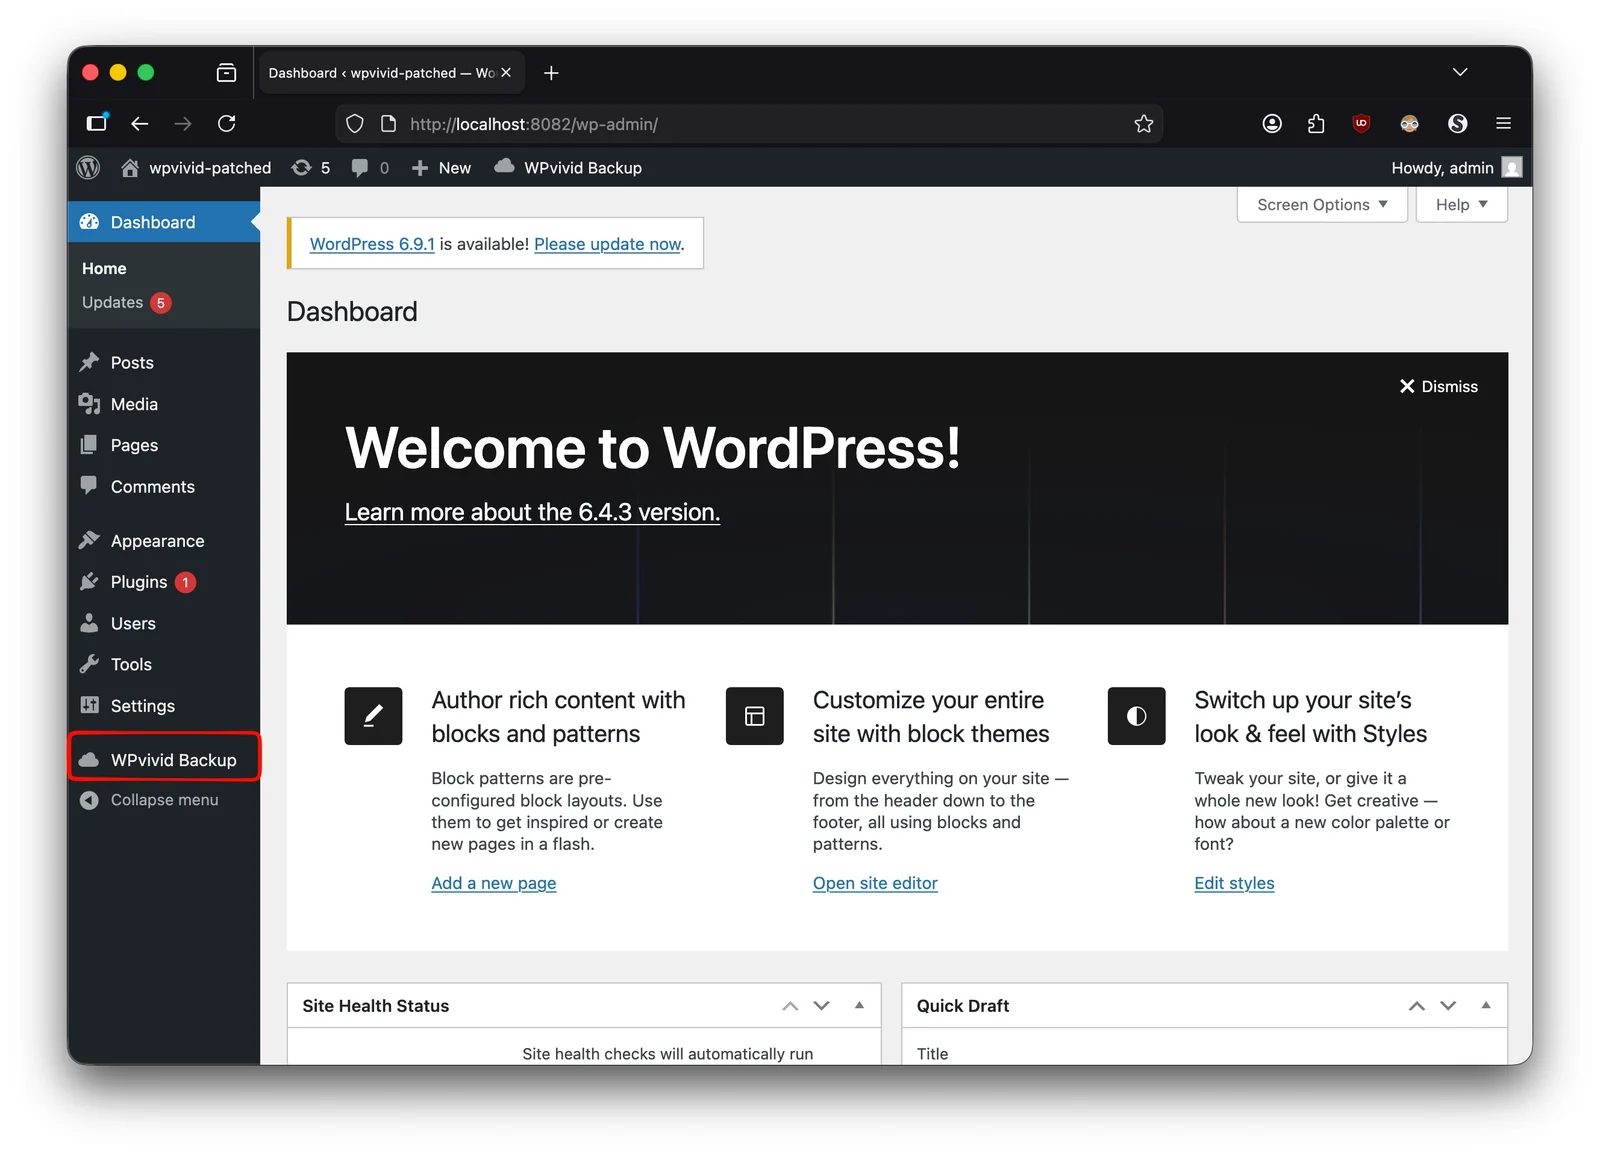 rootdirective-sec/cve-2026-1357-lab
Локальная Docker-лаборатория для сравнения уязвимой и пропатченной версий WPvivid Backup & Migration (CVE-2026-1357) в образовательных целях и для…
 ricardomaia/cve-2025-32463
Предоставляет контейнеризированную среду и подписанный шаблон Nuclei для безопасного тестирования CVE-2025-32463, уязвимости повышения привилегий в…
 ret2basic/sudoscience
Глубокий технический анализ CVE-2021-3156, переполнения буфера в куче в sudo, охватывающий первопричину, методы эксплуатации и меры смягчения.
 redyank/cve-2026-35492
Демонстрирует CVE-2026-35492, уязвимость обхода пути в kedro-datasets PartitionedDataset, позволяющую произвольную запись файлов, с анализом…
 redyank/cve-2026-34444
Доказательство концепции для CVE-2026-34444, демонстрирующее выход из песочницы и удалённое выполнение кода через неполное применение…
 redyank/cve-2026-33154
Эксплойт proof-of-concept для CVE-2026-33154, демонстрирующий удалённое выполнение кода через SSTI в Jinja-резолвере Dynaconf, с анализом и…








